

gvisor
 google/gvisor
Sandboxes containers via a userspace application kernel that intercepts system calls, limits host kernel access, and integrates with…
cloud-infrastructure-securitydefensive-toolscontainer-security+4
19.7k
google/gvisorSandboxes containers via a userspace application kernel that intercepts system calls, limits host kernel access, and integrates with…
 cryptomator/cryptomator
Crittografia lato client multipiattaforma per l'archiviazione cloud con AES-256, nomi file crittografati, struttura delle cartelle offuscata e…
 datadog/stratus-red-team
:cloud: :zap: Emulazione granulare e azionabile degli avversari per il cloud
 kyverno/kyverno
Applica sicurezza e conformità sui cluster Kubernetes tramite controlli di ammissione, mutazione delle risorse, scansioni in background e verifica…
 oauth2-proxy/oauth2-proxy
Un reverse proxy che fornisce autenticazione con Google, Azure, OpenID Connect e molti altri provider di identità.
 fleetdm/fleet
Piattaforma open-source per proteggere e gestire gli endpoint tramite MDM, gestione delle patch, distribuzione del software e visibilità basata su…
 googlecloudplatform/professional-services
Raccolta di esempi di soluzioni Google Cloud e utilità operative per il monitoraggio degli audit log, la de-identificazione DLP, la gestione delle…
 spiffe/spire
Piattaforma di identità dei workload che attesta i servizi in esecuzione, emette ID/SVID SPIFFE e abilita l'autenticazione mTLS e JWT per Kubernetes,…
 pomerium/pomerium
Reverse proxy identity-aware che garantisce accesso zero-trust ad app e servizi interni tramite policy context-aware, verifica continua e senza VPN.
 dexidp/dex
Provider di identità OpenID Connect (OIDC) e OAuth 2.0 con connettori pluggabili
 aws/serverless-application-model
Trasforma i template SAM in risorse CloudFormation, generando funzioni Lambda, ruoli IAM e policy con best practice serverless integrate.
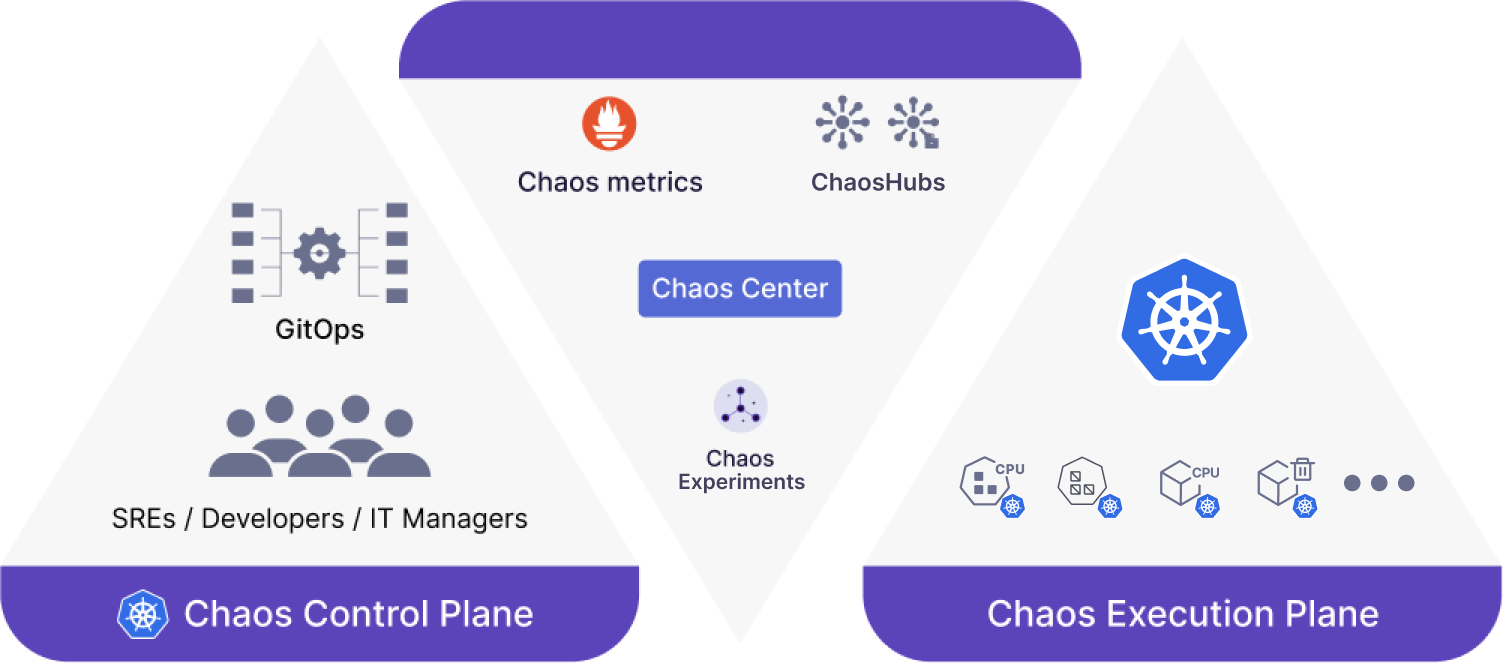 litmuschaos/litmus
Piattaforma cloud-native di chaos engineering per Kubernetes con iniezione di guasti, orchestrazione dei flussi di lavoro e validazione dello stato…
 stackrox/kube-linter
KubeLinter è uno strumento di analisi statica che controlla i file YAML di Kubernetes e i chart Helm per garantire che le applicazioni rappresentate…
 complianceascode/content
Genera contenuti di sicurezza SCAP, Ansible, Bash e CEL per la valutazione della conformità e l'hardening automatizzato su host Linux, container e…
 open-policy-agent/opa
Motore di policy dichiarativo che consente autorizzazione e applicazione delle policy su servizi, Kubernetes, Terraform, Docker e API utilizzando il…
 s0ld13rr/pentestcode
Agente autonomo di penetration testing basato su intelligenza artificiale che orchestra ricognizione multi-agente, exploitation, post-exploitation e…
 1n3/cloudhunter
Trova bucket AWS S3 non referenziati a cui puntano record CNAME CloudFront.
 appsec-forge/appsec-forge
Base di conoscenza strutturata sulla sicurezza con casi ispirati alla produzione: analisi delle vulnerabilità, spiegazione degli exploit, remediation…