

DIAL
 cred-club/dial
Framework di rilevamento delle configurazioni errate di sicurezza AWS basato su eventi che monitora più account in tempo reale, attivando avvisi…
cloud-infrastructure-securitydefensive-toolscloud-security+2
95
cred-club/dialFramework di rilevamento delle configurazioni errate di sicurezza AWS basato su eventi che monitora più account in tempo reale, attivando avvisi…
 ine-labs/gcpgoat
GCPGoat : Un'infrastruttura GCP dannatamente vulnerabile
 xlab-si/iac-scan-runner
Servizio che scansiona la tua Infrastructure as Code per vulnerabilità comuni.
 kubescape/kubescape
Piattaforma di sicurezza Kubernetes open-source che analizza cluster, manifest e immagini alla ricerca di configurazioni errate, vulnerabilità e…
 snyk/cli
Snyk CLI esegue la scansione e il monitoraggio dei tuoi progetti per vulnerabilità di sicurezza.
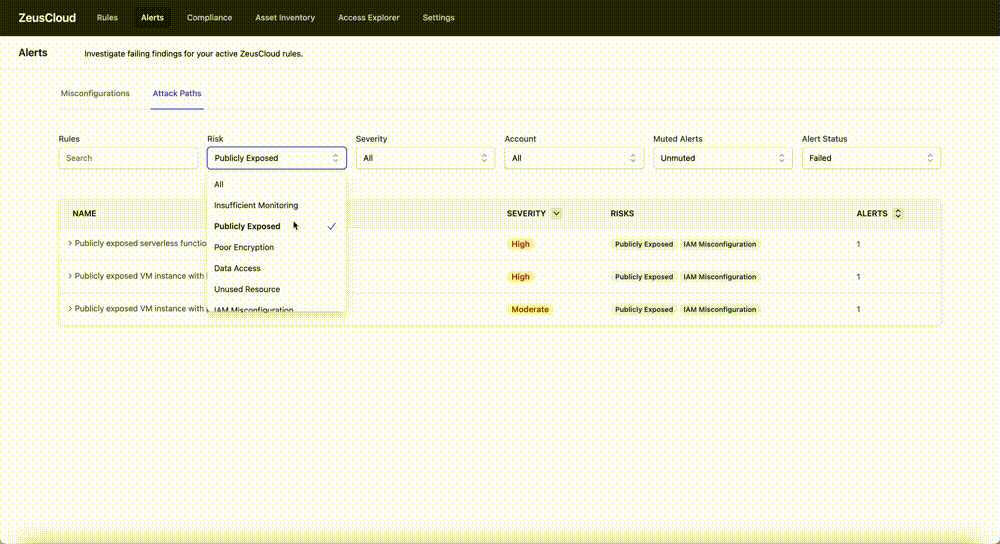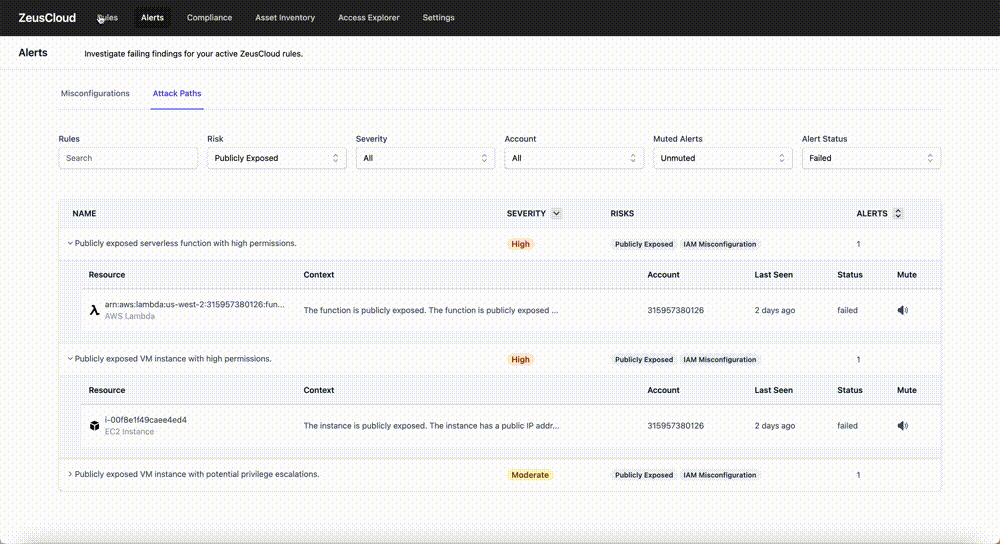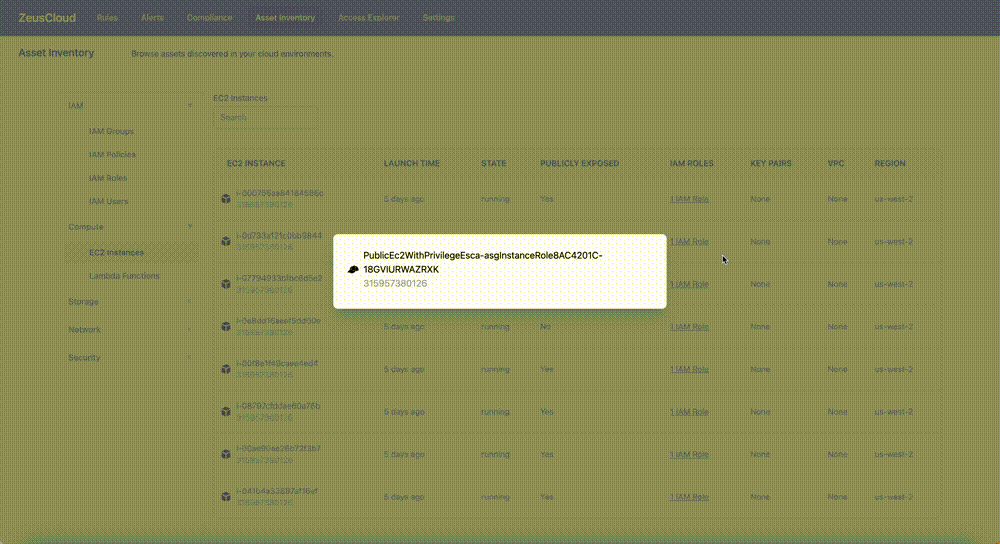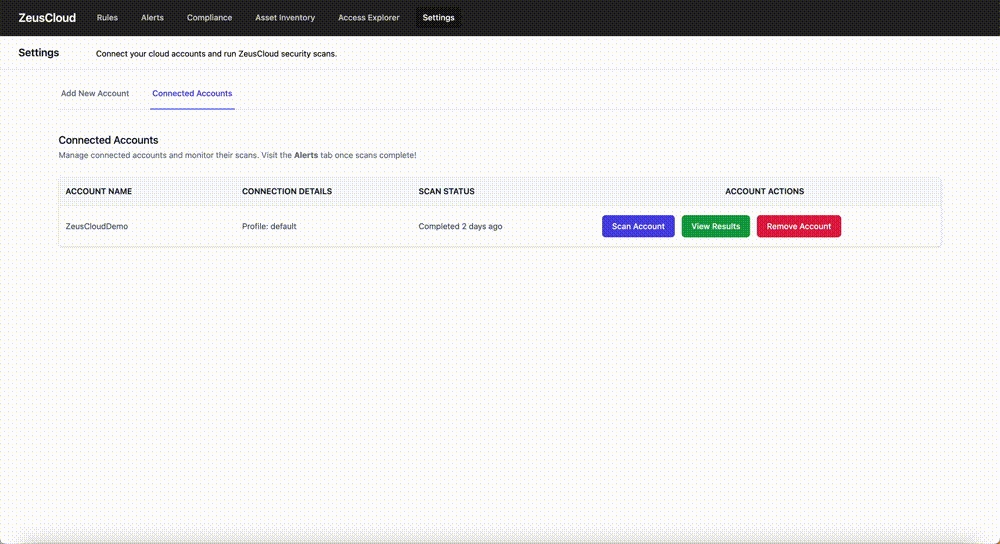 zeus-labs/zeuscloud
Piattaforma di sicurezza cloud open-source che scopre percorsi di attacco, identifica configurazioni errate, visualizza l'accesso IAM e fornisce…
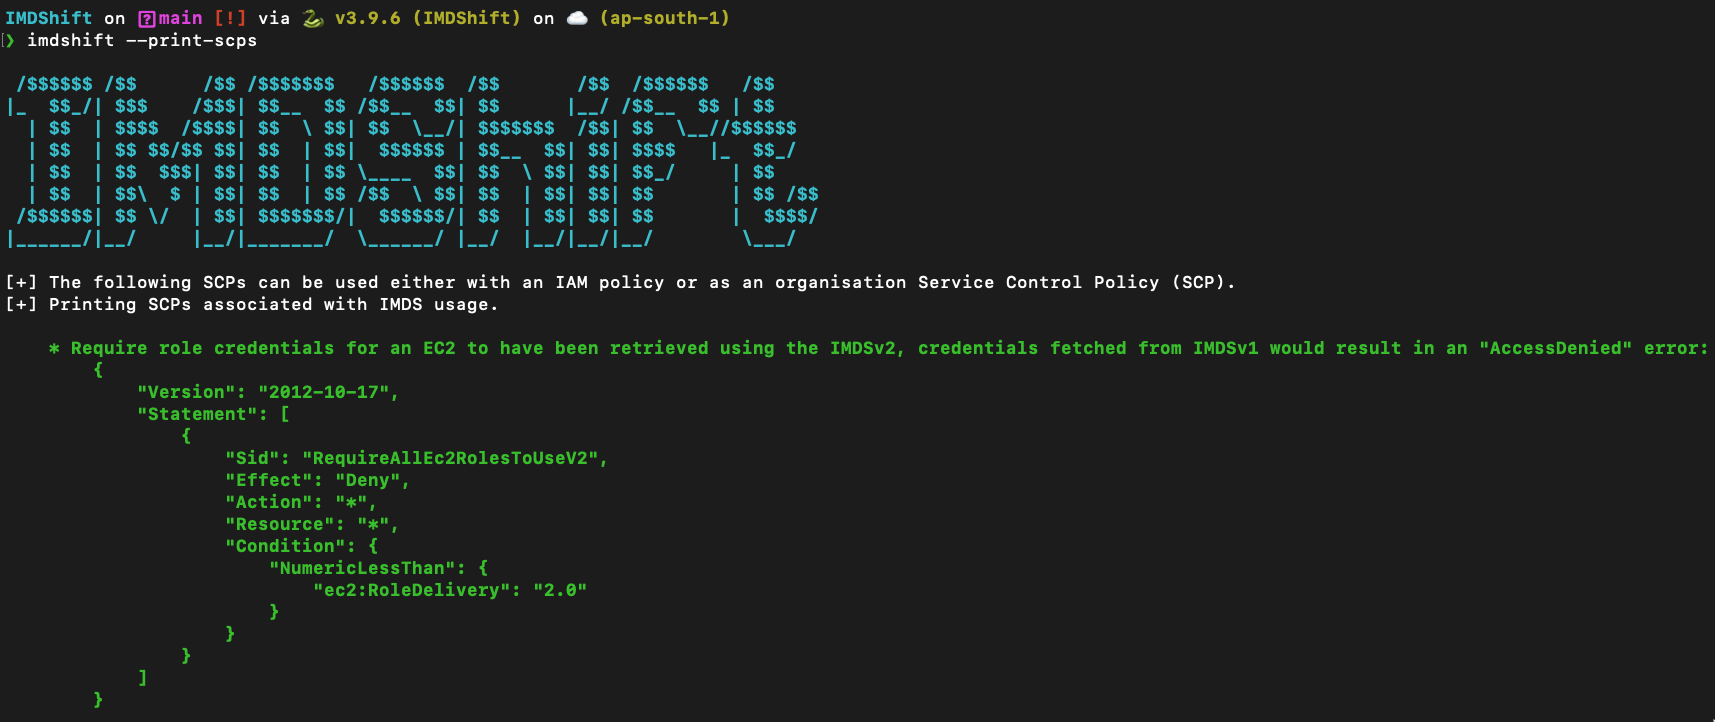 ayushpriya10/imdshift
Automatizza la migrazione dei carichi di lavoro AWS da IMDSv1 a IMDSv2 per mitigare gli attacchi SSRF. Rileva l'utilizzo di IMDSv1 su EC2, ECS, EKS,…
 9rnt/poro
Analizza gli asset pubblicamente accessibili nel tuo ambiente cloud AWS
 fairwindsops/polaris
Validazione delle buone pratiche nei tuoi cluster Kubernetes
 cloud-custodian/cloud-custodian
Motore di regole per sicurezza cloud, ottimizzazione dei costi e governance, DSL in YAML per policy per interrogare, filtrare e agire sulle risorse
 cloudgraphdev/cli
Lo strumento universale per API GraphQL e CSPM per AWS, Azure, GCP, K8s e tencent.
 skyscanner/cfripper
Libreria e strumento CLI per analizzare i template CloudFormation e verificarne la conformità alla sicurezza.
 stackrox/stackrox
La piattaforma di sicurezza Kubernetes di StackRox esegue un'analisi dei rischi dell'ambiente container, fornisce visibilità e avvisi in tempo reale…
 crowdstrike/crt
Audita le configurazioni di Azure AD e Exchange Online per individuare autorizzazioni difficili da trovare, trust di federazione, regole di inoltro…
 bridgecrewio/checkov
Strumento di analisi statica per infrastruttura come codice che rileva configurazioni errate del cloud, vulnerabilità e segreti attraverso Terraform,…
 lightspin-tech/red-shadow
Scansiona le configurazioni AWS IAM per gli amministratori ombra rilevando politiche deny configurate in modo errato che non riescono a limitare le…
 checkmarx/kics
Scanner di analisi statica per infrastruttura come codice che rileva vulnerabilità di sicurezza, violazioni della conformità e configurazioni errate…
 t0pcyber/hawk
Strumento basato su PowerShell per la raccolta di informazioni relative a intrusioni O365 e potenziali violazioni.