

DataInject-BOF
 iilegacyyii/datainject-bof
Dirotta l'esecuzione del codice sovrascrivendo i puntatori di Control Flow Guard in combase.dll
exploitationshellcodepost-exploitation+3
155
iilegacyyii/datainject-bofDirotta l'esecuzione del codice sovrascrivendo i puntatori di Control Flow Guard in combase.dll
 trenchantarc/garbage-collection-in-v8
Talk presentato a Offensivecon 2025 da Richard Abou Chaya e John Stephenson
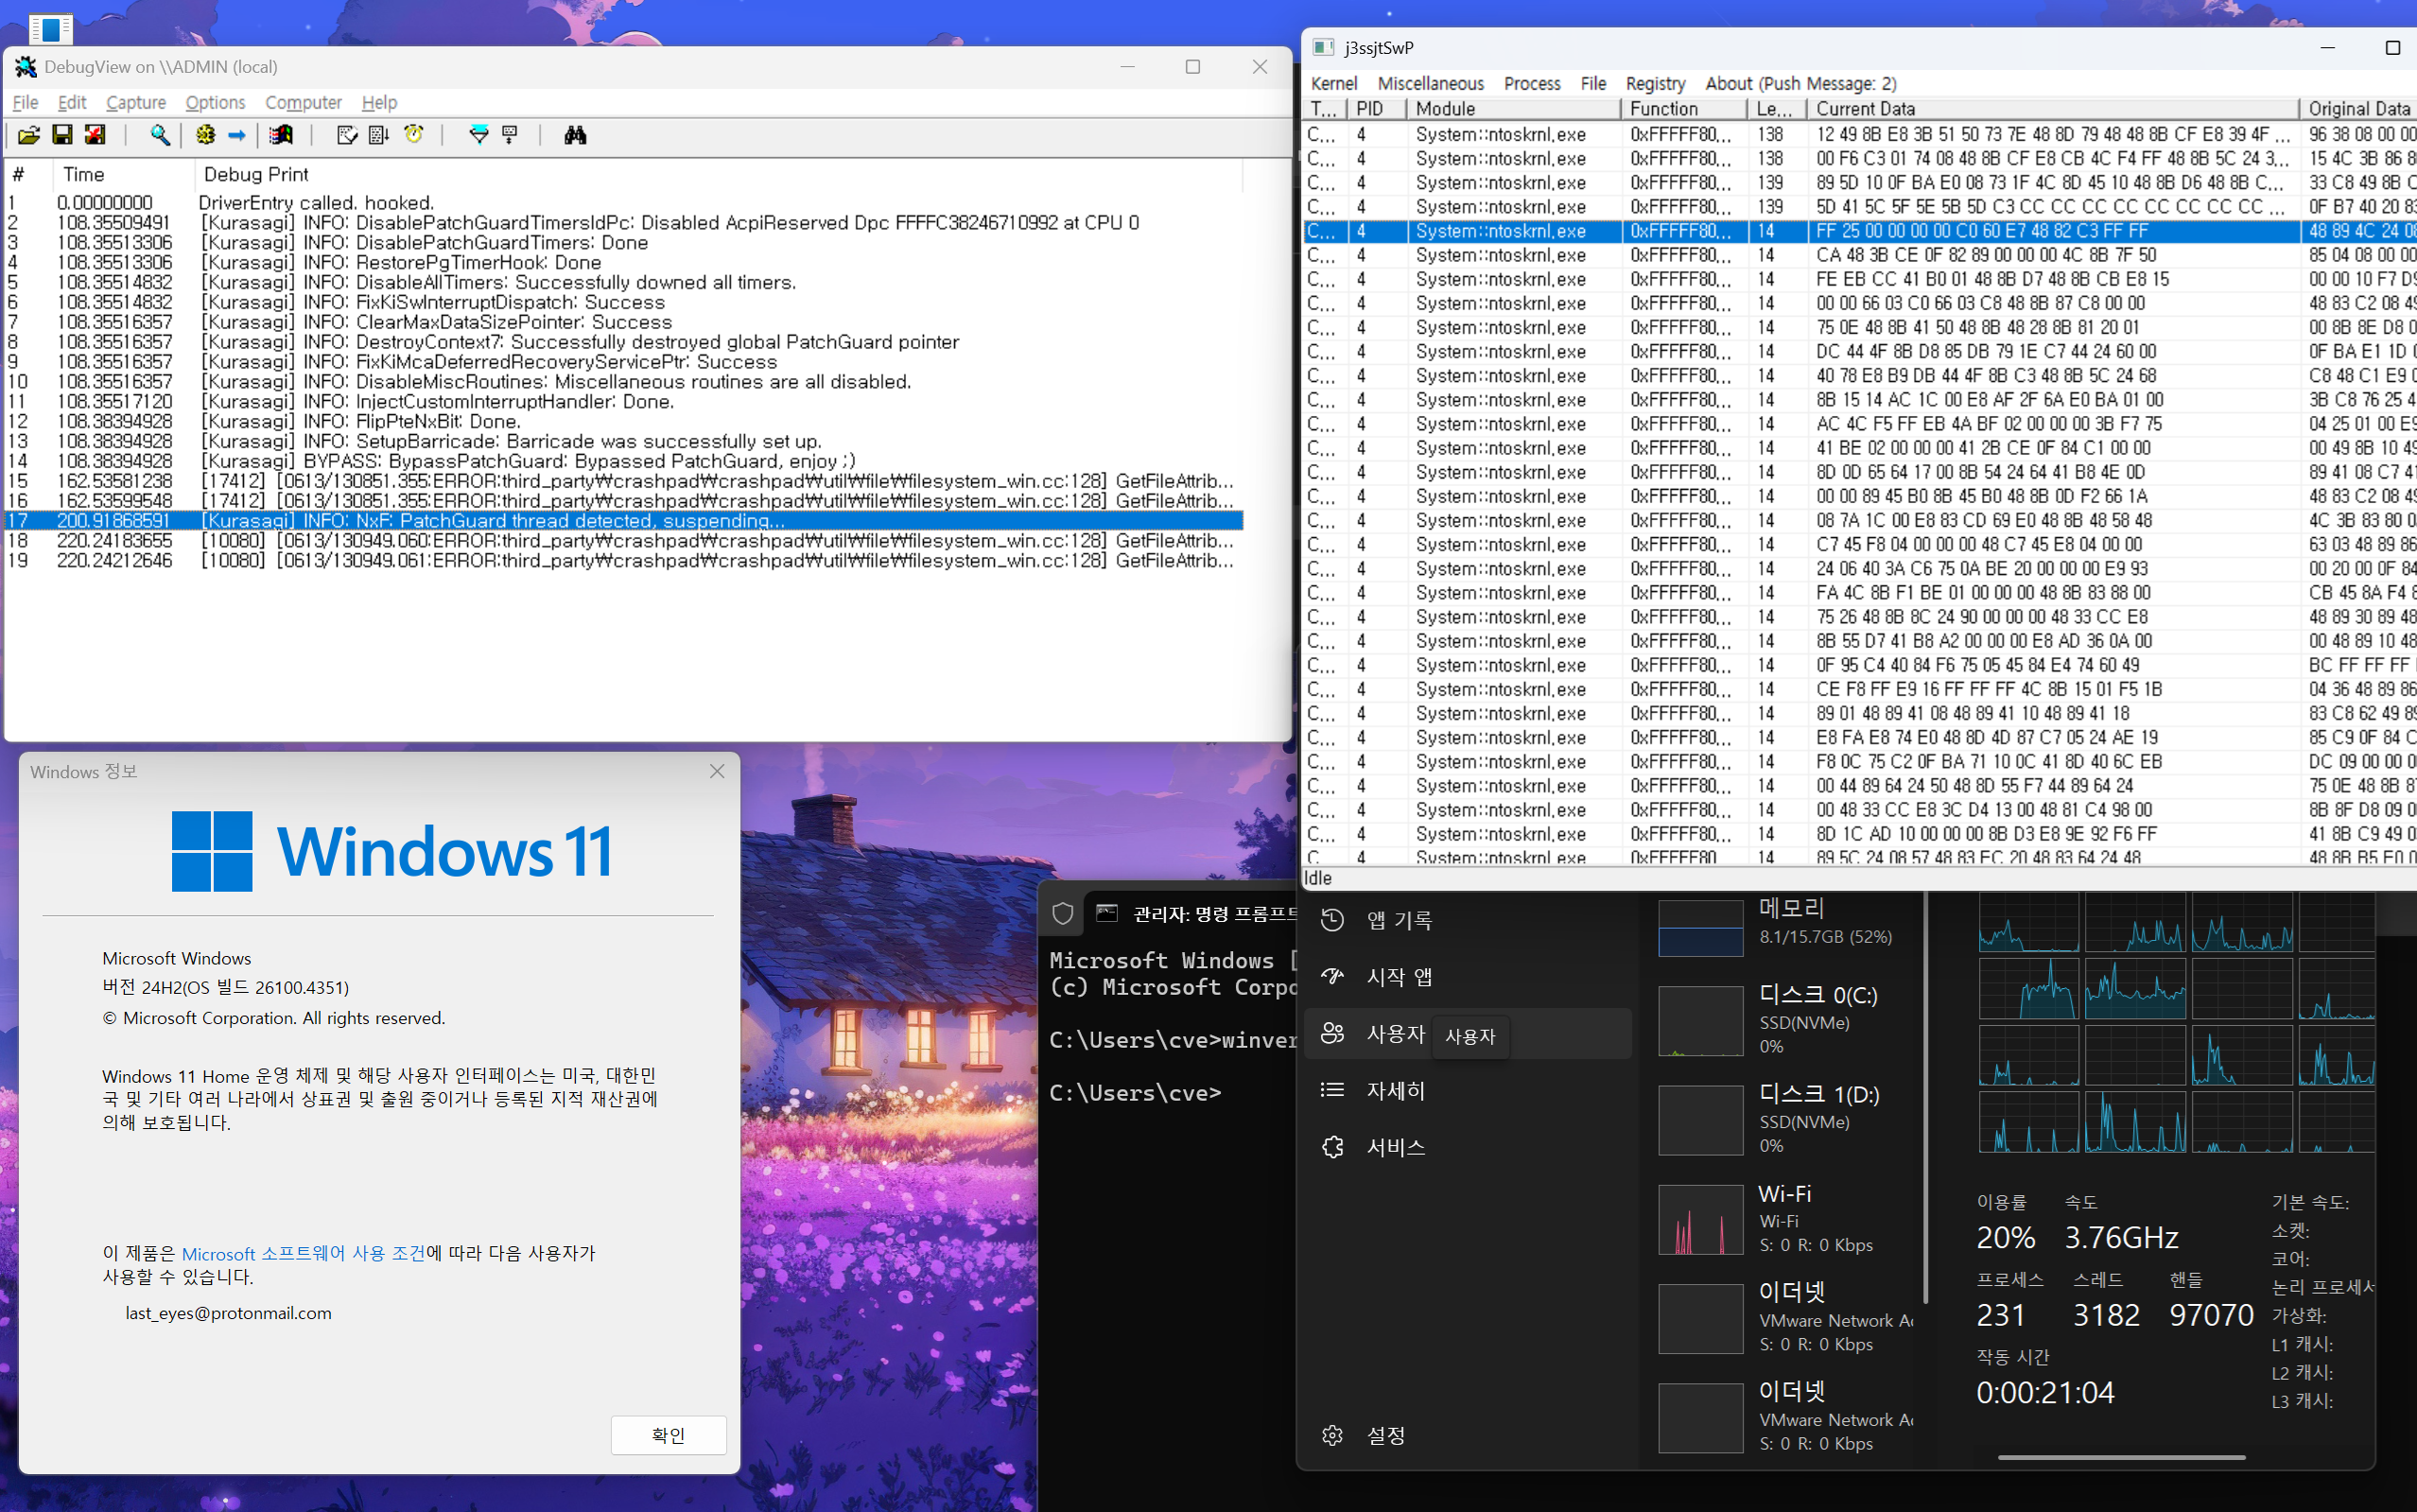 neomaster831/kurasagi
Windows 11 24H2-25H2 Bypass di PatchGuard in runtime
 kleiton0x00/rtlhijack
Primitive alternative di lettura e scrittura che utilizzano le funzioni Rtl* in modo non previsto.
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE lab — priv-esc + heap UAF + catena JOP fino a system() come uid 999(mysql) su immagine Docker stock. Trovato con RAPTOR e…
 chichou/slides
Rispecchia i materiali del mio talk
 blacksnufkin/axhunter
PoCs for Wellbia XIGNCODE3 anti-cheat xhunter driver family - xhunter1.sys v2023.12.7.78 and xhunter2.sys v2026.6.1.192 (CVE-2026-15430,…
 thomasking2014/slides
Collezione curata di slide di conferenze sulla sicurezza che coprono rooting Android, sfruttamento del kernel, corruzione della memoria nei browser,…
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。
 mwlik/v8-ndays
Alcuni exploit n-day per V8 che ho scritto
 opa334/darksword-kexploit
Exploit del kernel DarkSword per iOS <=26.0.1, reimplementato in Objective-C
 j4ck3lsyn-gen2/reports
Raccolta curata di report di ricerca sulla sicurezza informatica che coprono analisi CVE, ricerca sugli exploit, threat intelligence e sicurezza…
 ps5dev/byepervisor
Un exploit dell'hypervisor di PS5 per i firmware 1.xx-2xx.
 shellphish/how2heap
Un repository per apprendere varie tecniche di sfruttamento dell'heap.
 edwardzpeng/presentations
Slide e talk di conferenze sulla ricerca in sicurezza, che coprono tecniche di exploit per Windows, virtualizzazione, web e blockchain, presentati a…
 theofficialflow/presentations
Raccolta curata di slide e talk di conferenze sulla sicurezza incentrati su exploit di console di gioco, vulnerabilità del kernel ed escape dalla…
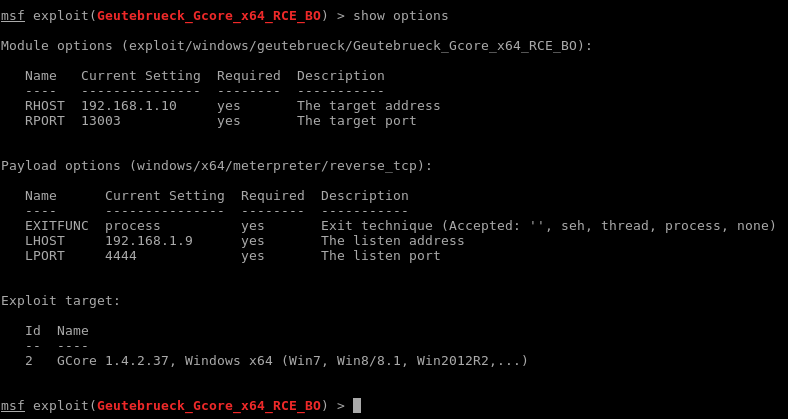 m4p0/geutebrueck_gcore_x64_rce_bo
Modulo Metasploit per il sistema Geutebrueck GCore di "video management". Testato con le versioni 1.3.8.42 e 1.4.2.37.
 peterferrie/win-exec-calc-shellcode
Un piccolo shellcode Windows senza byte nulli che esegue calc.exe (x86/x64, tutti gli OS/SP)