
lazy_importer
 justasmasiulis/lazy_importer
libreria per importare funzioni dalle dll in modo nascosto e ostile al reverse engineering
static-analysisexploitationreverse-engineering+6
1.9k
justasmasiulis/lazy_importerlibreria per importare funzioni dalle dll in modo nascosto e ostile al reverse engineering
 qmonnet/rbpf
Macchina virtuale Rust e compilatore JIT per programmi eBPF
 abraxas/gatex
FortinetHunter (@YogSoth0) applicazione di binary cracking. Parte della CTF per FortinetHunter. ELF door: un Nuitka onefile stripped, un verificatore…
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
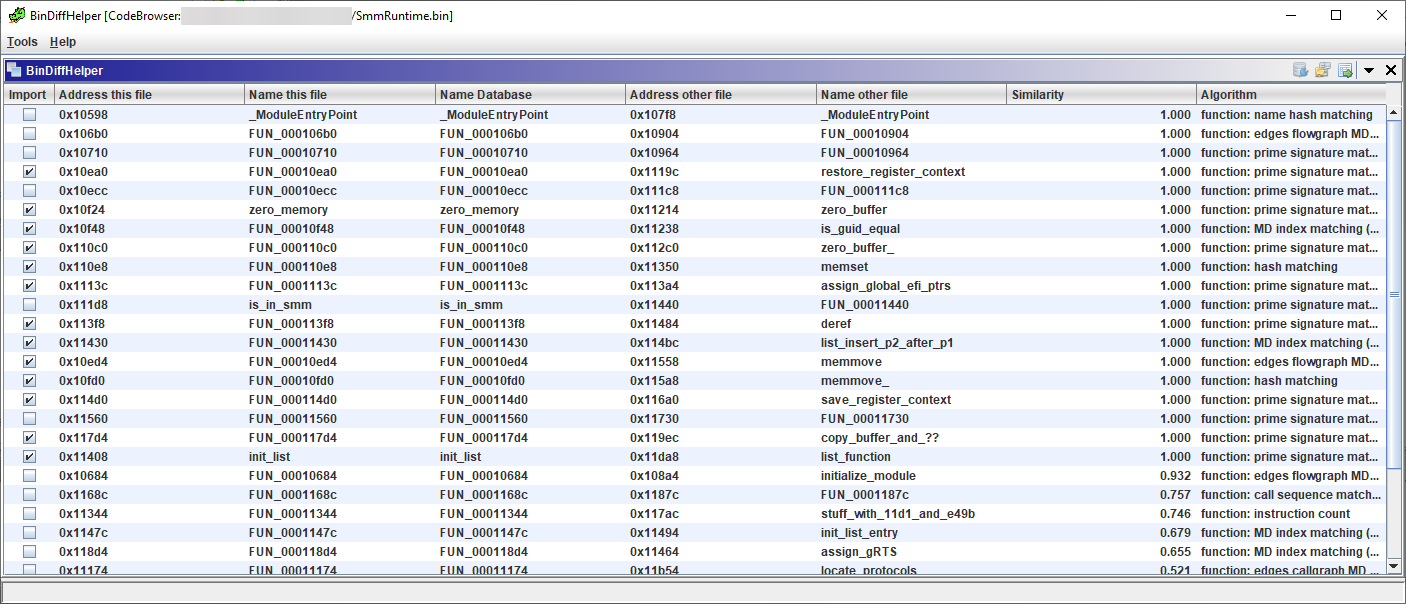 ubfx/bindiffhelper
Estensione Ghidra per integrare BinDiff per il matching delle funzioni
 gmh5225/kernelmode-driver
Driver kernel per sistemi Windows x64 che consente di leggere/scrivere memoria virtuale/fisica intercettando Win32k
 gmh5225/keypatchx
KeyPatch Enhanced — Plugin IDA Pro per il patching assembly x86/x64 consapevole dei simboli, basato su Keystone Engine. Fork di Keypatch con…
 gmh5225/kli-ex
Importatore lazy esteso per kernel di driver Windows che risolve le API a runtime con nomi di importazione cifrati e memorizzati nella cache per…
 frida/frida-gum
Libreria di strumentazione e introspezione multipiattaforma scritta in C
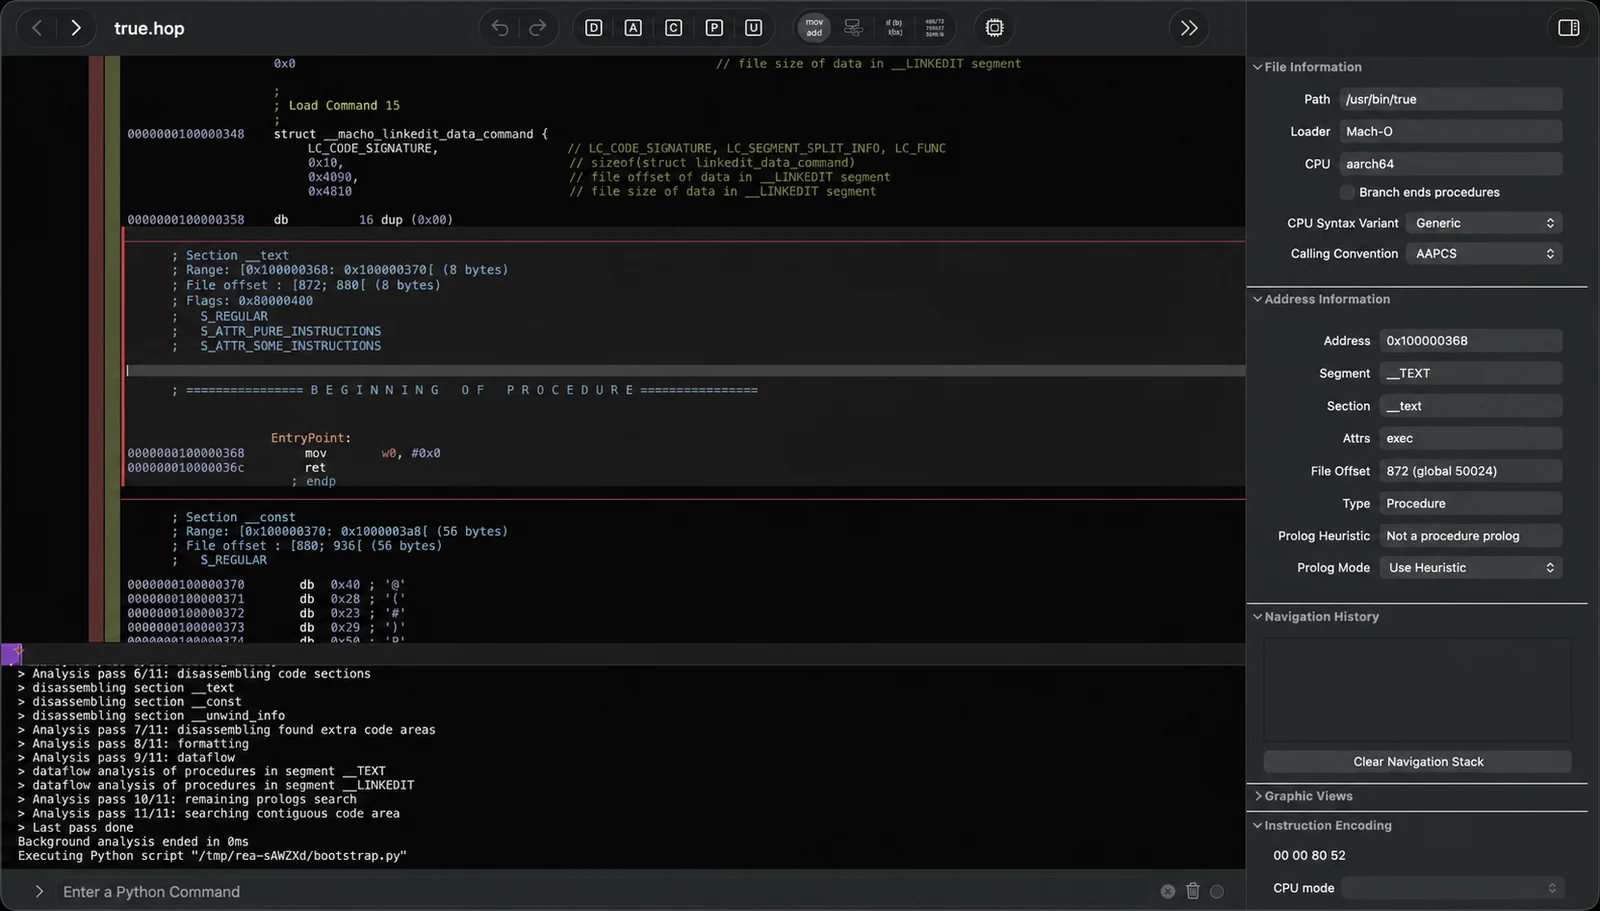 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 xf1les/fsop-finder
Plugin per Binary Ninja che analizza glibc libio alla ricerca di percorsi di codice FSOP in grado di dirottare il flusso di controllo e il puntatore…
 therealsaumil/static-arm-bins
Binari ARM compilati staticamente per il debug e l'analisi a runtime
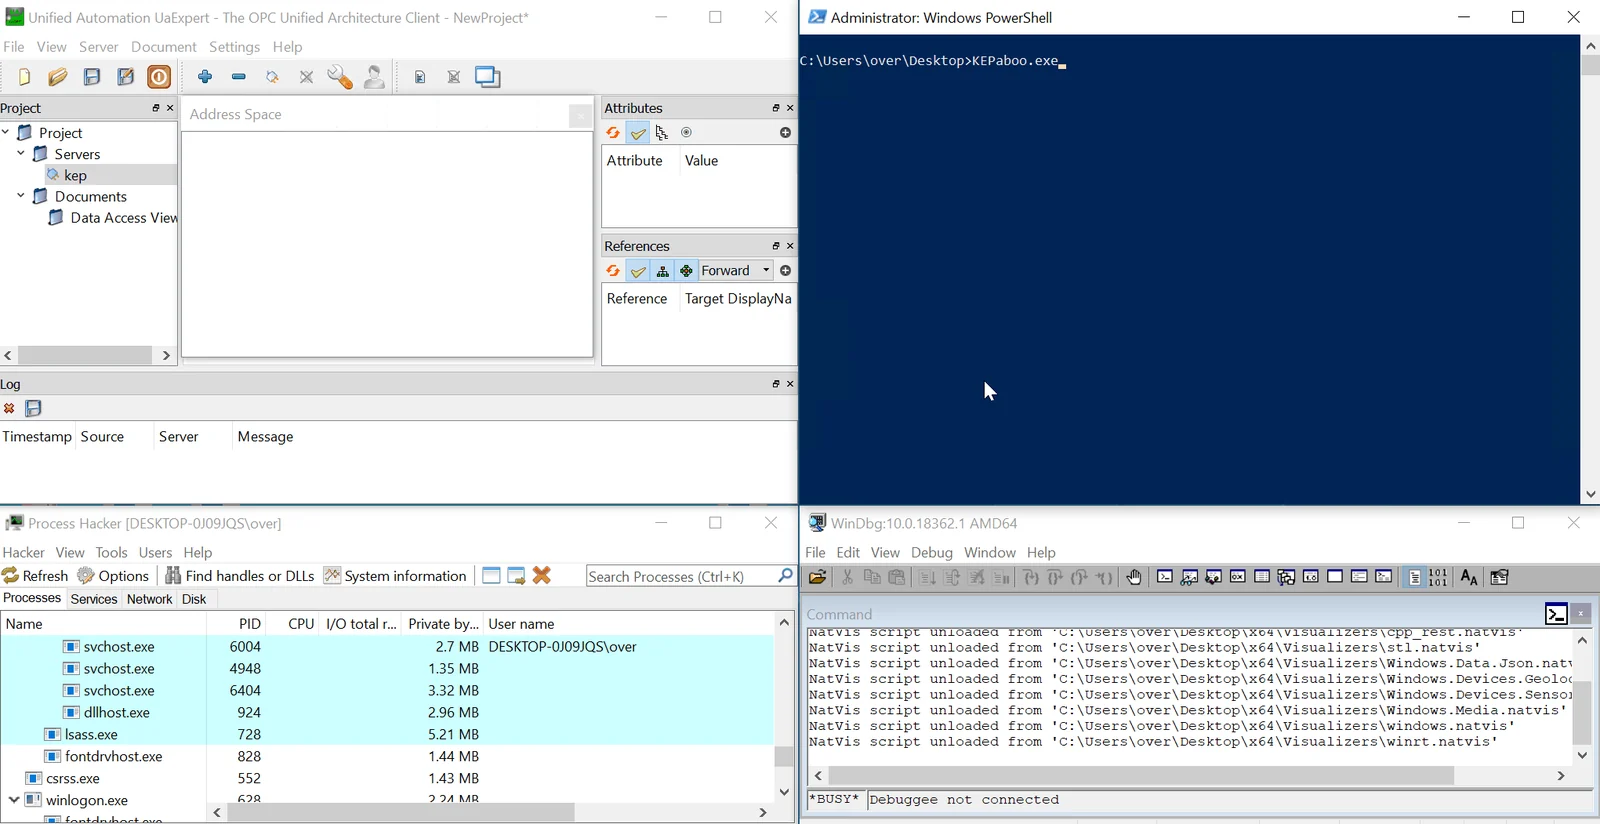 0vercl0k/kepaboo
Neutralizza le tecniche anti-debugging di KEPServerEX
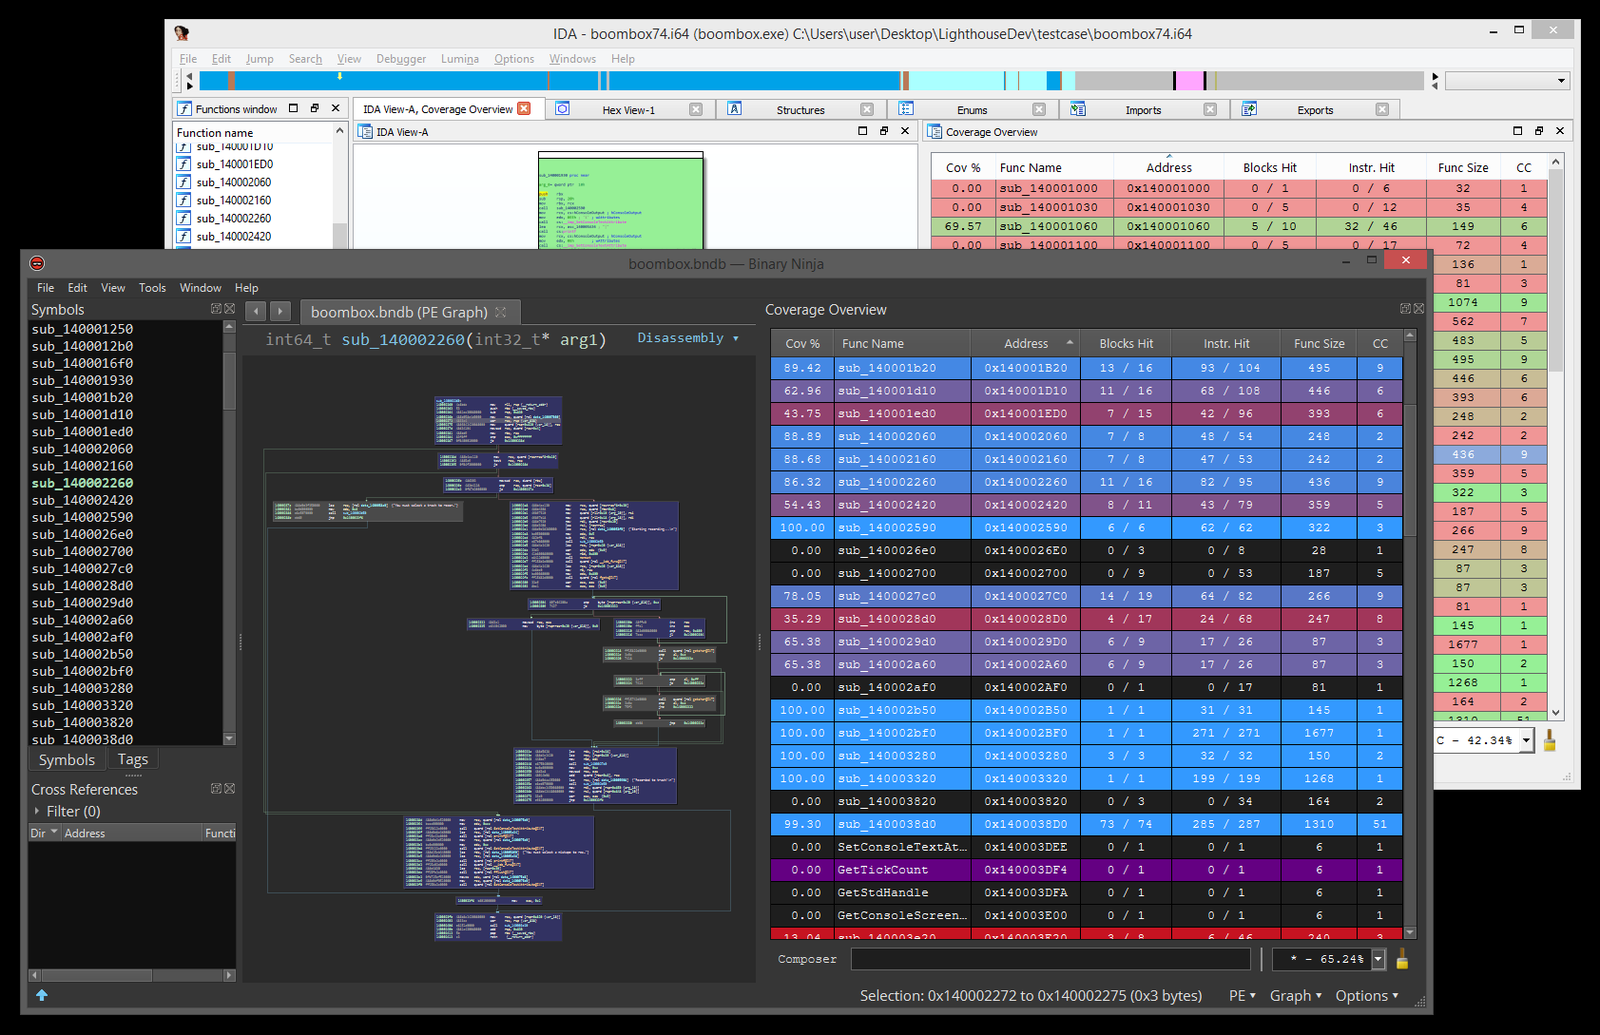 gaasedelen/lighthouse
Un Coverage Explorer per Reverse Engineers
 googleprojectzero/jackalope
Fuzzer binario coverage-guided per Windows, macOS, Linux e Android
 volexity/donut-decryptor
Estrae e decifra i payload interni dai campioni dell'offuscatore Donut rilevando le firme dello shellcode del loader, analizzando la struttura…
 angr/pyvex
Binding Python per l'IR VEX di Valgrind.
 trustedsec/lazzzy_dump
Estrae staticamente e decifra shellcode offuscato con AES-CBC/XOR da binari PE wrappati con laZzzy tramite signature matching e risoluzione di…