
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi di Binari — Strumenti — Pagina 2 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
1204 risultati
Arkari preview

Arkari

GitHubkomimoe/arkari

Ancora un altro offuscatore basato su llvm e su goron.
defensive-toolsstatic-analysiscode-analysis+4
3801 mese fa
garble preview

garble

GitHubburrowers/garble

Offusca le build Go avvolgendo la toolchain Go, sostituendo identificatori, percorsi dei pacchetti e dati di posizione con hash e rimuovendo le…
code-analysisreverse-engineeringscripting-automation+4
5.8k3 giorni fa
msynth preview

msynth

GitHubmrphrazer/msynth

Framework di deoffuscamento del codice per semplificare le espressioni Mixed Boolean-Arithmetic (MBA)
static-analysisdynamic-analysis-sandboxingcode-analysis+4
39722 giorni fa
p0tools preview

p0tools

GitHubgoogleprojectzero/p0tools

Raccolta di documenti di ricerca sulle vulnerabilità di Google Project Zero e piccoli strumenti di sicurezza standalone, incluse utilità di…
vulnerability-analysisexploitationreverse-engineering+5
8548 mesi fa
qvm-tool preview

qvm-tool

GitHubneurosaki987/qvm-tool

Toolkit di analisi statica e recupero della struttura per immagini PE protette da ACE .qvm0

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
310 giorni fa
icicle-python preview

icicle-python

GitHubicicle-emu/icicle-python

Binding Python per l'emulatore Icicle, che abilitano il fuzzing grey-box del firmware, l'emulazione binaria e i flussi di lavoro di reverse…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
4411 mesi fa
sleigh preview

sleigh

GitHublifting-bits/sleigh

Build CMake della libreria delle specifiche del processore SLEIGH di Ghidra, che fornisce motori standalone di disassemblaggio e p-code lifting per…
static-analysiscode-analysisdynamic-code-analysis+4
1934 giorni fa
striga preview

striga

GitHubllvmparty/striga

Lifter sperimentale x86-64 verso LLVM IR in Python che traduce il codice macchina in IR analizzabile per reverse engineering, ottimizzazione e…

static-analysiscode-analysisreverse-engineering+4
1213 mesi fa
revng preview

revng

GitHubrevng/revng

Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1.8k5 giorni fa
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

Modulo debugger hardware del kernel per il dump delle operazioni dei rootkit e l'ispezione dell'attività a livello kernel per l'analisi malware e il…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
4 anni fa
MiniVisorPkg preview

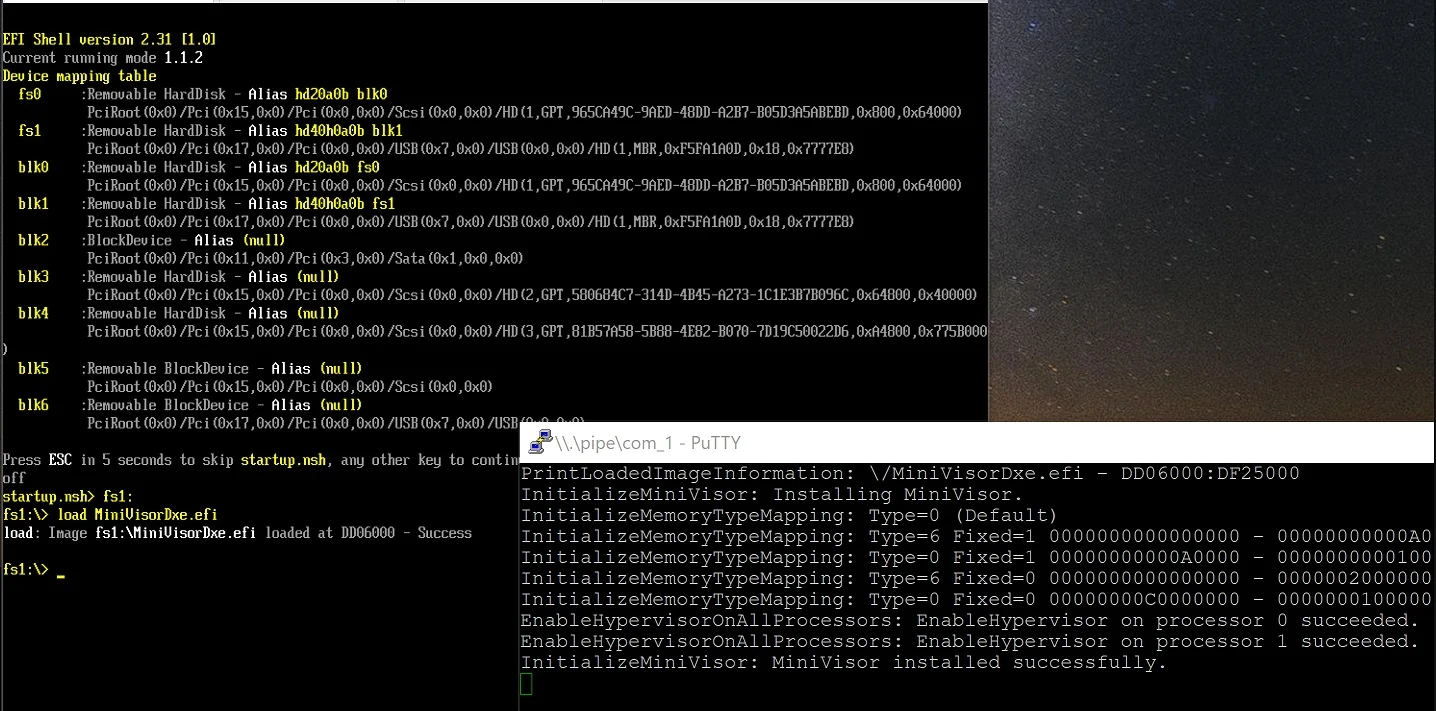
MiniVisorPkg

GitHubtandasat/minivisorpkg

L'hypervisor UEFI di ricerca che supporta l'avvio di un sistema operativo.
defensive-toolsreverse-engineeringsecurity-virtualization+5
7612 anni fa
TitanHide preview

TitanHide

GitHubmrexodia/titanhide

Driver kernel di Windows che intercetta le funzioni Nt* della SSDT per nascondere debugger e processi dai controlli anti-debug, con un plugin x64dbg…

defensive-toolspersistence-mechanismsreverse-engineering+4
2.9k3 mesi fa
MAccConc preview

MAccConc

GitHubgoogleprojectzero/maccconc

Toolkit per esplorare le race condition del kernel Linux utilizzando le tracce KCOV: visualizzatori GUI e da terminale per l'esecuzione concorrente e…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
521 mese fa
qsynthesis preview

qsynthesis

GitHubquarkslab/qsynthesis

Sintetizzatore Greybox orientato alla deoffuscazione delle istruzioni assembly.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
1791 anno fa
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

Benchmark dataset e artefatti di sintesi per QSynth, contenenti funzioni C offuscate con Tigress, binari x86_64, tracce di esecuzione, ground truth e…
static-analysisdynamic-analysis-sandboxingcode-analysis+4
116 anni fa
HyperBone preview

HyperBone

GitHubdarthton/hyperbone

Hypervisor VT-x minimalista per Windows x64 che fornisce hook inline di syscall, MSR, IDT e kernel, oltre a sostituzione di pagine basata su EPT e…
defensive-toolsdynamic-analysis-sandboxingpersistence-mechanisms+5
9517 anni fa
SimpleVisor preview

SimpleVisor

GitHubionescu007/simplevisor

Hypervisor Intel VT-x minimale per Windows e UEFI che virtualizza un host live per l'introspezione, supportando hyperjacking dinamico,…
reverse-engineeringsecurity-virtualizationmalware-analysis+4
2.0k2 anni fa
AntiOreans-CodeDevirtualizer preview

AntiOreans-CodeDevirtualizer

GitHub67-6f-64/antioreans-codedevirtualizer

Plugin per IDA 6.8 che devirtualizza la macchina virtuale FISH di Themida (2.2.5.0-2.2.7.0), ripristinando il codice nativo dai binari protetti per…

static-analysiscode-analysisreverse-engineering+5
813 anni fa
Precedente123…67Successivo