
hotpot
 yen223/hotpot
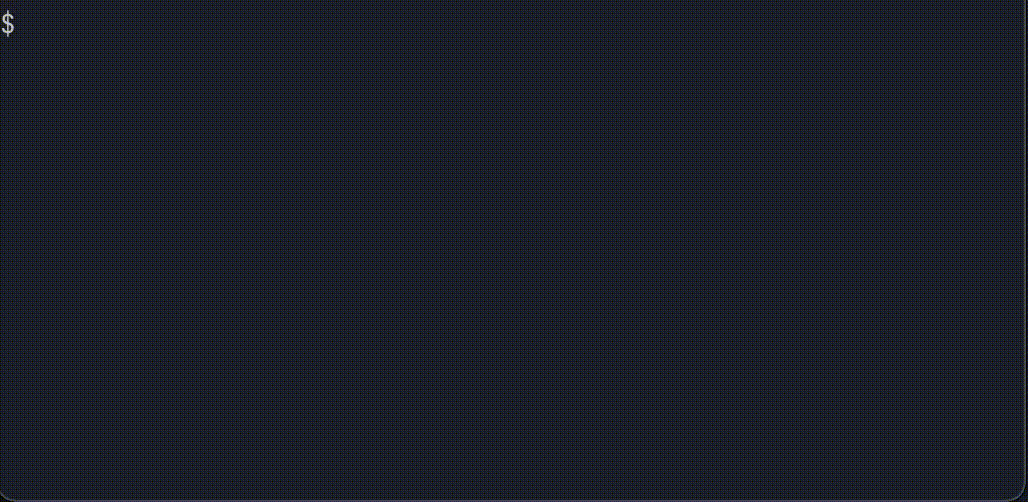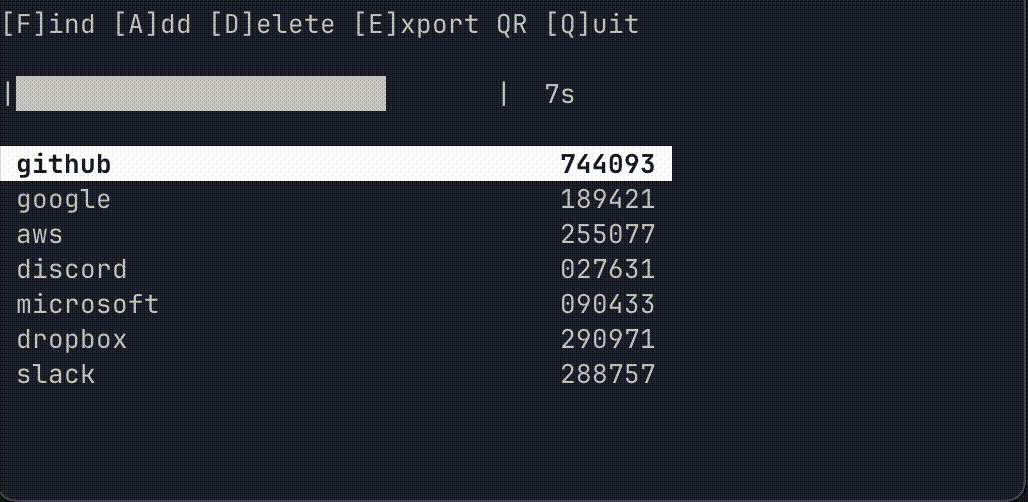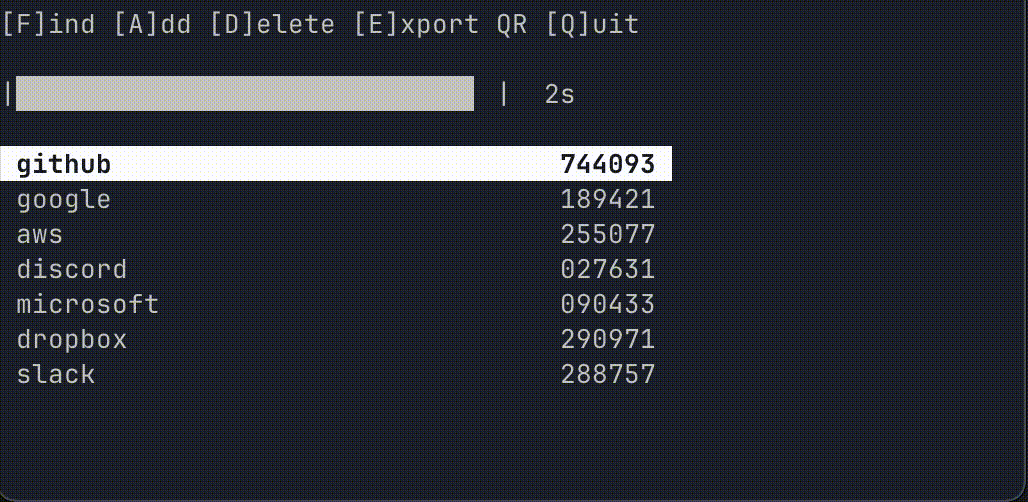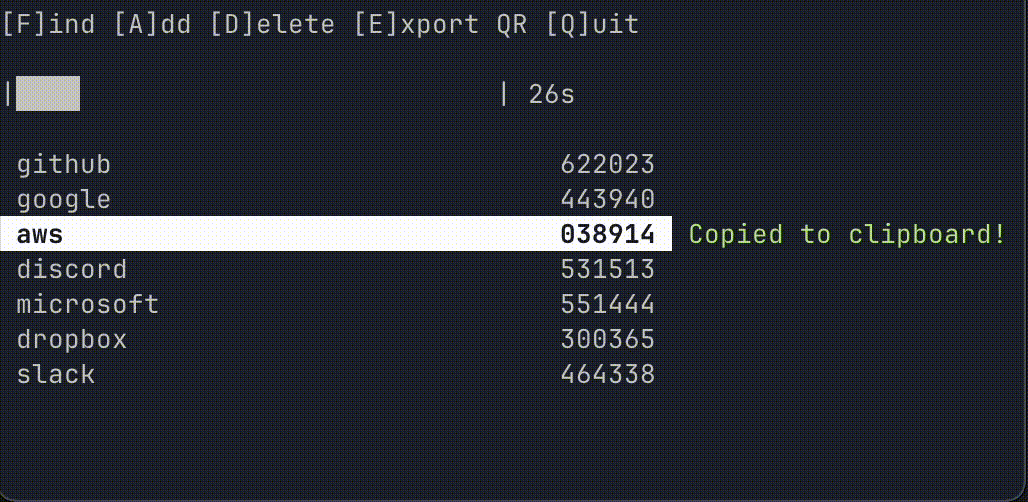
Uno strumento da riga di comando semplice e sicuro per gestire i codici di autenticazione a due fattori basati su TOTP.
authentication-authorizationgeneral-purpose-utilitiespassword-cracking+3
yen223/hotpotUno strumento da riga di comando semplice e sicuro per gestire i codici di autenticazione a due fattori basati su TOTP.
 ory/talos
Server di chiavi API scalabile per l'emissione, la verifica e la revoca delle credenziali, con derivazione di token per token di autorizzazione…
 focused.hunts/the.vault
Gestore di password che dà priorità alla privacy con archiviazione locale e sincronizzazione bring-your-own-cloud su Google Drive, Microsoft OneDrive…
 jumpserver/jumpserver
JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand…
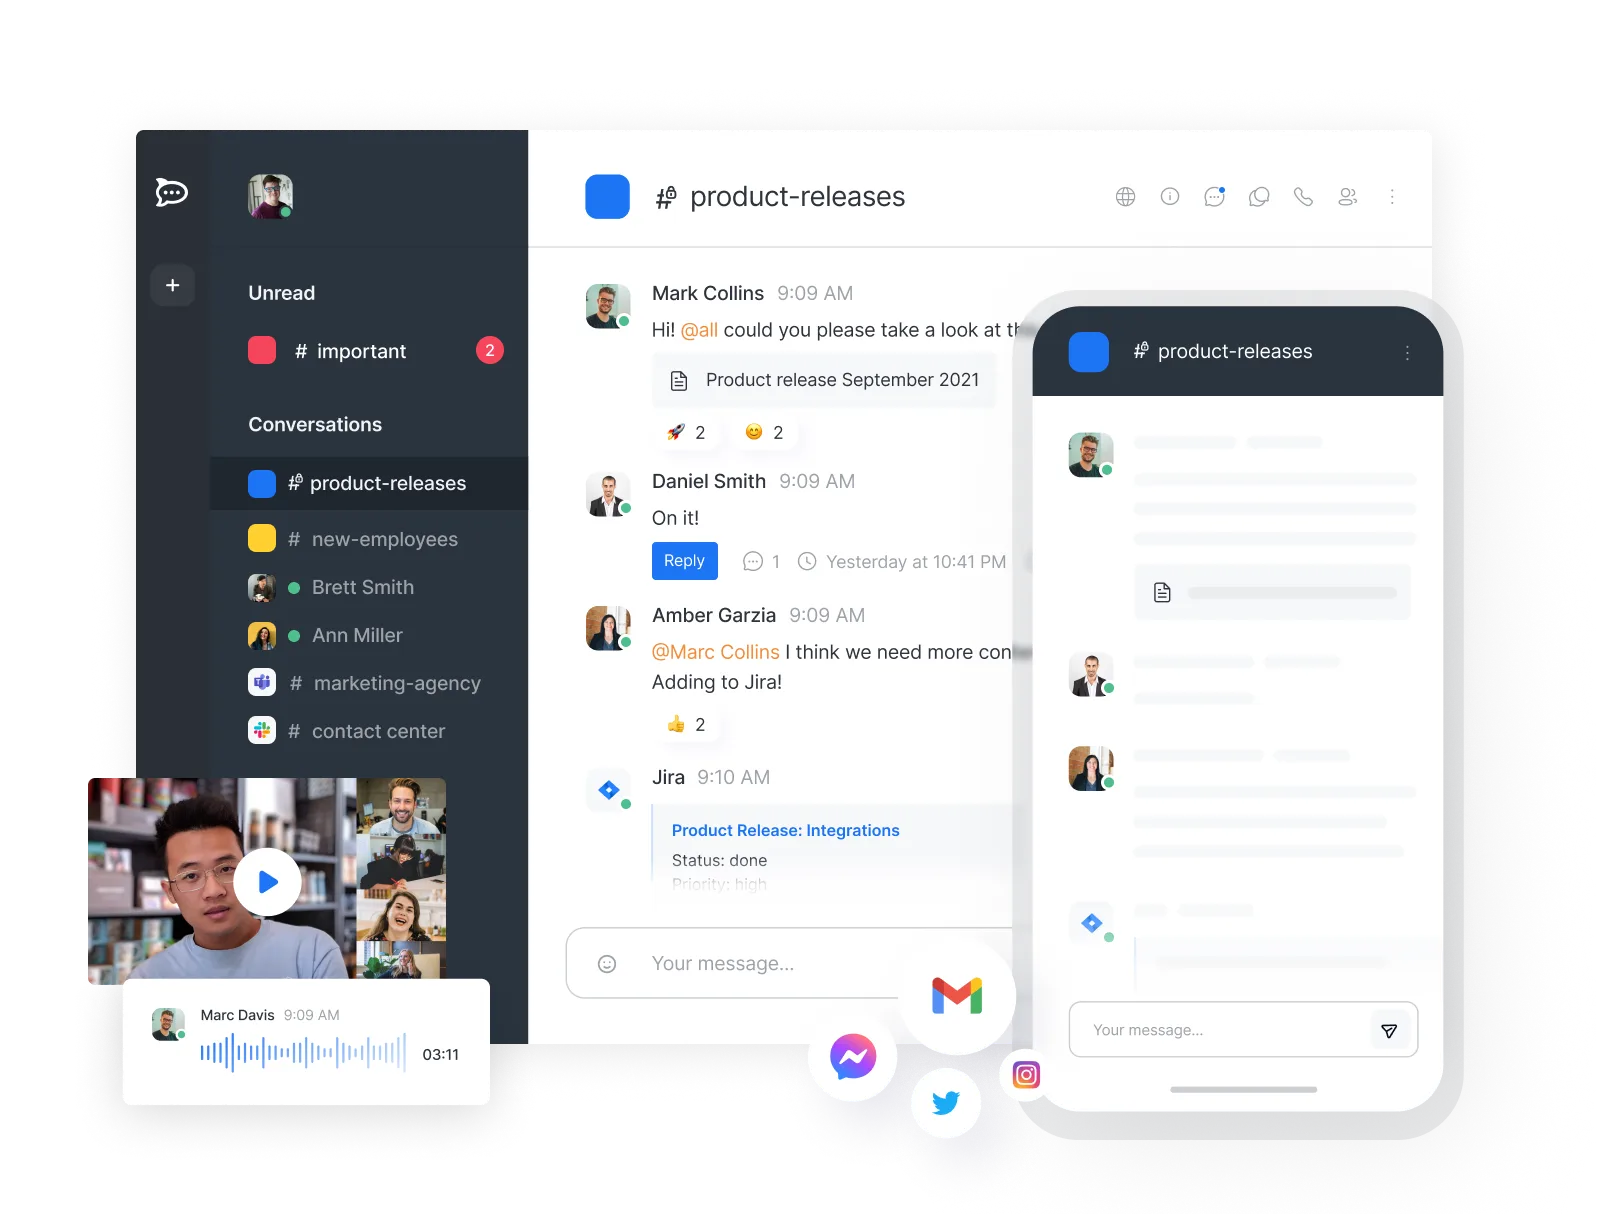 rocketchat/rocket.chat
Il Secure CommsOS™ per operazioni mission-critical
 openpcc/openpcc
Un framework open-source per l'inferenza AI privata e verificabile
 7hepr0fess0r/adcsdevilcom
Uno strumento C# per richiedere certificati da ADCS utilizzando DCOM su SMB. Questo strumento consente di richiedere a distanza certificati X.509 dal…
 the-infra-company/kcatcher
Scopri cosa si nasconde nei tuoi cluster Kafka.
 eduardolat/authkeysync
🔐 Utilità CLI leggera progettata per sincronizzare le chiavi pubbliche SSH da URL remoti nei file authorized_keys locali
 0xrlawrence/pribado
Piattaforma di privacy zero-knowledge per la gestione riservata delle chiavi API, cassaforte crittografata e chat sicura. Costruita su TEE Oasis…
 alash3al/wp-allowed-hosts
un plugin che protegge il tuo sito WordPress dalla vulnerabilità CVE-2017-8295
 trinadh465/openssl-1_0_1g_cve-2015-1792
Toolkit OpenSSL che implementa i protocolli SSL/TLS e una libreria crittografica generica con cifrari, digest, algoritmi a chiave pubblica e gestione…
 trinadh465/openssl-1_0_1g_cve-2015-1791
Codice sorgente di OpenSSL 1.0.1g con patch CVE-2015-1791, che fornisce una libreria SSL/TLS e crittografica per comunicazioni sicure.
 qarait/ephemera
Zero-Trust SSH CA
 cspf-founder/darwis-taxii
Un server TAXII (Trusted Automated eXchange of Indicator Information) ad alte prestazioni scritto in Rust.
 bk-security/auth-header-trust-rules
Regole Semgrep che segnalano pattern di bypass di autenticazione header-trust (classe CVE-2025-29927). Complemento di bk-security.github.io.
 thewaterbug/alpr-dashboard-patches
Patch runtime per algertc/alpr-dashboard: fix del logger asincrono e mitigazione nginx per CVE-2025-29927
 sudo-wp/sudowp-postgallery
Un fork rinforzato in termini di sicurezza del plugin WordPress "PostGallery" abbandonato. Corregge vulnerabilità critiche di Arbitrary File Upload…