
bluemonday
 microcosm-cc/bluemonday
bluemonday: un veloce sanitizer HTML in golang (ispirato all'OWASP Java HTML Sanitizer) per ripulire il contenuto generato dagli utenti da XSS
defensive-toolsstatic-analysisvulnerability-analysis+3
3.7k
microcosm-cc/bluemondaybluemonday: un veloce sanitizer HTML in golang (ispirato all'OWASP Java HTML Sanitizer) per ripulire il contenuto generato dagli utenti da XSS
 owasp/nettacker
Framework automatizzato per Penetration Testing - Scanner di vulnerabilità Open-Source - Gestione delle vulnerabilità
 mitmproxy/mitmproxy
Un proxy HTTP interattivo in grado di intercettare e gestire TLS, per penetration tester e sviluppatori di software.
 owasp/cheatsheetseries
L'OWASP Cheat Sheet Series è stata creata per fornire una raccolta concisa di informazioni di alto valore su specifici argomenti di sicurezza…
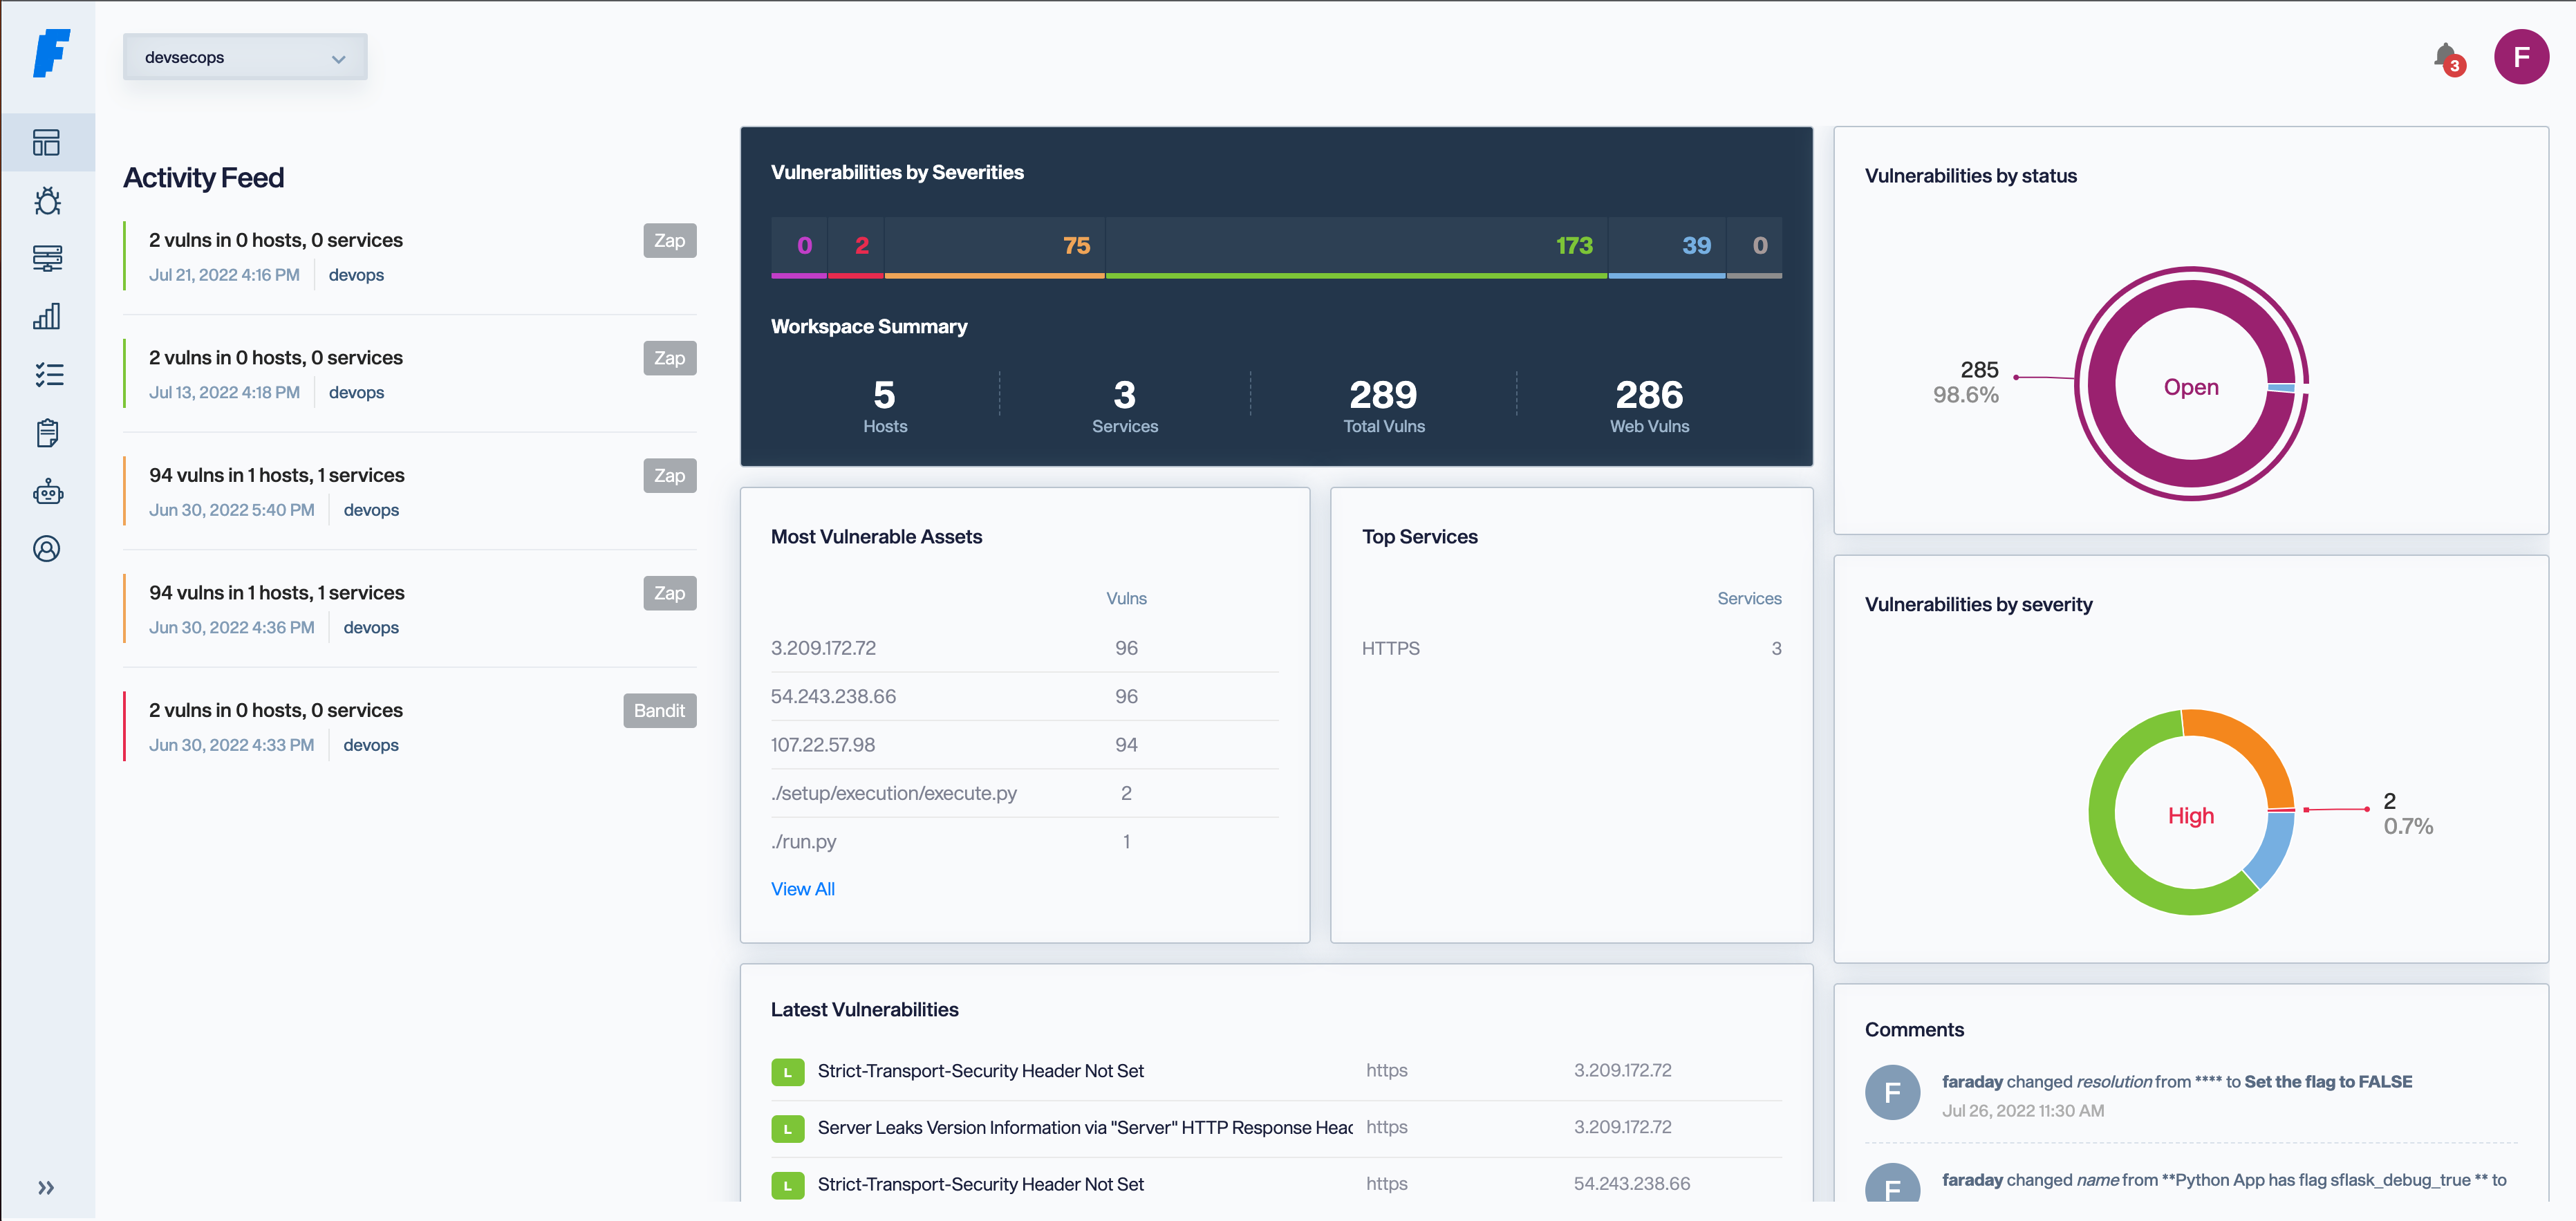 infobyte/faraday
Strumenti di cybersecurity open-source e basati sull'IA per la sicurezza offensiva, la gestione delle vulnerabilità e il pentesting autonomo. Creati…
 shoucheng3/asf__cxf_cve-2016-6812_3-0-11
Framework open-source per servizi per creare e sviluppare servizi SOAP, RESTful e CORBA con supporto per WS-Security, JAX-WS e API JAX-RS.
 shanika04/apache_skywalking
CVE-2020-9483 O CVE-2020-13921
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
SDK Java per l'integrazione con Amazon Web Services, che fornisce accesso API sicuro a S3, DynamoDB, EC2 e altro, con autenticazione, crittografia e…
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
Libreria Java che fornisce servizi di escaping e filtraggio XSS (XSSAPI, XSSFilter) per sanificare i contenuti inviati dagli utenti e prevenire…
 shoucheng3/asf__cxf_cve-2019-17573_3-2-11
Framework di servizi web per la creazione e lo sviluppo di servizi SOAP, RESTful e CORBA con supporto per WS-Security, WS-Trust e le API…
 securelayer7/promptpurify
Barriera di protezione Prompt-injection per applicazioni LLM. Modello compatto che supera le barriere di protezione open-source più grandi. Niente…
 teycir/apihunter
Scanner asincrono per la sicurezza delle API in Rust per controlli di CORS, CSP, GraphQL, JWT, OpenAPI e verifiche attive della postura delle API.
 ory/talos
Server di chiavi API scalabile per l'emissione, la verifica e la revoca delle credenziali, con derivazione di token per token di autorizzazione…
 denoland/clawpatrol
Firewall proxy wire-level per agenti AI che intercetta e controlla il traffico SQL, Kubernetes e HTTP tramite regole HCL, con isolamento del tunnel…
 inflightsec/agent-vault-proxy
Chiavi API just-in-time per agenti AI - e qualsiasi altro processo che instradi attraverso di essa: il chiamante vede solo un segnaposto.
 qruiqai/leakish
Rilevatore di fughe di privacy nel browser — otto moduli di rilevamento, punteggio di rischio e cronologia per account, tutto nel tuo browser.
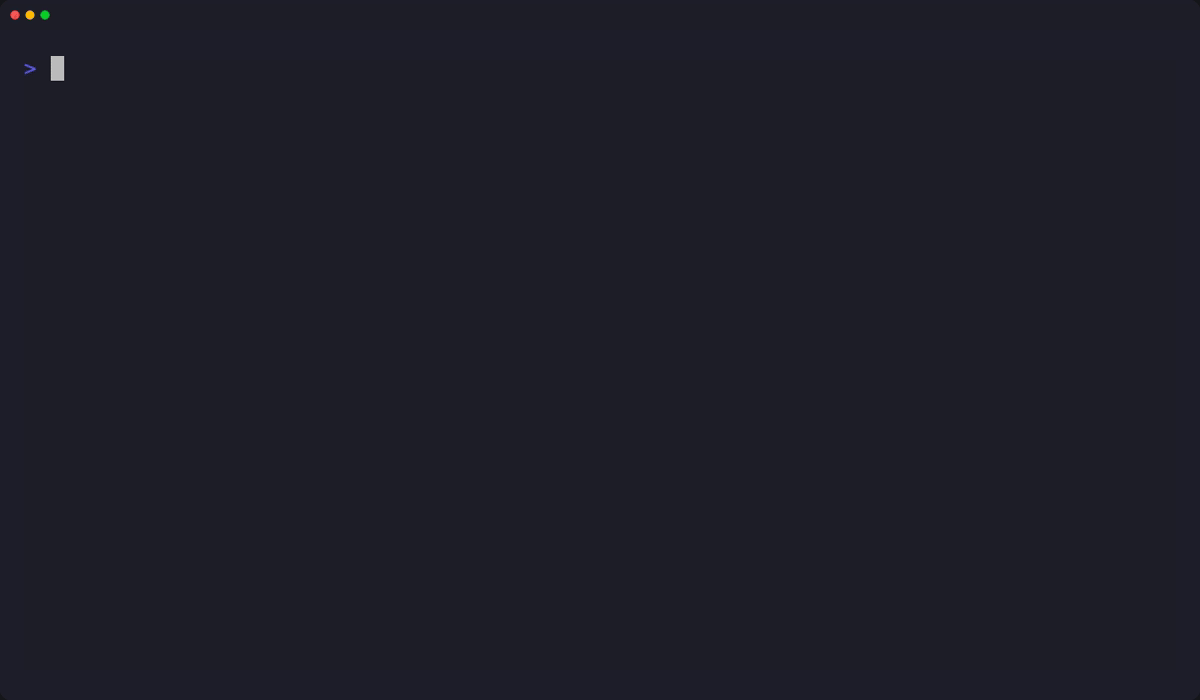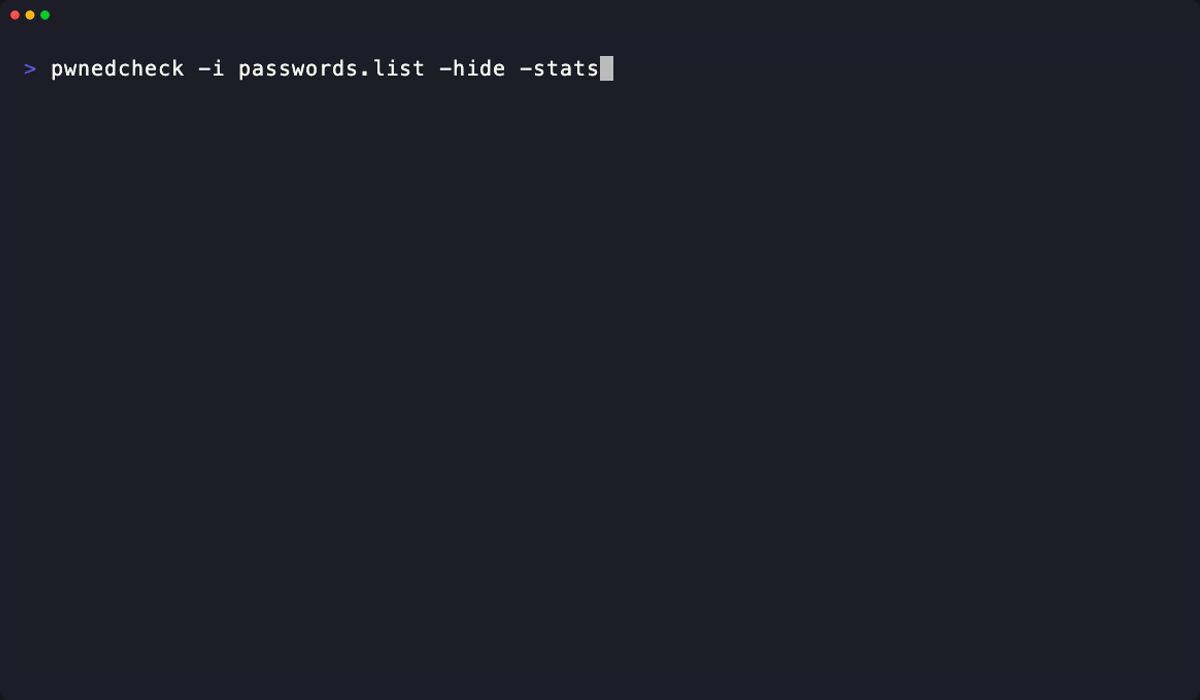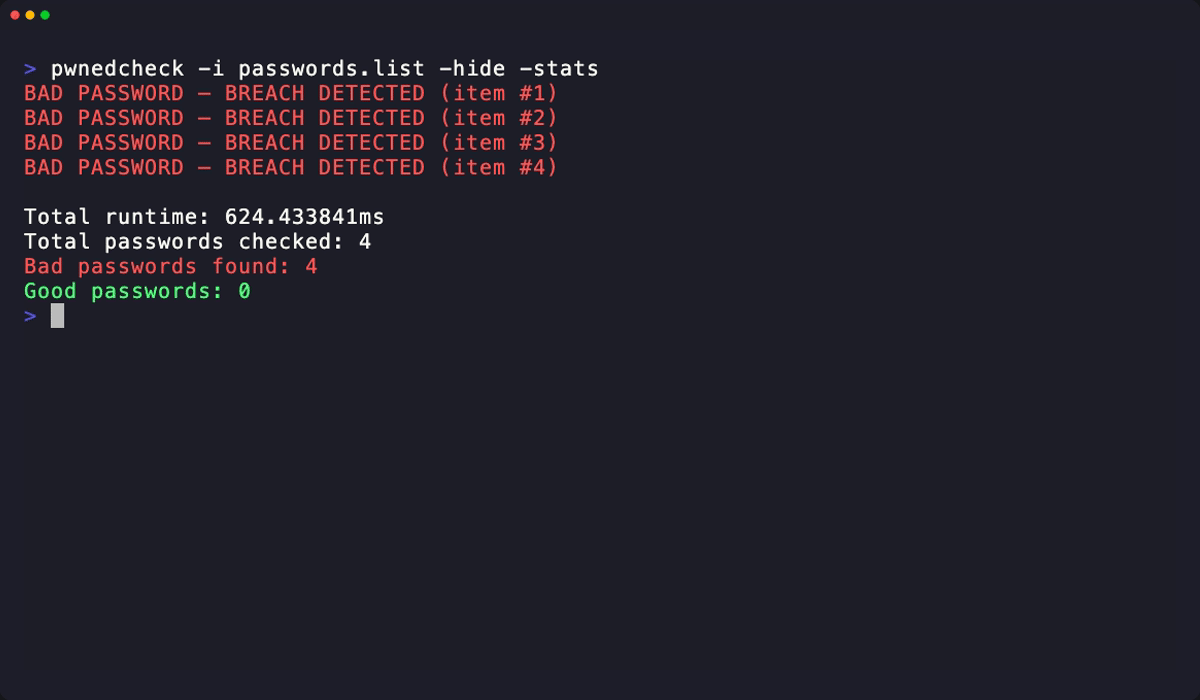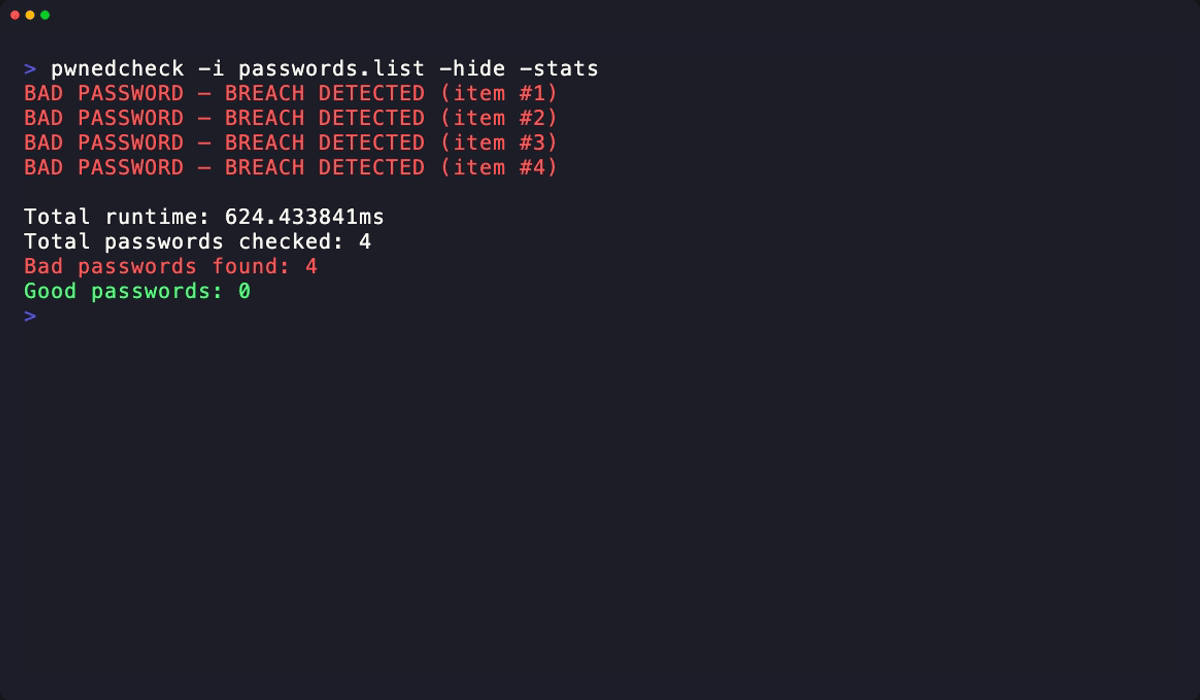 mohamedation/pwnedcheck
Uno strumento da riga di comando per verificare se le password sono state esposte in violazioni di dati utilizzando l'API Have I Been Pwned (HIBP).
 rocketchat/rocket.chat
Il Secure CommsOS™ per operazioni mission-critical