

DevSecOpsGuideline
 owasp/devsecopsguideline
La guida OWASP DevSecOps può aiutarci a integrare la sicurezza come parte della pipeline di sviluppo.
vulnerability-scannerscontainer-securitystatic-code-analysis+6
1.1k
owasp/devsecopsguidelineLa guida OWASP DevSecOps può aiutarci a integrare la sicurezza come parte della pipeline di sviluppo.
 owasp/nest
Il tuo accesso a OWASP. Scopri, partecipa e contribuisci a plasmare il futuro!
 owasp/threat-dragon
An open source threat modeling tool from OWASP
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 openbmc/bmcweb
Un webserver per OpenBMC che fa tutto: Redfish, KVM, GUI e DBus
 opnsense/core
OPNsense GUI, API e backend di sistema
 elevenpaths/diario-commandline-tools
Client CLI per il consumo bulk dell'API DIARIO: carica documenti PDF/Office, interroga hash di file e automatizza i flussi di lavoro di analisi…
 owasp/api-security
Documento dei Top 10 rischi per la sicurezza delle API a cura di OWASP e portale di documentazione con le migliori pratiche per creare, attaccare e…
 owasp/agent-skills-security-standard
Standard di sicurezza per le skill degli agenti, che fornisce linee guida e best practice per proteggere gli agenti autonomi basati su IA in ambienti…
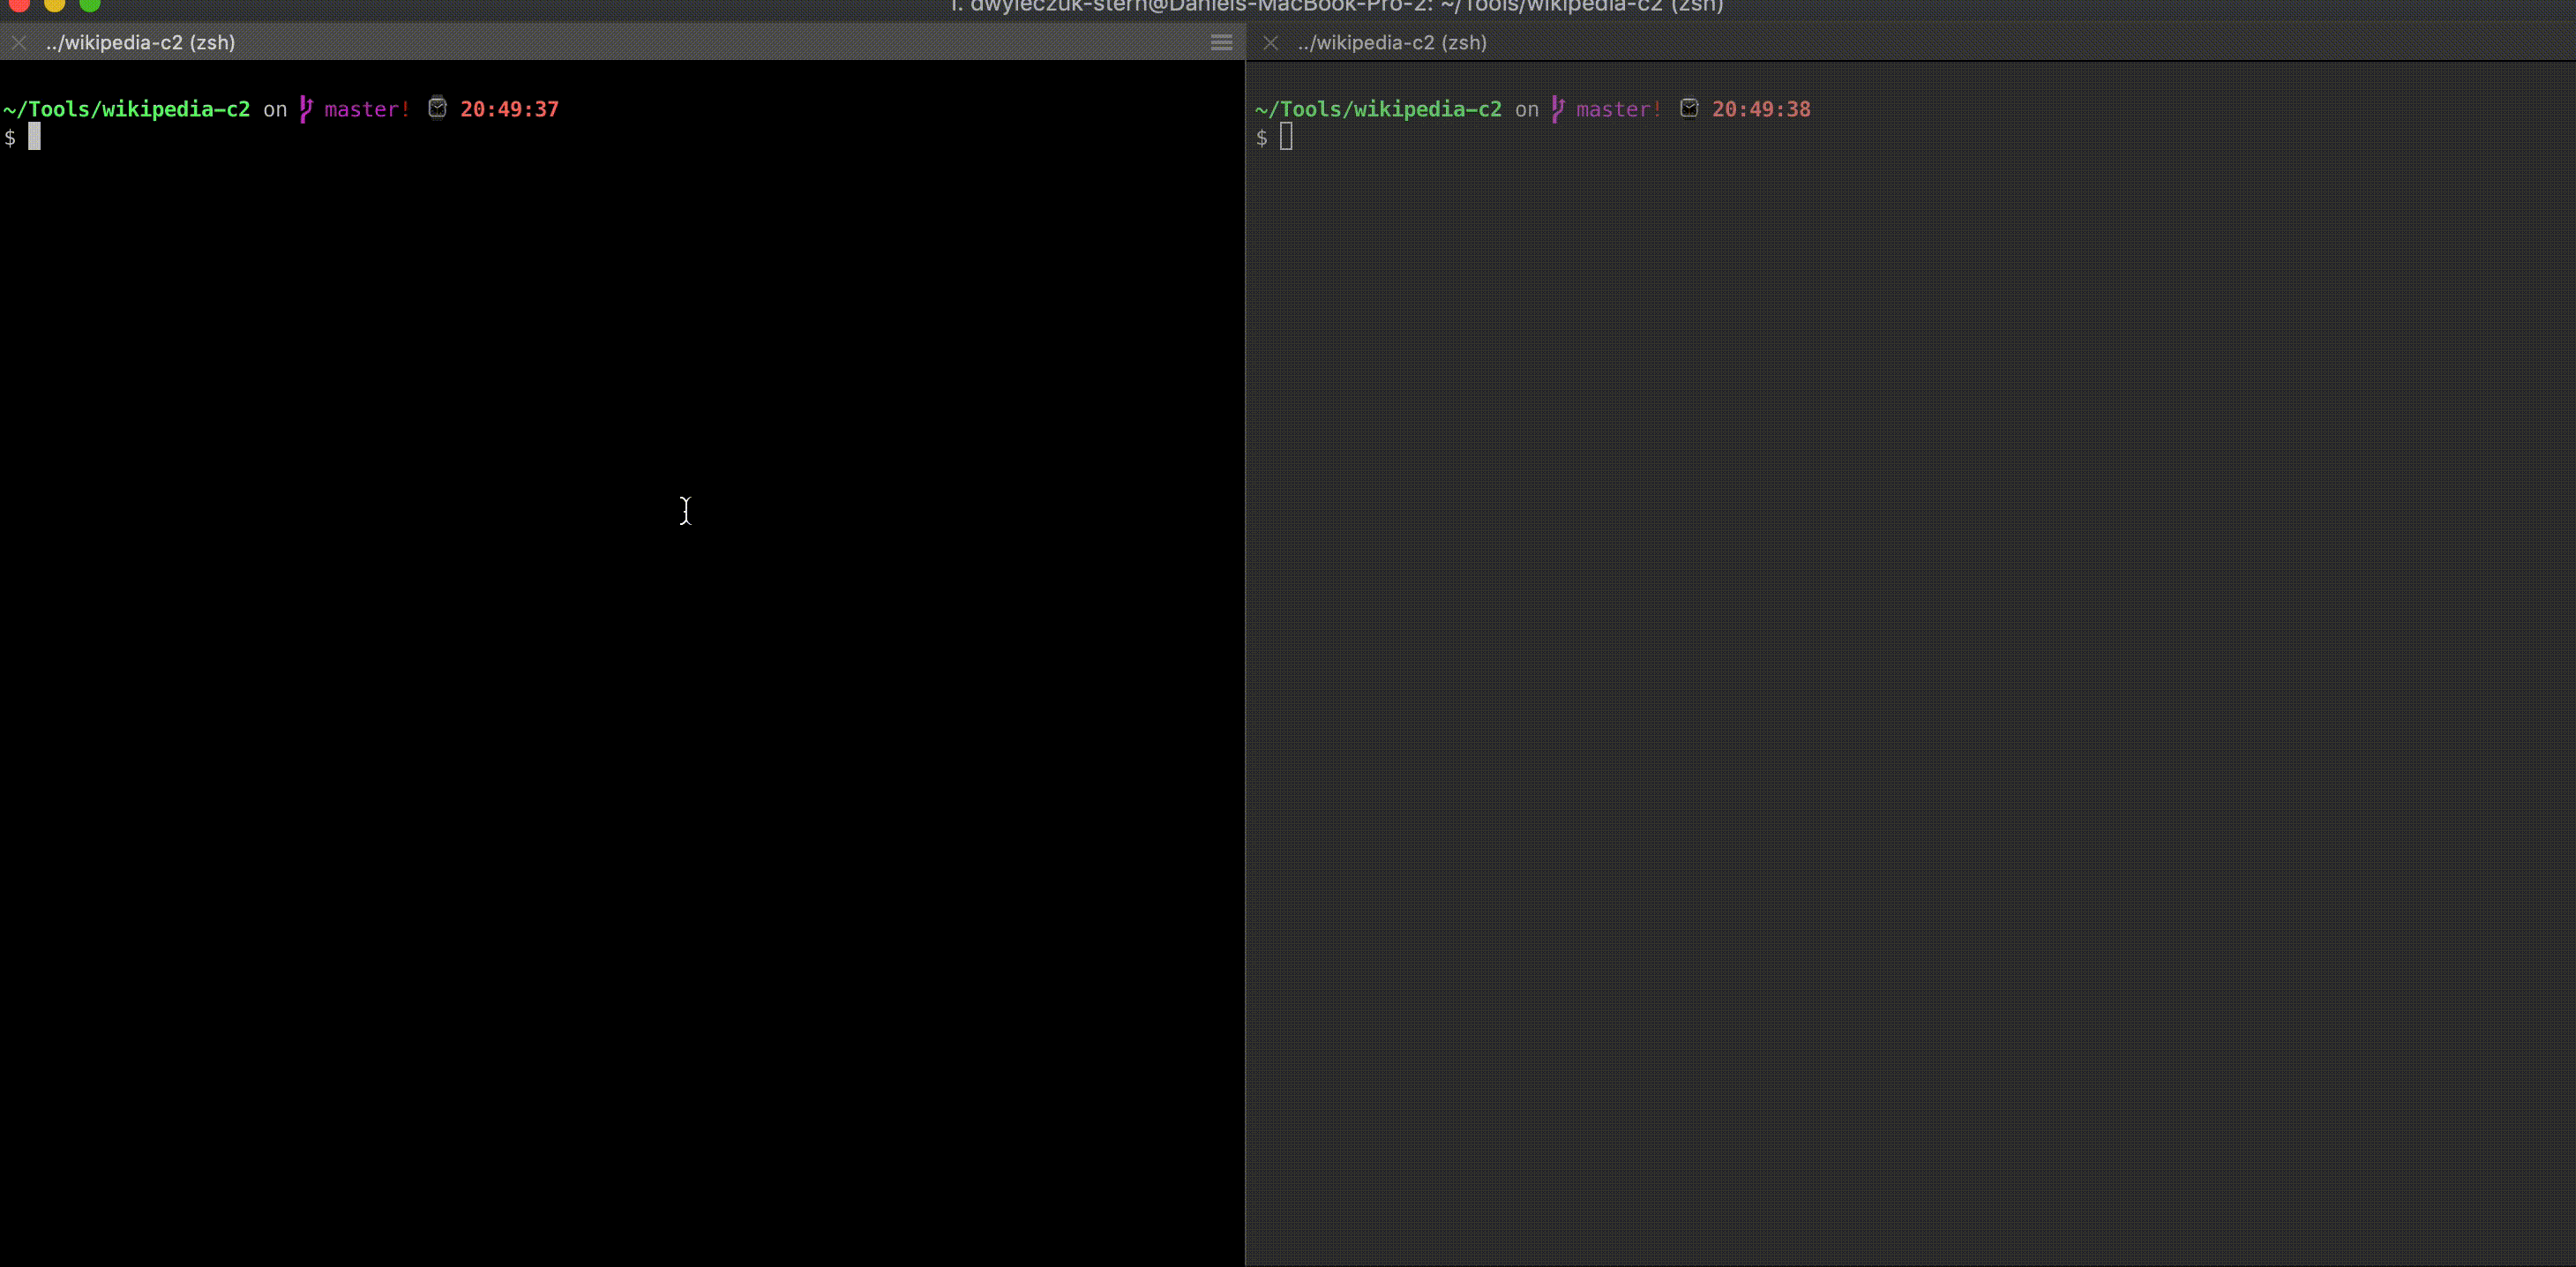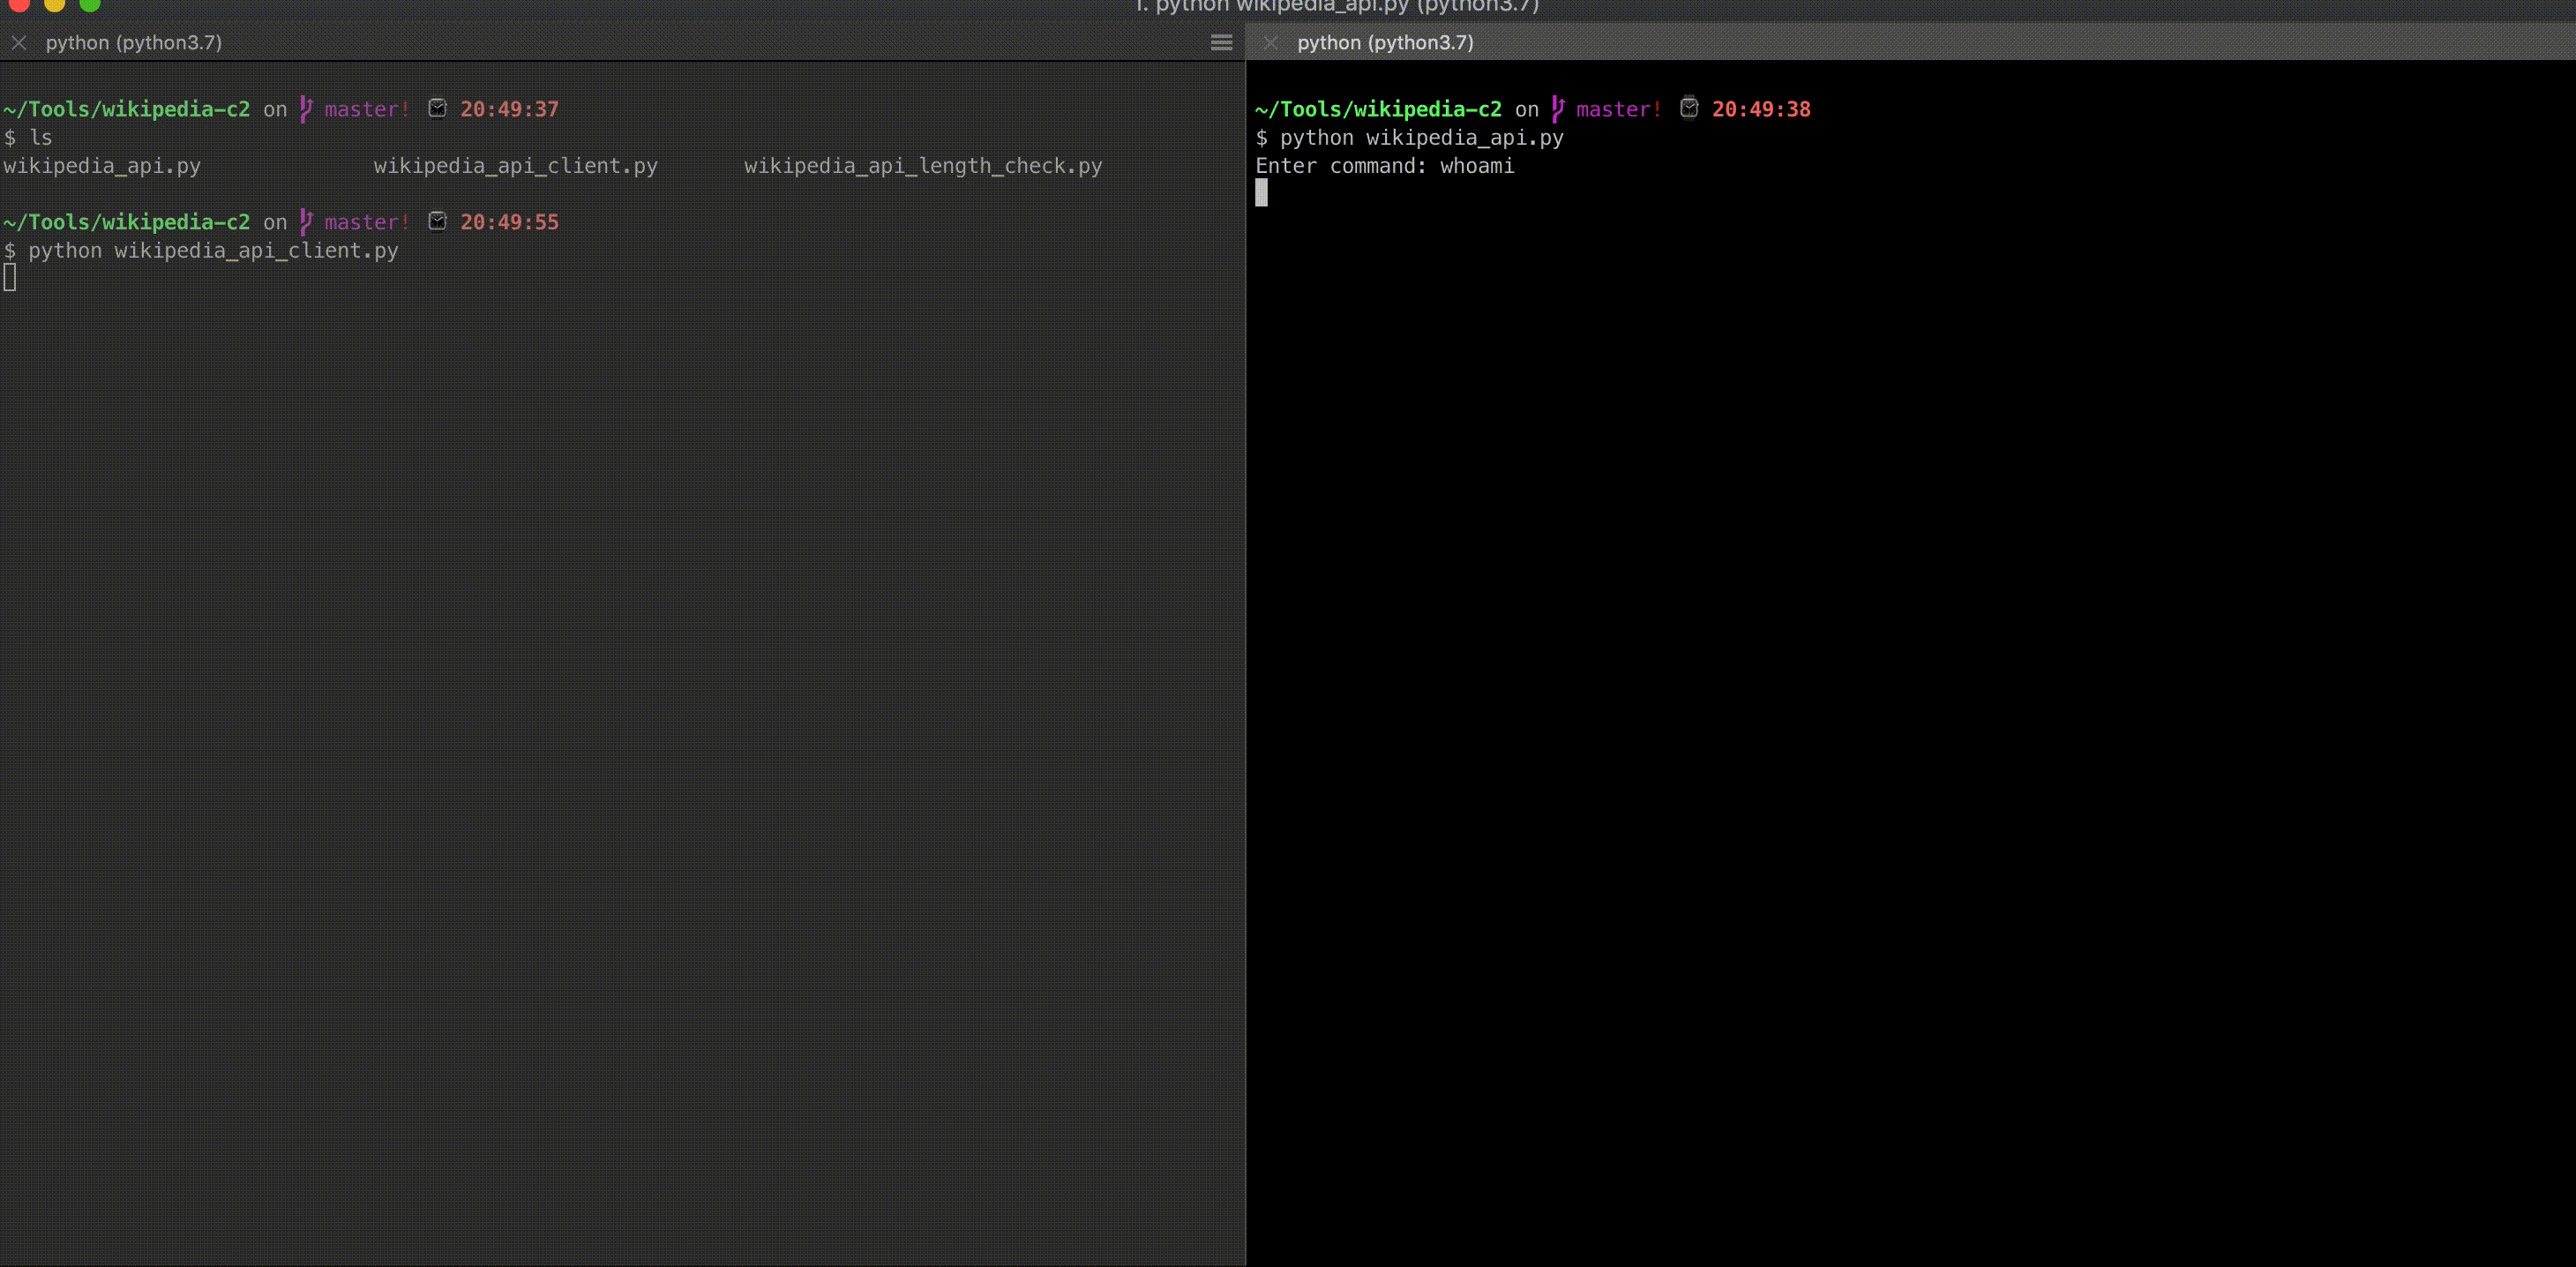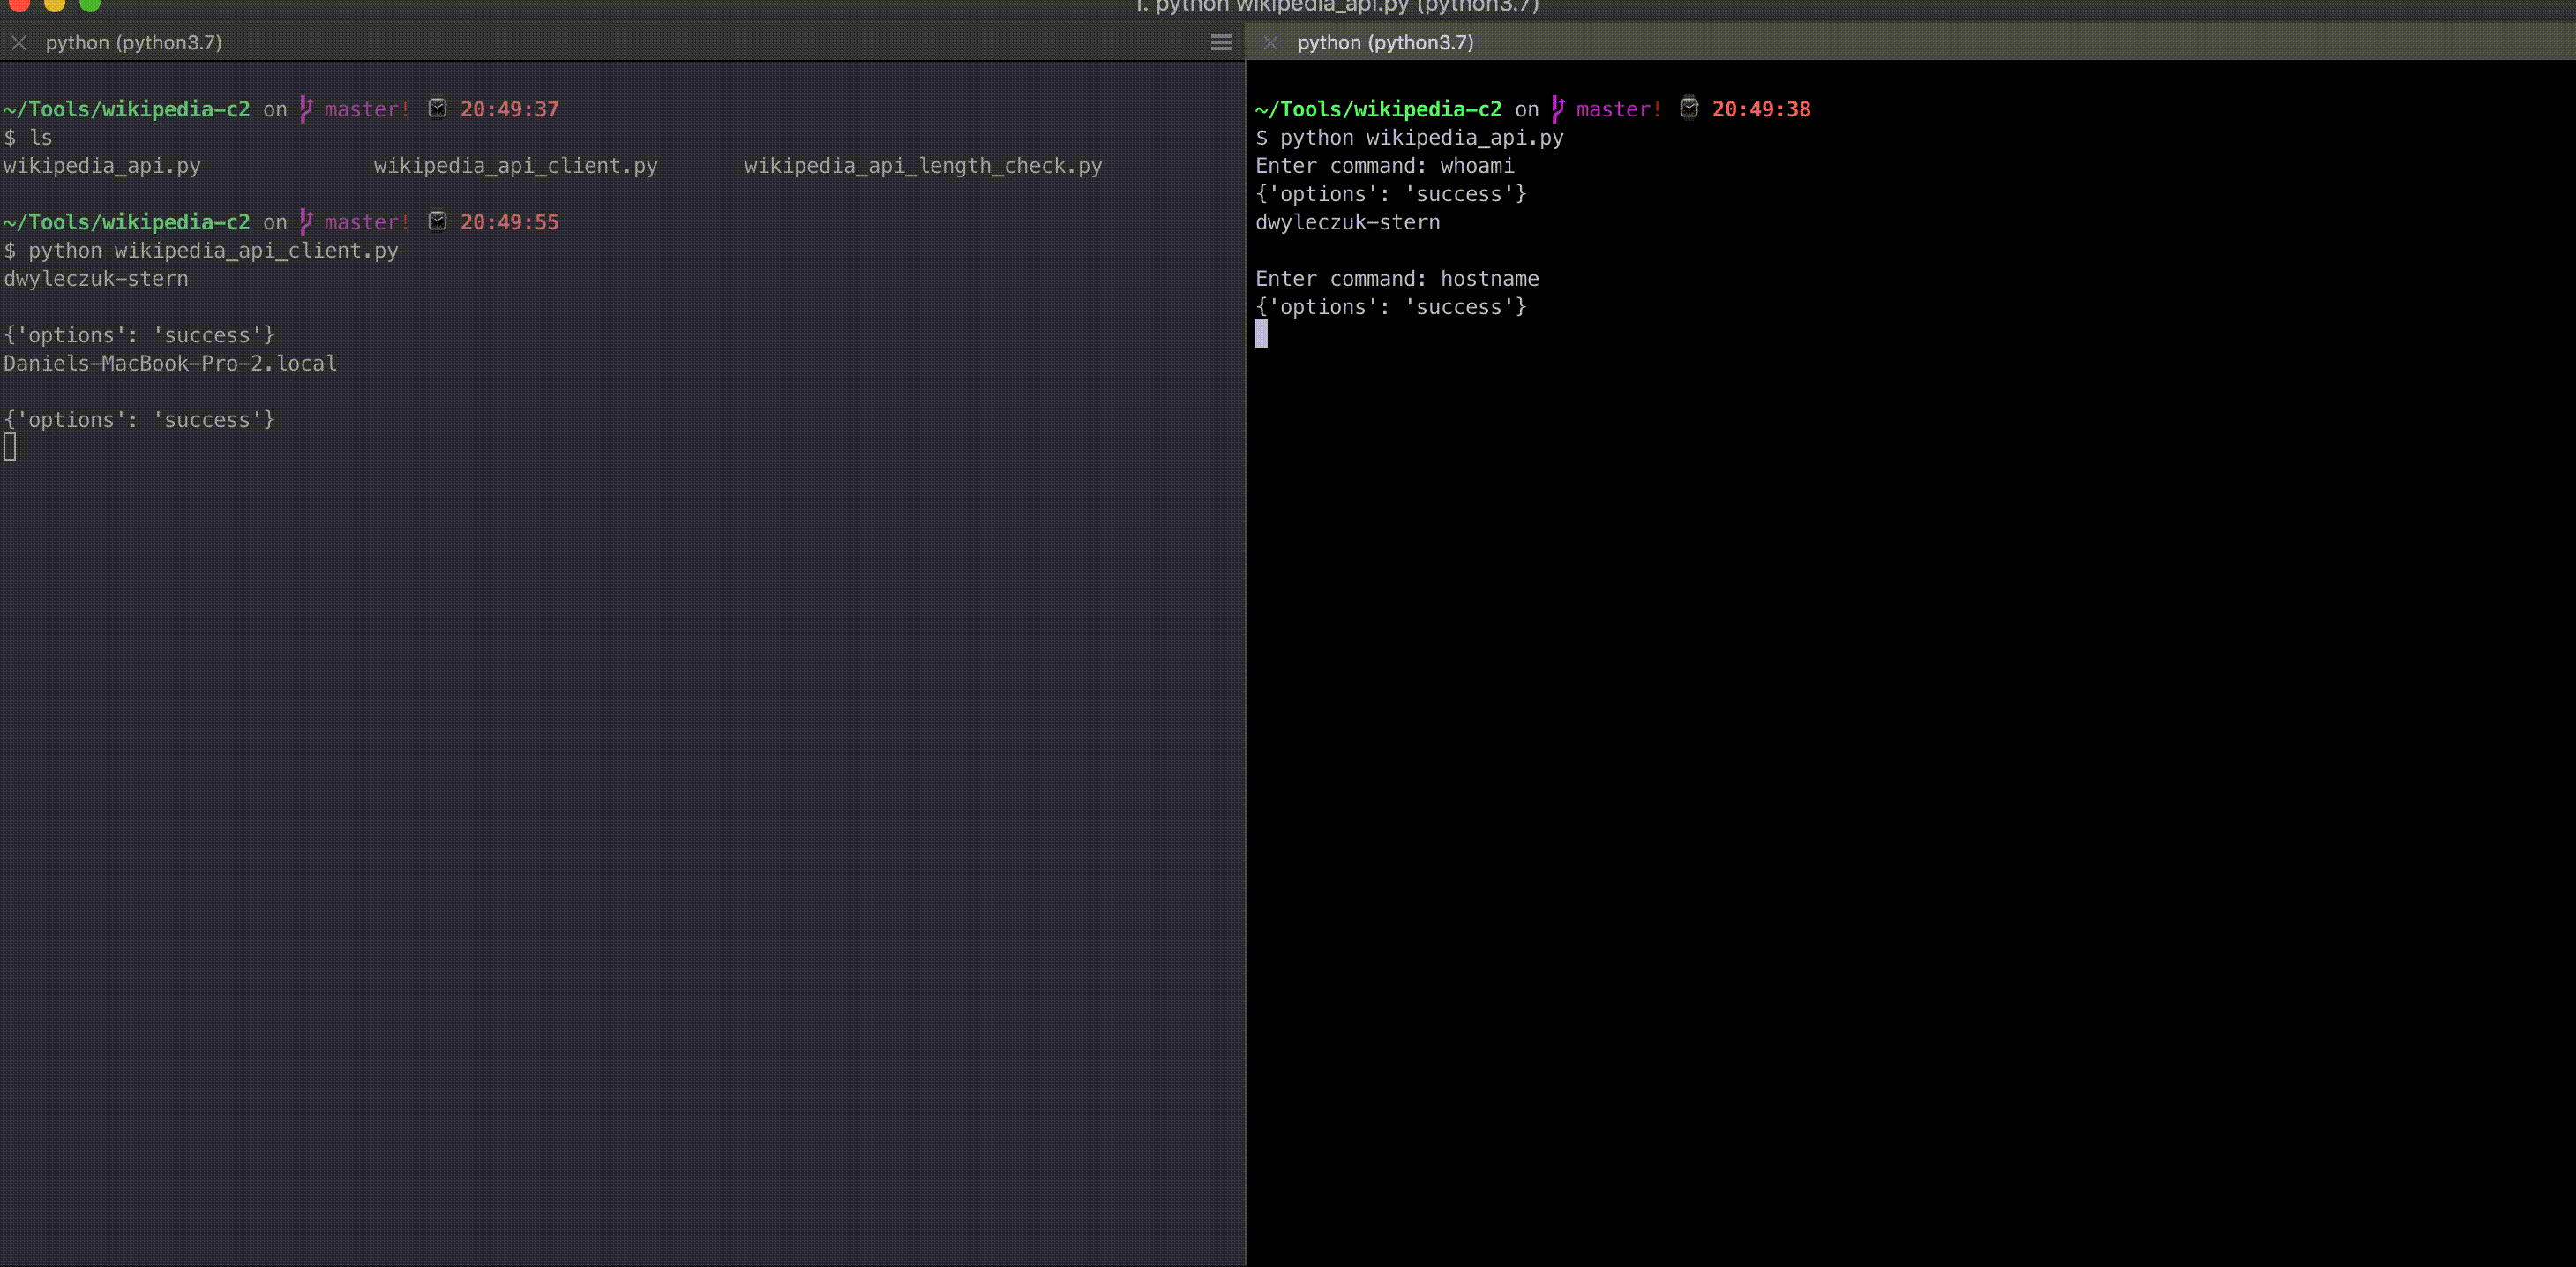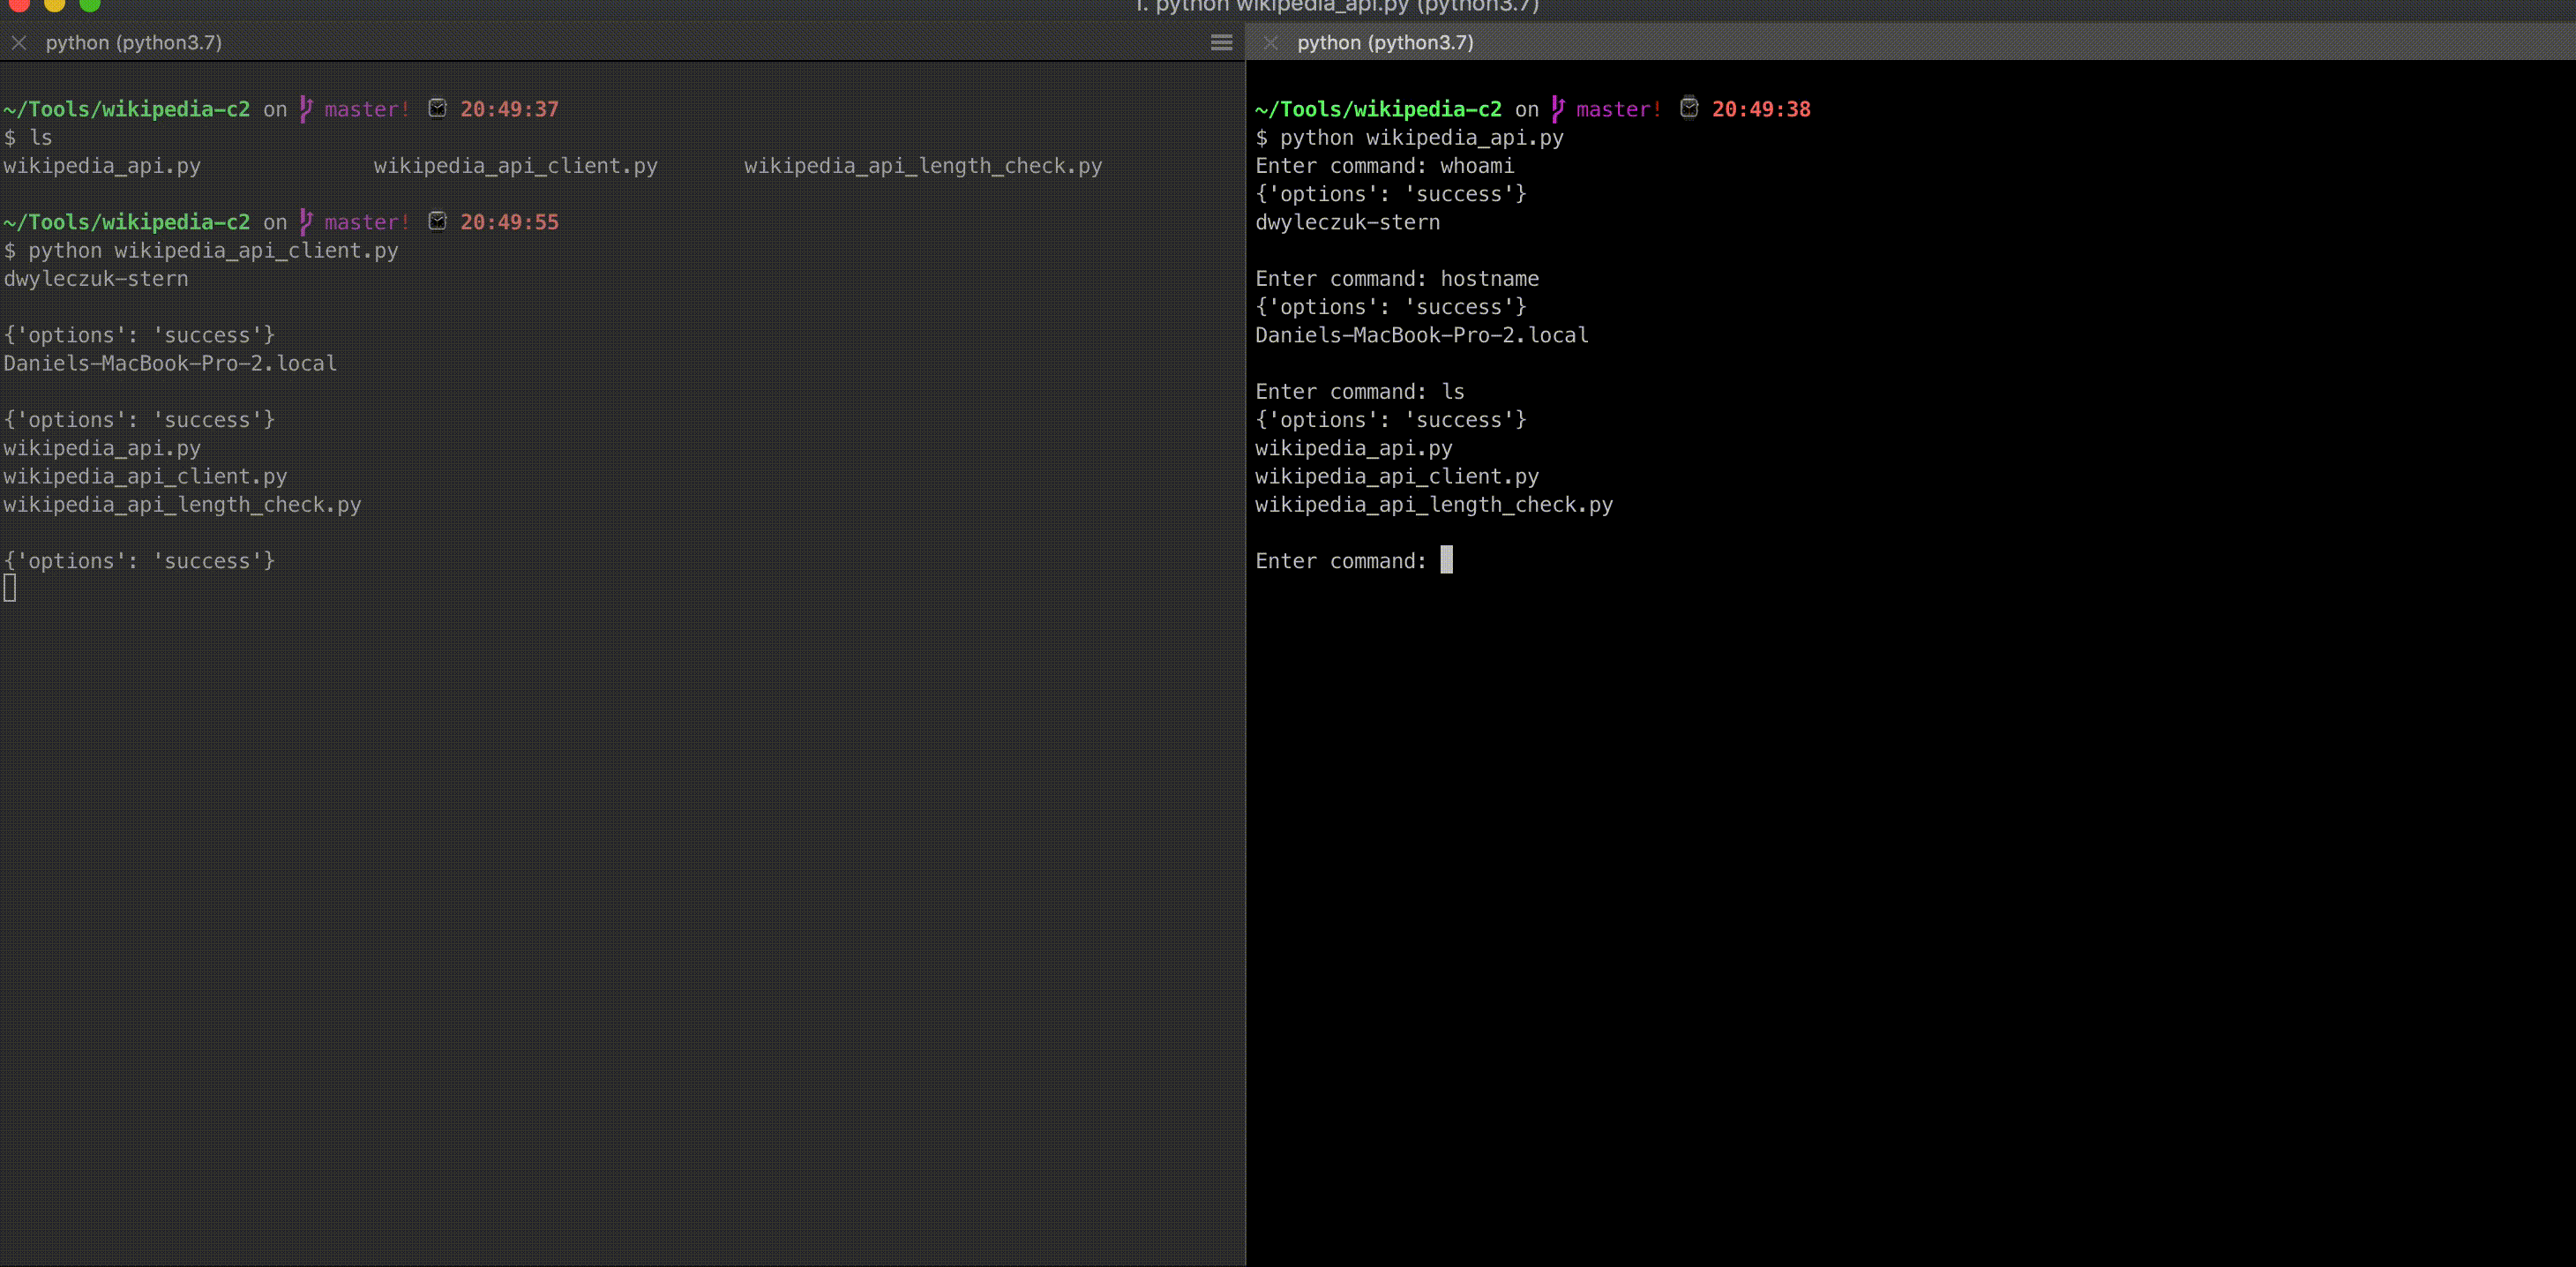 daniel-infosec/wikipedia-c2
POC per l'utilizzo dell'API di Wikipedia per Command and Control
 eddiejibson/limitrr-php
Migliore rate limiting in PHP con Redis.
 owasp-modsecurity/modsecurity
ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…
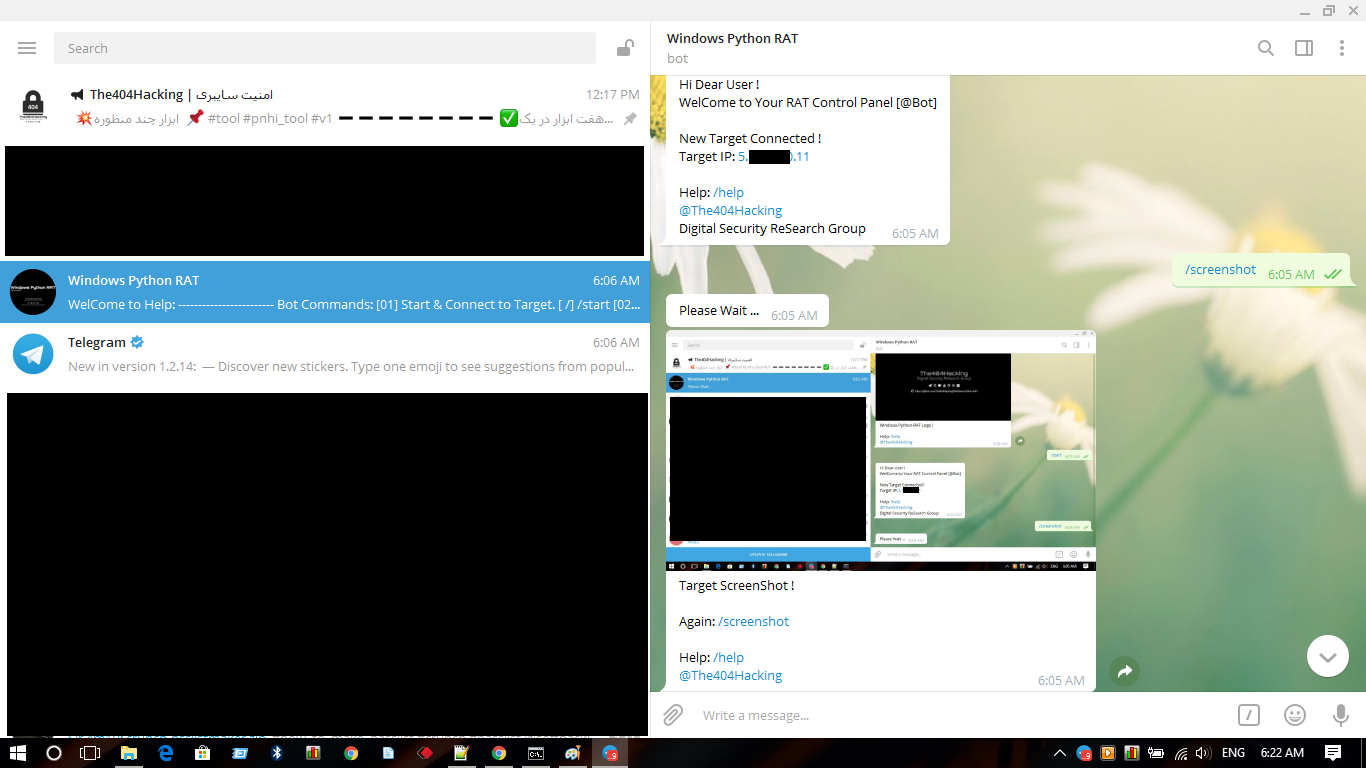 the404hacking/windows-python-rat
Un nuovo strumento di amministrazione remota per Microsoft Windows [RAT] in Python di Sir.4m1R.
 mx-moth/flask-saml2
Libreria Flask per creare Service Provider e Identity Provider SAML
 mrmtwoj/fix-cve-2026-60137-cve-2026-63030-in-wordpress
CVE-2026-60137Mitigazione Temporanea di Emergenza per CVE-2026-60137 & CVE-2026-63030 (wp2shell)
 zaproxy/zap-api-rust
Libreria client Rust per l'API OWASP ZAP, che consente l'accesso programmatico alla scansione di sicurezza delle applicazioni web, al rilevamento…
 reverseclabs/azuredevops-enum
# Strumento di enumerazione Azure DevOps in sola lettura Strumento di enumerazione Azure DevOps in sola lettura che interroga l'API REST per portare…
 owasp/python-honeypot
OWASP Honeypot, framework di deception automatizzato.