
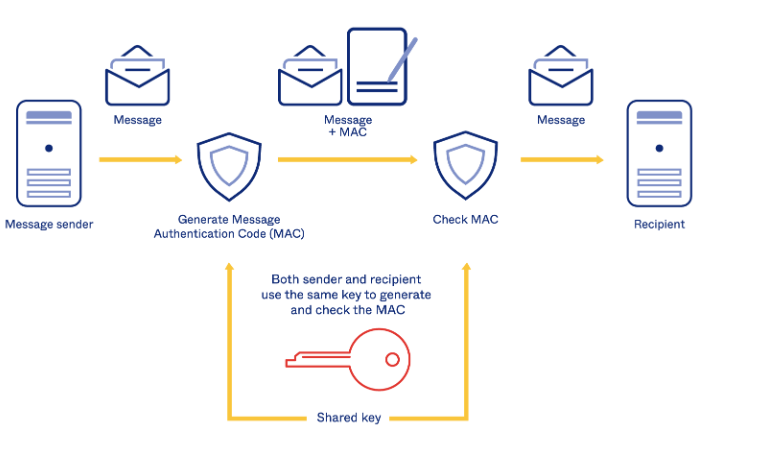
about-hmac
 password123456/about-hmac
Esempio e spiegazione dell'implementazione HMAC
cryptographyauthenticationeducation+1
password123456/about-hmacEsempio e spiegazione dell'implementazione HMAC
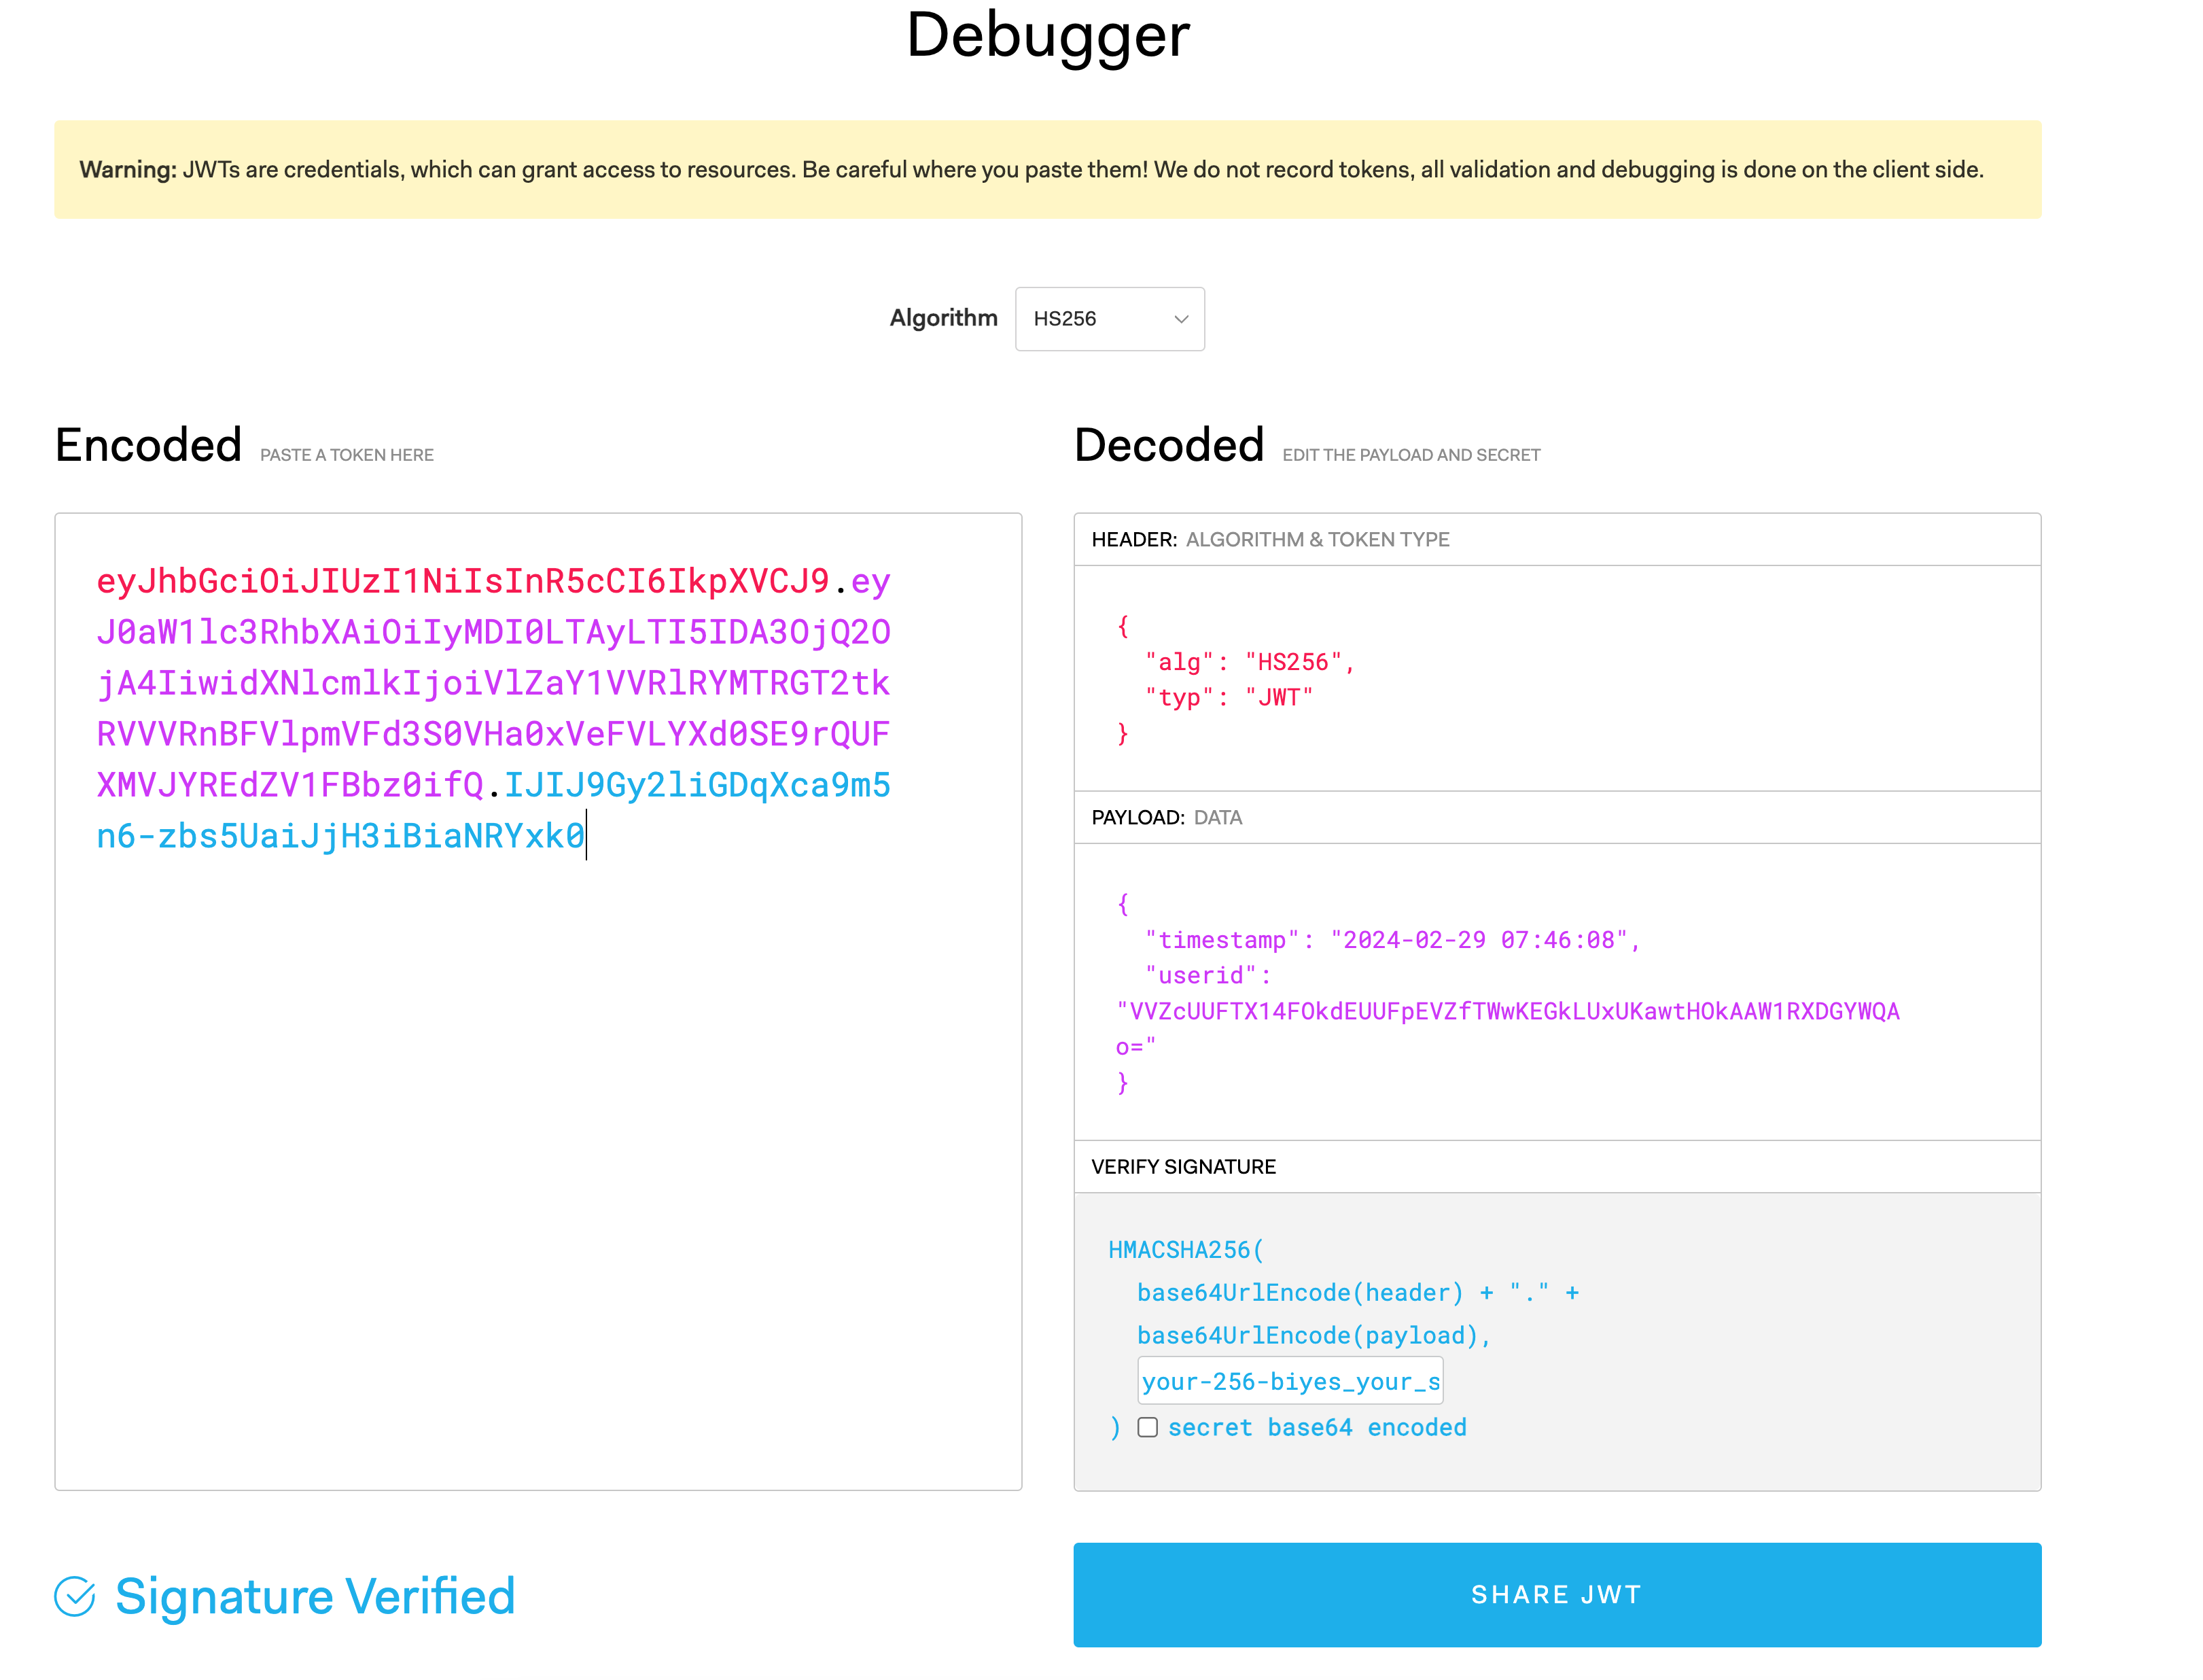 password123456/some-tweak-to-hide-jwt-payload-values
Libreria Python leggera per offuscare i valori del payload JWT utilizzando la crittografia XOR con chiavi basate su timestamp, impedendo la…
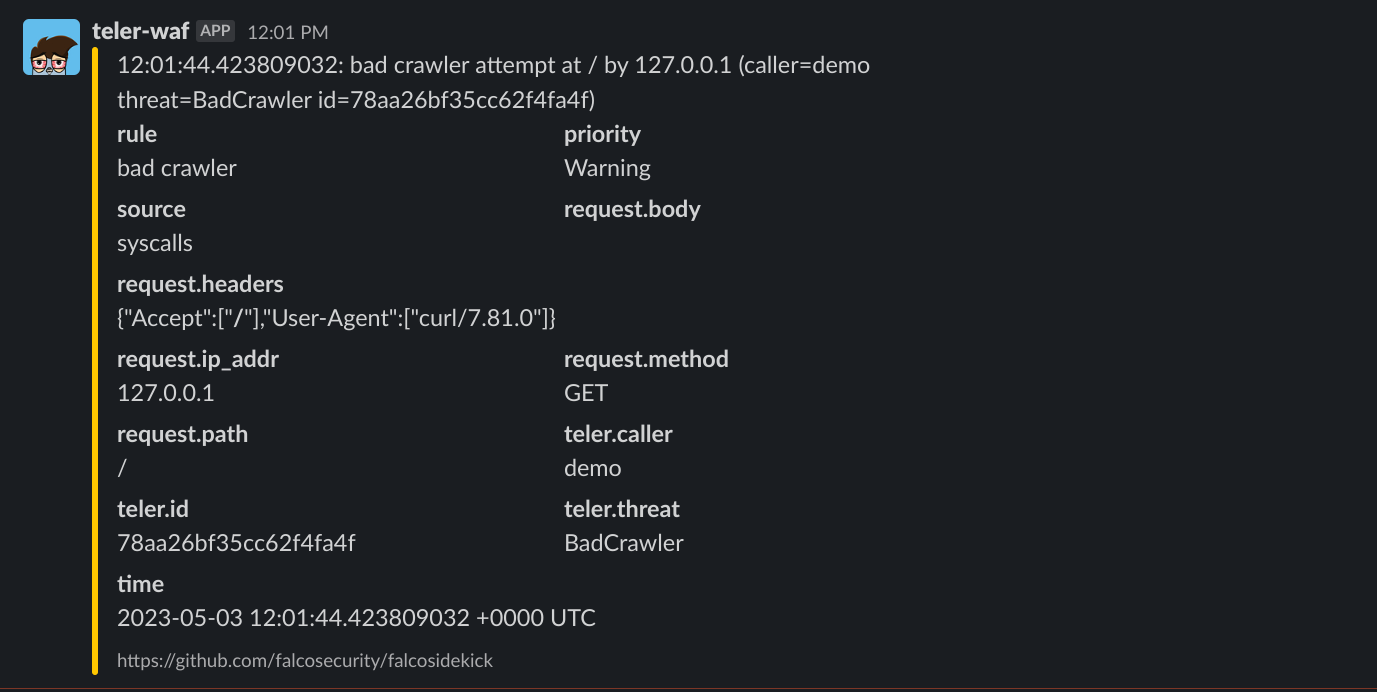 teler-sh/teler-waf
teler-waf è un middleware HTTP Go che protegge i servizi web locali da minacce OWASP Top 10, vulnerabilità note, attori malintenzionati, botnet,…
 watchdogsecurity/porch-pirate
Porch Pirate è il client e framework più completo per il riconoscimento (recon) e OSINT di Postman, che facilita la scoperta automatizzata e lo…
 0xdad0/papimonitor
Monitor API runtime basato su Frida per app Android che registra le API invocate, i parametri, i valori di ritorno e le origini delle chiamate…
 adriyansyah-mf/centralizedfirewall
fornisce un'API di Firewall Manager progettata per centralizzare e semplificare la gestione delle configurazioni del firewall
 cipher387/api-s-for-osint
Lista di API per raccogliere informazioni su numeri di telefono, indirizzi, domini ecc.
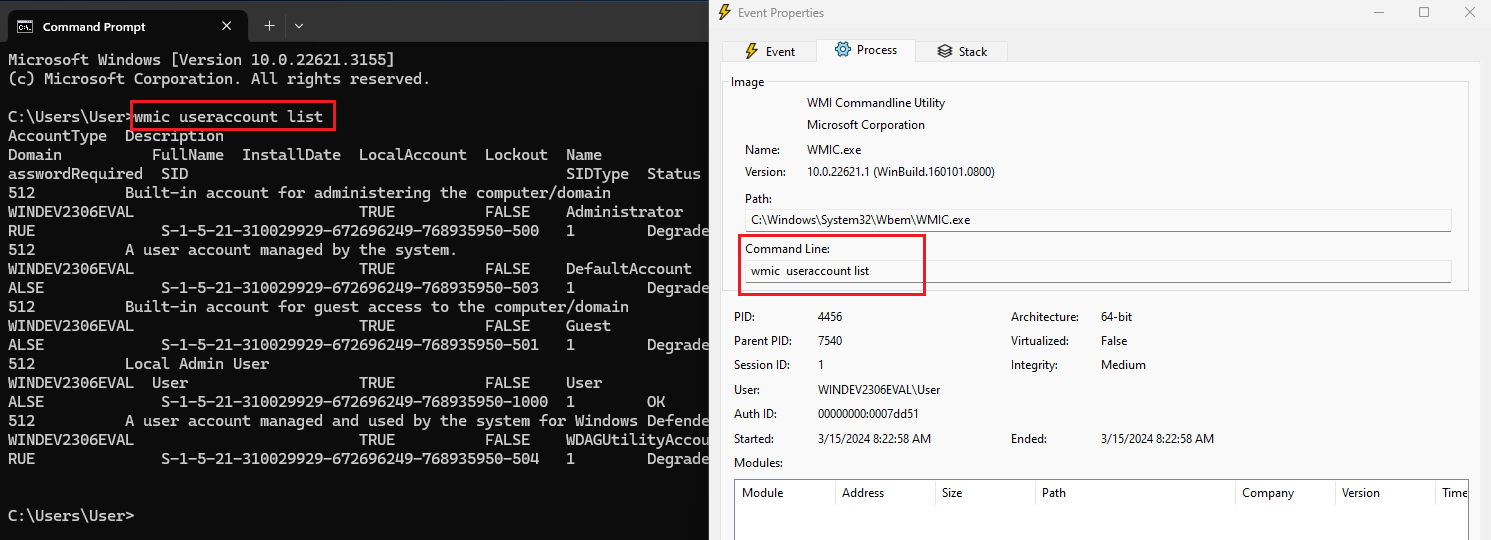 oh-az/noargs
Strumento di hooking delle API di Windows che spoofa e nasconde dinamicamente gli argomenti dei processi tramite la libreria Detours e la…
 liodeus/swaggerhole
Uno script python3 che cerca segreti su SwaggerHub.
 xlab-si/iac-scan-runner
Servizio che scansiona la tua Infrastructure as Code per vulnerabilità comuni.
 undeadsec/swaggerspy
Strumento OSINT automatizzato che analizza la documentazione API di SwaggerHub per scoprire segreti esposti, credenziali e informazioni sensibili…
 owasp-noir/noir
Hunt every Endpoint in your code, expose Shadow APIs, map the Attack Surface.
 projectdiscovery/katana
Un framework di crawling e spidering di nuova generazione.
 owasp/offat
Strumento automatizzato di test di sicurezza API che genera test dalle specifiche OpenAPI, esegue fuzzing degli input e verifica le vulnerabilità…
 nicholasaleks/graphql-threat-matrix
Framework di minacce GraphQL utilizzato dai professionisti della sicurezza per ricercare lacune di sicurezza nelle implementazioni GraphQL.
 hasherezade/tiny_tracer
Tracer basato su Intel Pin per chiamate API, syscall e istruzioni con elusione anti-debug, utilizzato per l'analisi di malware e il reverse…
 akto-api-security/akto
Piattaforma open-source per la sicurezza delle API, progettata per il rilevamento continuo delle API, i test delle vulnerabilità e il rilevamento…
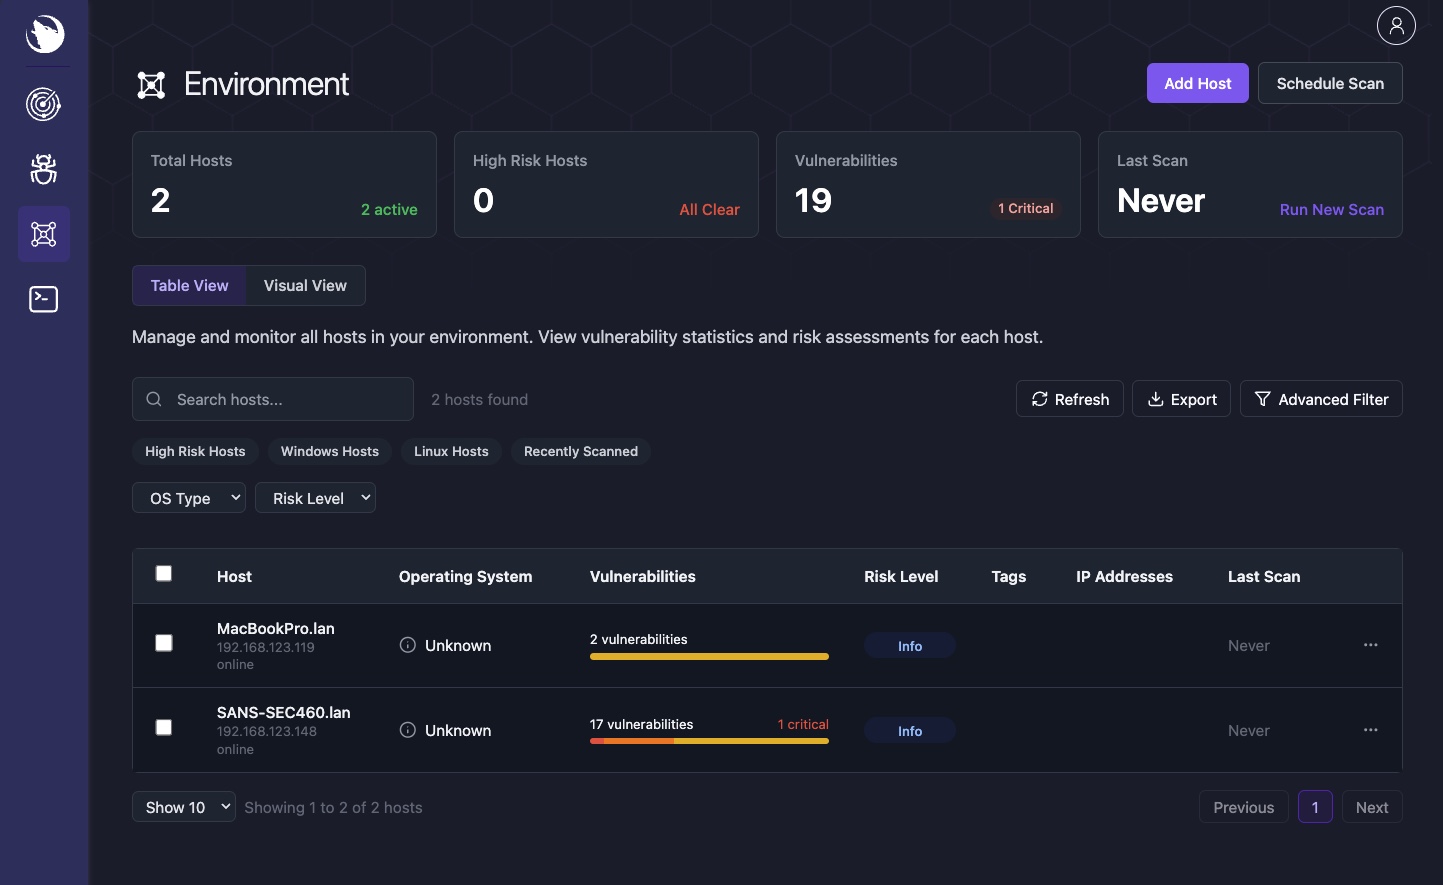 siriusscan/sirius
Scanner di vulnerabilità open-source con rilevamento automatico della rete, rilevamento basato su CVE, punteggio CVSS, dashboard di rischio, agenti…