Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Rilevamento di Anomalie — Strumenti — Pagina 5 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
222 risultati
ImpossibleTravelLogAnalysis preview

ImpossibleTravelLogAnalysis

GitHubnccgroup/impossibletravelloganalysis

Strumento di analisi dei log di base per rilevare viaggi impossibili tramite informazioni geografiche degli indirizzi IP.
forensicsinformation-gatheringnetwork-security+3
20
7 anni fa
KilledProcessCanary preview

KilledProcessCanary

GitHubnccgroup/killedprocesscanary

Un canary progettato per minimizzare l'impatto di determinati attori Ransomware
defensive-toolsmemory-forensicsdigital-forensics+2
1015 anni fa
mimikatz-detector-condrv preview

mimikatz-detector-condrv

GitHubnccgroup/mimikatz-detector-condrv

Il Console Monitor Driver è un driver di filtro in modalità kernel KMDF che intercetta determinate operazioni Fast I/O (input e output) inviate da o…
defensive-toolsmalware-analysisintrusion-detection+3
424 anni fa
reactor preview

reactor

GitHubnccgroup/reactor

Esegue filtri personalizzati su Elasticsearch e invia avvisi in caso di corrispondenze.
defensive-toolsintrusion-detectionincident-response+2
33 anni fa
WindowsMemPageDelta preview

WindowsMemPageDelta

GitHubnccgroup/windowsmempagedelta

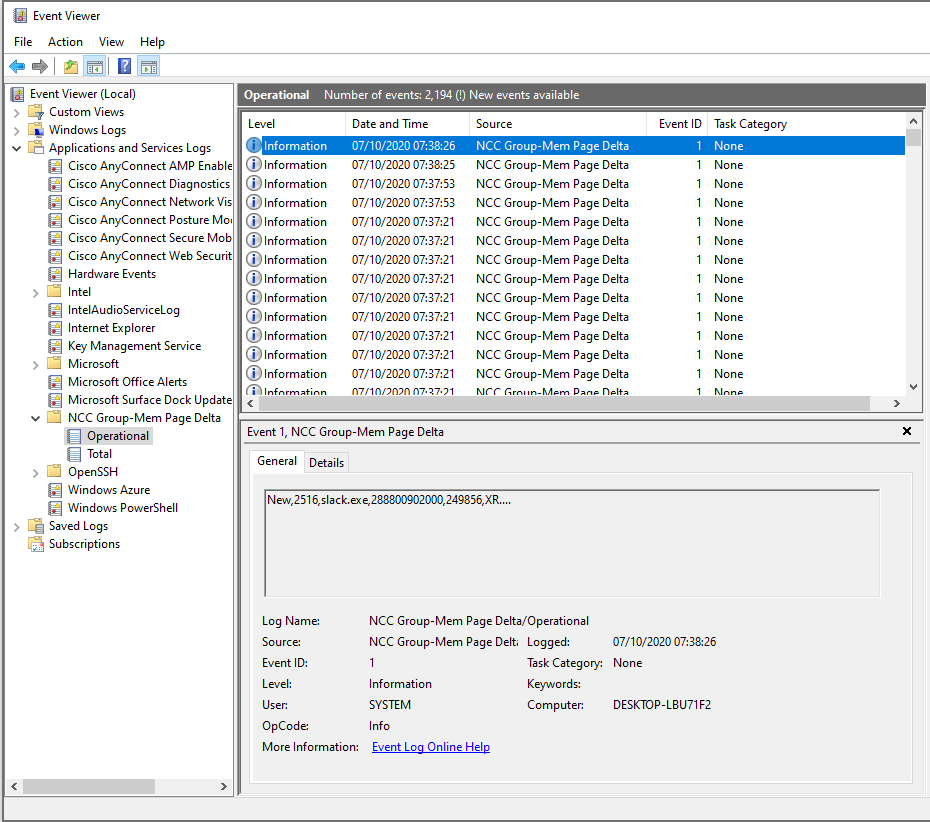
Un servizio Microsoft Windows che fornisce telemetria sulle modifiche alle pagine di memoria degli eseguibili Windows per facilitare il rilevamento…
defensive-toolsmemory-forensicsanomaly-detection+1
336 anni fa
conn-burst preview

conn-burst

GitHubcorelight/conn-burst

Un pacchetto Bro per identificare connessioni in burst (molti dati e trasferimento rapido).
defensive-toolsnetwork-securityanomaly-detection+1
136 anni fa
CorelightForSplunk preview

CorelightForSplunk

GitHubcorelight/corelightforsplunk

App Splunk per l'integrazione e l'analisi dei dati di network detection di Corelight, che consente il threat hunting in tempo reale e l'incident…
network-forensicsnetwork-securityutilities-frameworks+4
21 anno fa
Dashboards-Splunk-DNS-Hunting-Beaconing preview

Dashboards-Splunk-DNS-Hunting-Beaconing

GitHubcorelight/dashboards-splunk-dns-hunting-beaconing

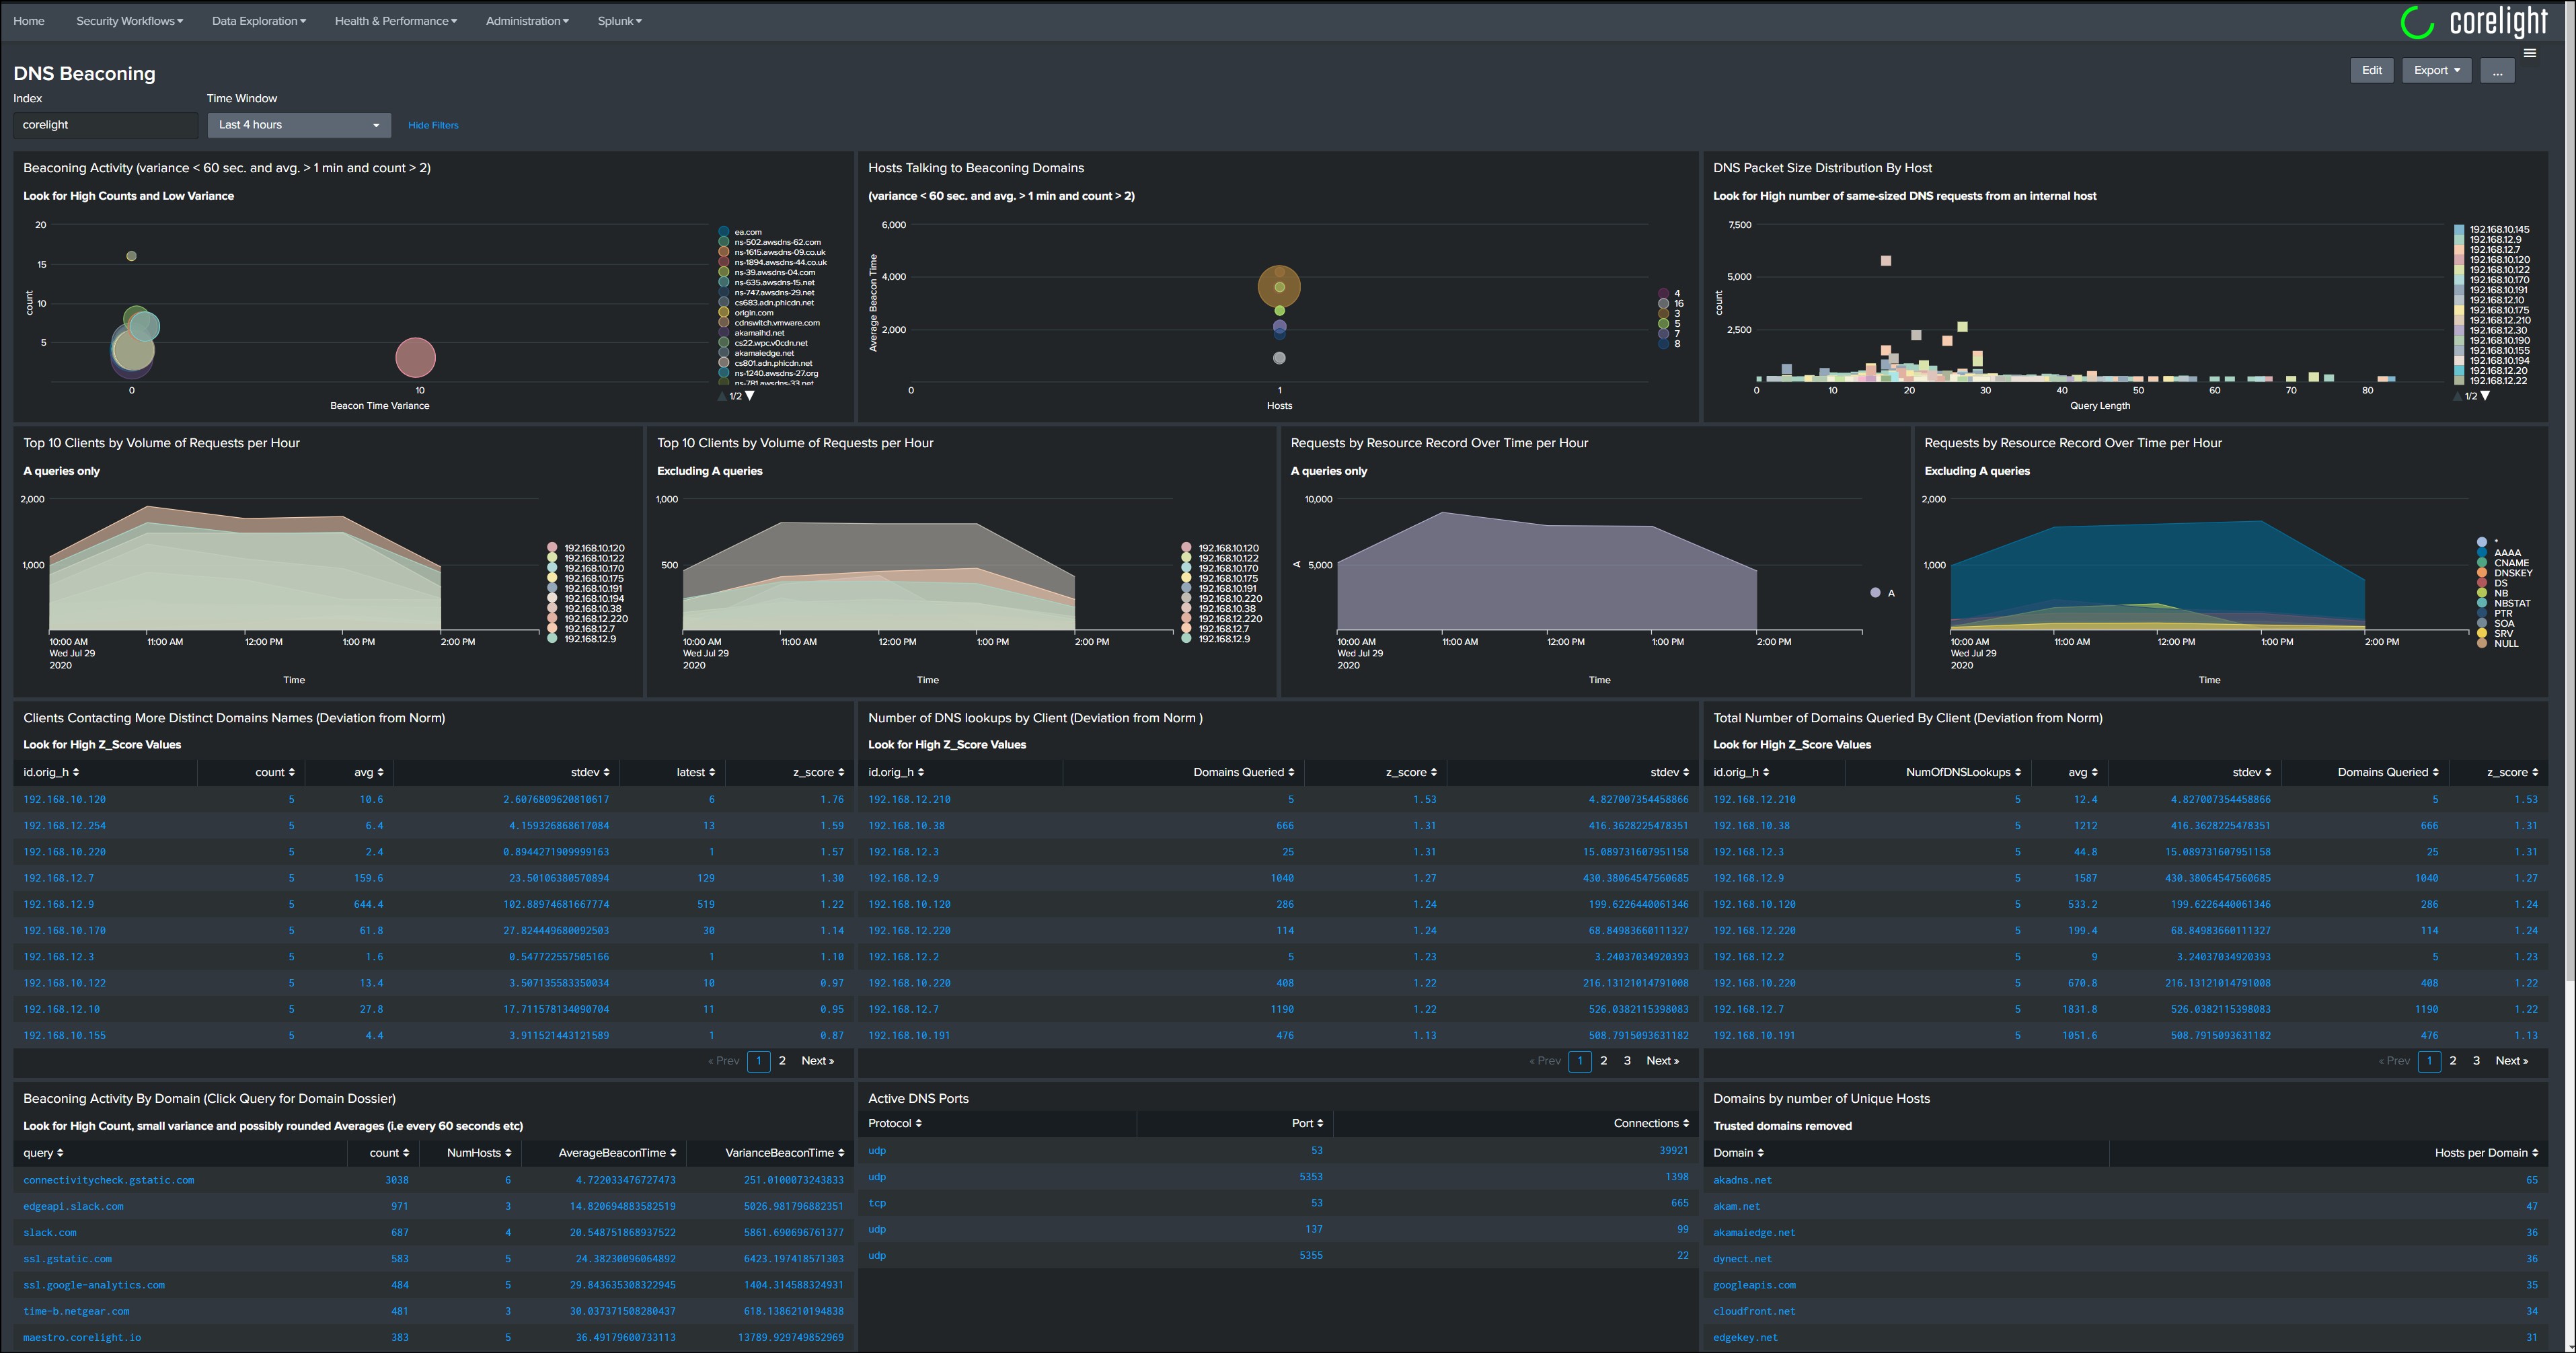
Dashboard DNS per la caccia e l'identificazione del beaconing
network-securitythreat-intelligenceintrusion-detection+2
176 anni fa
http-stalling-detector preview

http-stalling-detector

GitHubcorelight/http-stalling-detector

Rileva attacchi di stallo HTTP come slowloris con Bro
defensive-toolsweb-securitynetwork-security+2
198 anni fa
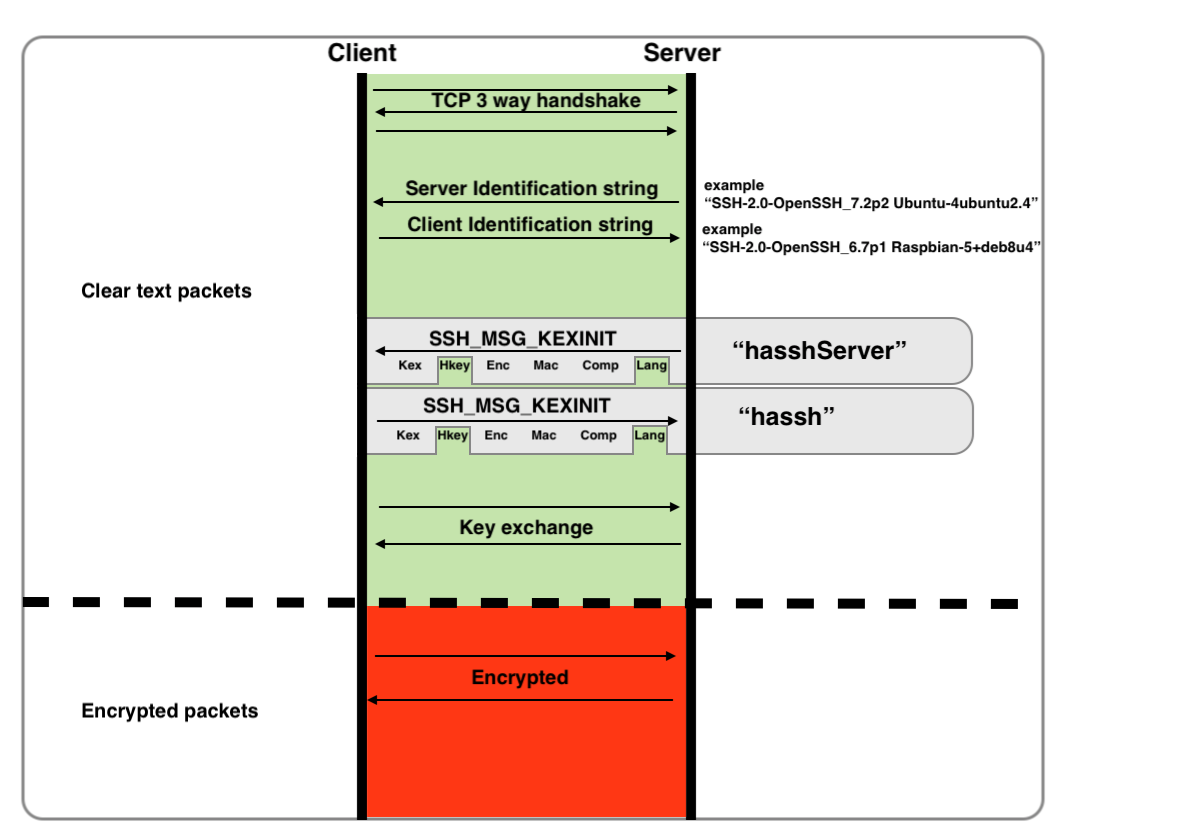
hassh preview

hassh

GitHubcorelight/hassh

Rileva le impronte digitali di client e server SSH.
ioc-managementreconnaissanceforensics+4
122 anni fa
PetitPotam preview

PetitPotam

GitHubcorelight/petitpotam

Rileva attacchi NTLM relay tramite l'exploit PetitPotam utilizzando Zeek, distinguendo i tentativi riusciti da quelli non riusciti analizzando i…
defensive-toolsnetwork-securityauthentication+2
15 anni fa
ripple20 preview

ripple20

GitHubcorelight/ripple20

Un pacchetto Zeek per il rilevamento passivo delle vulnerabilità "Ripple20" nello stack TCP/IP Treck.
iot-securityvulnerability-analysisscada-ics-security+3
324 anni fa
zeek-asyncrat-detector preview

zeek-asyncrat-detector

GitHubcorelight/zeek-asyncrat-detector

Un rilevatore di malware AsyncRAT basato su Zeek.
network-securitymalware-analysiscommand-and-control+3
31 anno fa
zeek-caldera-detector preview

zeek-caldera-detector

GitHubcorelight/zeek-caldera-detector

Un rilevatore di Mitre Caldera basato su Zeek.
network-securitycommand-and-controlthreat-intelligence+2
21 anno fa
Zeek-Endpoint-Enrichment-conn preview

Zeek-Endpoint-Enrichment-conn

GitHubcorelight/zeek-endpoint-enrichment-conn

Arricchisci il conn.log con dati EDR
defensive-toolsnetwork-securitythreat-intelligence+3
11 anno fa
zeek-long-connections preview

zeek-long-connections

GitHubcorelight/zeek-long-connections

Pacchetto Zeek per tracciare connessioni lunghe e segnalarle prima che vengano completate.
defensive-toolsnetwork-securityintrusion-detection+3
3110 mesi fa
zeek-quasarrat-detector preview

zeek-quasarrat-detector

GitHubcorelight/zeek-quasarrat-detector

Rilevatore Zeek per QuasarRat
network-securitymalware-analysisthreat-intelligence+2
31 anno fa
zeek-spicy-ospf preview

zeek-spicy-ospf

GitHubcorelight/zeek-spicy-ospf

Un analizzatore di pacchetti OSPF per Zeek basato su Spicy.

packet-sniffing-analysisnetwork-mappingnetwork-forensics+2
81 anno fa
Precedente1…456…13Successivo