professional-services

Raccolta di esempi di soluzioni Google Cloud e utilità operative per il monitoraggio degli audit log, la de-identificazione DLP, la gestione delle…

Raccolta di esempi di soluzioni Google Cloud e utilità operative per il monitoraggio degli audit log, la de-identificazione DLP, la gestione delle…

Guardrail programmabili per app di chat LLM: applica vincoli di input/output, blocca jailbreak e prompt injection, rileva le allucinazioni e maschera…

Libreria di machine learning in streaming per l'apprendimento incrementale su flussi di dati, con stimatori online, rilevamento di drift e anomalie,…

Libreria Python scalabile per l’analisi di serie temporali attraverso i matrix profiles, che consente la scoperta di motivi, il rilevamento di…

Una libreria Python per previsioni intuitive e rilevamento di anomalie su serie temporali.

Una libreria Python per il rilevamento di anomalie su dati tabulari, serie temporali, grafi, testo, immagini e audio. Oltre 60 rilevatori,…

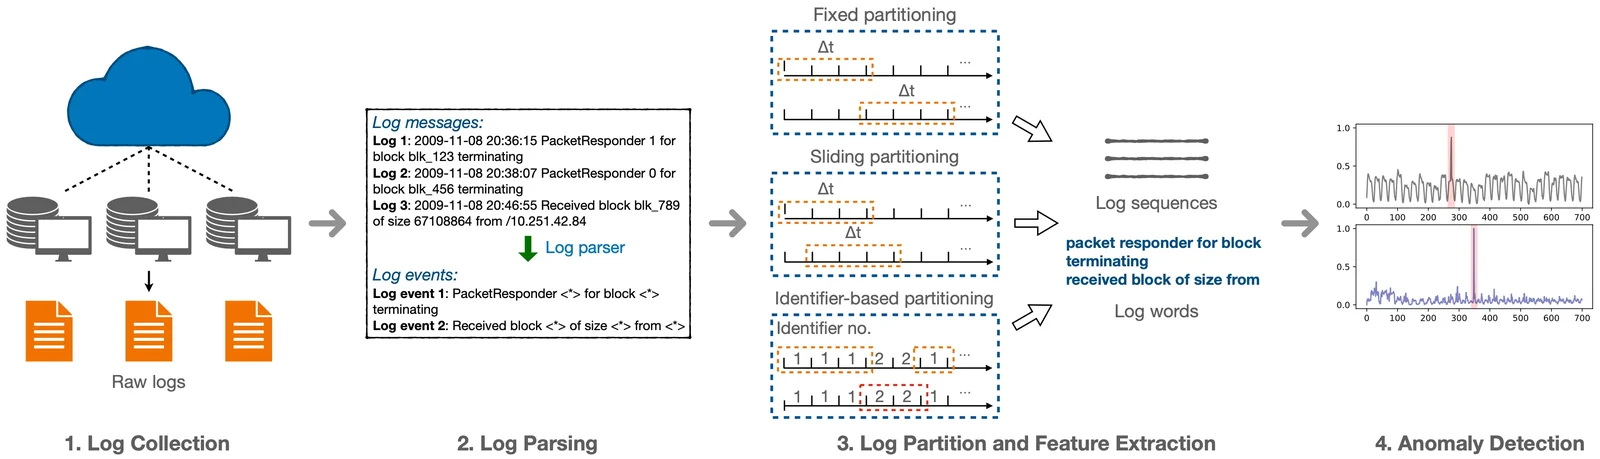
Un toolkit di machine learning per il rilevamento di anomalie basato sui log [ISSRE'16]

Un toolkit di deep learning per il rilevamento di anomalie basato sui log

Piattaforma open-source di monitoraggio della sicurezza per threat hunting, rilevamento delle intrusioni, gestione dei log, risposta agli incidenti e…

Rileva attacchi di perdita di contesto nei LLM addestrando sonde comportamentali leggere sulle log-probabilità, con pipeline di rilevamento…

Modulo del kernel Linux che utilizza Kprobes per rilevare e neutralizzare gli exploit di double-free dell'heap relativi a CVE-2024-1086 tramite il…

Un portfolio curato che presenta le mie indagini SOC, i progetti di threat hunting, i laboratori DFIR, la detection engineering, i blog tecnici e la…

Rilevamento di avvelenamento della conoscenza tramite contrasto locale auto-referenziato nella generazione aumentata da recupero

Semplice libreria anti-cheat per applicazioni che utilizzano C++ su windows. #PastedProtection

Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…

Piattaforma di investigazione e risposta di rete offline-first per Windows. Trasforma una pcap o una cattura live in un verdetto forense completo —…

Gateway di sicurezza runtime per agenti AI: attesta crittograficamente le chiamate agli strumenti, applica le policy, esegue in sandbox e registra…

Analizza gli stati interni dei LLM e oltre 100 caratteristiche di attenzione/probabilità per addestrare classificatori che rilevano attacchi di…