
IoT-Home-Guard
 arthastang/iot-home-guard
Uno strumento per il rilevamento di comportamenti malevoli nei dispositivi IoT
iot-securitynetwork-securitymalware-analysis+2
77
arthastang/iot-home-guardUno strumento per il rilevamento di comportamenti malevoli nei dispositivi IoT
 cisco/joy
Un pacchetto per catturare e analizzare dati di flusso di rete e dati intra-flusso, per ricerca di rete, analisi forense e monitoraggio della…
 splunk/shellsweep
ShellSweeping il male.
 ostesayed/oste-web-log-analyzer
OSTE WLA automatizza il processo di analisi dei log dei server web con il Python Web Log Analyzer.
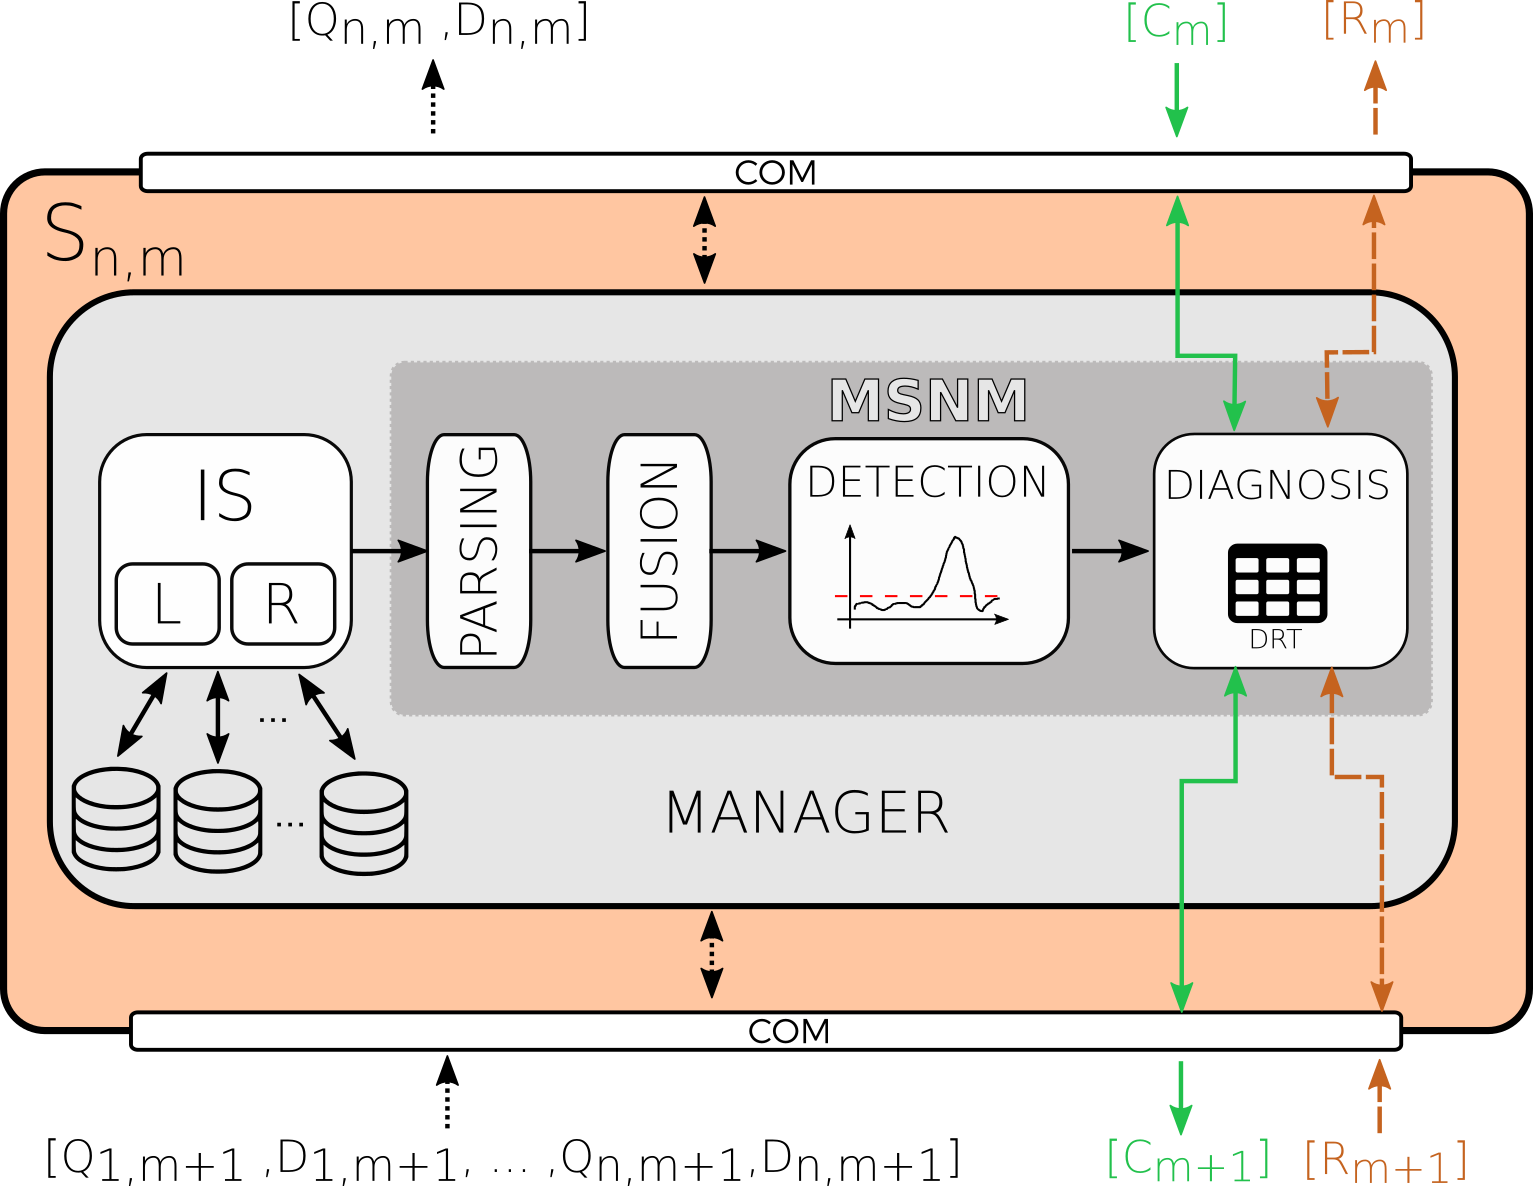 nesg-ugr/msnm-sensor
Sensore di monitoraggio di rete statistico multivariato che rileva anomalie utilizzando tecniche basate su PCA, aggregando statistiche leggere da…
 activecm/rita
Real Intelligence Threat Analytics (RITA) è un framework per rilevare la comunicazione di comando e controllo attraverso l'analisi del traffico di…
 zeek/zeek
Zeek è un potente framework di analisi di rete molto diverso dal tipico IDS che potresti conoscere.
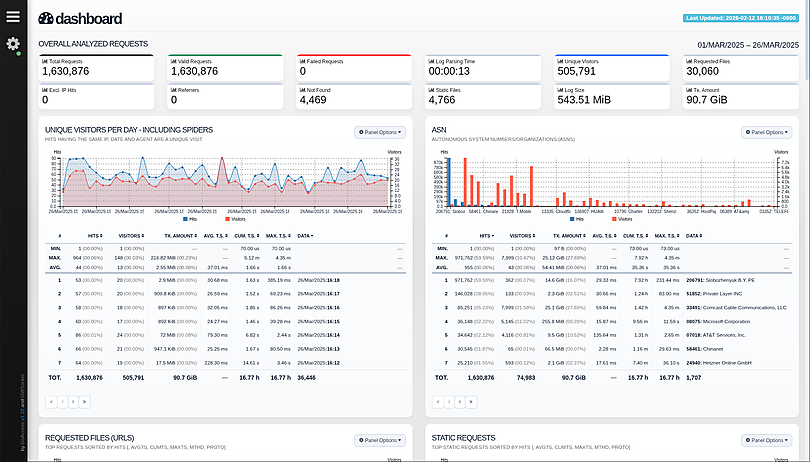 allinurl/goaccess
GoAccess è un analizzatore di log web in tempo reale e un visualizzatore interattivo che gira in un terminale in sistemi *nix o tramite il tuo…
 baidu/openrasp
Motore di autoprotezione delle applicazioni in runtime che si aggancia ai server applicativi per monitorare e bloccare query di database, operazioni…
 mohamedlahmeri01/vi-bot
Libreria di rilevamento bot lato client con 28 moduli pesati, analisi comportamentale, fingerprinting del browser, honeypot e verifica lato server.…
 skelsec/jackdaw
raccogliere raccogliere raccogliere
 struppigel/portex
Java library to analyse Portable Executable files with a special focus on malware analysis and PE malformation robustness
 pavel-odintsov/fastnetmon
Sensore DDoS molto veloce con supporto per sFlow/Netflow/IPFIX/SPAN
 yjesus/patriot-linux
Host IDS per utenti desktop
 sigmahq/sigma
Repository principale delle regole Sigma
 benjeems/packetstrider
Uno strumento di analisi forense dei pacchetti di rete per SSH
 leitwacht/leitwacht
Leitwacht control plane — sicurezza runtime per CI/CD di GitLab Runner: authoring di policy, multi-tenancy, audit, integrazione con GitLab
 nfstream/nfstream
NFStream: un framework flessibile per l'analisi dei dati di rete.