android_kernel_xiaomi_sunny

CAFest nethunter kernel basato su LA.UM.9.1.r1-11900-SMXXX0.0 con l'ultimo upstream-f2fs-stable-linux-4.14.y integrato, focalizzato su bb e…

CAFest nethunter kernel basato su LA.UM.9.1.r1-11900-SMXXX0.0 con l'ultimo upstream-f2fs-stable-linux-4.14.y integrato, focalizzato su bb e…

Kernel Nethunter per il POCO X3 Pro (vayu) basato sul kernel di crDroid.

Risorse e paper relativi alle mie conferenze e al mio lavoro su (un)RASPs. Questo lavoro è in corso, per favore abbiate pazienza :) Non esitate a…

Collezioni dei miei POC per CVE dei vendor Android

Binari e script associati alla presentazione "The Poor Man's Obfuscator"

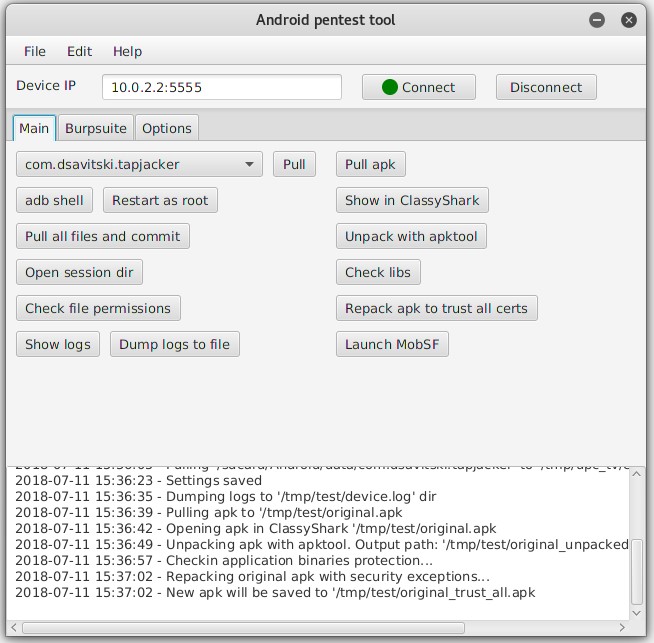
Strumento di penetration testing Android per Kali Linux

Estensione non ufficiale di frida per VSCode

Cassaforte di password crittografata local-first per Android con accesso tramite Master Password, supporto Recovery Key, integrazione Autofill e…

Roota il tuo Galaxy usando CVE-2026-43499

La cheat sheet Mobile App Pentest è stata creata per fornire una raccolta concisa di informazioni di alto valore su argomenti specifici del…

Fermion, un wrapper electron per Frida e Monaco.

Consente di emulare una libreria nativa Android e un'emulazione iOS sperimentale.

Una lista curata di risorse TEE pubbliche per imparare a fare reverse engineering e ottenere l'esecuzione di codice attendibile su dispositivi ARM.

Soluzione di collaborazione multi-strumento per il reverse engineering.

Slide deck delle mie presentazioni a conferenze

Framework per l'hashing delle autorizzazioni dichiarate nelle estensioni Chromium e negli APK, che consente clustering, hunting e pivoting su…

La libreria ARTful per modificare dinamicamente il runtime Android

Il repository contiene una serie di sfide per imparare Frida per l'exploitation di Android.