awesome-latency-attacks

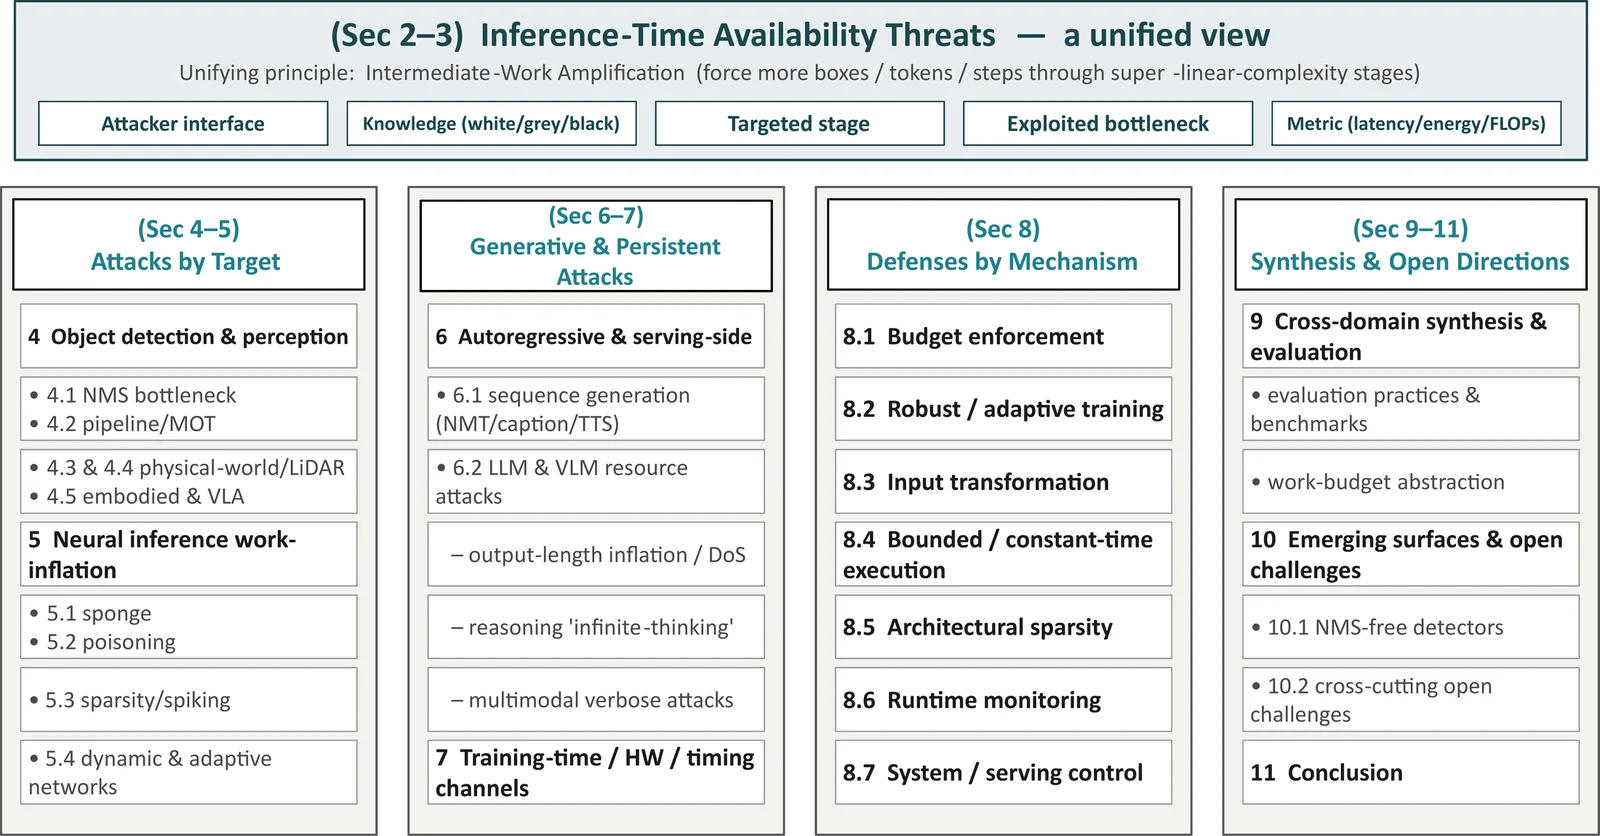
Índice curado de ataques y defensas de latencia, latencia-energía y temporización (disponibilidad) en aprendizaje profundo — complemento del envío a…

Índice curado de ataques y defensas de latencia, latencia-energía y temporización (disponibilidad) en aprendizaje profundo — complemento del envío a…

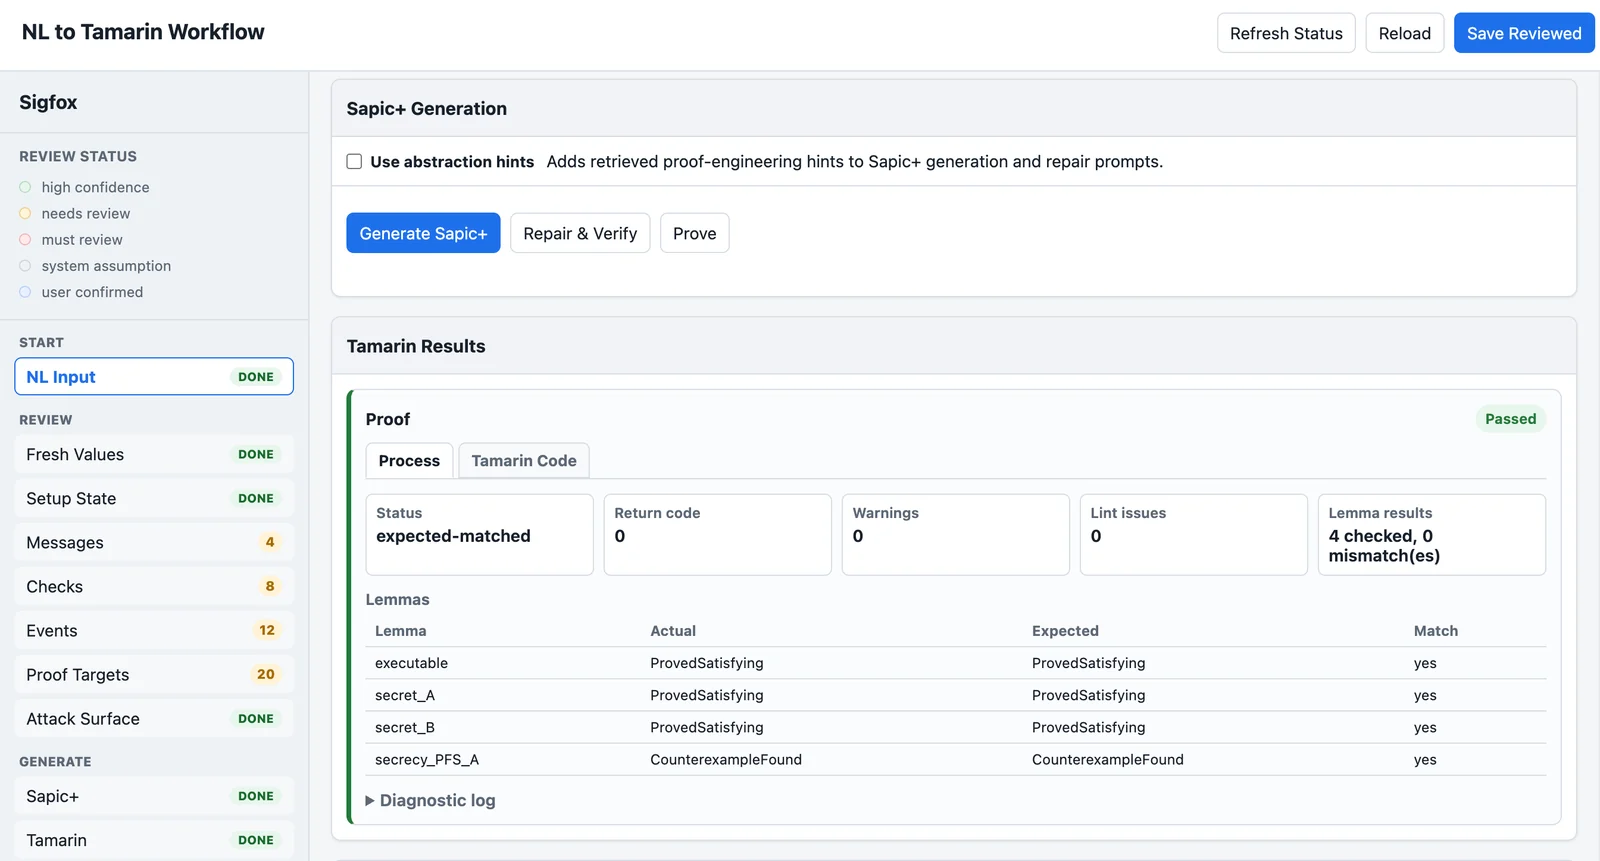
Interfaz de usuario con intervención humana que convierte descripciones de protocolos en lenguaje natural o C/C++ en un Protocol IR revisable, y…

Banco de pruebas y arnés de evaluación que comprueba si los agentes LLM resisten instrucciones maliciosas ocultas en imágenes de habilidades…

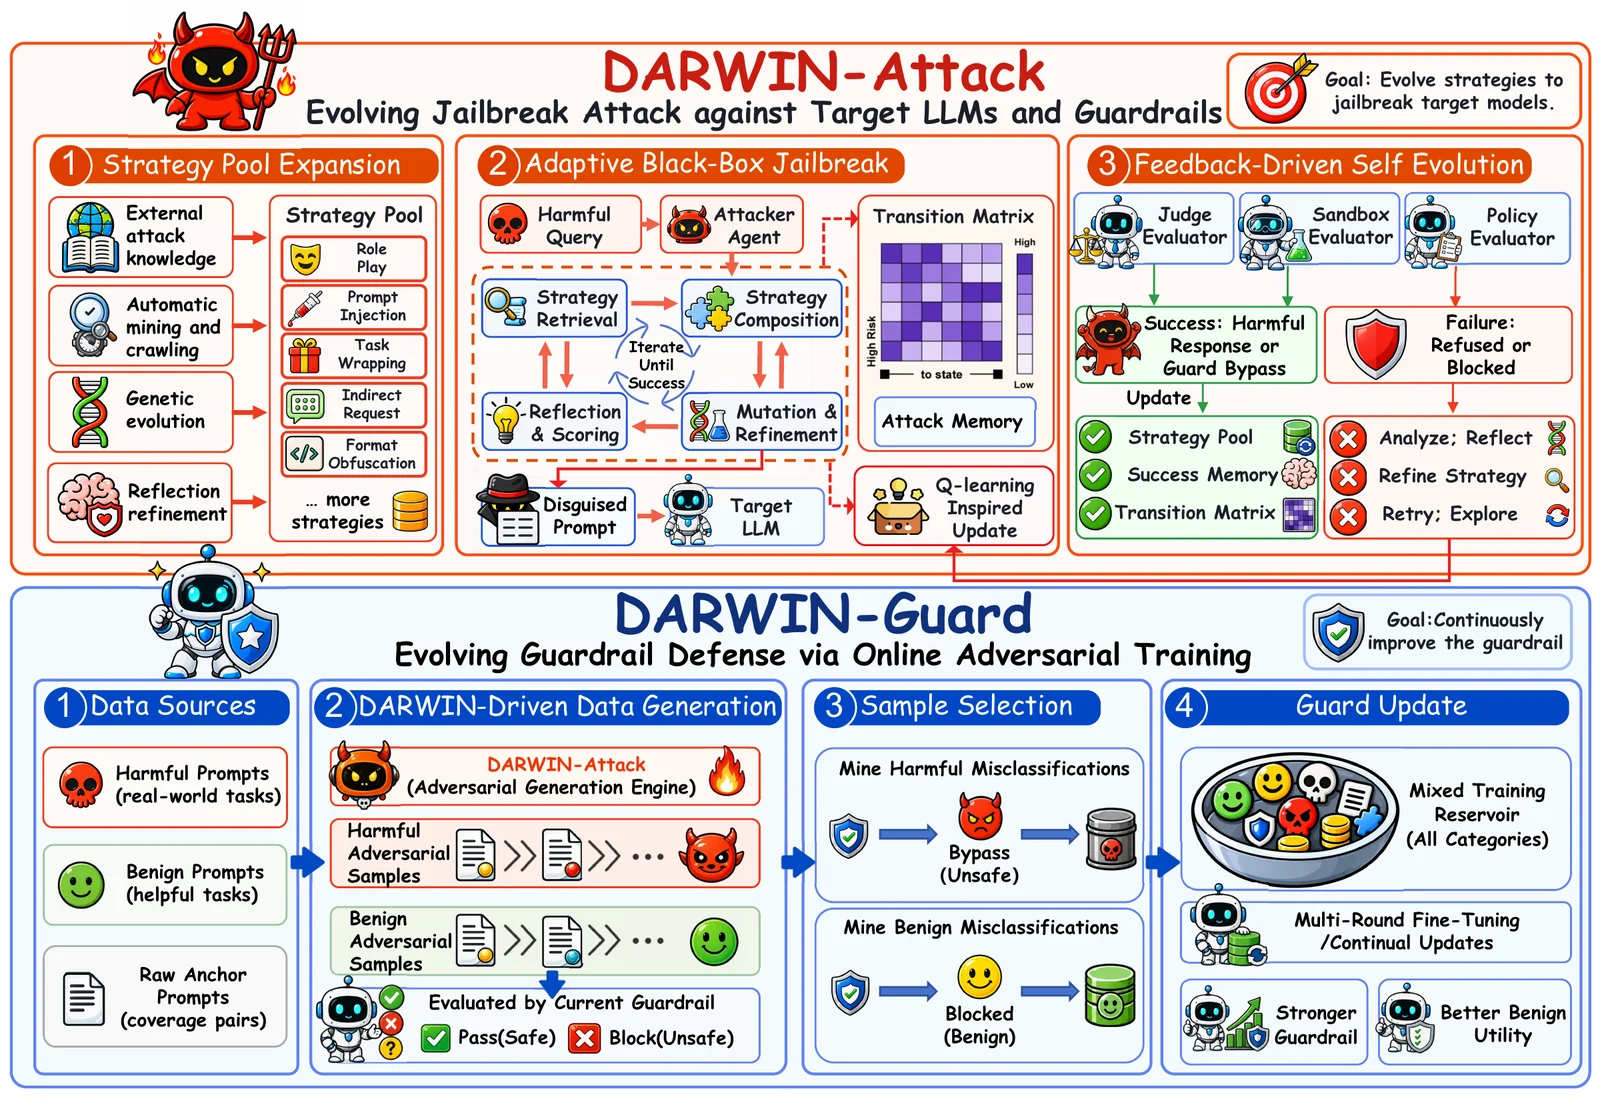
Marco de jailbreak y guardrails para LLM evolutivo que hace crecer un pool de estrategias reutilizables mediante mutación genética, selección de…

Framework abierto para red teaming de inyección de prompts basado en RL, con un entrenador compartido, aprendizaje por currículo y benchmarks como…

Copiloto de seguridad impulsado por IA que detecta vulnerabilidades mientras programas. Escaneo de seguridad en tiempo real, explicaciones educativas…

The multiplayer AI offensive security OS - open, self-improving, extensible. Find, verify, and fix vulnerabilities.

Analizador con GUI para examinar a fondo archivos PDF. Detecta payloads maliciosos, comprende las relaciones entre objetos y extrae información clave…

Arnés de revisión estática de seguridad de aplicaciones multiagente para agentes de codificación de IA: mapea bases de código, caza clases de…

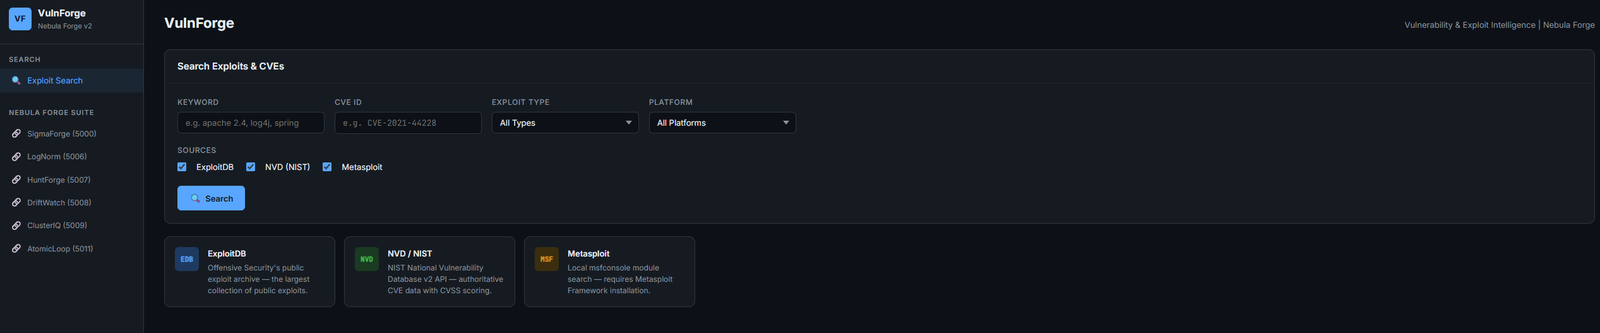
Inteligencia de vulnerabilidades y exploits — búsqueda en ExploitDB, NVD, Metasploit con mapeo CVE→ATT&CK e integración con LogNorm/HuntForge | Parte…

Servidor complementario de forense DFIR + extensión de captura

Engagement Manager es una aplicación web para el seguimiento de compromisos de seguridad ofensiva. Cuenta con una interfaz de usuario moderna,…

Framework de ingeniería inversa con desensamblado, descompilación, análisis de contaminación, comparación de versiones y búsqueda semántica, además…

Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.

Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…

Rastreador de técnicas de inyección de prompts reportadas públicamente, desglosadas por método de entrega, codificación y comportamiento de…

Comprobación de solo lectura de cada versión del núcleo de WordPress en un servidor. Señala CVE-2026-87902 (corregida en 7.1.2 y backports), las…

Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…