0sec-labs/0
El SO de seguridad ofensiva con IA multijugador: abierto, de automejora y extensible. Encuentra, verifica y corrige vulnerabilidades.

Flujos de trabajo de seguridad de código abierto en tu navegador o agente de programación.
Respaldado por Y Combinator · The Swiss Applied AI & Cybersecurity Research Lab
0.security ·
Documentación ·
FoxGuard
Instala en Apple Silicon macOS o Linux x64/ARM64:
curl -fsSL https://raw.githubusercontent.com/0sec-labs/0/main/install.sh | bash
export PATH="$HOME/.0/bin:$PATH"
0 web
Centro de comandos (navegador): 0 web · Terminal: 0
Configure un proveedor de modelos antes de ejecutar flujos de trabajo de IA.
El navegador, la CLI y MCP comparten un único ejecutor de flujos de trabajo con resultados retenidos.
Los hallazgos se priorizan por impacto en el negocio: clientes y datos afectados, fraude, servicios críticos e interrupciones. Cada prioridad incluye una justificación; el contexto faltante permanece como No evaluado. CVSS sigue disponible como severidad técnica.
| Trabajo | Plantillas integradas |
|---|---|
| Evaluar | Repositorios, dependencias, APIs, configuración web, pruebas de penetración con alcance definido, comportamiento de paquetes, contratos inteligentes, código nativo |
| Verificar | Hallazgos con evidencia de reproducción |
| Corregir | Candidatos con pruebas de regresión |
| Investigar | Investigación de seguridad, investigación profunda de código fuente |
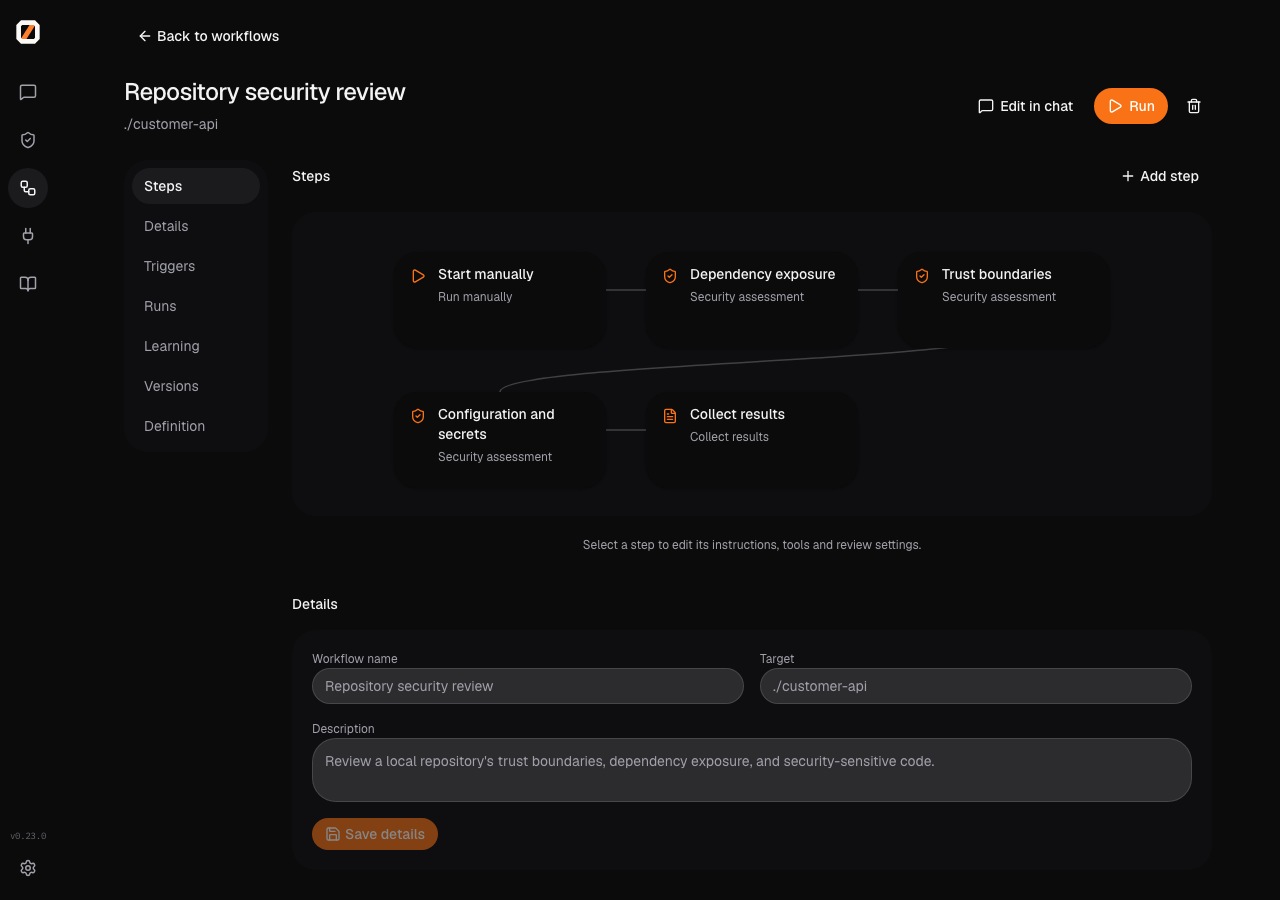
Comience con 12 plantillas, personalice los pasos y ejecute manualmente o con activadores y programaciones del navegador. Plantilla: punto de partida · Flujo de trabajo: pasos reutilizables · Ejecución: una ejecución.
Aprendizaje conserva la actividad de ejecución local, notas fundamentadas en fuentes e historial de mejoras
evaluado. Los flujos de trabajo guardados mantienen revisiones inmutables y admiten restauración.
Use 0 learning status o abra Aprendizaje en el navegador.
Documentación de Aprendizaje.
0 workflow list --templates
0 workflow run --template security-research \
  --target /absolute/path/to/repo --workspace /absolute/path/to/repo \
  --format json > run.json
0 runs list
Guía de flujo de trabajo: entradas, límites y resultados.
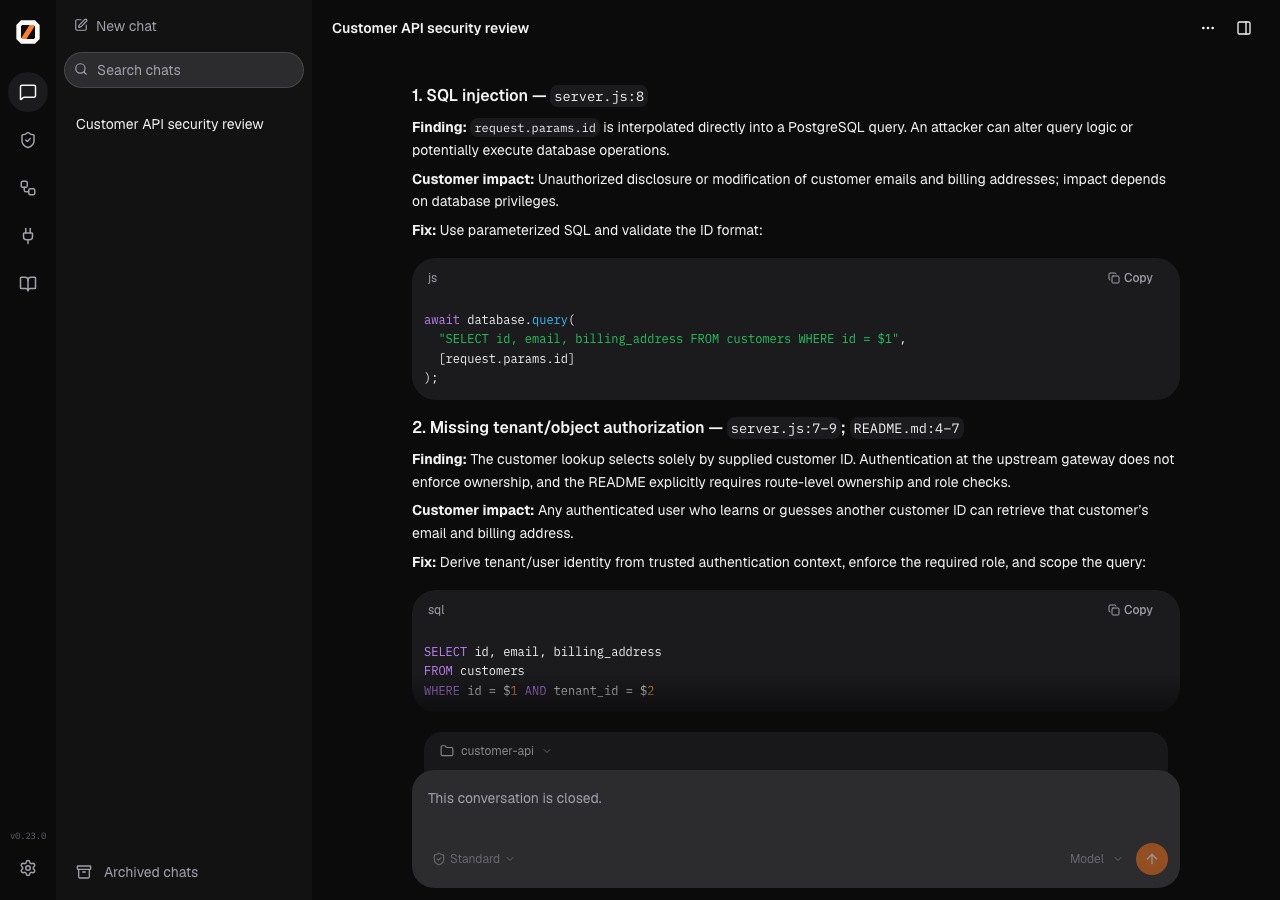
Una revisión de código fuente de la API de demostración incluida, con ubicaciones de código y correcciones sugeridas.
Inicie un flujo de trabajo desde una plantilla y edite sus pasos.
Use los comandos de la CLI anteriores, o MCP para descubrir plantillas, crear flujos de trabajo y gestionar ejecuciones:
0 mcp-server --workflows --workspace /absolute/path/to/repo
El MCP local requiere un perfil de ejecución local al host seleccionado explícitamente.
Para un motor remoto registrado, use 0 mcp-server --workflows --backend production.
El proveedor de modelos de 0 es independiente de la sesión del agente que se conecta.
La opción Connect an external agent del chat del navegador copia un prompt de configuración. Los clientes de flujo de trabajo CLI y MCP se conectan automáticamente a un motor web local en ejecución para el mismo espacio de trabajo y base de datos de control. Para conectarse explícitamente a las sesiones y ejecuciones ya abiertas en un motor:
0 mcp-server --workflows --engine-url http://127.0.0.1:3000 \
  --engine-token-env ENGINE_TOKEN --session SESSION_ID
0 sessions list --engine-url http://127.0.0.1:3000 --engine-token-env ENGINE_TOKEN
Establece ENGINE_TOKEN con la credencial bearer configurada del motor. Los clientes conectados
comparten la sesión del navegador y el ciclo de vida de ejecución; desconectarse deja el motor
en ejecución. Omite --session para crear una sesión bajo las concesiones de admisión del motor.
Consulta configuración de MCP y herramientas individuales o motores locales y remotos.
Conecta GitHub, Elastic, Semgrep, Snyk, Linear, Jira, Cloudflare, Slack y Teams mediante plugins y MCP.
Más guías: instalación · GitHub Actions · desarrollo de plugins · solución de problemas.
Instala las dependencias, ejecuta npm run dev y abre la dirección del navegador que se imprime.
Consulta CONTRIBUTING.md.
Vista previa de investigación. Evalúa sistemas autorizados y revisa hallazgos y correcciones.
Ejecuta 0 o 0 web para abrir la consola del navegador sin una cuenta.
La interfaz de terminal interactiva está retirada; los comandos headless CLI, de automatización, MCP y binarios siguen disponibles.
Usa 0 chat --prompt "your request" para automatización de una sola ejecución; establece --mode standard para comprobaciones explícitas del alcance.
El plugin de alcance opcional aplica los límites del objetivo.
Informa vulnerabilidades a través de SECURITY.md. Con licencia bajo MIT O Apache-2.0.
Divulgaciones públicas y correcciones upstream. Gracias a OpenTUI, Bun, React, Models.dev, LiteLLM y nuestros colaboradores.