

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
engagement-mgr — Engagement Manager es una aplicación web para el seguimiento de compromisos de seguridad ofensiva. Cuenta con una interfaz de usuario moderna, construida con Next.js, Prisma y PostgreSQL. | Kitploit
Herramientas/GitHubGitHub/leebaird/engagement-mgr
Herramientas DefensivasAnálisis de VulnerabilidadesSeguridad WebPruebas de PenetraciónUtilidades y FrameworksAprendizaje y EducaciónRed TeamingRespuesta a Incidentes
GitHubleebaird/engagement-mgr

engagement-mgr

Engagement Manager es una aplicación web para el seguimiento de compromisos de seguridad ofensiva. Cuenta con una interfaz de usuario moderna, construida con Next.js, Prisma y PostgreSQL.

253140hace 3 díasRevisado por Kitploit
Compartir
Ver Repositorio

Engagement Manager

Engagement Manager es una aplicación web para el seguimiento de compromisos de seguridad ofensiva. Cuenta con una interfaz de usuario moderna, construida con Next.js, Prisma y PostgreSQL. La aplicación incluye un calendario, compromisos, clientes, contactos, hallazgos y operadores.

License: MIT

  • Twitter Follow Lee Baird @discoverscripts
  • Twitter Follow Jay "L1ghtn1ng" Townsend @jay_townsend1
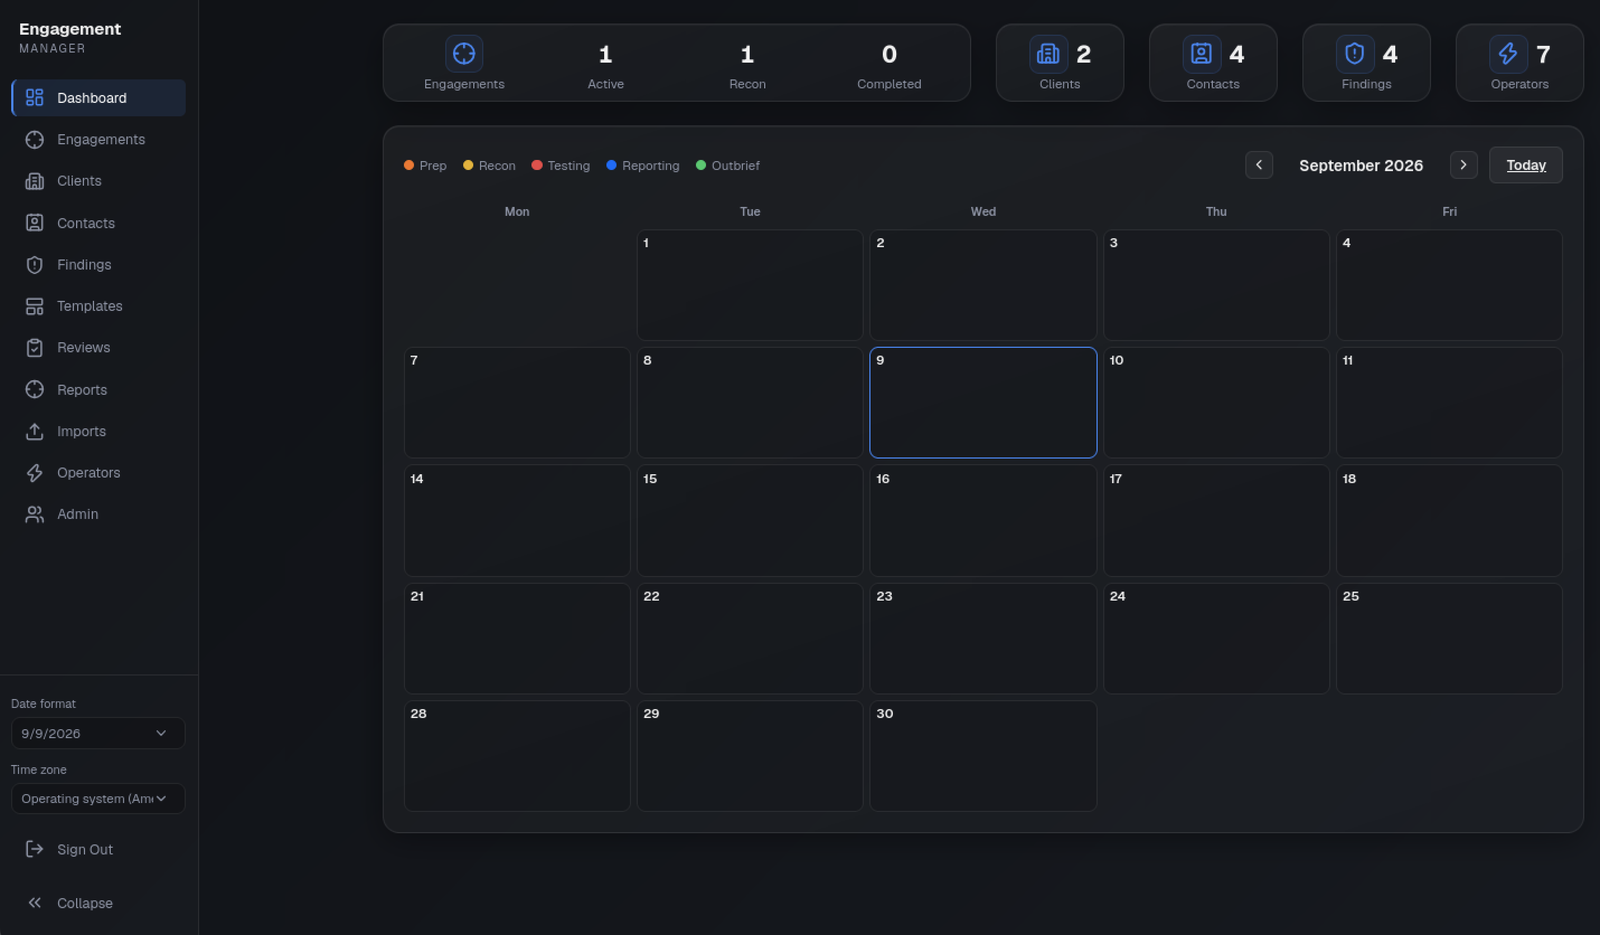
Capturas de pantalla

Dashboard

Tabla de contenidos

  • Capturas de pantalla
  • Redacción de hallazgos y generación de informes PDF
    • Seguridad de informes y despliegue
    • Verificación
  • Requisitos previos
  • Configuración del entorno
  • Configuración de la base de datos
    • Desarrollo
    • Producción
  • Instalación
    • Configuración automatizada (Ubuntu)
      • Notas de actualización para la configuración reforzada y las copias de seguridad
    • Configuración manual
  • Ejecución de la aplicación
  • Despliegue en producción
    • Requisitos
    • Pasos de despliegue
    • Lista de verificación para producción
  • Credenciales predeterminadas
  • Migración del servidor (Copia de seguridad / Restauración / Restablecimiento)
  • Plan de implementación y arquitectura
    • Stack tecnológico
    • Esquema de la base de datos
    • Adición de nuevos campos
    • Arquitectura de seguridad

Redacción de hallazgos y generación de informes PDF

  • Espacio de trabajo de redacción: abra el enlace Write & review de un hallazgo para editar en Markdown y obtener una vista previa segura. Los borradores privados se guardan tras 15 segundos de inactividad o a petición; se almacenan en el servidor, no en el almacenamiento local del navegador. Recupere un borrador explícitamente tras reabrirlo. Los guardados en conflicto conservan el texto del editor y requieren comparación con la revisión actual. Las revisiones de texto pueden inspeccionarse y restaurarse; restaurar no restaura la evidencia eliminada.
  • Plantillas reutilizables: busque redacciones aprobadas por título, categoría o severidad. Los usuarios pueden proponer plantillas; los administradores las curan y aprueban. Aplicar una plantilla crea un hallazgo de encargo independiente con observaciones, hosts afectados y evidencia vacíos, lo que evita la reutilización accidental de la prueba de otro encargo.
  • Evidencia: suba o pegue hasta cuatro imágenes PNG/JPEG juntas, añada leyendas y edite la leyenda/orden en el espacio de trabajo de redacción. Las imágenes se decodifican, se les eliminan los metadatos, se redimensionan a un máximo de 2000 × 2000 píxeles y se guardan como PNG. Conserve la evidencia forense original por separado si se requieren los bytes originales o los metadatos.
  • Revisión: envíe hallazgos completos de Draft/Changes Requested a Ready. Un revisor asignado o un administrador, distinto del autor actual, puede aprobar o solicitar cambios. Los administradores asignan revisores. Los cambios de texto, evidencia y revisiones restauradas borran la aprobación. La cola de revisión, los comentarios, la lista de verificación de preparación y el historial de revisiones facilitan el traspaso.
  • Informes PDF: elija un encargo en Reports, escriba su resumen ejecutivo, seleccione/ordene los hallazgos y guarde la configuración. Los PDF en borrador están marcados de forma visible. Solo los administradores pueden emitir un PDF final, y cada hallazgo seleccionado debe estar aprobado y superar las comprobaciones de preparación. Cada versión emitida almacena su PDF, una instantánea explícita del contenido y un digest SHA-256; las ediciones posteriores no lo regeneran. Eliminar el encargo principal sigue eliminando sus informes mediante el ciclo de vida existente.
  • Importaciones de escáneres: previsualice una exportación, seleccione hallazgos y luego confirme. Las importaciones nunca ejecutan escaneos ni contactan con los objetivos. La huella digital del lado del servidor omite los hallazgos coincidentes en el mismo encargo; todos los registros nuevos comienzan como Draft y deben ser revisados por un operador.
Familia de escáner/exportaciónExportación aceptada
Burp SuiteIssues XML, incluido el DTD de esquema interno inerte
Nessus / TenableNessus v2 XML (.nessus)
NmapXML; los puertos abiertos y su salida de scripts se convierten en observaciones informativas, no en vulnerabilidades inferidas
OpenVAS / GreenboneInforme XML nativo o GMP get_reports_response
OWASP ZAPInforme JSON tradicional con sitios y alertas
NucleiJSON Lines (-jsonl)
QualysXML de resultado de escaneo (estructura SCAN/IP), no el formato separado de la API de detección de hosts
Semgrep / CodeQL y otros productores SARIFEjecuciones, reglas y resultados SARIF JSON

Las exportaciones están limitadas a 2 MB y 500 hallazgos por importación, con límites de tasa de previsualización y confirmación por usuario. La aplicación acepta como máximo 10.000 hallazgos en total y 500 para un solo encargo entre creación manual, plantillas e importaciones de escáneres. La lista global de Findings carga 100 filas por página, y las consultas de hallazgos de encargos/informes están limitadas por el mismo límite por encargo. Los diseños desconocidos fallan de forma visible en lugar de tratarse silenciosamente como una importación exitosa. Las severidades del escáner son sugerencias: revise su contexto antes de la aprobación. Las URL referenciadas, el HTML y las imágenes remotas incrustadas no se obtienen ni se ejecutan.

Los informes permiten de 1 a 100 hallazgos, hasta 100 imágenes de evidencia (5 MB cada una, 20 MB de entrada total), 500 páginas y 25 MB de salida. La emisión está limitada a 50 versiones por encargo y 1 GB de PDF emitidos en toda la aplicación. La previsualización y la emisión tienen límites de tasa por usuario, y solo se admite una renderización de PDF por proceso de la aplicación a la vez. Los hallazgos conservan como máximo 1000 revisiones y 500 comentarios; alcanzar un límite falla sin sobrescribir el historial. Las fuentes DejaVu y su licencia de redistribución se incluyen en assets/fonts; las implementaciones deben conservar estos recursos (el trazado de salida de Next los incluye).

Las Server Actions de Next.js comparten un único límite de tamaño de cuerpo de 25mb (establecido en next.config.ts) para las cargas de evidencias. El inicio de sesión utiliza una ruta dedicada del mismo origen codificada en URL con un límite de streaming de 4 KB antes de la autenticación o del trabajo en la base de datos.


Notificación de seguridad y despliegue

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




