Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
awesome-latency-attacks — Índice curado de ataques y defensas de latencia, latencia-energía y temporización (disponibilidad) en aprendizaje profundo — complemento del envío a ACM Computing Surveys. | Kitploit
Herramientas/GitHubGitHub/guzonghua/awesome-latency-attacks
Análisis de VulnerabilidadesInteligencia de AmenazasAprendizaje AutomáticoPapers e InvestigaciónAprendizaje y EducaciónRecursos CuradosSeguridad de IAAtaque Adversario
GitHub
guzonghua/awesome-latency-attacks

awesome-latency-attacks

Índice curado de ataques y defensas de latencia, latencia-energía y temporización (disponibilidad) en aprendizaje profundo — complemento del envío a ACM Computing Surveys.

Ver RepositorioSitio web
12142hace 2 mesesAún no revisado
Compartir

Awesome Deep Learning Latency Attacks & Defenses Awesome License: CC BY 4.0

View the interactive site

Este repositorio se mantiene como recurso complementario para el survey "Deep Learning Latency Attacks and Defenses: A Cross-Domain Survey." Indexa artículos, enlaces a código, notas de taxonomía y figuras sobre amenazas de disponibilidad orientadas a la latencia en sistemas de IA desplegados.

La lista se centra en ataques y defensas que afectan al coste en tiempo de inferencia o a nivel de sistema —latencia, energía, presión sobre el throughput y pérdidas de plazos— en lugar de ataques que solo modifican las predicciones del modelo. Actualmente incluye 110 trabajos (71 ataques en fase de inferencia, 13 ataques en fase de entrenamiento, 26 defensas).

Busca y filtra el catálogo en la tabla interactiva en GitHub Pages.


Overview

Figure 1. Overview of the survey structure.
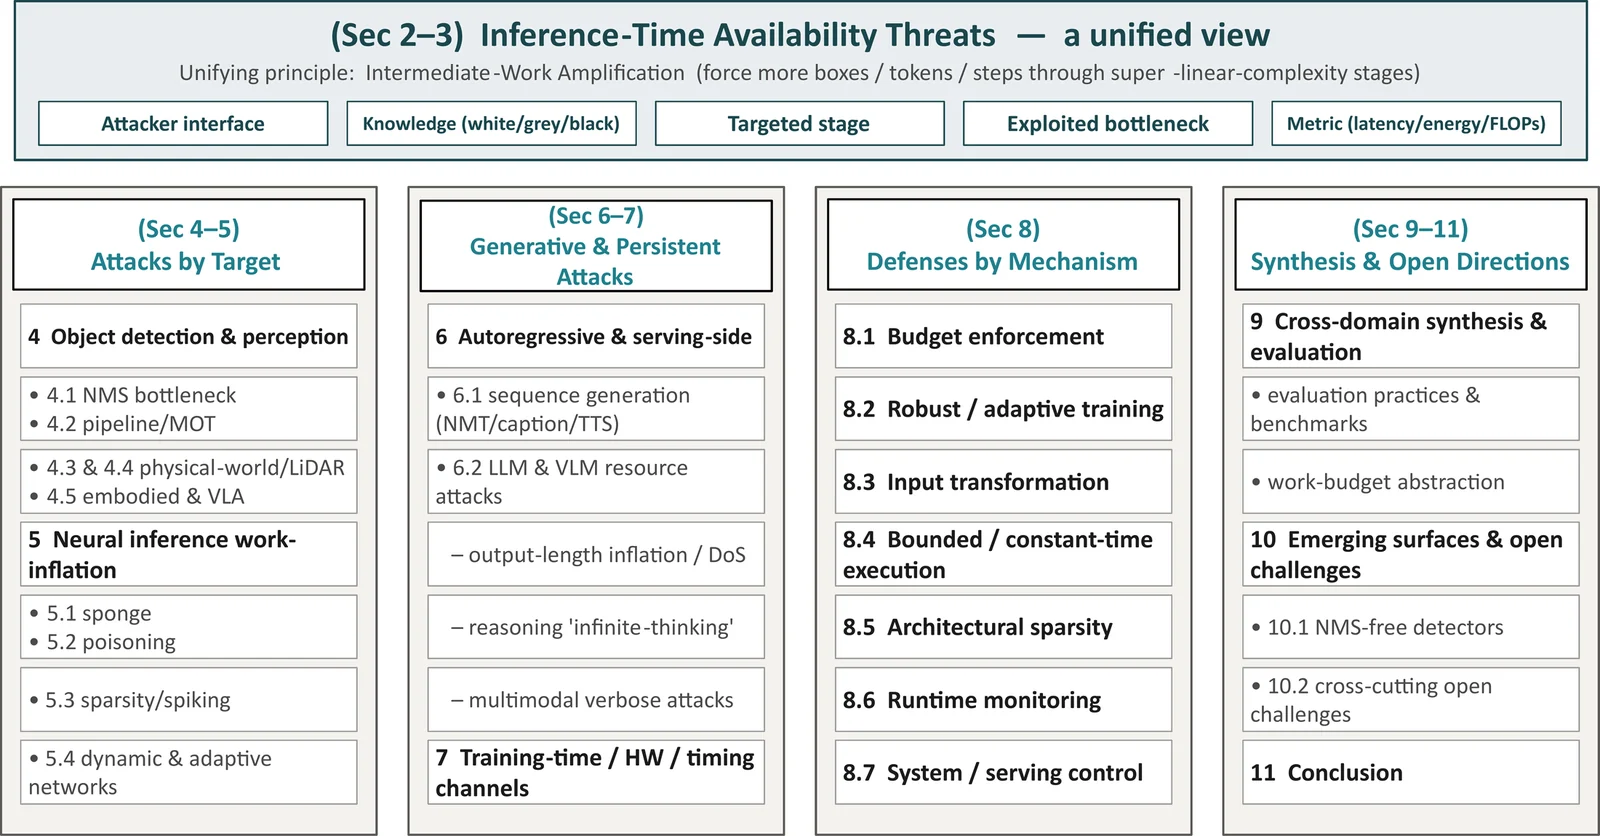
Figure 2. Latency attacks as system-level availability threats.
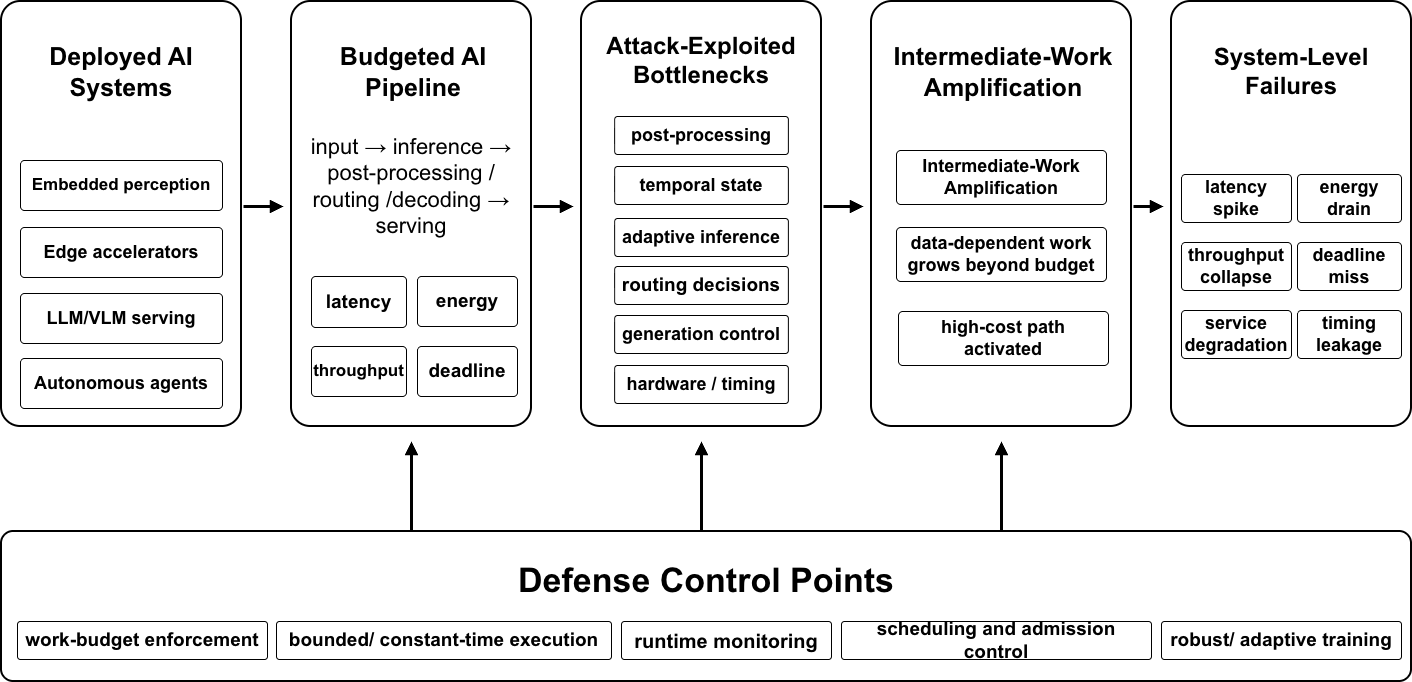
Los ataques de latencia son ataques de disponibilidad: en lugar de corromper una predicción, el adversario infla el cómputo en tiempo de inferencia, la energía o la latencia de reloj de un modelo para que un consumidor en tiempo real (un controlador de vehículo, un servicio interactivo, un sensor alimentado por batería) pierda su plazo o agote sus recursos —a menudo mientras la propia predicción permanece nominalmente correcta. Conecta sistemas de IA desplegados, cuellos de botella explotados por ataques, amplificación de trabajo intermedio, fallos a nivel de sistema y puntos de control de defensa.

Todas las familias de ataques comparten un mecanismo que denominamos amplificación de trabajo intermedio: el adversario fuerza a alguna etapa posterior (NMS, self-attention, decodificación autorregresiva, enrutamiento de expertos) a procesar más objetos intermedios, tokens o pasos de los que generaría una entrada benigna. Dado que esas etapas tienen una complejidad en el peor caso superlineal, un aumento modesto en el recuento produce un incremento de coste desproporcionado. La defensa natural entre dominios es un presupuesto de trabajo —un límite impuesto sobre los objetos/tokens intermedios por unidad de tiempo.



Inference-Stage Attacks

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →