rootless-ghost/vulnforge
Inteligencia de vulnerabilidades y exploits — búsqueda en ExploitDB, NVD, Metasploit con mapeo CVE→ATT&CK e integración con LogNorm/HuntForge | Parte de Nebula Forge

Herramienta de Inteligencia de Vulnerabilidades y Exploits | Nebula Forge Detection Suite v2
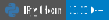


VulnForge agrega inteligencia de exploits de ExploitDB, NVD y Metasploit, mapea los hallazgos a técnicas de MITRE ATT&CK y alimenta los resultados directamente en el pipeline de purple team de Nebula Forge — generando playbooks de caza, exportaciones listas para LogNorm y disparadores de simulación de AtomicLoop a partir de una sola búsqueda.
Herramientas de nivel laboratorio. Construido y probado en un laboratorio doméstico de ingeniería de detección. Funciona según lo documentado, pero no está endurecido para producción ni para despliegues multiusuario. Consulte SECURITY.md para conocer el alcance.
VulnForge cierra la brecha entre el descubrimiento de vulnerabilidades y la ingeniería de detección. Busque un CVE o una palabra clave, obtenga datos de exploits mapeados a técnicas de ATT&CK y luego propague ese contexto hacia adelante — directamente a HuntForge para la generación de playbooks o a AtomicLoop para la simulación.
Posición en el pipeline:
VulnForge → HuntForge (hunt playbook) → AtomicLoop (simulation) → Wazuh (detection)
mitreattack-python
VulnForge forma parte de Nebula Forge — una plataforma SOC de código abierto que cubre todo el flujo de trabajo de ingeniería de detección.
| Herramienta | Puerto | Función |
|---|---|---|
| LogNorm | 5006 | Normalización de logs (ECS-lite) |
| HuntForge | 5007 | Generación de playbooks de caza ATT&CK |
| DriftWatch | 5008 | Análisis de deriva de reglas Sigma |
| ClusterIQ | 5009 | Agrupación y triaje de alertas |
| AtomicLoop | 5011 | Ejecutor de pruebas Atomic Red Team |
| VulnForge | 5012 | Inteligencia de vulnerabilidades y exploits |
git clone https://github.com/Rootless-Ghost/VulnForge.git
cd VulnForge
pip install -r requirements.txt
python app.py
Acceso en http://localhost:5012
Esta herramienta se ejecuta como un servicio en contenedor dentro de la suite Nebula Forge. La forma recomendada de iniciar todo junto:
# From the Nebula-Forge repo root
cp .env.example .env          # POSTGRES_PASSWORD and ATOMICLOOP_API_KEY required; NVD_API_KEY (higher rate limits) is optional
docker compose up -d          # starts all services including vulnforge
Acceso: http://localhost:5012
Contenedor independiente:
docker build -t vulnforge .
docker run -p 5012:5012 \
  -e NVD_API_KEY=your-key-here \
  vulnforge
apache 2.4), un ID de CVE (p. ej., CVE-2021-44228), o ambosBúsqueda:
curl -X POST http://localhost:5012/api/search \
  -H "Content-Type: application/json" \
  -d '{"keyword": "log4j", "cve": "CVE-2021-44228"}'
Exportar a LogNorm:
curl -X POST http://localhost:5012/export/lognorm \
  -H "Content-Type: application/json" \
  -d '{"results": [...]}'
Enviar a HuntForge:
curl -X POST http://localhost:5012/export/huntforge \
  -H "Content-Type: application/json" \
  -d '{"technique_id": "T1190", "cve": "CVE-2021-44228"}'
Comprobación de estado:
curl http://localhost:5012/health
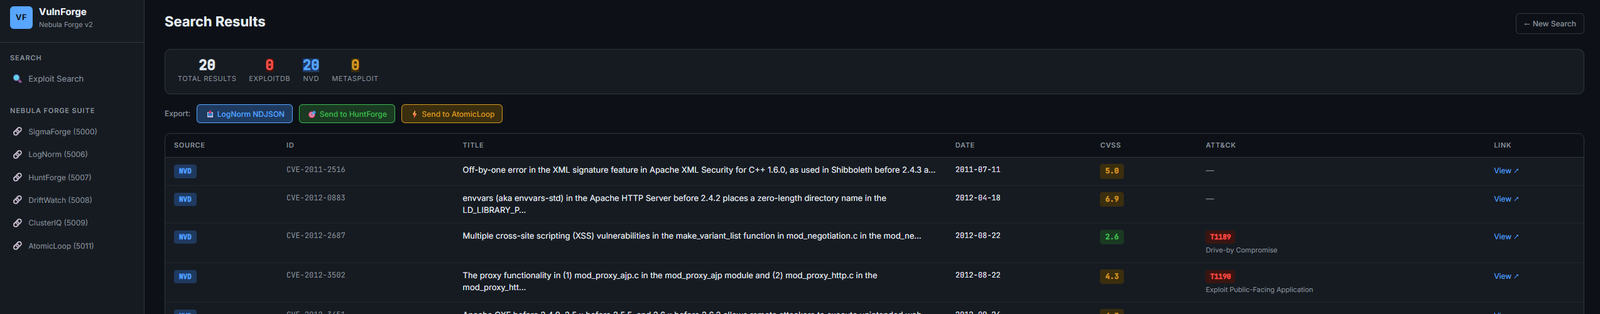
VulnForge mapea los CVE a técnicas de ATT&CK mediante una búsqueda encadenada:
CVE → NVD CWE tags → CAPEC → ATT&CK Technique
Los resultados incluyen el ID de la técnica, el nombre de la técnica, la táctica y el nivel de confianza (alto/medio/bajo). Cuando no se encuentra ninguna asignación, se devuelve UNKNOWN en lugar de omitir el campo de forma silenciosa.
{
  "event.kind": "vulnerability",
  "cve.id": "CVE-2021-44228",
  "vulnerability.score.base": 10.0,
  "vulnerability.severity": "CRITICAL",
  "threat.technique.id": "T1190",
  "threat.technique.name": "Exploit Public-Facing Application",
  "threat.tactic.name": "Initial Access",
  "source.tool": "VulnForge",
  "@timestamp": "2026-04-15T00:00:00Z"
}
flask, requests, beautifulsoup4, mitreattack-pythonVulnForge está destinado a pruebas de seguridad autorizadas, ingeniería de detección y operaciones de equipo púrpura. No lo utilice contra sistemas que no sean de su propiedad o para los que no tenga permiso escrito explícito para realizar pruebas.
Este proyecto está licenciado bajo la Licencia MIT — consulte el archivo LICENSE para más detalles.
Creado por Rootless-Ghost