EmbedXPL-Forge
Embedded Device Security Assessment Framework — 700 módulos, 350 CVE, 55 proveedores, APT Group Engine. Cubre routers, cámaras IP, ONT GPON, CPE de…

Embedded Device Security Assessment Framework — 700 módulos, 350 CVE, 55 proveedores, APT Group Engine. Cubre routers, cámaras IP, ONT GPON, CPE de…

AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…

Entorno de sandbox y benchmark de seguridad de tiempo de ejecución de agentes de IA de código abierto y 100 % reproducible (Protocolo Draft RFC-010).

Motor de pruebas de penetración con IA multiagente autónomo: un sandbox de herramientas gobernado, una puerta inmutable de evidencia y validación, y…

Un port completo en Go de Impacket: 63 herramientas CLI y 24 bibliotecas para ataques a protocolos de Windows y Active Directory, compilado en un…

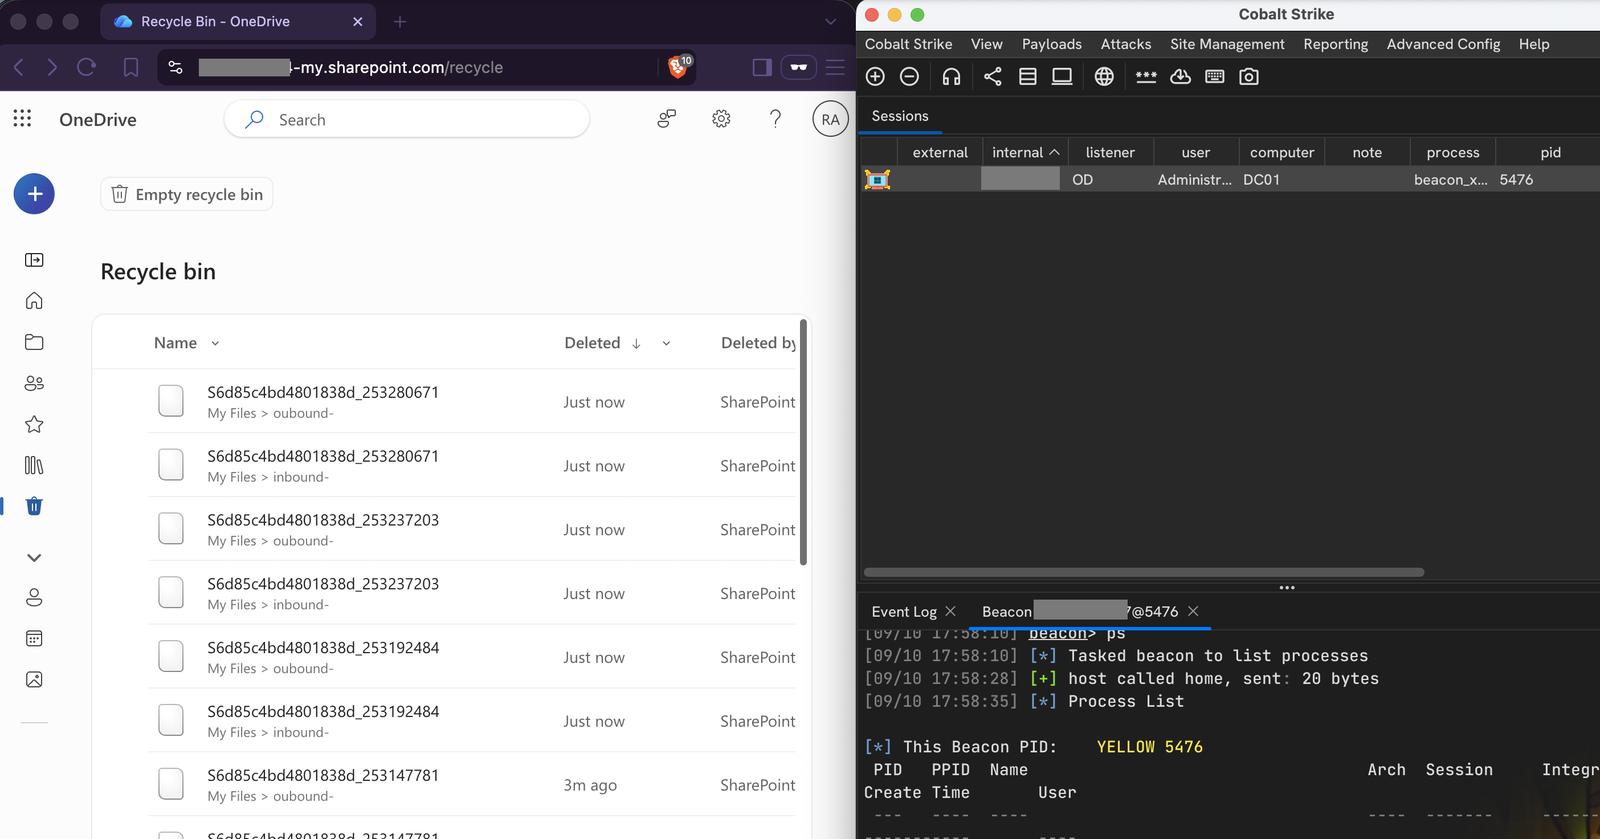
OneDrive como transporte C2 encubierto para Cobalt Strike

Perfil C2 de Mythic que tuneliza el tráfico de los agentes Athena y Apollo a través de mensajes bot-a-bot de Telegram, conectando payloads cifrados a…

Perfil de Mythic C2 que tunela el tráfico del agente a través de canales de Microsoft Teams usando la API de Microsoft Graph, con cifrado AES256,…

Servidor MCP que empaqueta una metodología de pruebas de penetración de tres niveles: reconocimiento de superficie de ataque, análisis estático de…

Plataforma autónoma de compromiso de red-team con orquestación de módulos MITRE ATT&CK, resolución de rutas de ataque mediante DAG, controles OPSEC,…

Agente de pruebas de penetración impulsado por IA que se conecta a una máquina Kali, ejecuta herramientas de seguridad de forma autónoma, analiza los…

Framework modular de post-explotación que gestiona sesiones de reverse-shell sobre TCP/TLS/mTLS con plugins para enumeración, ejecución en memoria,…

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…

The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

Generador impulsado por LLM para Mythic Agents, Payload-Type y C2 Profiles.

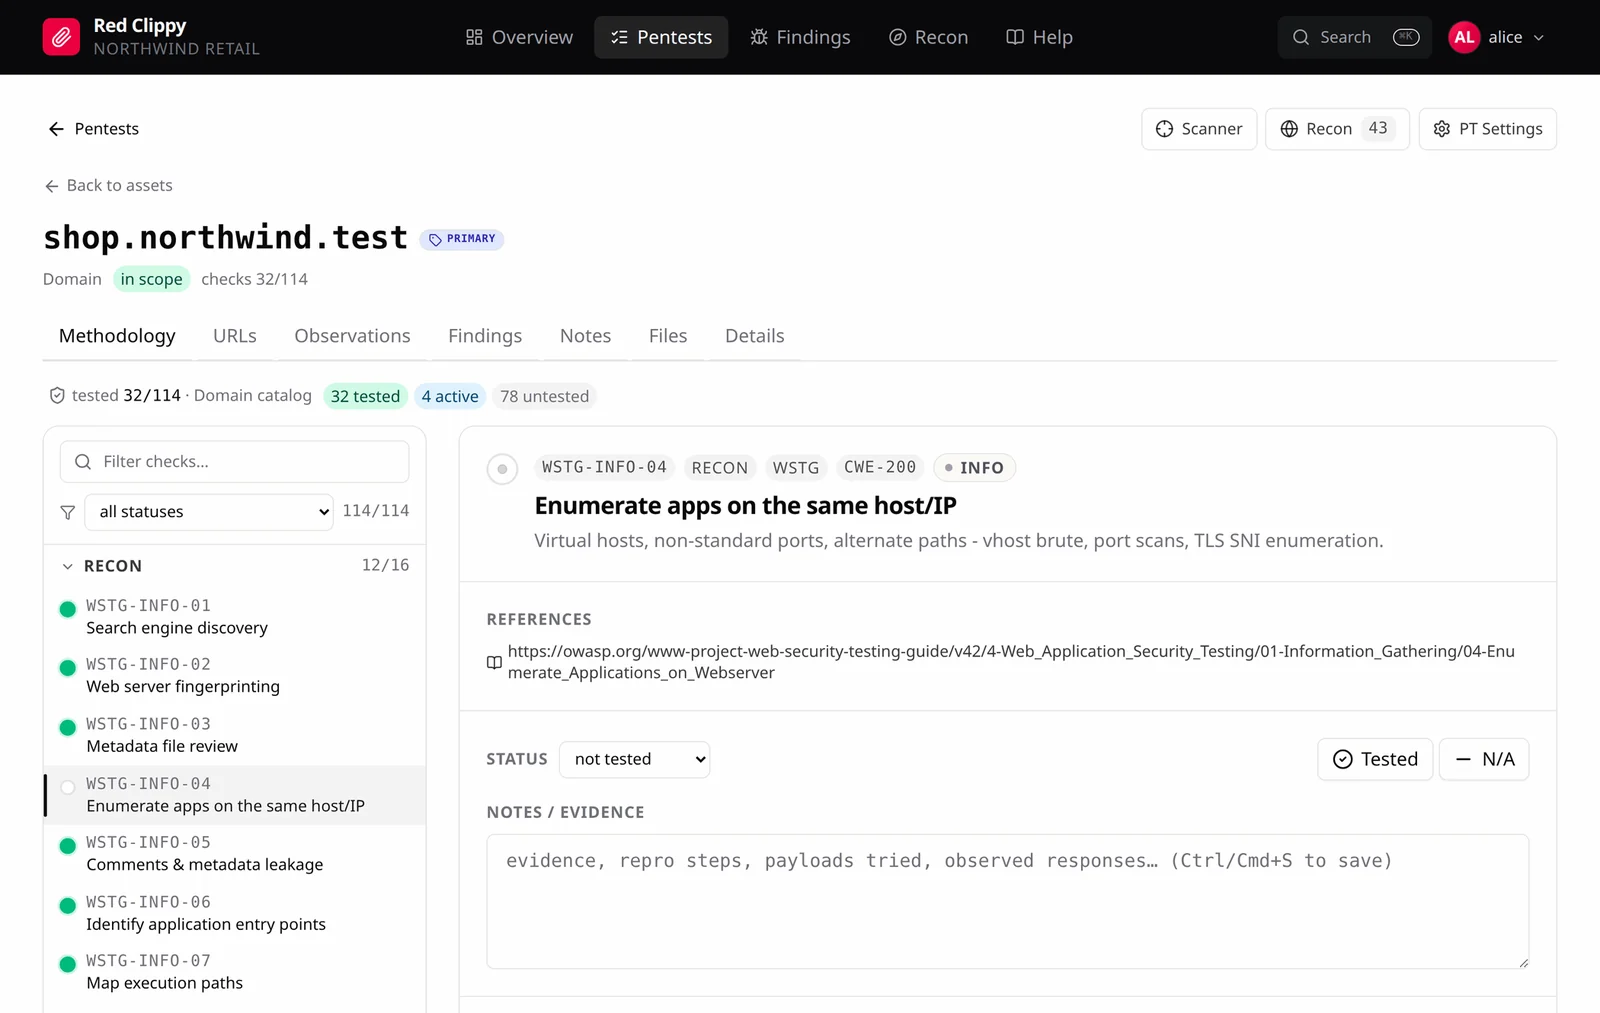
open-source pentest management built to be operated by an AI agent

Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting

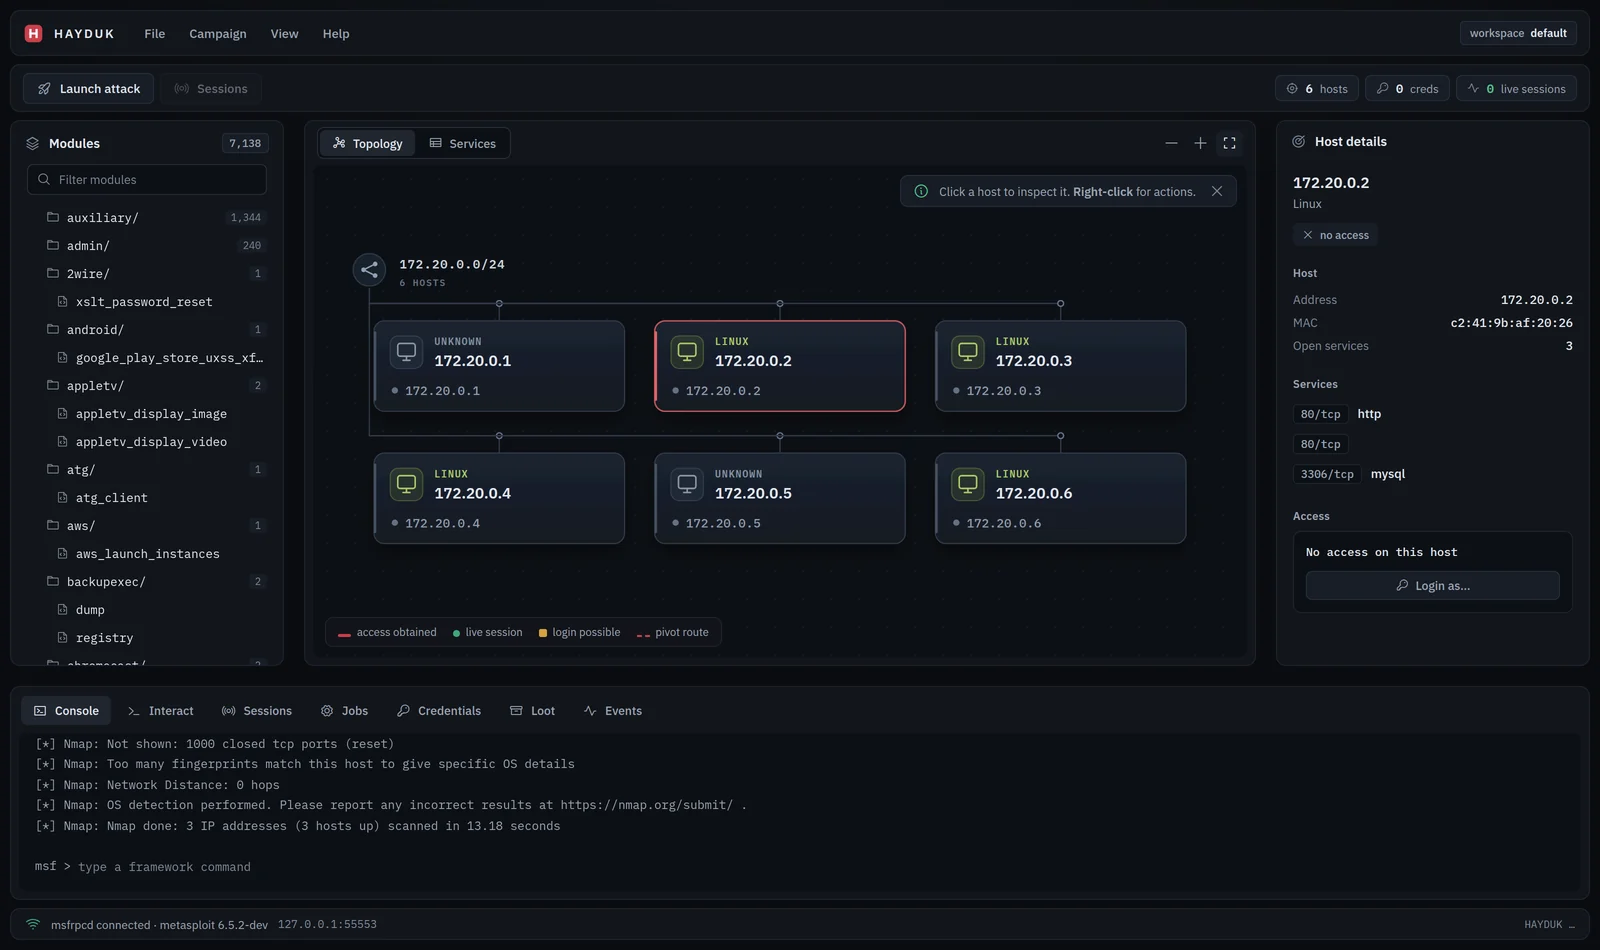
Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…