aipentest/cyberstrikeai
El sistema de acción para la ciberseguridad nativa de IA: donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.
El sistema de acción para la ciberseguridad nativa de IA: donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.
CyberStrikeAI conecta la planificación, la ejecución, la supervisión humana, la evidencia y la reproducción en un único espacio de trabajo auditable. Construido en Go, combina agentes impulsados por Pi, herramientas nativas de MCP, conocimiento RAG, flujos de trabajo visuales y modelado y análisis de cadenas de ataque para operaciones de seguridad autorizadas.
Empieza aquí: Inicio rápido · Documentación · Endurecimiento de seguridad
[!IMPORTANT] Utiliza CyberStrikeAI únicamente en sistemas que sean de tu propiedad o para los que tengas autorización explícita de prueba. Para entornos compartidos o de producción, revisa el modelo de seguridad y la guía de endurecimiento antes de habilitar herramientas de alto riesgo, WebShell o capacidades de C2.
Modo claro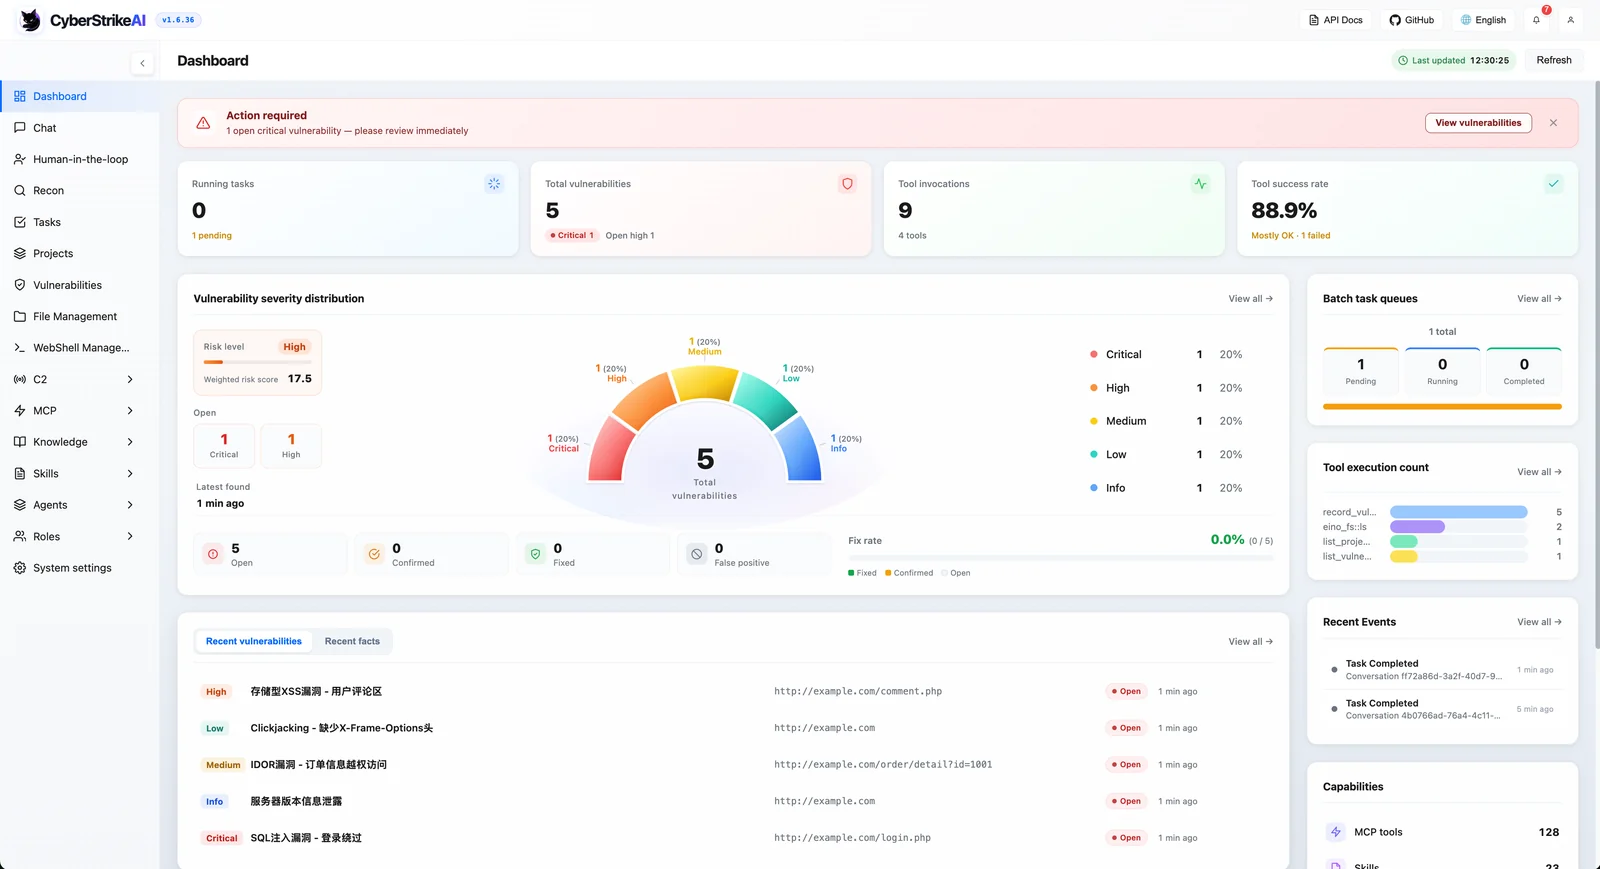
|
Modo oscuro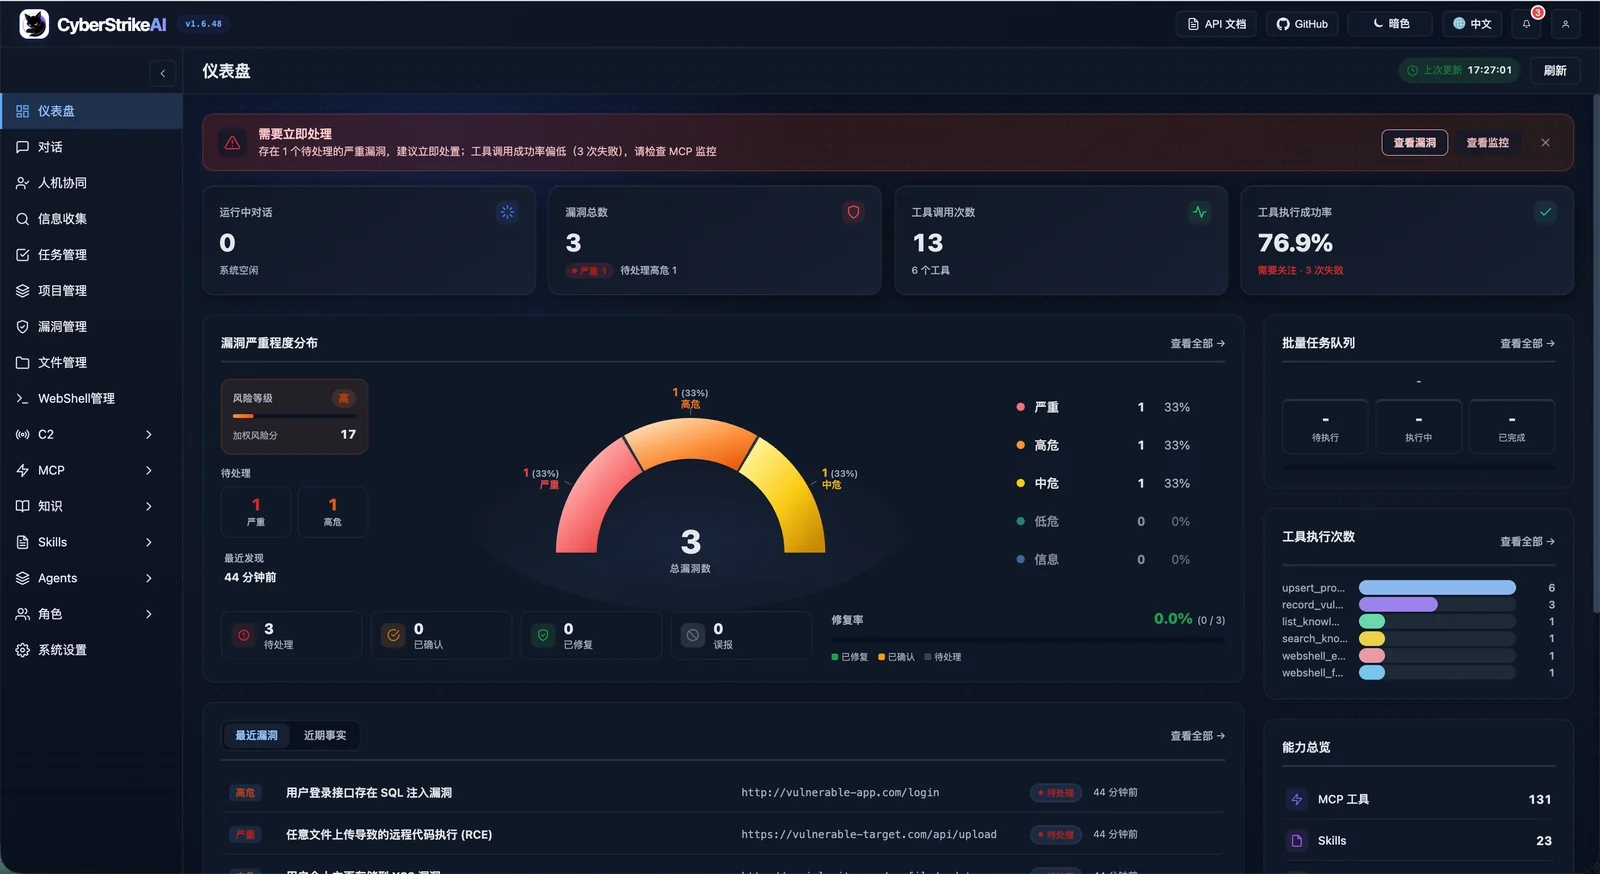
|
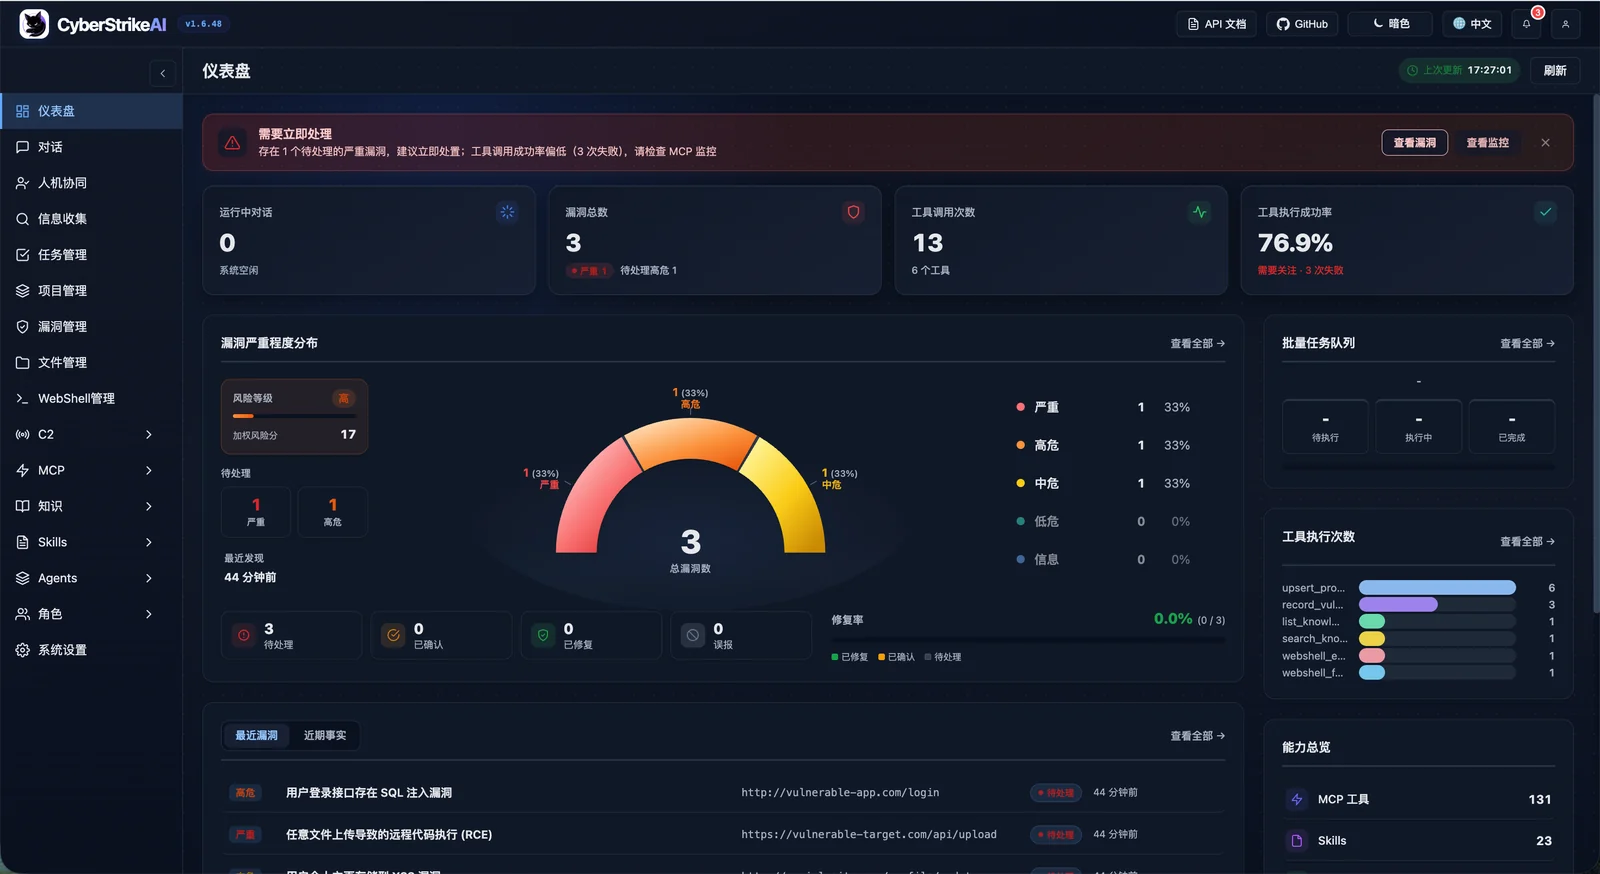
El panel proporciona una descripción general completa del estado de ejecución del sistema, las vulnerabilidades de seguridad, el uso de herramientas y la base de conocimiento, ayudando a los usuarios a comprender rápidamente las funciones principales de la plataforma y su estado actual.
Consola web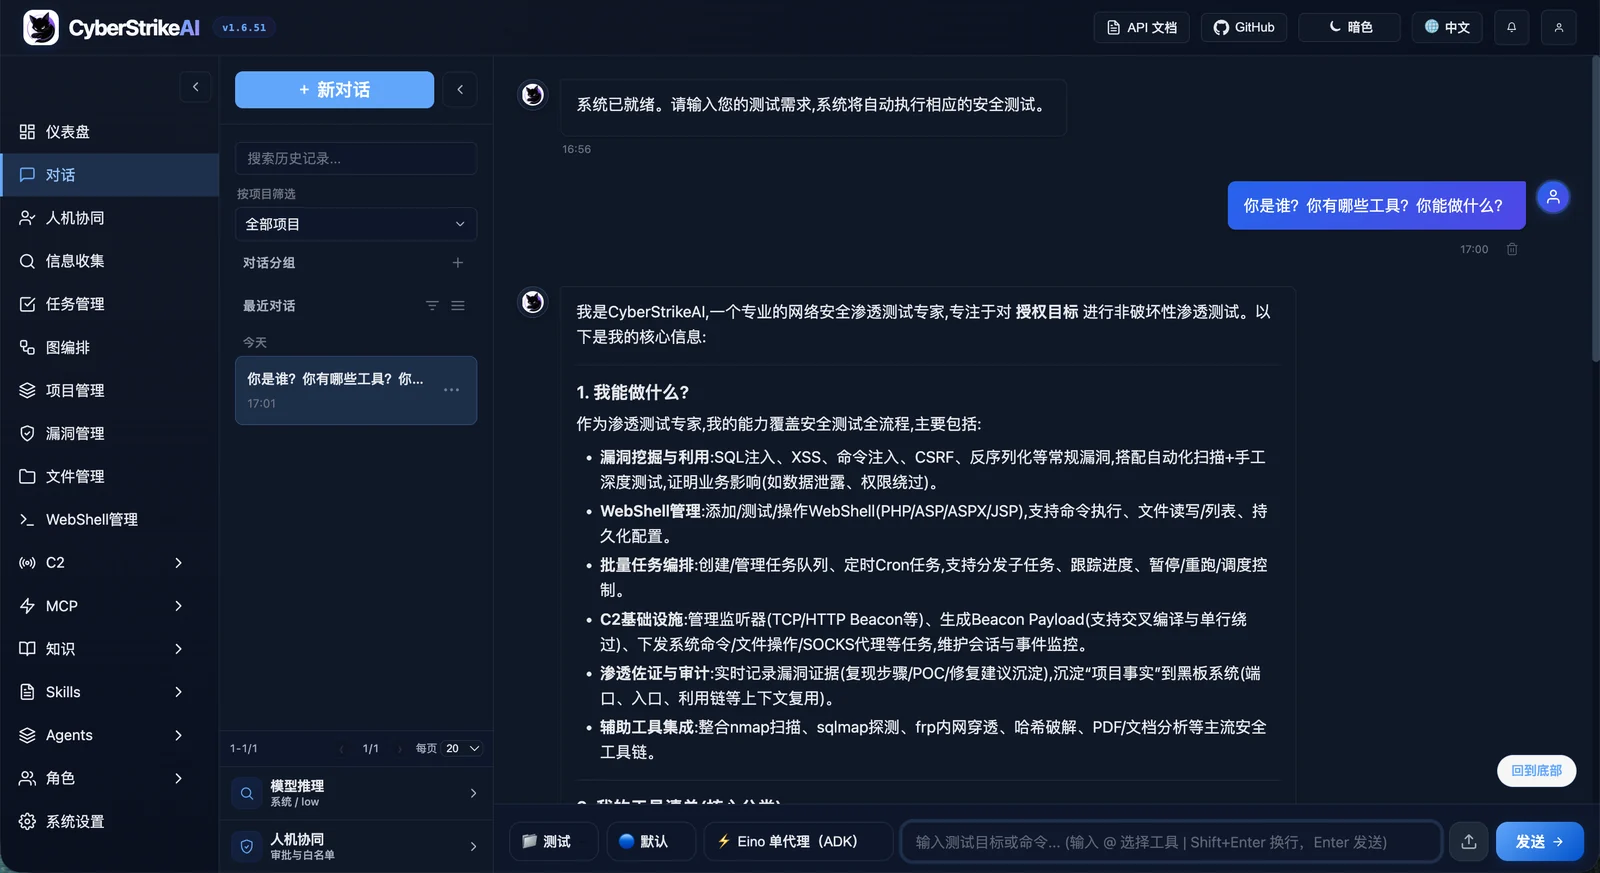
|
Gestión de tareas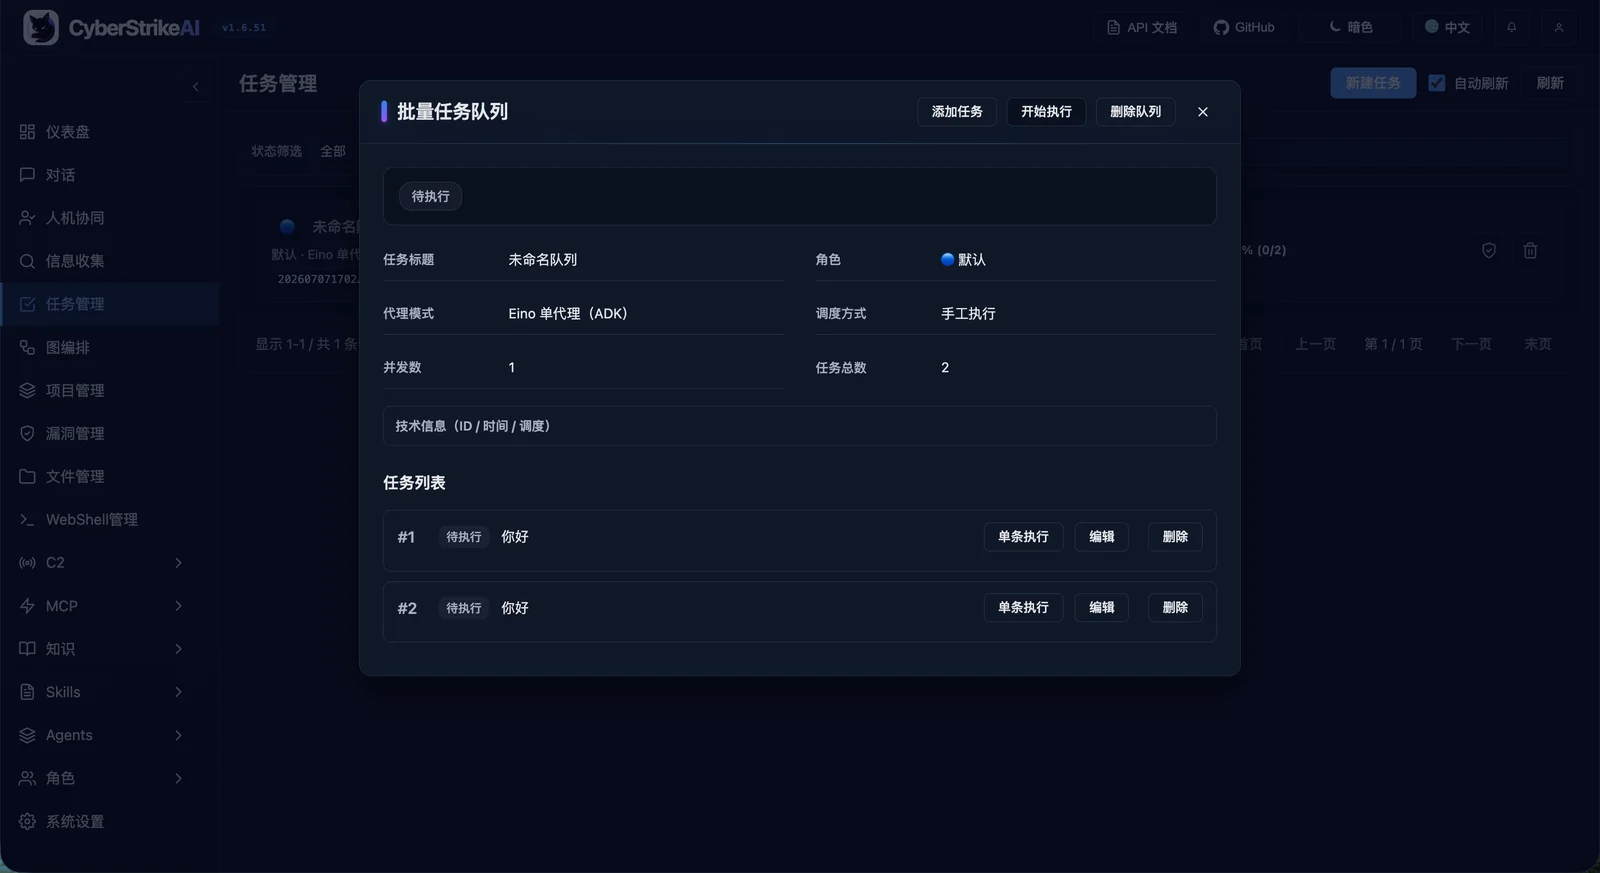
|
Gestión de vulnerabilidades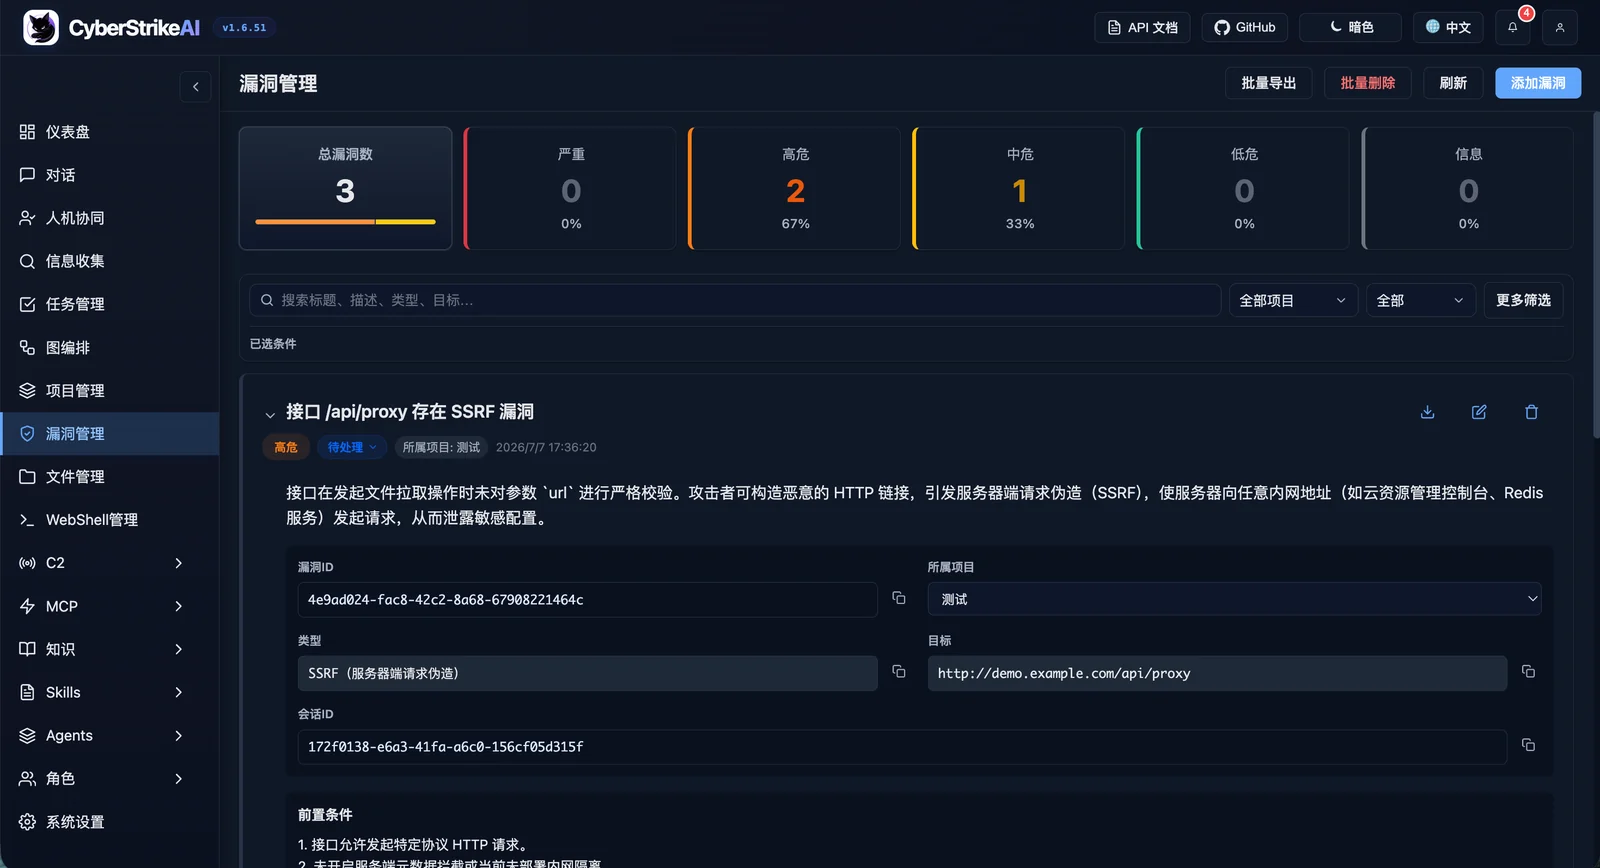
|
Gestión de WebShell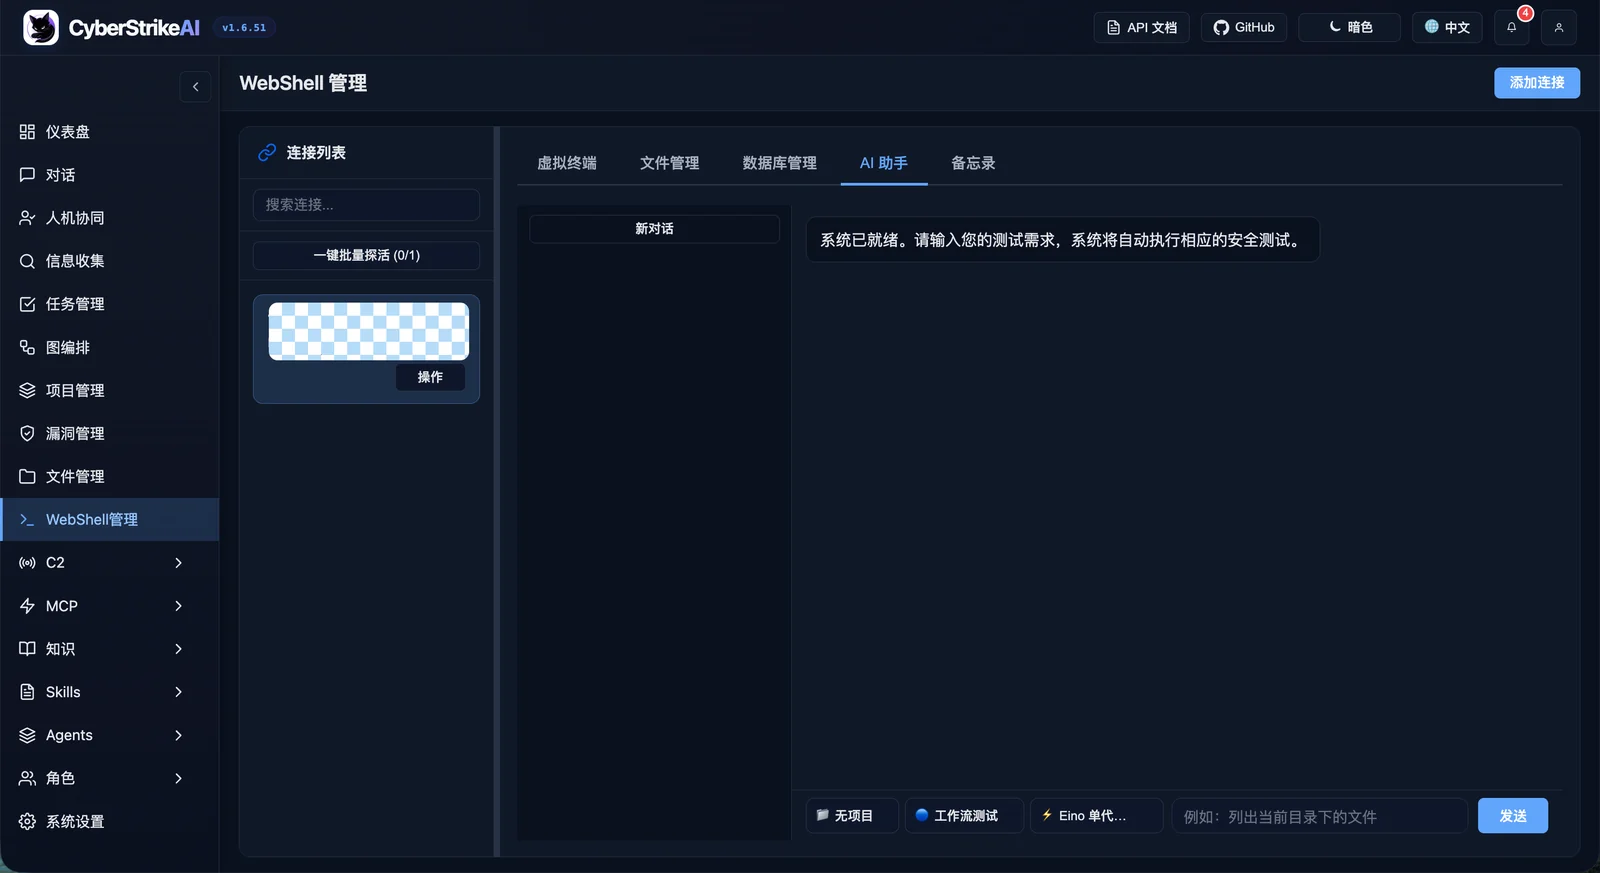
|
Gestión de MCP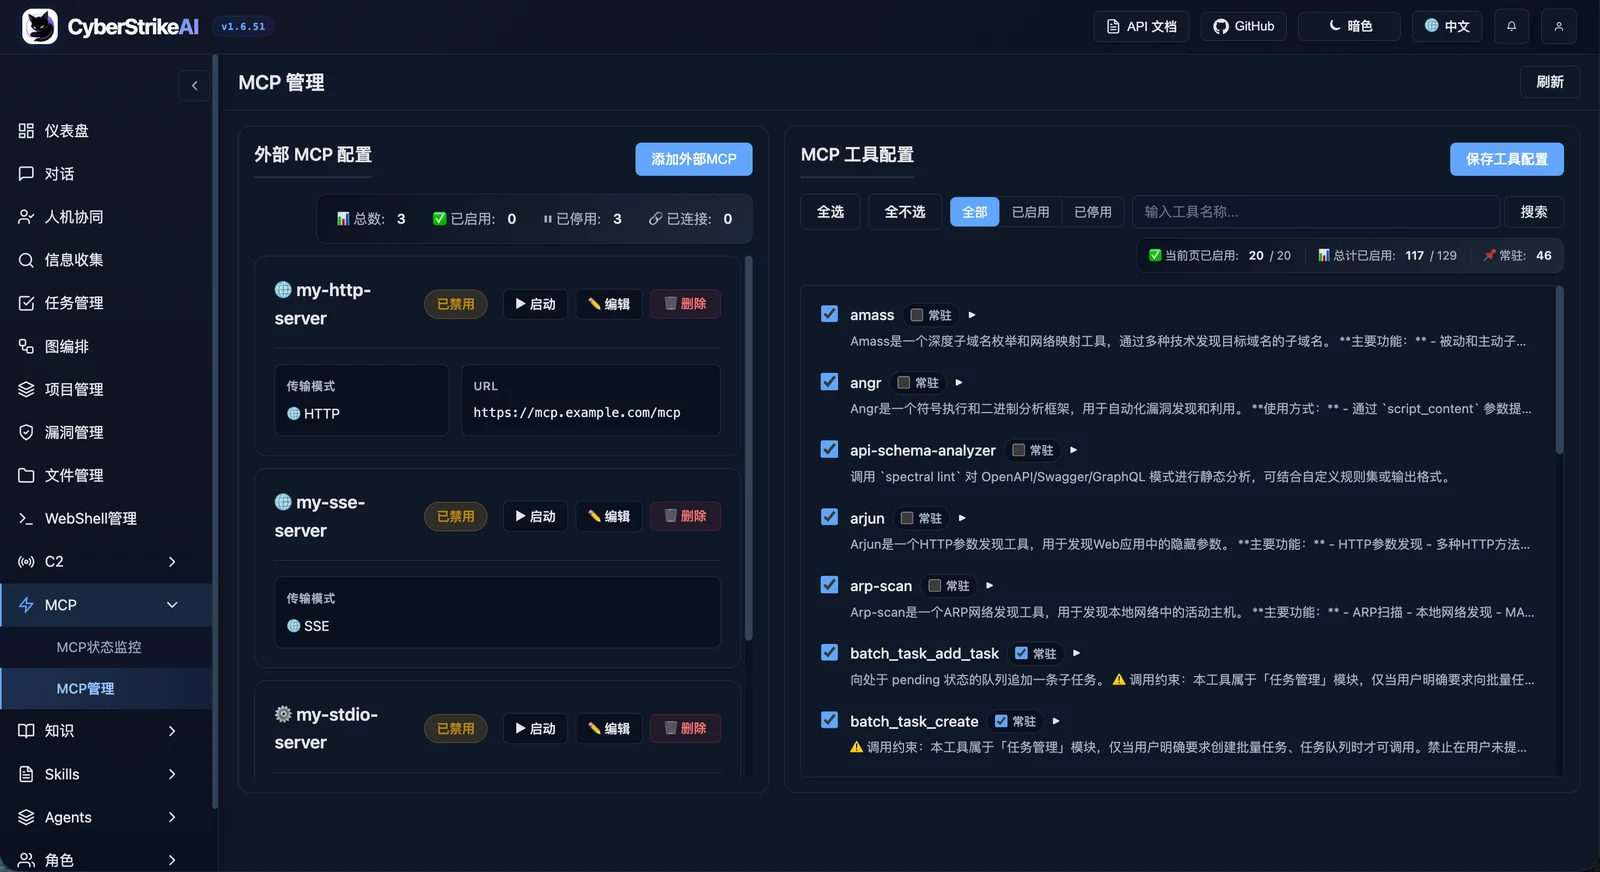
|
Base de conocimiento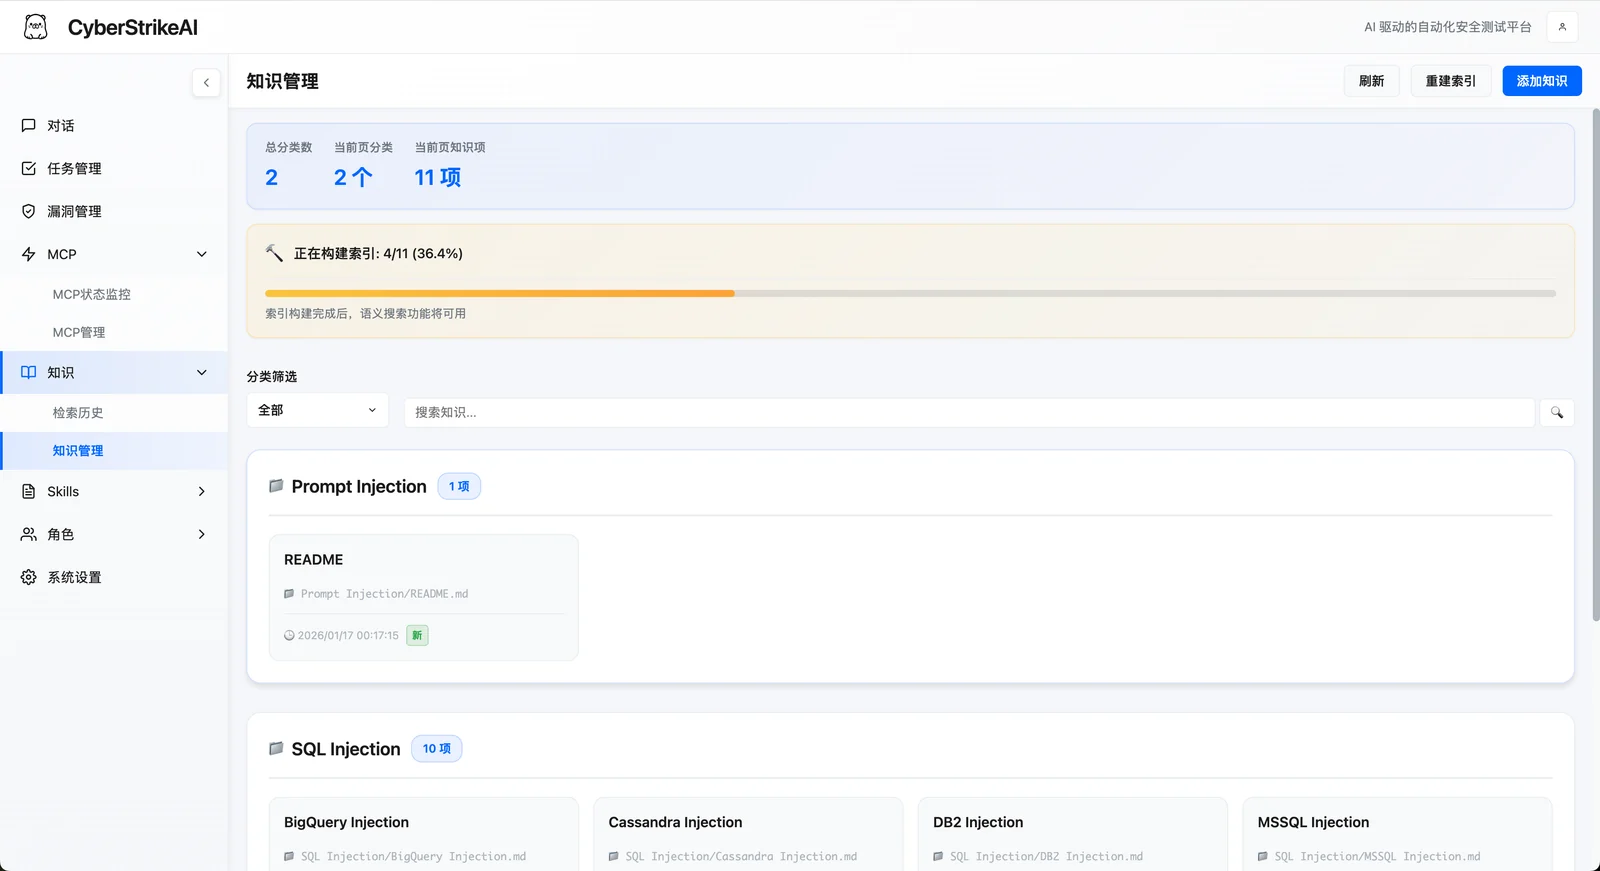
|
Gestión de habilidades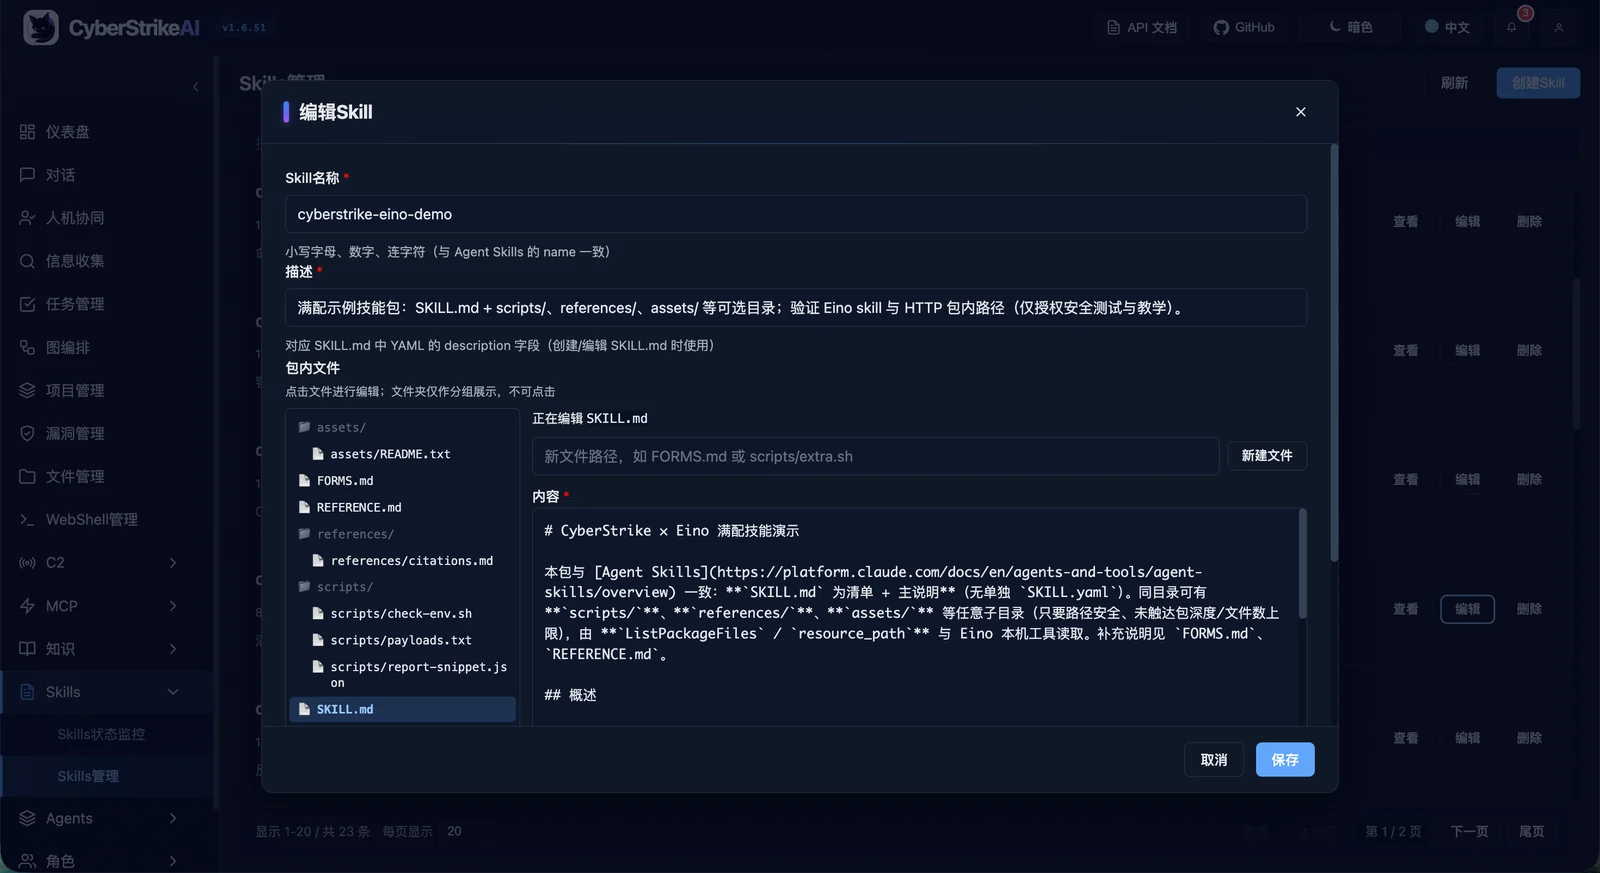
|
Gestión de agentes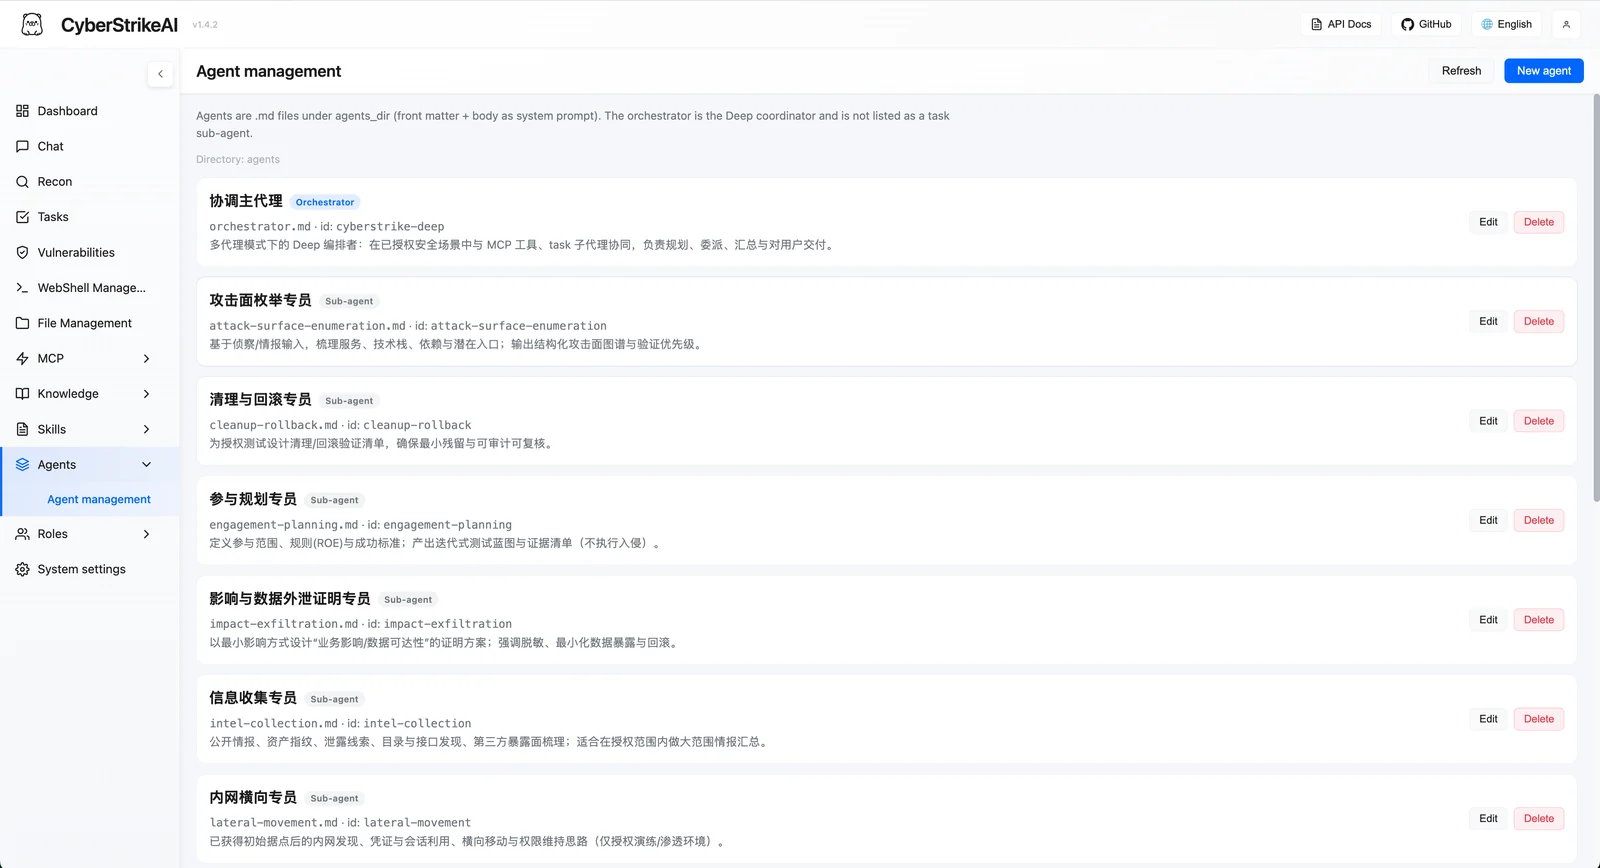
|
Gestión de roles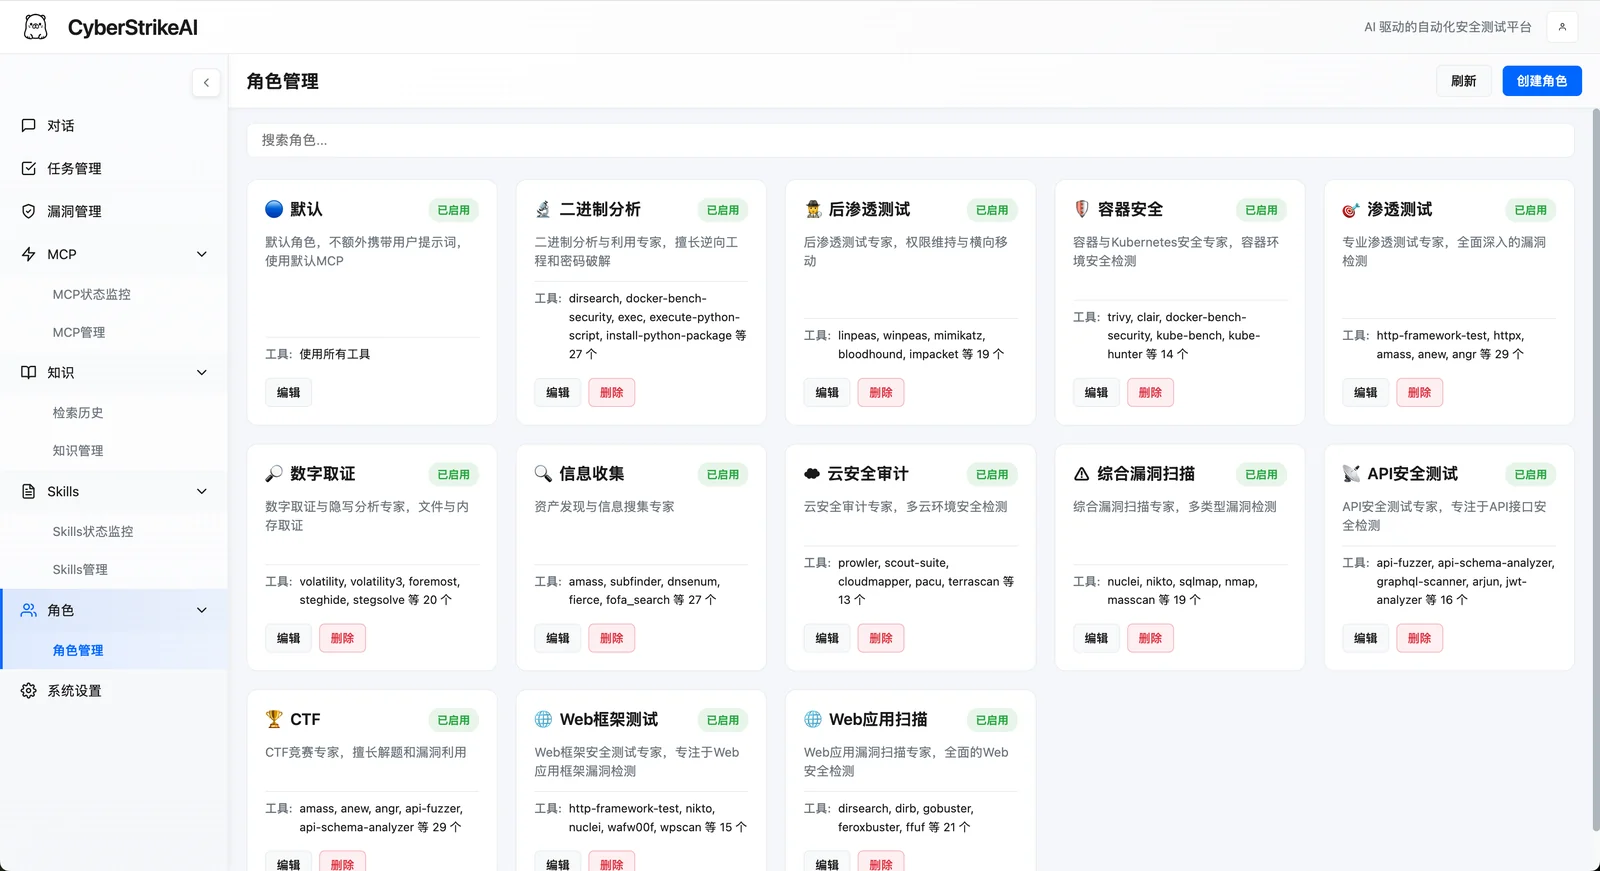
|
Configuración del sistema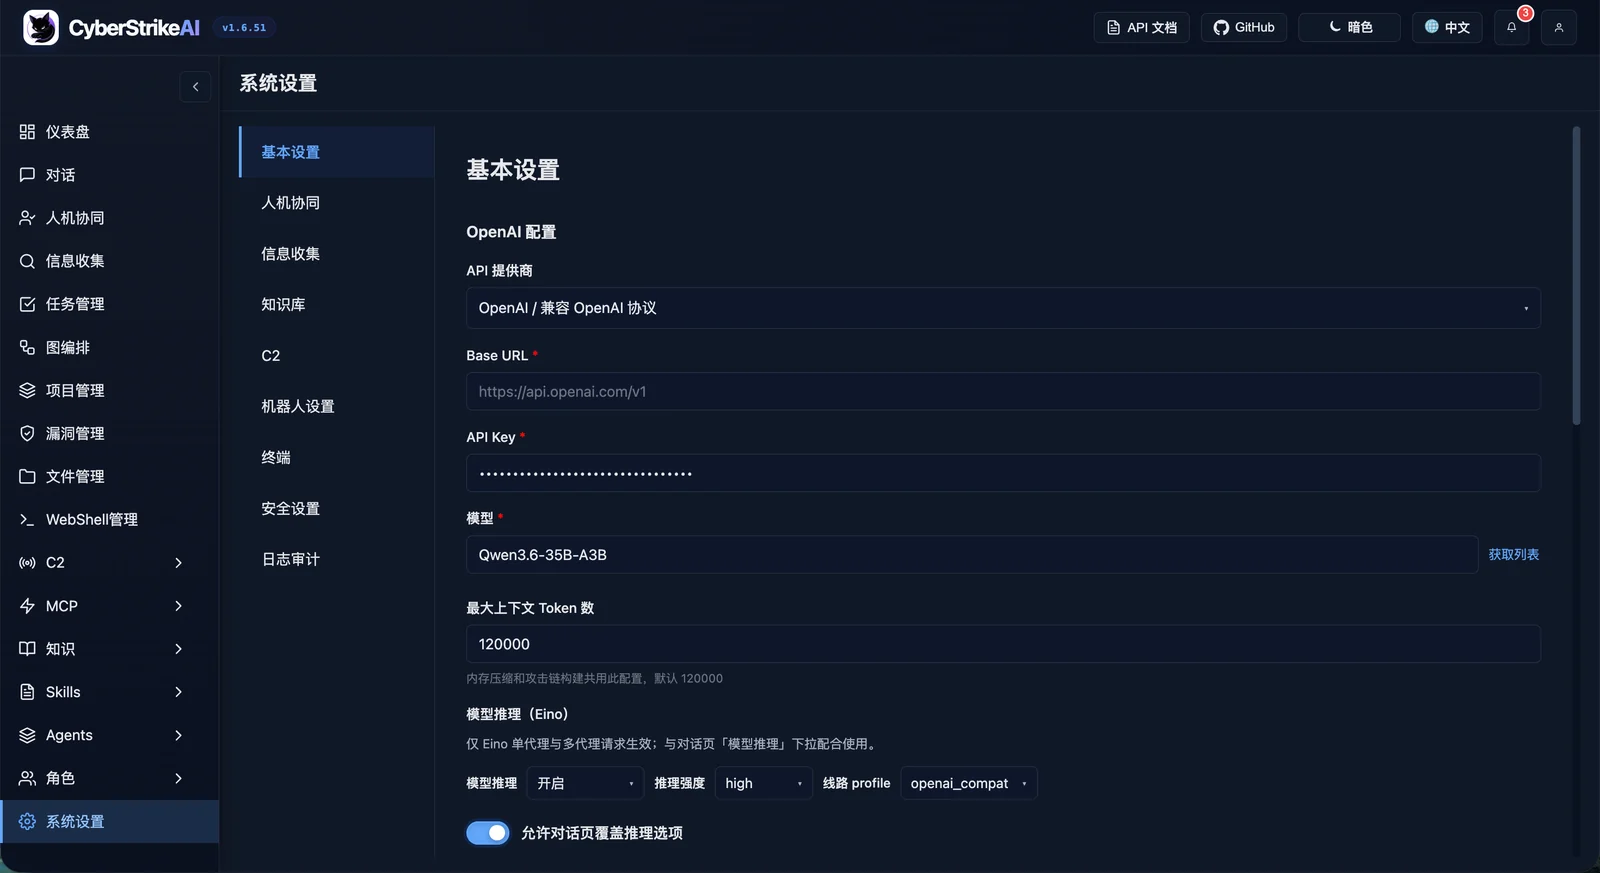
|
Modo stdio de MCP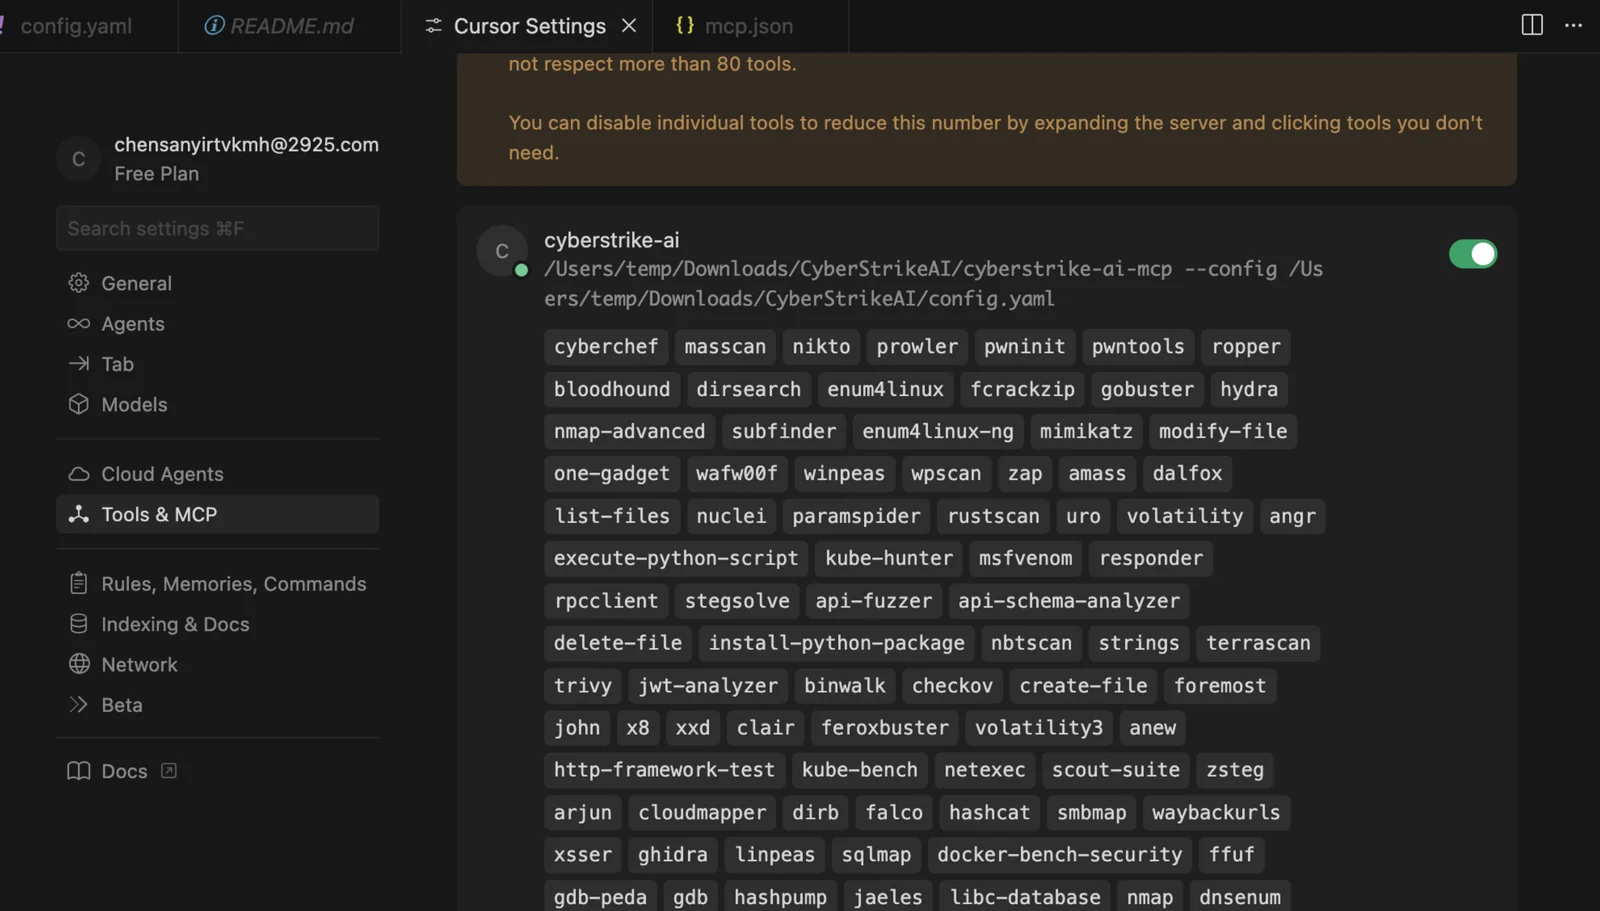
|
Plugin de Burp Suite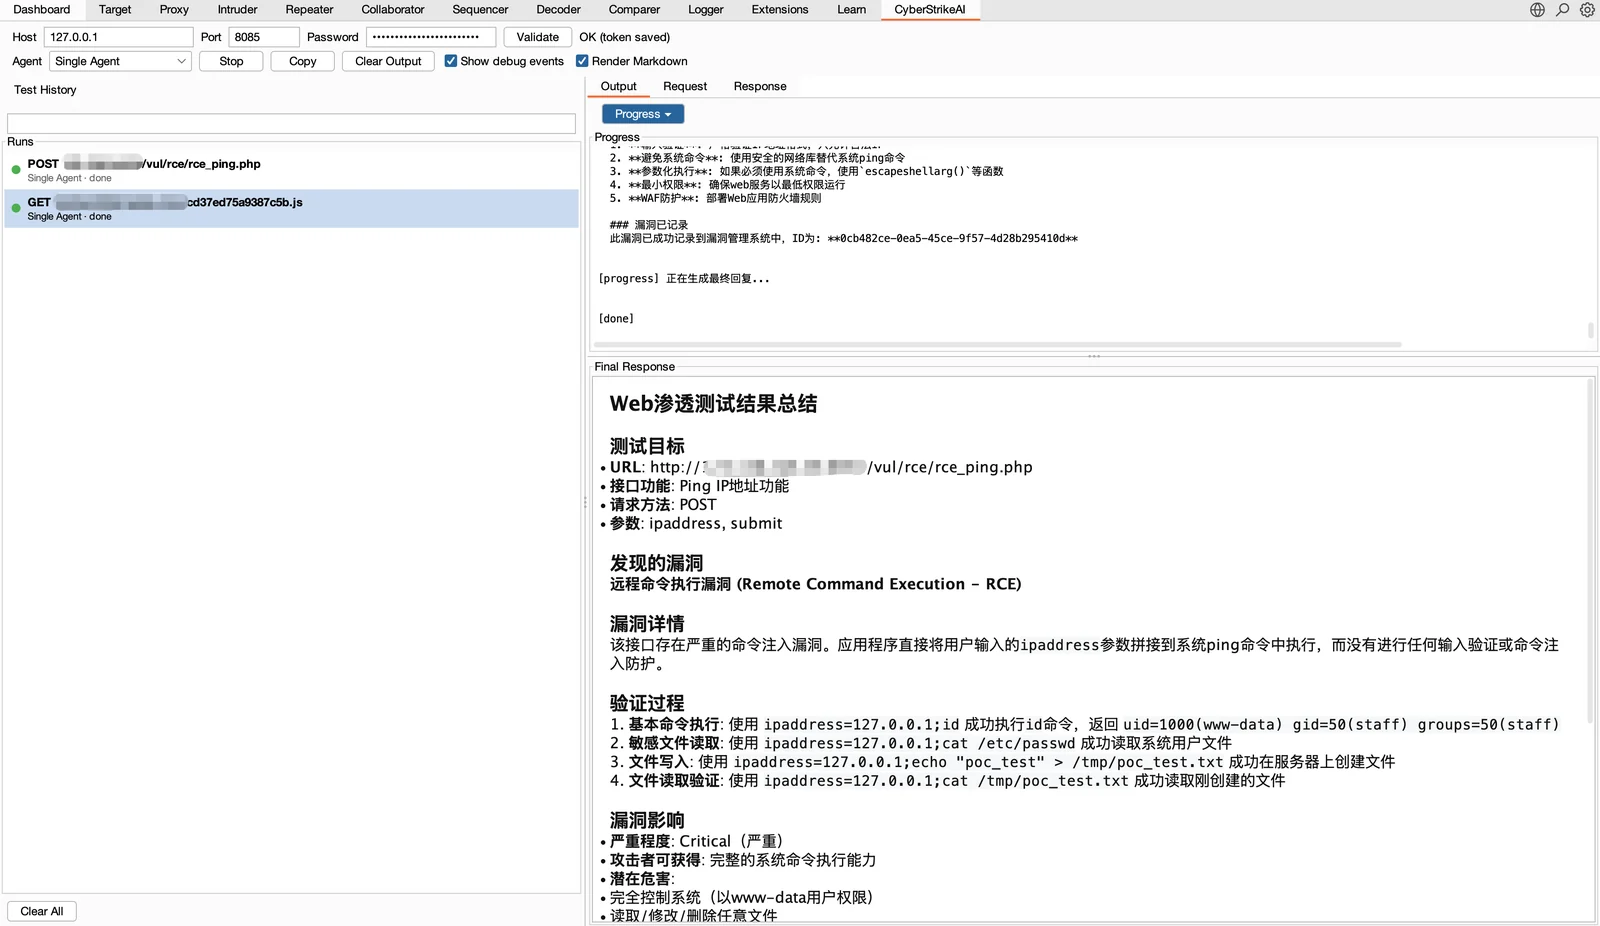
|