
open-source pentest management built to be operated by an AI agent
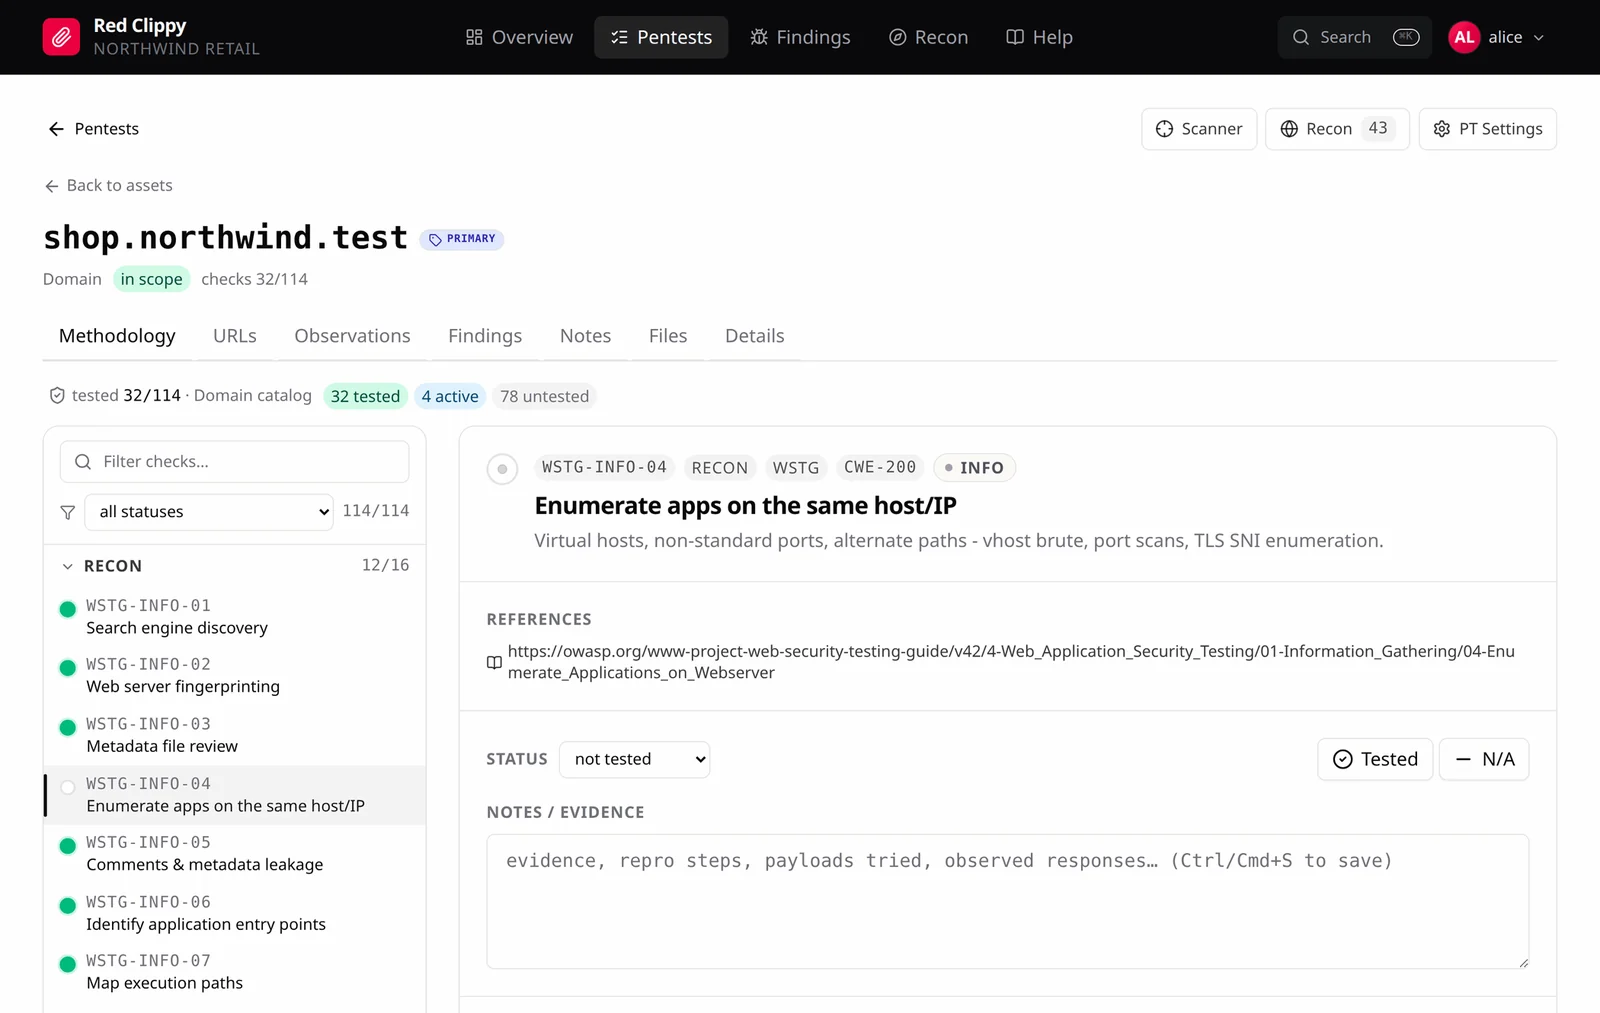
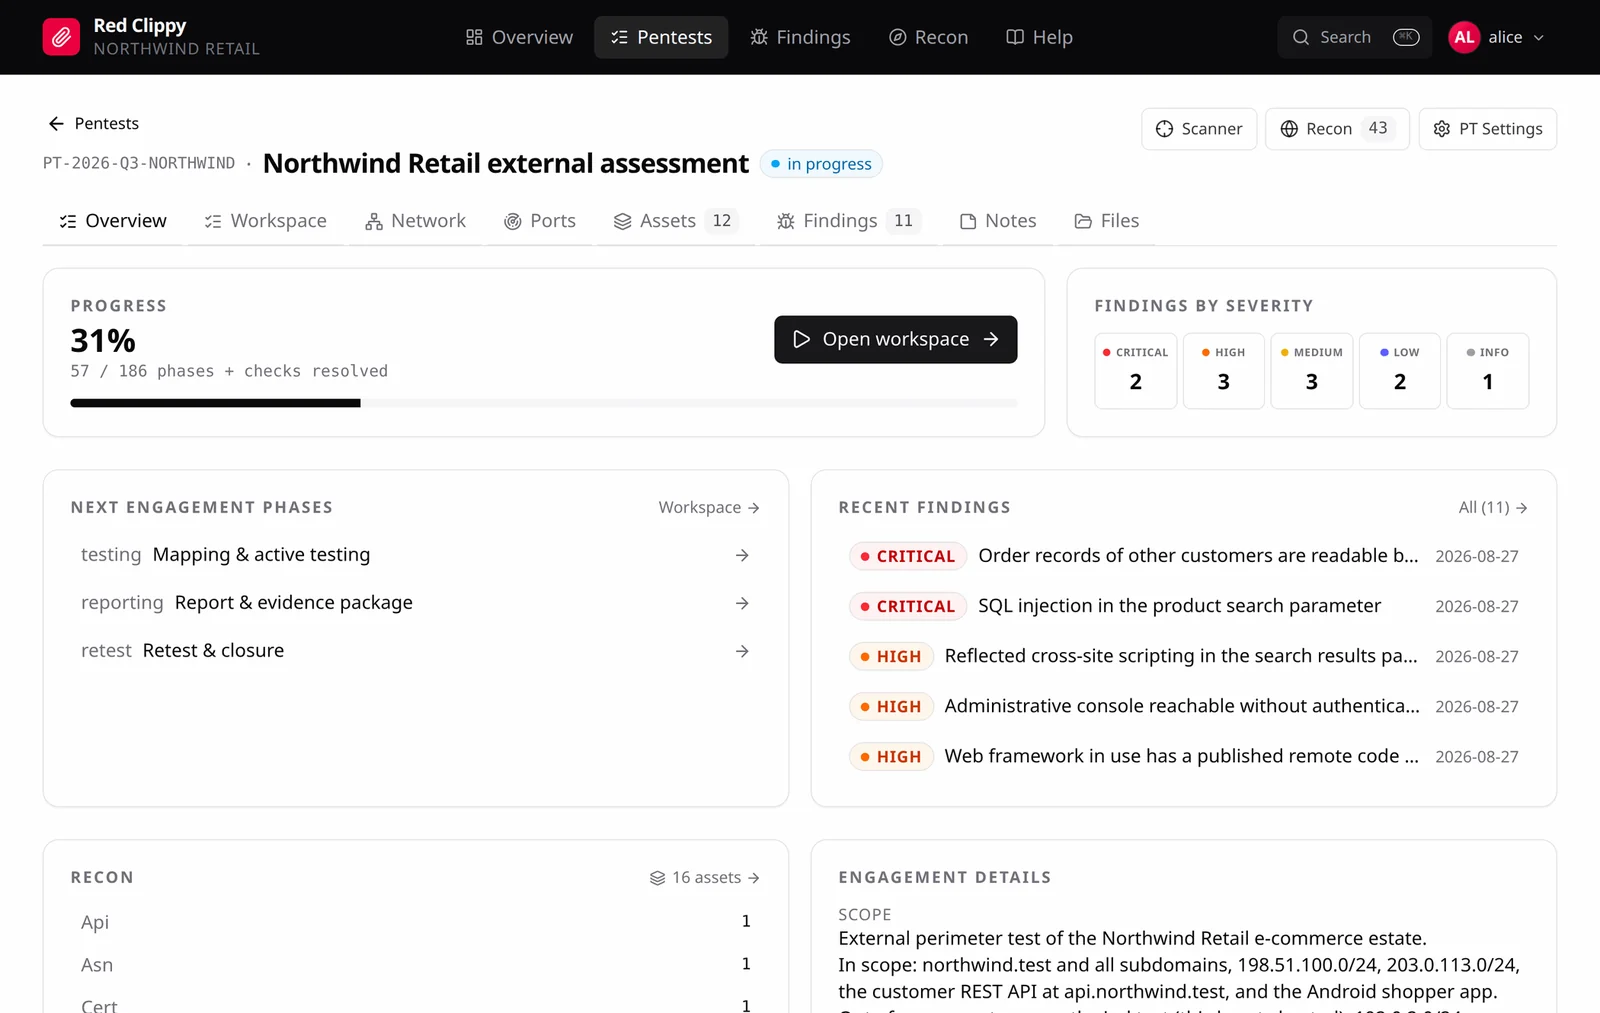
Gestión de pentesting de código abierto diseñada para ser operada por un agente de IA. Conéctalo a Claude Code mediante MCP y ejecuta el engagement junto a ti: alcance y activos, observaciones de reconocimiento, cobertura de la metodología y hallazgos con CVSS y evidencias.
Diseñado para testers que quieren la velocidad de un agente sin renunciar a la disciplina de un engagement real. El trabajo no se repite, los hallazgos no se evaporan entre sesiones, y nada llega al informe que no haya sido probado.
Documentación completa: https://cspf-founder.github.io/red-clippy/
Los agentes de programación se han convertido en testers genuinamente útiles. Tienen una shell, ejecutan las mismas herramientas que tú y cubren terreno rápido. Apunta uno a un objetivo y encontrará cosas.
Luego la ventana de contexto se llena y el engagement desaparece. La siguiente sesión reescanea hosts que ya había despejado, vuelve a probar lo que ya había descartado y no puede decirte qué partes del alcance se tocaron alguna vez. En algún lugar de la transcripción hay una inyección SQL confirmada que nadie anotó.
Red Clippy soluciona eso dándole al agente dos cosas que no tiene por sí mismo.
Un lugar donde poner el trabajo. Cada activo, observación, comprobación y hallazgo aterriza en una base de datos a medida que se prueba, no en un búfer de scrollback. La cobertura se convierte en una consulta en lugar de un recuerdo: qué activos existen, qué comprobaciones están despejadas en cada uno, qué ya se ha reportado. La sesión de mañana retoma exactamente donde se detuvo la anterior.
Reglas por las que trabajar. Un documento de Red Team Instructions llega al agente en el handshake de MCP, antes de que haga nada: verificar antes de reportar, probar cada afirmación, tomar el mínimo acceso necesario para demostrar el impacto, dejar los sistemas de terceros en paz. Sobrescríbelo por organización y por engagement, porque las reglas internas difieren entre equipos y clientes.
Tú permaneces en el bucle todo el tiempo. Todo lo que el agente escribe es una fila ordinaria en la interfaz web que puedes revisar, corregir, reclasificar o descartar.
[!CAUTION] Solo pruebas autorizadas. Red Clippy es para pentesters que trabajan bajo un engagement. Prueba solo sistemas que poseas o para los que tengas permiso escrito explícito de evaluar. El marcado de alcance y las Red Team Instructions existen para mantener a un agente dentro de las reglas del engagement, pero son barandillas, no autorización. Un agente actúa bajo tu autoridad, y tú sigues siendo responsable de todo lo que haga.
Descarga un binario desde la
última versión y ejecútalo.
Configura la base de datos y sirve el panel en 127.0.0.1:7337.
Linux
tar xzf red-clippy-*-x86_64-unknown-linux-musl.tar.gz
cd red-clippy-*-x86_64-unknown-linux-musl
./red-clippy serve
Windows
Descomprime el archivo, luego desde esa carpeta:
.\red-clippy.exe serve
Abre http://127.0.0.1:7337 y el asistente de configuración toma el control a partir de ahí.
La base de datos se crea en el directorio donde ejecutas el binario. Las pruebas
subidas también se almacenan allí, en red-clippy-storage. Ambas rutas se pueden
cambiar en el archivo de configuración; consulta Configuración.
¿Prefieres compilarlo tú mismo? Consulta Compilar desde el código fuente.
Red Clippy agrupa el trabajo en organizaciones. Una organización contiene tus pentests, y cada pentest contiene los activos, hallazgos y pruebas de ese encargo. Si realizas pruebas para una sola empresa, con una única organización es suficiente. Si trabajas como consultor para varios clientes, asigna a cada cliente la suya: una organización no ve nada que pertenezca a otra, por lo que sus encargos nunca se mezclan.
Una organización tiene dos nombres. El nombre visible ("XYZ Example Corp") es
lo que ves en el panel y se puede cambiar más adelante. El slug (xyz) es un
identificador corto en minúsculas que se usa en la carpeta de pruebas en disco
(red-clippy-storage/org_xyz/pentest_PT-2026-08-27/), por lo que queda fijo una vez
establecido.
Puedes pertenecer a varias organizaciones y cambiar entre ellas desde el menú del avatar. En cada una eres un propietario, que puede añadir y eliminar personas y renombrar o eliminar la organización, o un miembro, que trabaja en los encargos.
En el primer inicio la base de datos está vacía, por lo que el navegador muestra un asistente de configuración en lugar de un formulario de inicio de sesión. Solicita:
La cuenta que crea es la propietaria de esa organización. El asistente solo aparece mientras la base de datos no tiene usuarios; una vez que existe la primera cuenta, queda deshabilitado de forma permanente, por lo que no se puede usar para crear cuentas adicionales más adelante.
Después de la configuración, gestiona las organizaciones y los compañeros de equipo en la aplicación en menú del avatar > Organizaciones.
Si nadie puede iniciar sesión, la CLI es el camino de vuelta:
red-clippy reset-password --username alice --password 'new-one'
El flujo previsto está impulsado por el agente. Tú configuras el engagement y luego trabajas a través del objetivo con Claude Code mientras este mantiene el registro.
Tú configuras:
El agente entonces trabaja y registra sobre la marcha:
ingest_tool_output, o escribe activos
y observaciones directamente.Tú supervisas:

