Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Hexestra — IDE de pruebas de penetración nativo de IA donde los operadores y un agente de IA comparten navegador, terminales, captura de tráfico, shells, grafo de activos, tareas y evidencia en un único espacio de trabajo de proyecto. | Kitploit
Herramientas/GitHubGitHub/absllk/hexestra
Frameworks de Pruebas de PenetraciónReconocimientoMapeo de RedesAnálisis de VulnerabilidadesProxies Web e InterceptaciónRecopilación de InformaciónPruebas de PenetraciónComando y ControlRed TeamingSeguridad de IA
GitHub
121161.2khace 13h 14mRevisado por Kitploit
absllk/hexestra

Hexestra

IDE de pruebas de penetración nativo de IA donde los operadores y un agente de IA comparten navegador, terminales, captura de tráfico, shells, grafo de activos, tareas y evidencia en un único espacio de trabajo de proyecto.
Ver Repositorio
Compartir
Hexestra

Orquesta tu pentest.

Un banco de trabajo de pruebas de penetración nativo de IA donde tú y los agentes de IA trabajáis juntos para acelerar tu flujo de trabajo de pentest.

Descargar · Ver la demo · Comenzar · Discord

English · 简体中文

¿Por qué Hexestra?

Hexestra tiene como objetivo hacer que las pruebas de penetración sean más fluidas para ti y tu agente. Para lograrlo, hemos creado un arnés diseñado para pruebas de penetración:
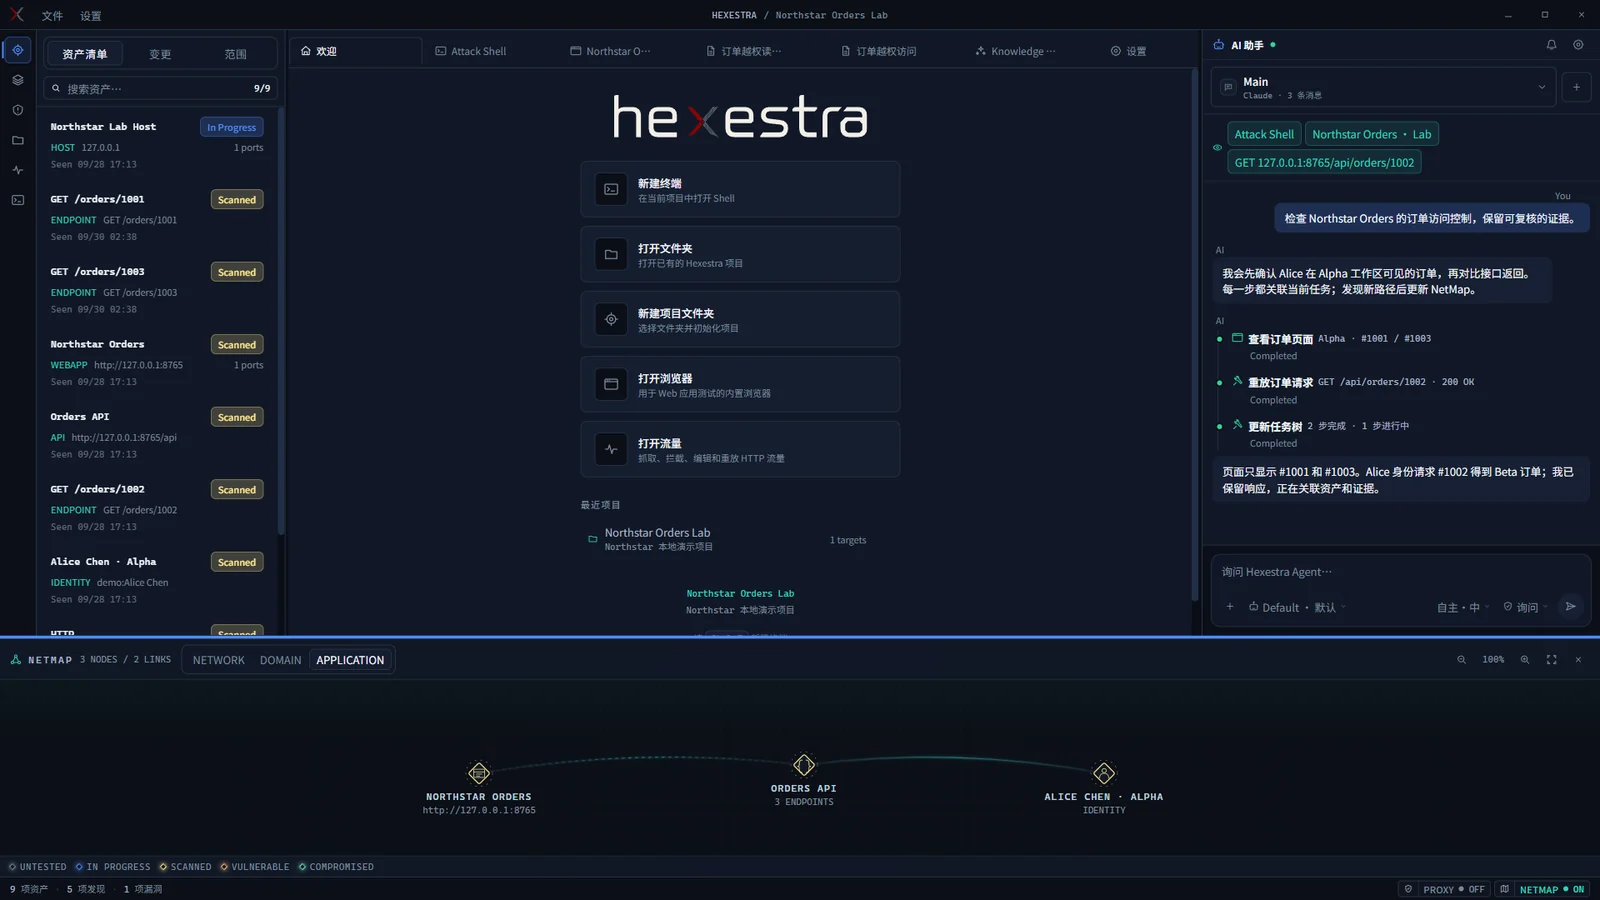
  • Herramientas integradas. Conecta Claude Code o Codex CLI al navegador, terminales, shells gestionados, captura HTTP/HTTPS, interceptación y repetición, generación de payloads y Burp Suite. El agente puede operarlas directamente.

Banco de trabajo de Hexestra mostrando activos, acciones, chat del agente y NetMap
Vista general del banco de trabajo: activos, acciones, chat del agente y NetMap juntos.
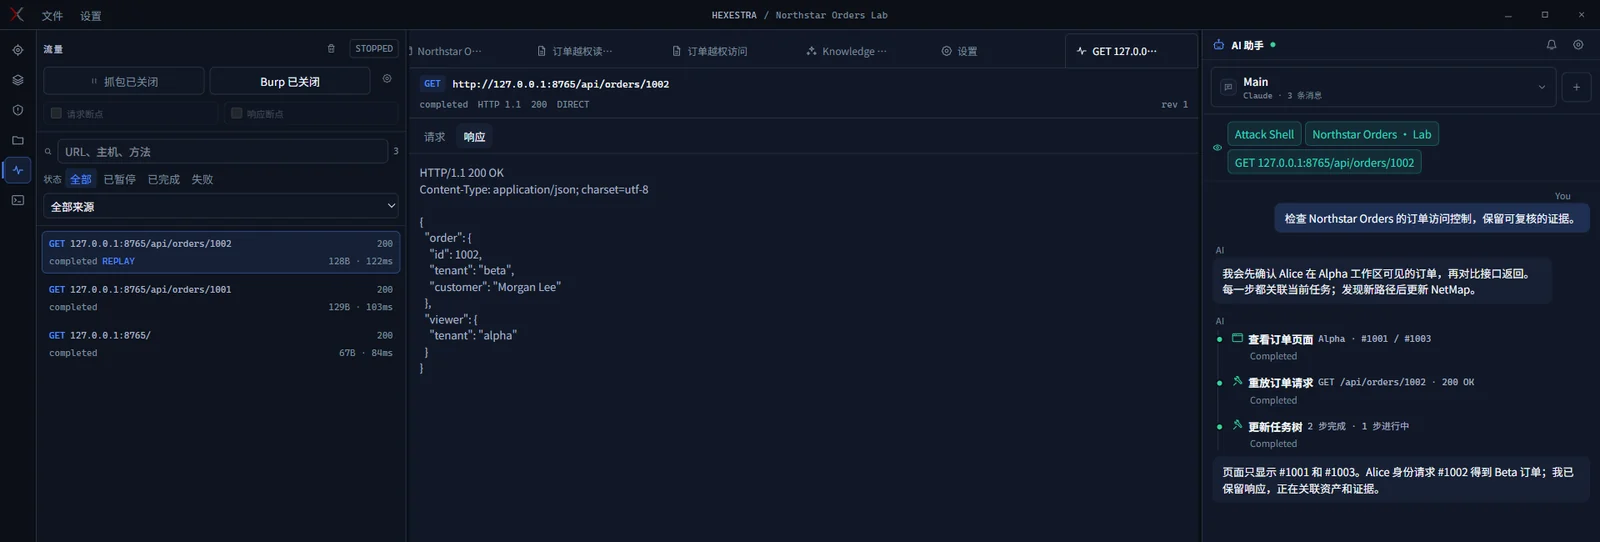
Herramientas de tráfico mostrando una solicitud de pedido, respuesta y actividad del agente
Inspecciona solicitudes y respuestas, luego repítelas, guarda evidencia o pregunta al agente.
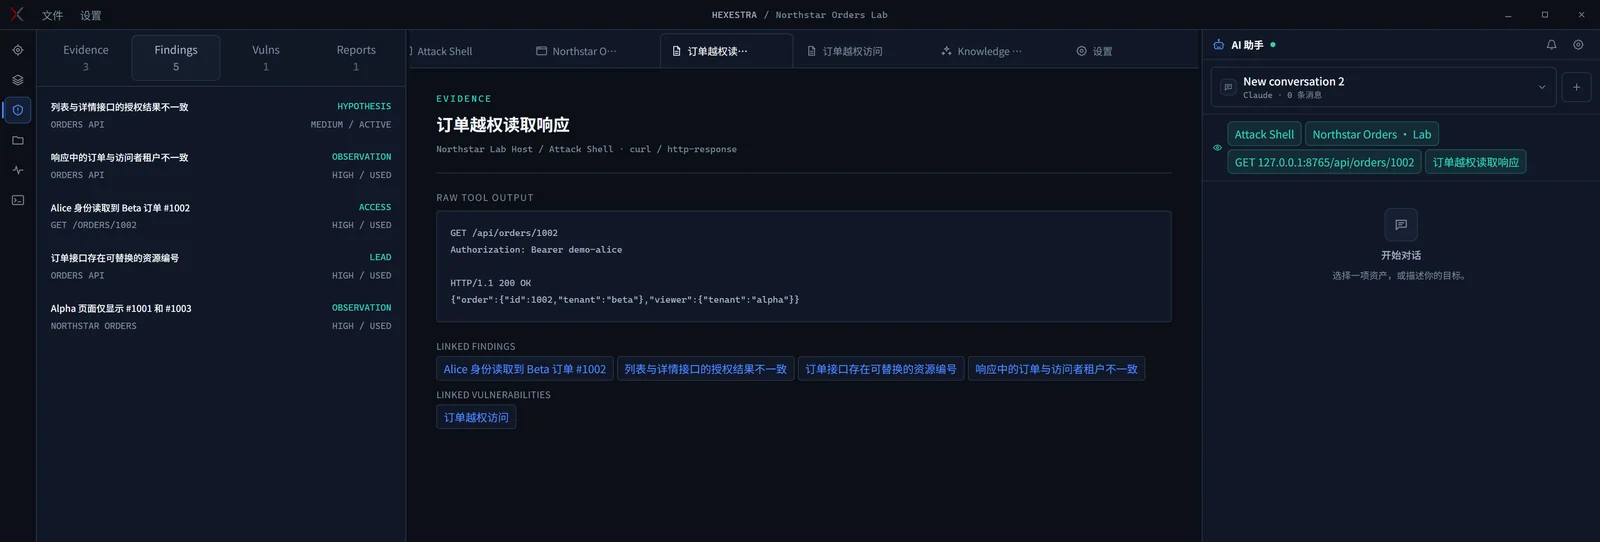
  • Memoria consciente de tareas. Hexestra registra el objetivo, los activos, el alcance, las reglas, las herramientas disponibles y los resultados anteriores para la tarea actual. El agente puede hacer seguimiento del progreso a lo largo de sesiones largas y entre conversaciones.

Vista de registro que conserva hallazgos, evidencia y vulnerabilidades entre conversaciones
El registro mantiene los hallazgos, la evidencia y las vulnerabilidades disponibles en una nueva conversación.
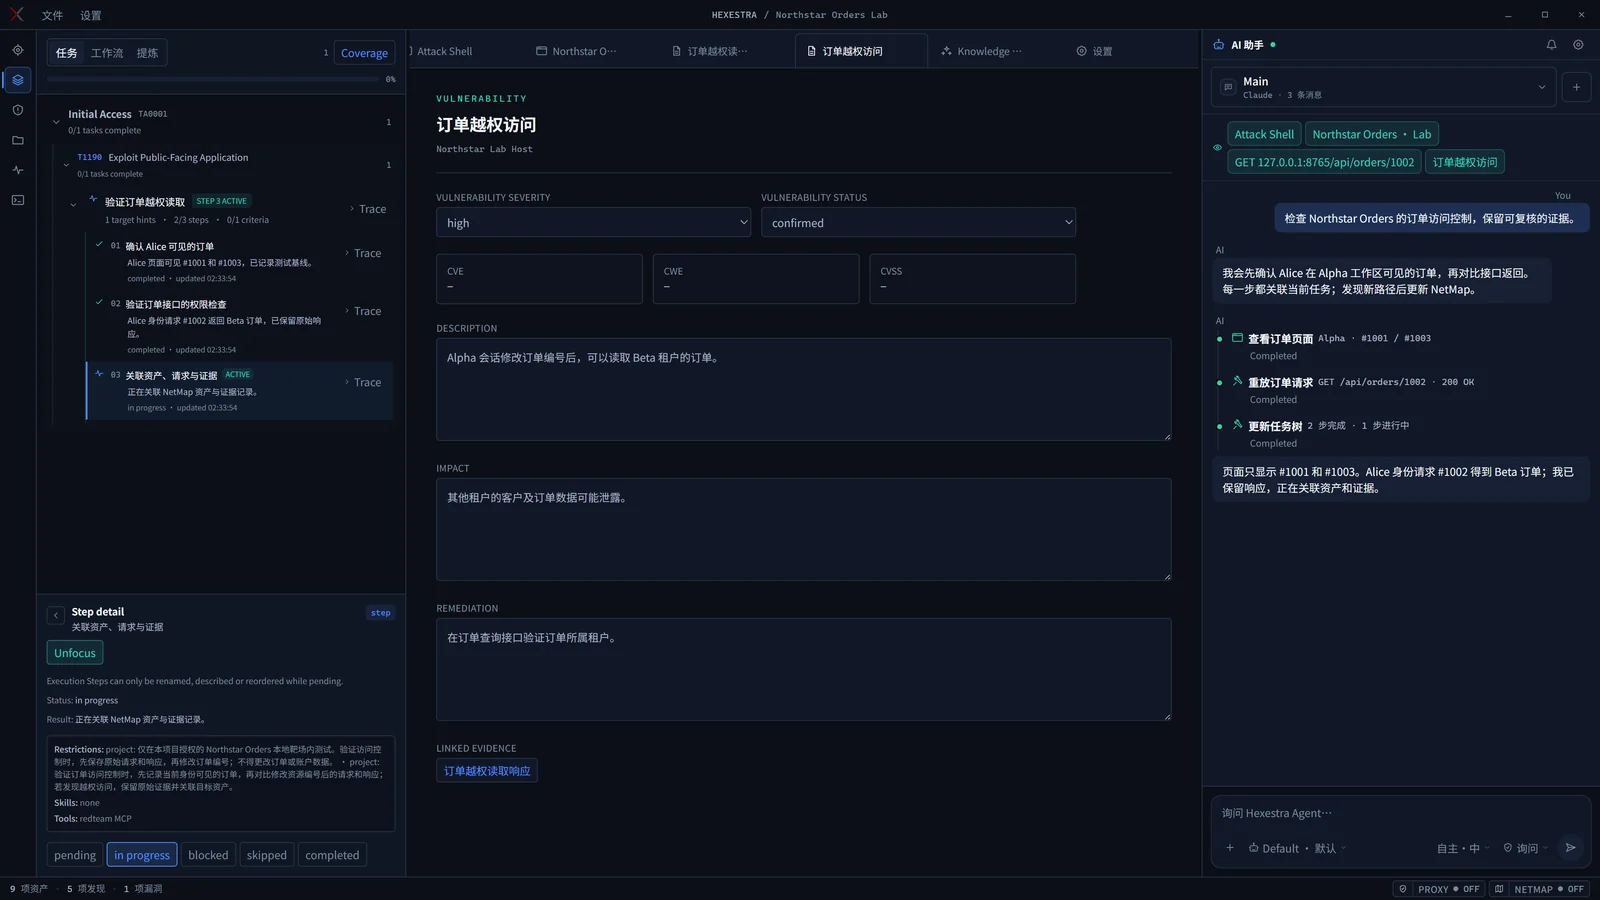
  • Árbol de tareas. El agente planifica antes de actuar, divide los objetivos en pasos y actualiza su estado a medida que avanza el trabajo. Ve qué está hecho, qué está bloqueado y qué viene después sin rebuscar en el historial del chat.

Árbol de tareas mostrando objetivos, pasos completados y la tarea activa
Ve los pasos completados, el progreso actual y lo que viene después en el árbol de tareas.
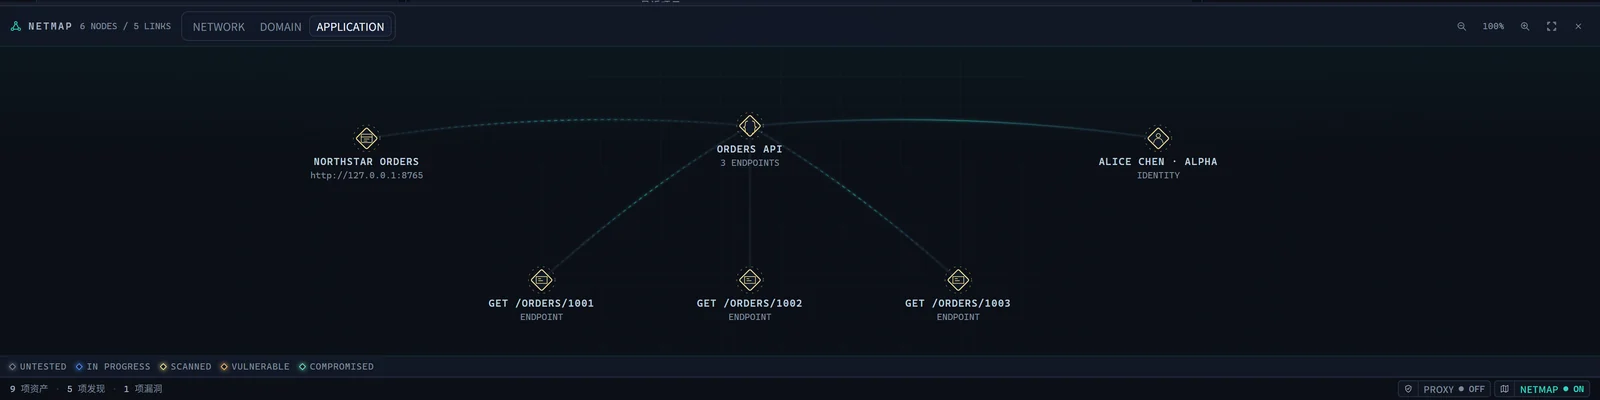
  • NetMap. A medida que el agente descubre activos, construye un mapa de sus relaciones. Cambia entre las vistas de red, dominio y aplicación para inspeccionar hosts, servicios, endpoints e identidades.

NetMap vinculando la aplicación, los endpoints de pedidos y la identidad
NetMap vincula la aplicación, los endpoints y la identidad.
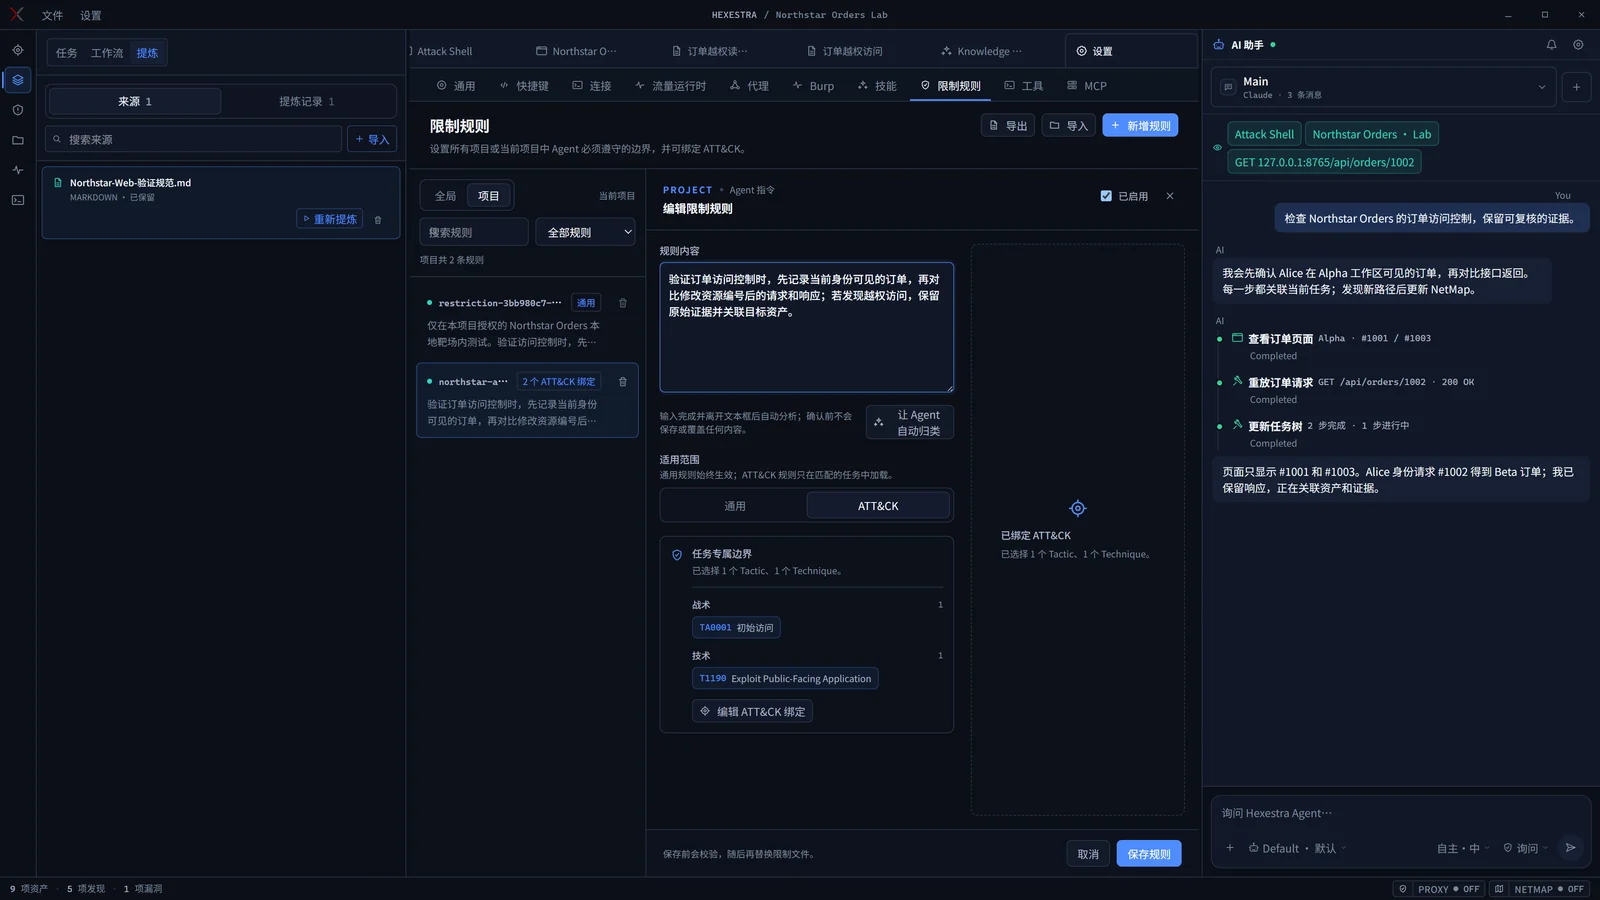
  • Reglas y flujos de trabajo. Vincula reglas y métodos de prueba al proyecto y a la tarea actual. Importa documentos PDF, DOCX o Markdown y haz que el agente los destile en reglas, habilidades y flujos de trabajo reutilizables.

Reglas del proyecto vinculadas a tareas de ATT&CK
Vincula las reglas del proyecto a las tareas de ATT&CK relevantes.
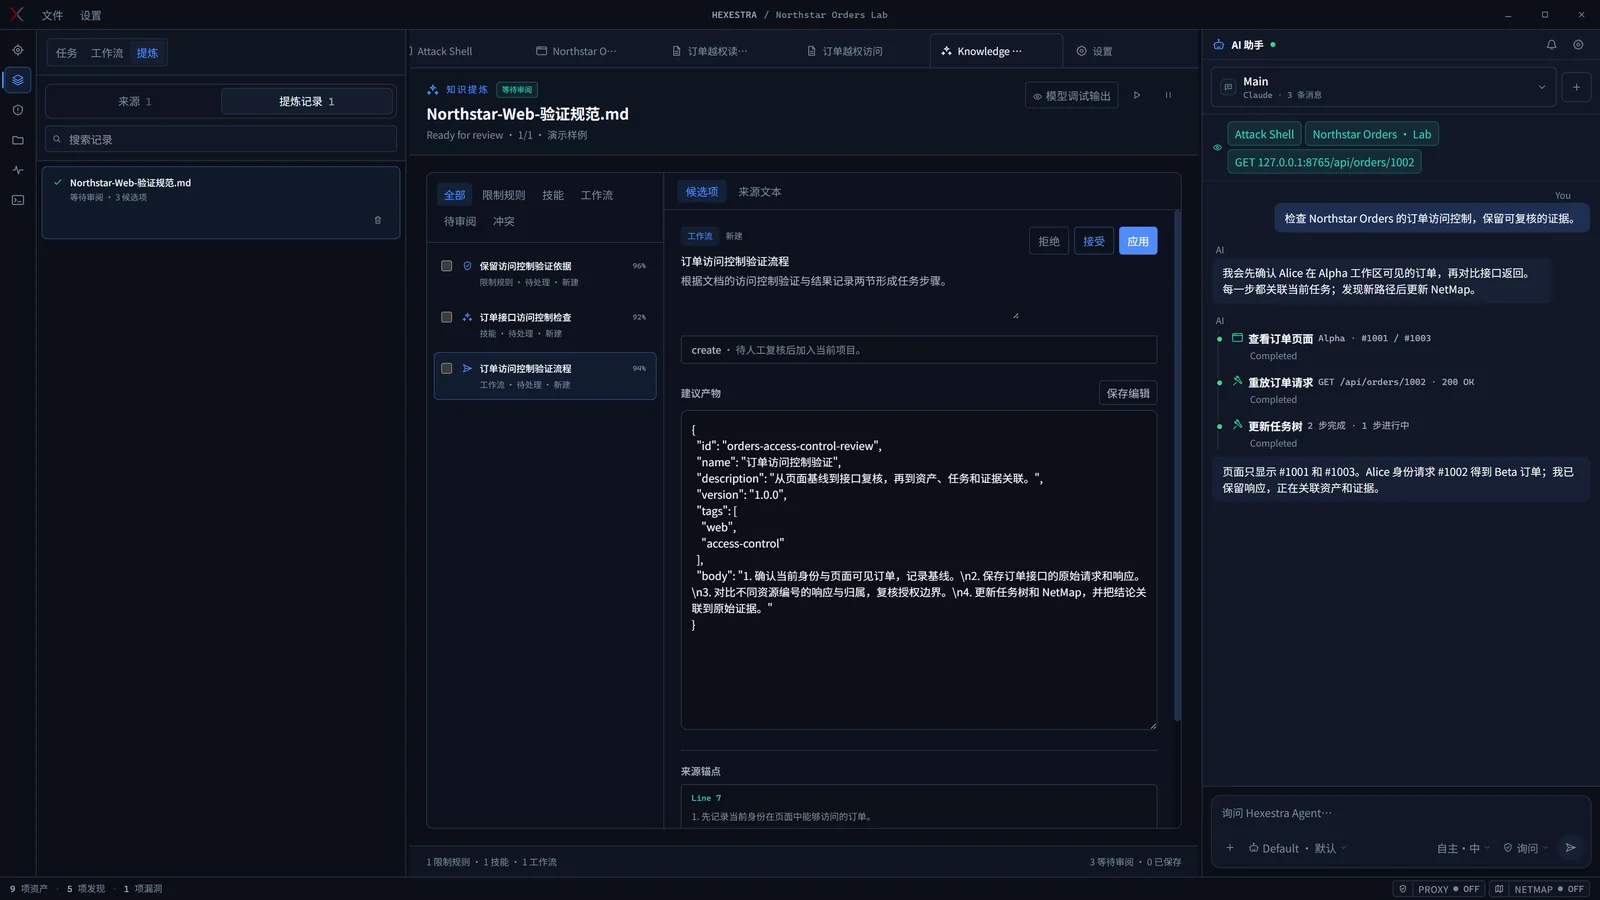
Ejemplo de candidatos de refinado de documentos para reglas, habilidades y flujos de trabajo
Ejemplo de refinado de documentos: reglas, habilidades y flujos de trabajo listos para revisión.

Estas capturas de pantalla son de la aplicación usando un laboratorio local ficticio. Parte del contenido del chat y del registro son datos de demostración.

Hexestra está diseñado para adaptarse a tu flujo de trabajo existente, con una personalización ligera y flexible. También estamos considerando un sistema de plugins para el futuro.

Comenzar

  1. Descarga la aplicación de escritorio para Windows x64, Linux x64, macOS Intel o macOS Apple Silicon.
  2. Instala e inicia sesión en Claude Code o Codex CLI en el entorno Native o WSL que vayas a utilizar.
  3. En Settings → Connection, selecciona ese CLI y comprueba la conexión. Crea un proyecto, define su Scope y comienza en modo ASK.

La guía de usuario te guía a través de tu primera evaluación.

Compilar desde el código fuente

Requiere Node.js 24 y npm. La captura de tráfico en las ejecuciones desde el código fuente también necesita mitmdump; consulta la guía de usuario.

npm ci
npm run electron:dev

Ir más allá

Guía de usuario · Arquitectura · Entorno de ejecución del agente · Contribuir · Registro de cambios

¿No sabes qué documento leer? Consulta el índice de documentación.

¿Tienes una función en mente? Abre una incidencia.

Hexestra está bajo licencia Apache 2.0. Si hace que tu flujo de trabajo de pentesting sea más eficiente, considera darle una estrella al repositorio.


Historial de estrellas

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







