Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ARES — Plataforma autónoma de compromiso de red-team con orquestación de módulos MITRE ATT&CK, resolución de rutas de ataque mediante DAG, controles OPSEC, bóveda de credenciales cifrada y generación de informes en múltiples formatos. | Kitploit
Herramientas/GitHubGitHub/mafifrizi/ares
Herramientas DefensivasFrameworks de Pruebas de PenetraciónFrameworks de ExploitsAnálisis de VulnerabilidadesPost-ExplotaciónSeguridad en la NubeComando y ControlRed Teaming
GitHubmafifrizi/ares

ARES

Plataforma autónoma de compromiso de red-team con orquestación de módulos MITRE ATT&CK, resolución de rutas de ataque mediante DAG, controles OPSEC, bóveda de credenciales cifrada y generación de informes en múltiples formatos.

1.1k238224hace 5 díasRevisado por Kitploit
Compartir
Ver Repositorio
Logotipo de ARES

Orquestación de red team dirigida por el operador y validación de seguridad continua

Demuestra la explotabilidad. Calcula las rutas más cortas hacia los Crown Jewels. Entrega evidencia lista para auditoría. Diseñado para equipos de red team empresariales, MSSP y centros de operaciones de seguridad que necesitan validar la postura defensiva de forma continua, no una vez al año.
Release Python FastAPI React MITRE ATT&CK License Tests

Inicio rápido · Pantallas · Características · Documentación · Seguridad · Patrocinar


Qué es ARES

Una plataforma autoalojada que ejecuta módulos de validación ofensiva reales dentro de un enclave de alcance de fallo cerrado, mapea rutas de ataque en un DAG interactivo y genera informes con marca, para que tu SOC vea exactamente a qué podría llegar un atacante hoy, no lo que un escáner cree que podría ser un problema.

No es solo un escáner. ARES solo informa lo que realmente demostró sobre un objetivo en vivo, incluida la cadena multietapa utilizada para demostrarlo.

¿Por qué no un pentest tradicional o un escáner de vulnerabilidades? Consulta la matriz de comparación del mercado.

Pantallas

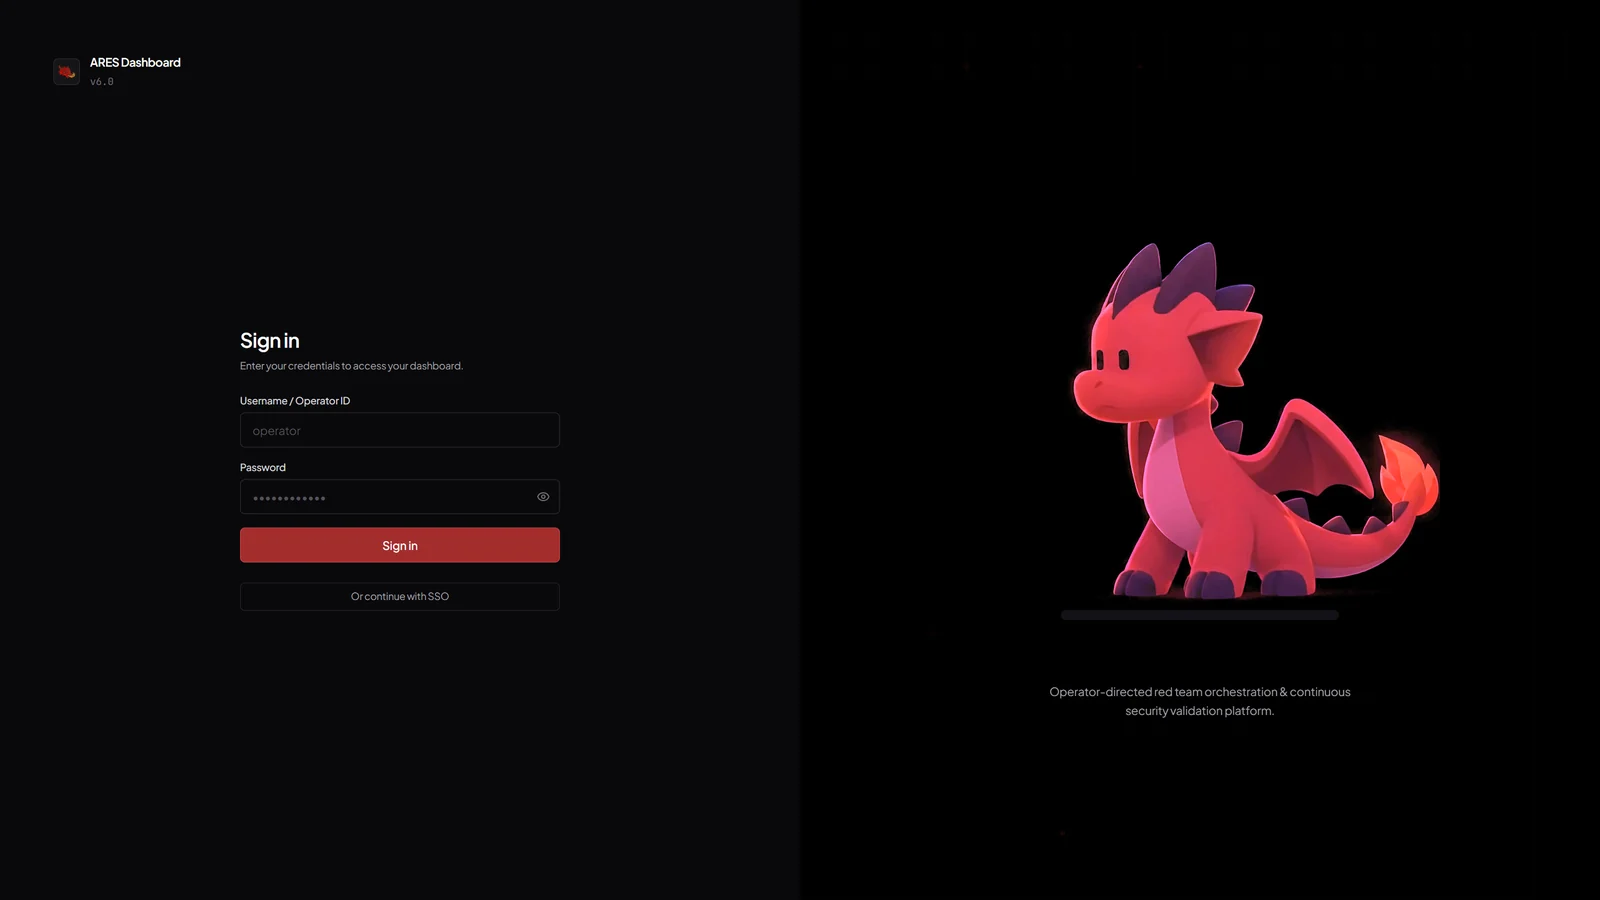
Inicio de sesión de ARES con la mascota dragón
Inicio de sesión con la mascota de ARES y el respaldo SSO. Tokens de acceso JWT solo en memoria, refresh rotativo HttpOnly.

Vista general del operador
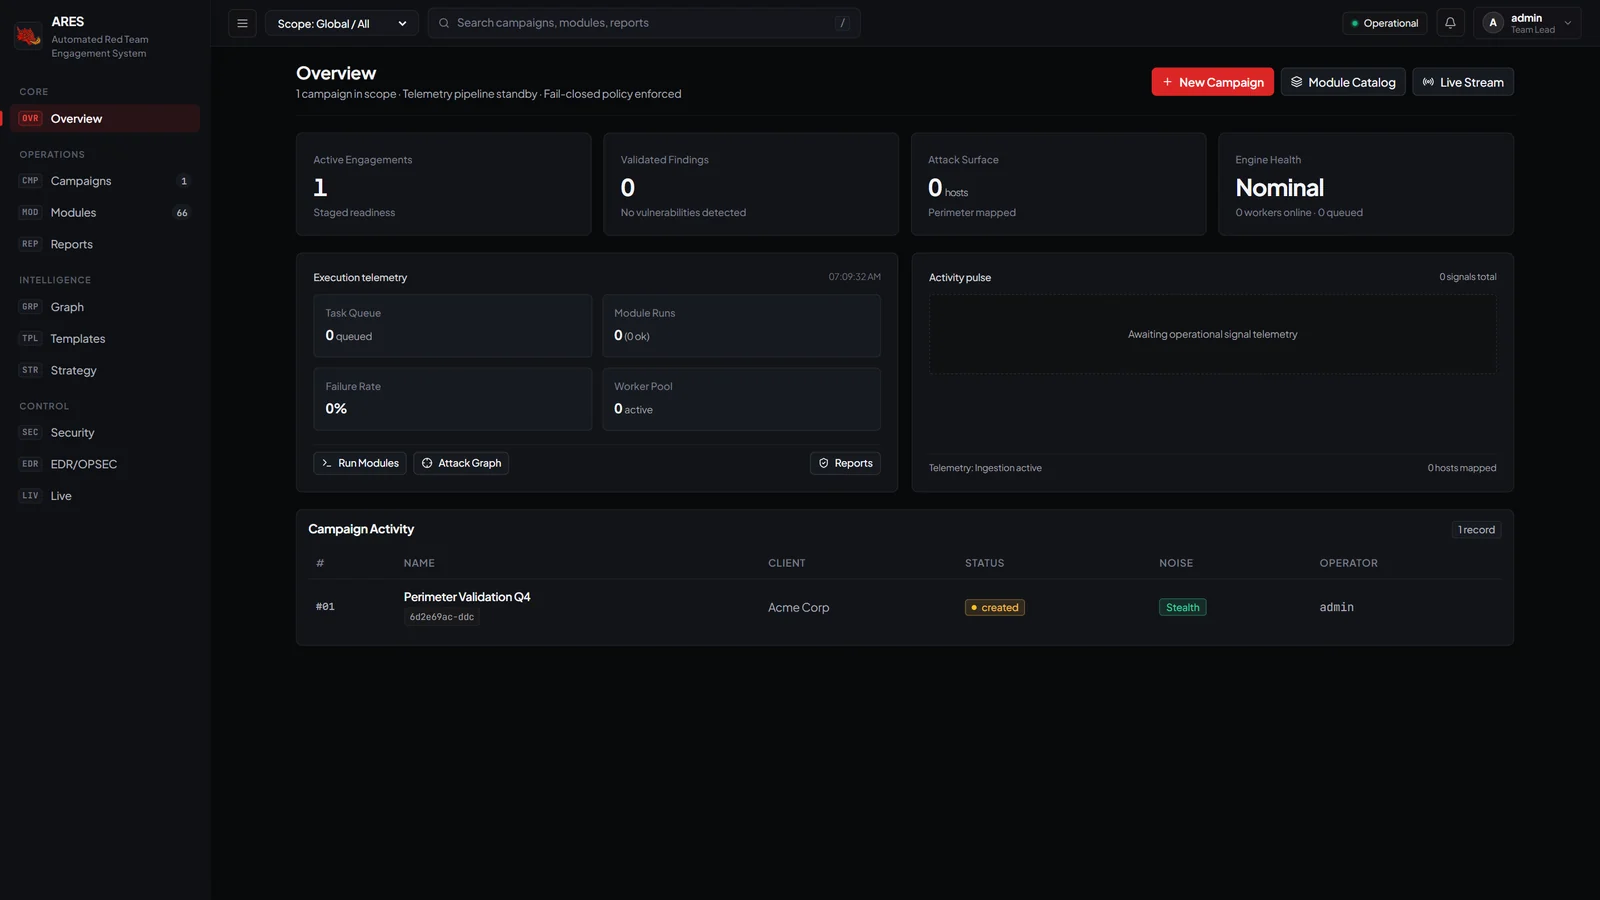
Vista general del operador: compromisos activos, hallazgos validados, superficie de ataque, estado del motor, pulso de telemetría.
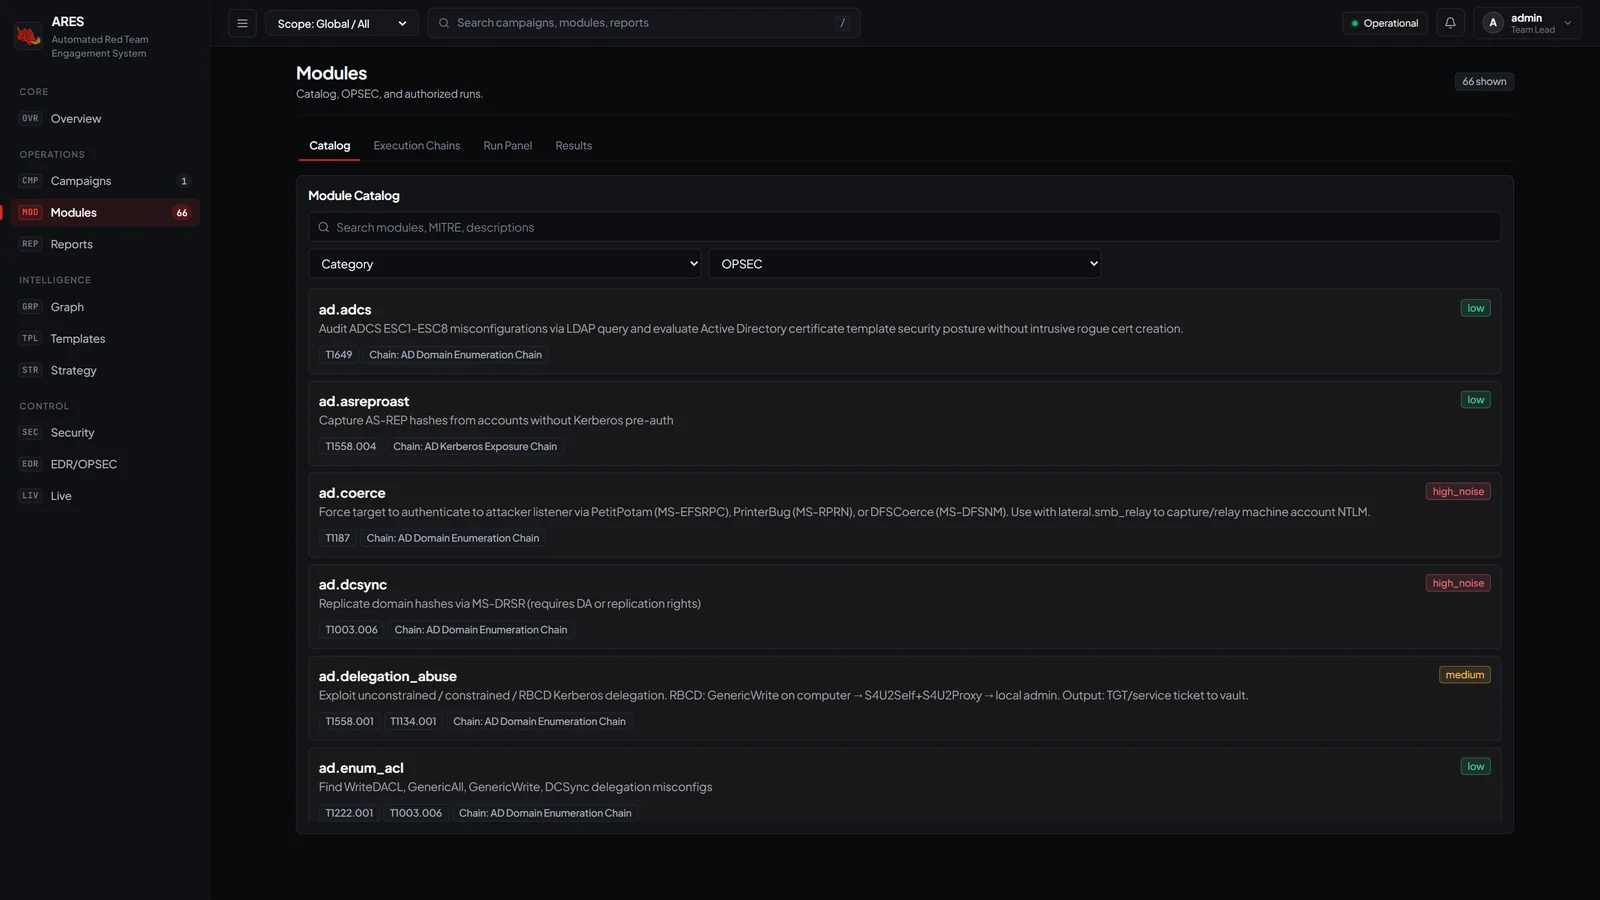

Catálogo de módulos
Catálogo: 66 módulos activos en 13 categorías, cada uno anotado con técnicas MITRE ATT&CK y nivel de ruido OPSEC.
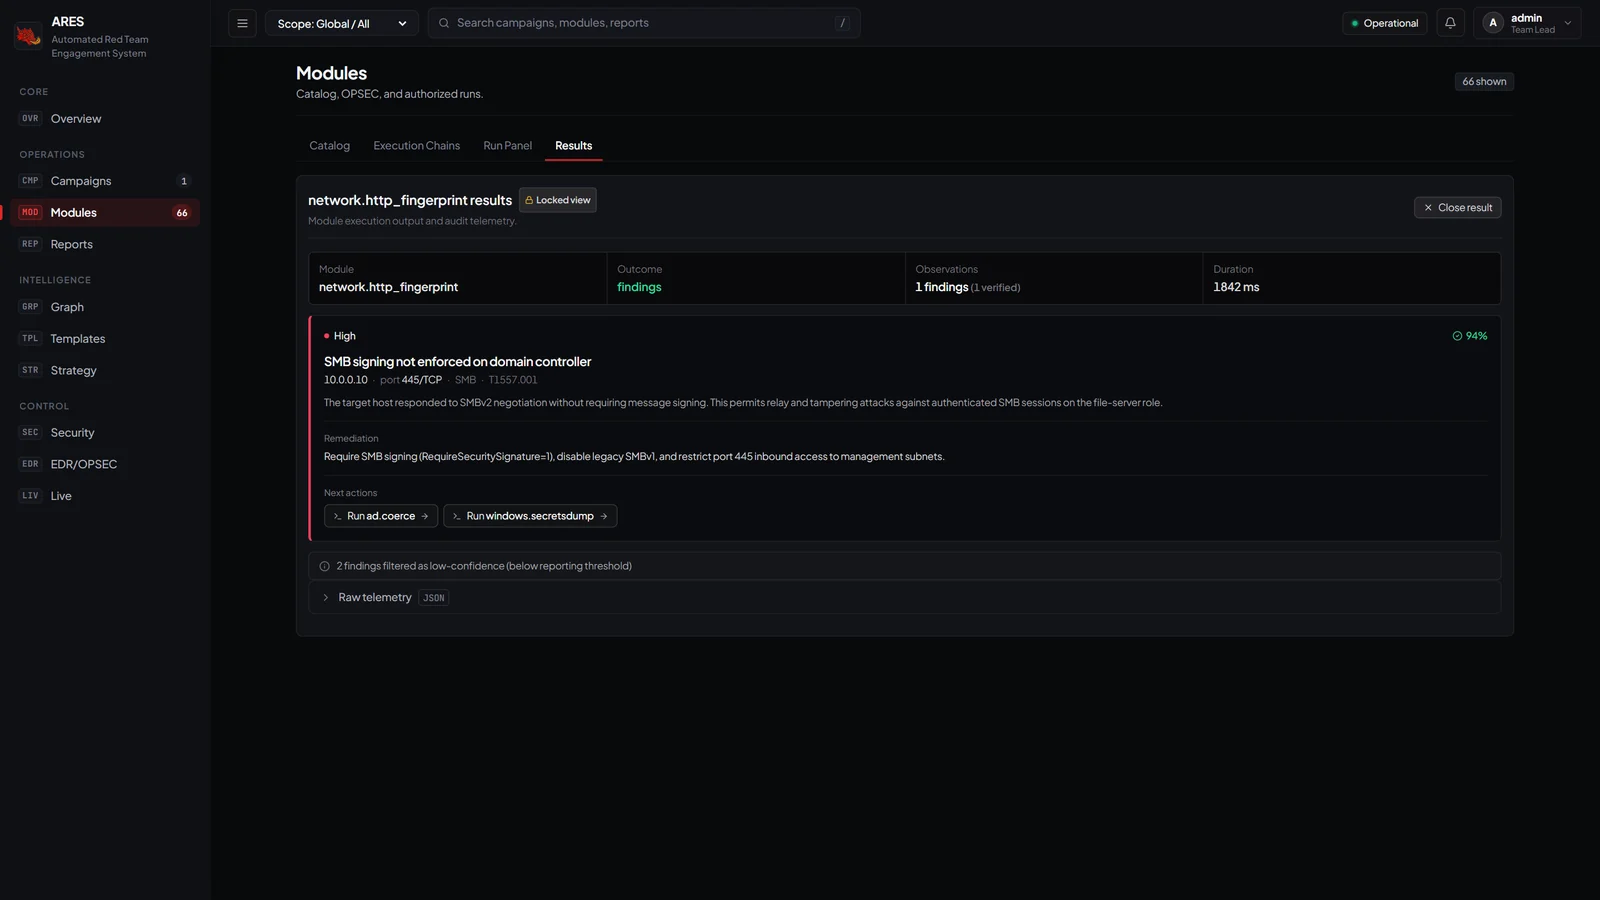

Tarjeta de hallazgo tras la ejecución de un módulo
Resultados: tarjeta de hallazgo con severidad, confianza, remediación y pivote con un clic al siguiente módulo.
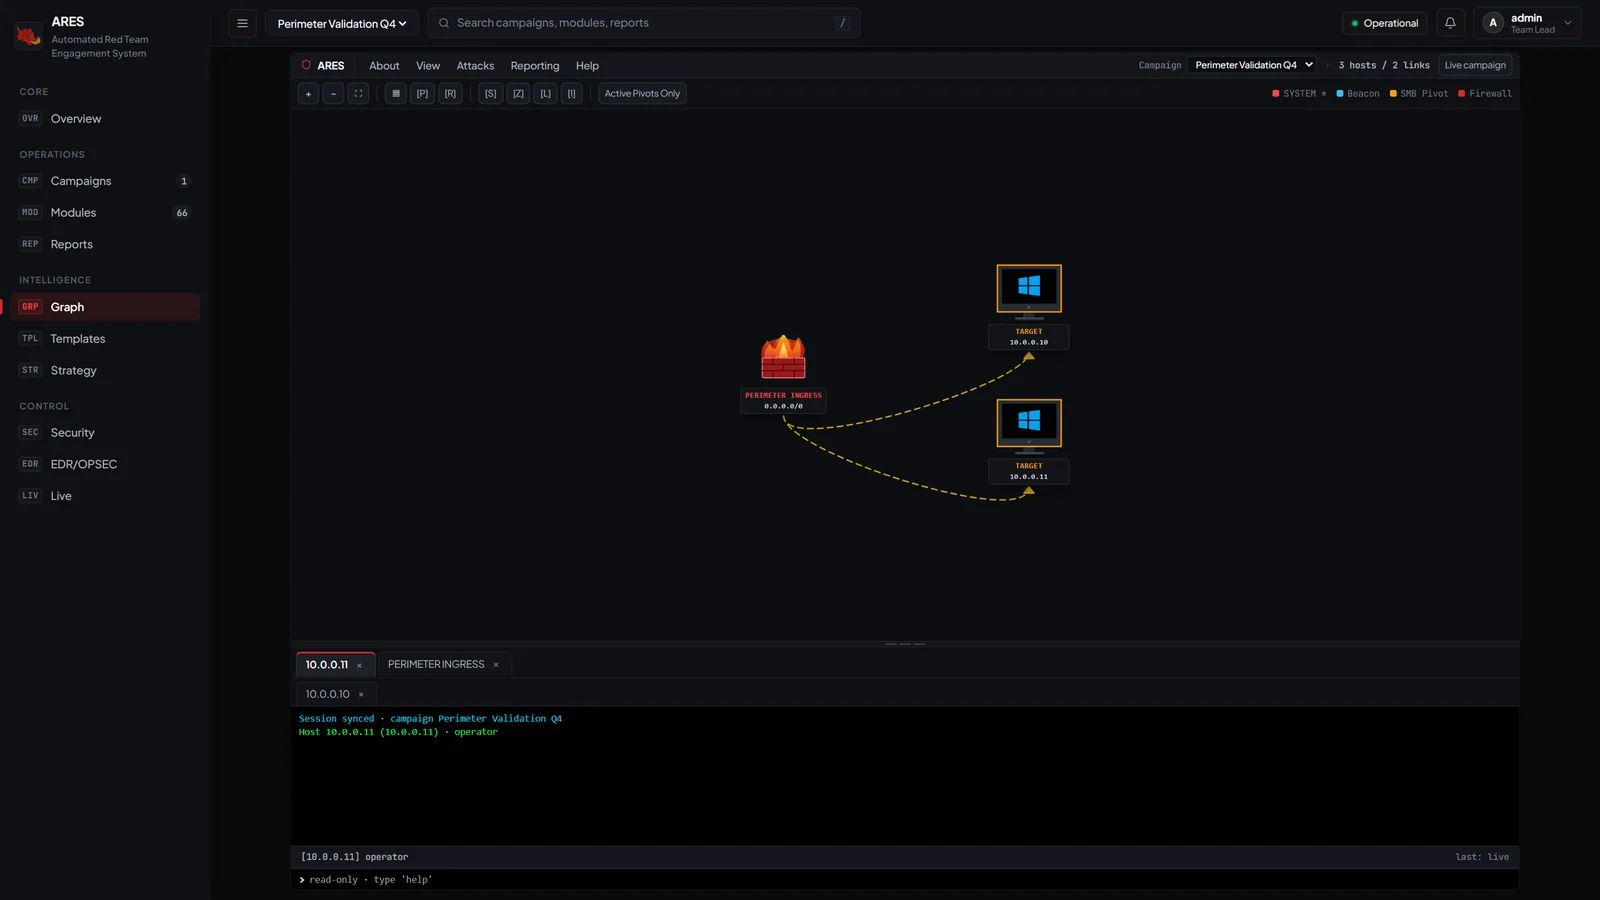

Grafo de ataque
Grafo de ataque: firewall perimetral (animación de fuego), objetivos, aristas de pivote. Telemetría de baliza de solo lectura por nodo.
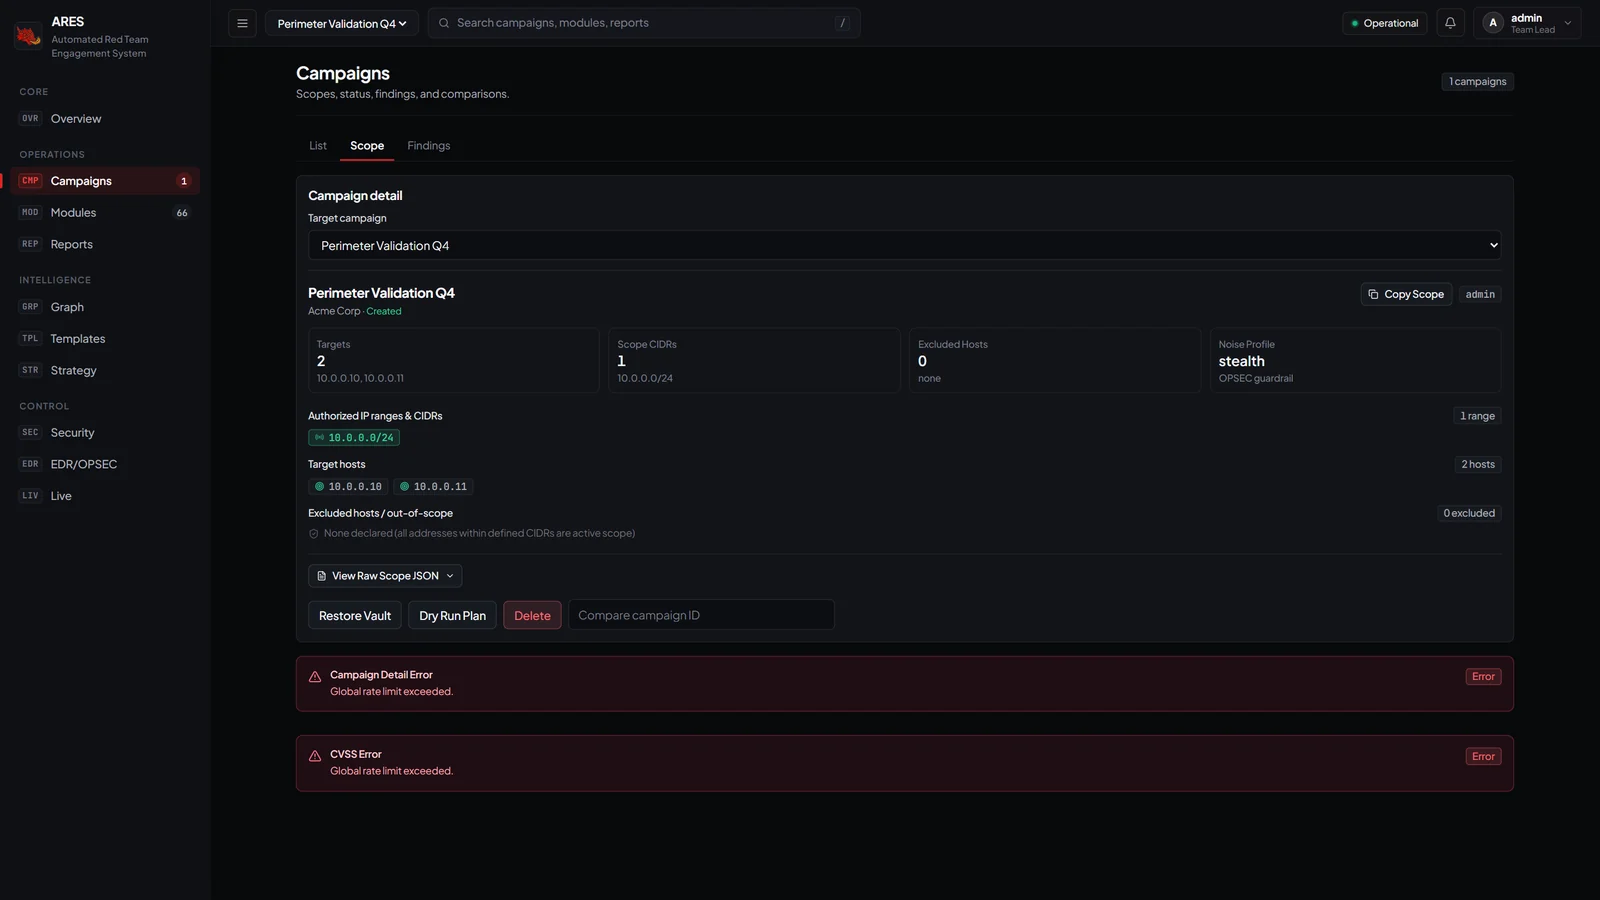

Alcance de la campaña
Alcance de la campaña: selector de campaña objetivo, controles Restore Vault / Dry-Run Plan / Delete.


Características

  • Enclave de alcance de fallo cerrado: ScopeGuard de doble capa (verificación previa en la aplicación + firewall del SO/transporte) garantiza que ningún paquete ofensivo alcance hosts fuera de alcance. → modelo de seguridad
  • Planificación de ataques dirigida a objetivos: establece domain_admin o cloud_audit, y el motor de decisión sintetiza rutas de ejecución multietapa (heurísticas de grafos, agentes LLM opcionales bajo autorización explícita). → diseño del motor
  • Grafo de ataque multivector (DAG): ingiere BloodHound o mapea sesiones en tiempo real. Ruta más corta, puntos de estrangulamiento, viabilidad de pivote lateral. → grafo de ataque
  • Modelo de autenticación zero-trust: JWT de corta duración solo en memoria, refresh rotativo HttpOnly, CSRF HMAC, bóveda AEAD AES-256-GCM (PBKDF2-HMAC-SHA256 600k). → modelo de seguridad
  • 66 módulos de producción activos en más de 60 técnicas MITRE ATT&CK (AD, cloud, acceso a credenciales, exfiltración, lateral, reconocimiento, Windows, Linux, EDR). → catálogo de módulos
  • Entregables automatizados: informes de marca en PDF/HTML/Markdown/JSON con un solo clic mediante navegador headless (sin dependencias de GTK en Windows/Linux). → guía del panel
  • MCP Gateway: Cursor/Claude Desktop/Windsurf/Cline pueden controlar ARES de forma segura bajo Pre-Flight ScopeGuard, aislamiento de contaminación anti-prompt-injection y tokens de confirmación HMAC de un solo uso. → especificación MCP
  • SDK de Python con tipado seguro: escribe módulos personalizados con BaseModule[P, R] + @ares_module, simula en ModuleTestHarness, automatiza con AresClient. → documentación del SDK · → guía de desarrollo de módulos

Inicio rápido

Requisitos previos

  • Python 3.11 o 3.12 (3.12 recomendado en Windows)
  • Node.js v18+ (probado en v20 LTS)
  • SO Windows 11/10, Linux (Ubuntu/Debian/Kali) o macOS

60 segundos (PowerShell en Windows)

git clone https://github.com/Mafifrizi/ARES.git
Set-Location .\ARES

py -3.12 -m venv .venv
.\.venv\Scripts\python.exe -m pip install -U pip
.\.venv\Scripts\python.exe -m pip install -e ".[dev,pdf]"

Set-Location frontend ; & "C:\Program Files\nodejs\npm.cmd" ci ; Set-Location ..

$env:ARES_PDF_BROWSER = "C:\Program Files (x86)\Microsoft\Edge\Application\msedge.exe"
.\.venv\Scripts\ares.exe doctor --pdf-smoke

.\.venv\Scripts\ares.exe dashboard dev --no-reload

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →