
CVE-2026-33634-Scanner
 fevar54/cve-2026-33634-scanner
Scanner de IOCs del ataque de cadena de suministro TeamPCP (CVE-2026-33634).
ioc-managementvulnerability-scannersnetwork-security+4
fevar54/cve-2026-33634-scannerScanner de IOCs del ataque de cadena de suministro TeamPCP (CVE-2026-33634).
 fevar54/cve-2026-0848-scanner---herramienta-de-detecci-n
Scanner de CVE-2026-0848: erkennt verwundbare NLTK-Installationen der Version 3.9.2 oder älter. Berichte als JSON/HTML/CSV.
 avprince26/copy-fail-cve-2026-31431-python-golfing
Python-Golfing-Challenge für copy.golf, die sich darauf konzentriert, minimalen Code zu erstellen, um ein bestimmtes CVE-bezogenes Verhalten…
 vynazevedo/fail-cve-2026-31431
Repository ohne Beschreibung oder Inhalt; der Name verweist auf CVE-2026-31431, aber es ist keine Funktionalität dokumentiert.
 mufti22/cve-2025-49844-redishell-vulnerability-scanner
Prüft Redis-Server auf die Use-after-Free-Schwachstelle CVE-2025-49844 (RediShell) und führt dabei eine sichere Verifizierung ohne tatsächliche…
 miguelm001/vulescanjndilookup
AUTOMATISIERTES WERKZEUG ZUR ERKENNUNG DER SCHWACHSTELLE CVE-2021-44228
 leekanghyun/axios-security-guide
# Axios CRLF-Injection (CVE-2026-40175) – Leitfaden zur Behebung der Schwachstelle und Analyse der Migration auf fetch-basierte Lösungen
 atalovesyou/openclaw-security-checker
Prüfen Sie, ob Ihre KI-Agenten-Konfiguration anfällig für CVE-2026-33579 ist
 bilal3755/detecting_blue_hammer_vuln
Bedrohungsjagd-Abfrage für das Bluehammer-CVE-Fenster CVE-2026-33825
 belazy167/next-picomatch-cve-repro
Minimales Reproduktionsbeispiel für Next.js 16.2.4, das picomatch 4.0.3 bündelt (CVE-2026-33671)
 azhariramadhan/cve-2026-39047
Printer-Exploitation-Framework für Sicherheitstests über den Rohport 9100, mit PCL-Payload-Zustellung, DoS-Bombing, C2-QR-Codes, Phishing-QR-Codes…
 ashleyt3/docker-socket-risk-demos
Begleitquelle zum YouTube-Video „Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)“
 anggatechi/mass-scanner-cve-2026-3891
Python-basierter Massen-Scanner zur Validierung eines spezifischen WordPress-AJAX-Verhaltens in autorisierten Umgebungen, mit Unterstützung für…
 praiseimafidon/version_vulnerability_scanner
Ein Schwachstellen-Scanner für Firefox und Thunderbird, der prüft, ob Ihre Versionen veraltet und anfällig für CVE-2024-9680 sind.
 anggatechi/mass-scanner-cve-2026-1405
WordPress-Massenscanner zur Erkennung der CVE-2026-1405-Exposition.
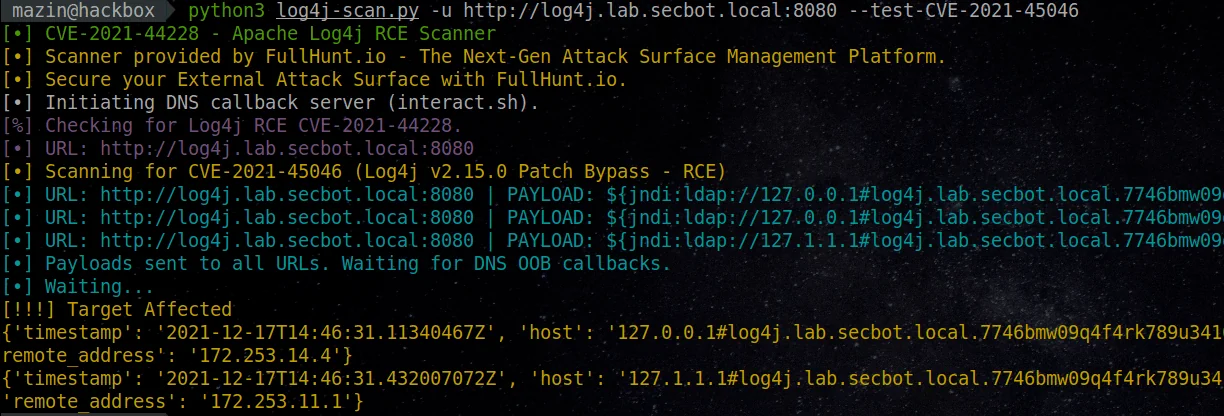 ananya-0306/log-4j-scanner
Ein vollautomatischer, präziser und umfassender Scanner zum Auffinden von log4j RCE CVE-2021-44228
 4jfinder/4jfinder.github.io
Durchsuchbare Seite für die von CISA veröffentlichte Liste betroffener Anbieter und Software für Log4j (CVE-2021-44228)
 3pplus/loguccino
Scan- und Patch-Tool für CVE-2021-44228 und verwandte log4j-Probleme.