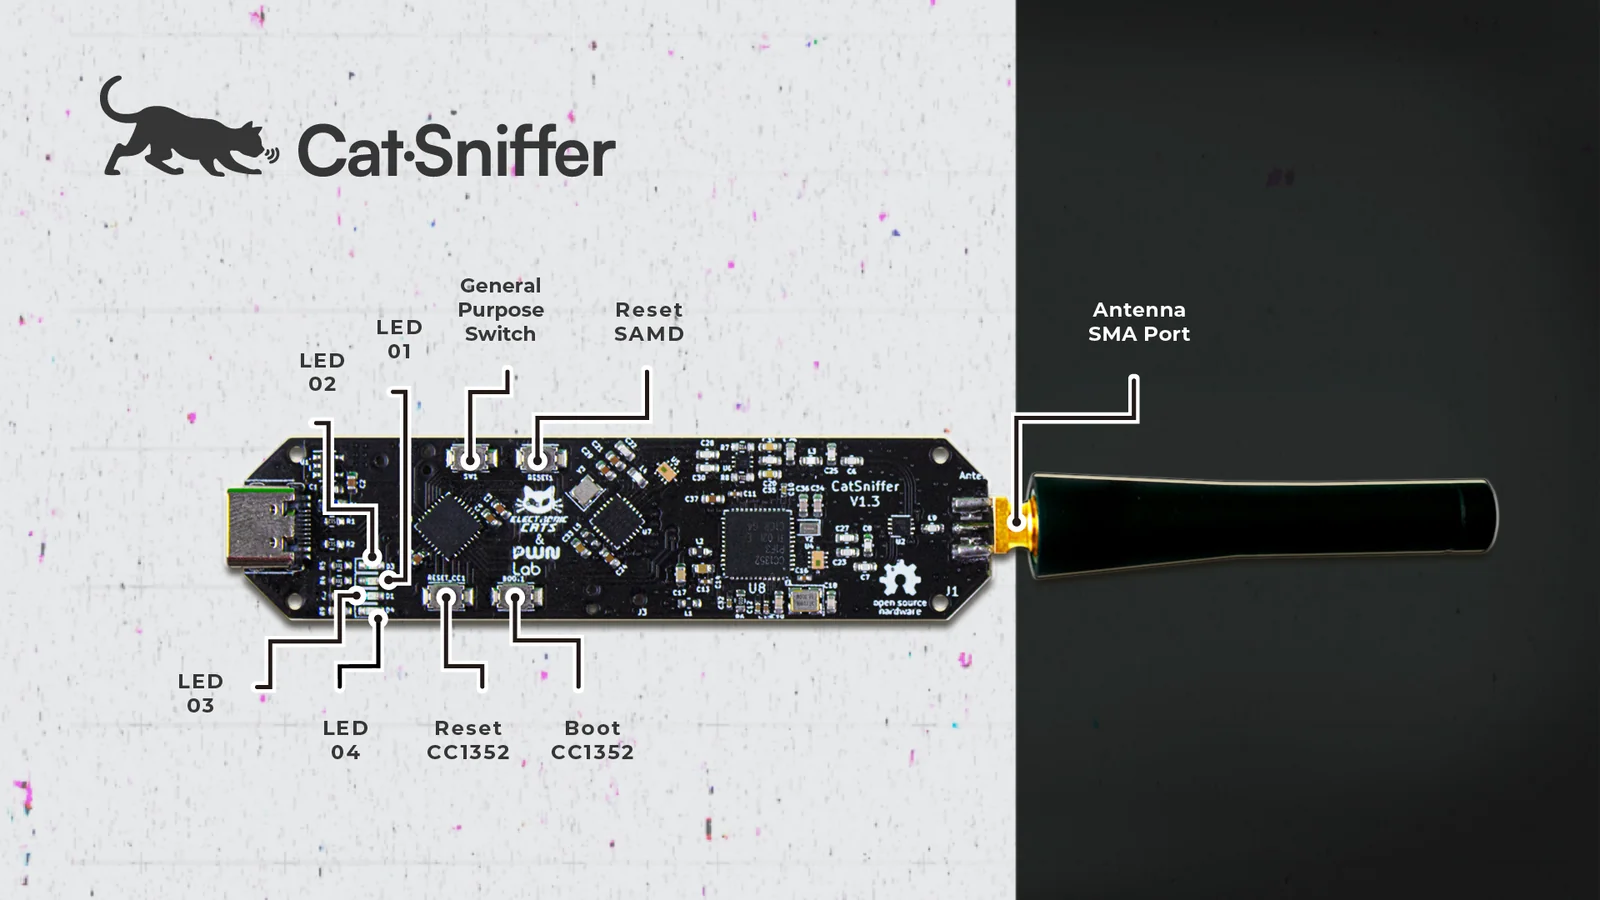

CatSniffer-Firmware
Firmware-Repository für CatSniffer, ein Multi-Protokoll-Board für IoT-Sicherheitsforschung mit Unterstützung für BLE, Zigbee, Sub-1-GHz und mehr, mit…

Firmware-Repository für CatSniffer, ein Multi-Protokoll-Board für IoT-Sicherheitsforschung mit Unterstützung für BLE, Zigbee, Sub-1-GHz und mehr, mit…

SPaT-Angriffserkennungs- und Bewertungsdatensatz

Private Forschung und Validierung zur Wiederherstellung von Datei-Drag-and-Drop in WebKitGTK (CVE-2025-13947 Nachuntersuchung)

Linux-Kernelmodul, das Root-Rechte gewährt, Prozesse/Dateien verbirgt und sich selbst vor dem Entladen schützt – konzipiert für Bildungszwecke auf…

CVE-Intelligence-Pipeline, das öffentliche CVEs mit Nuclei-Templates vergleicht, um fehlende Schwachstellenabdeckung zu identifizieren, Typen zu…

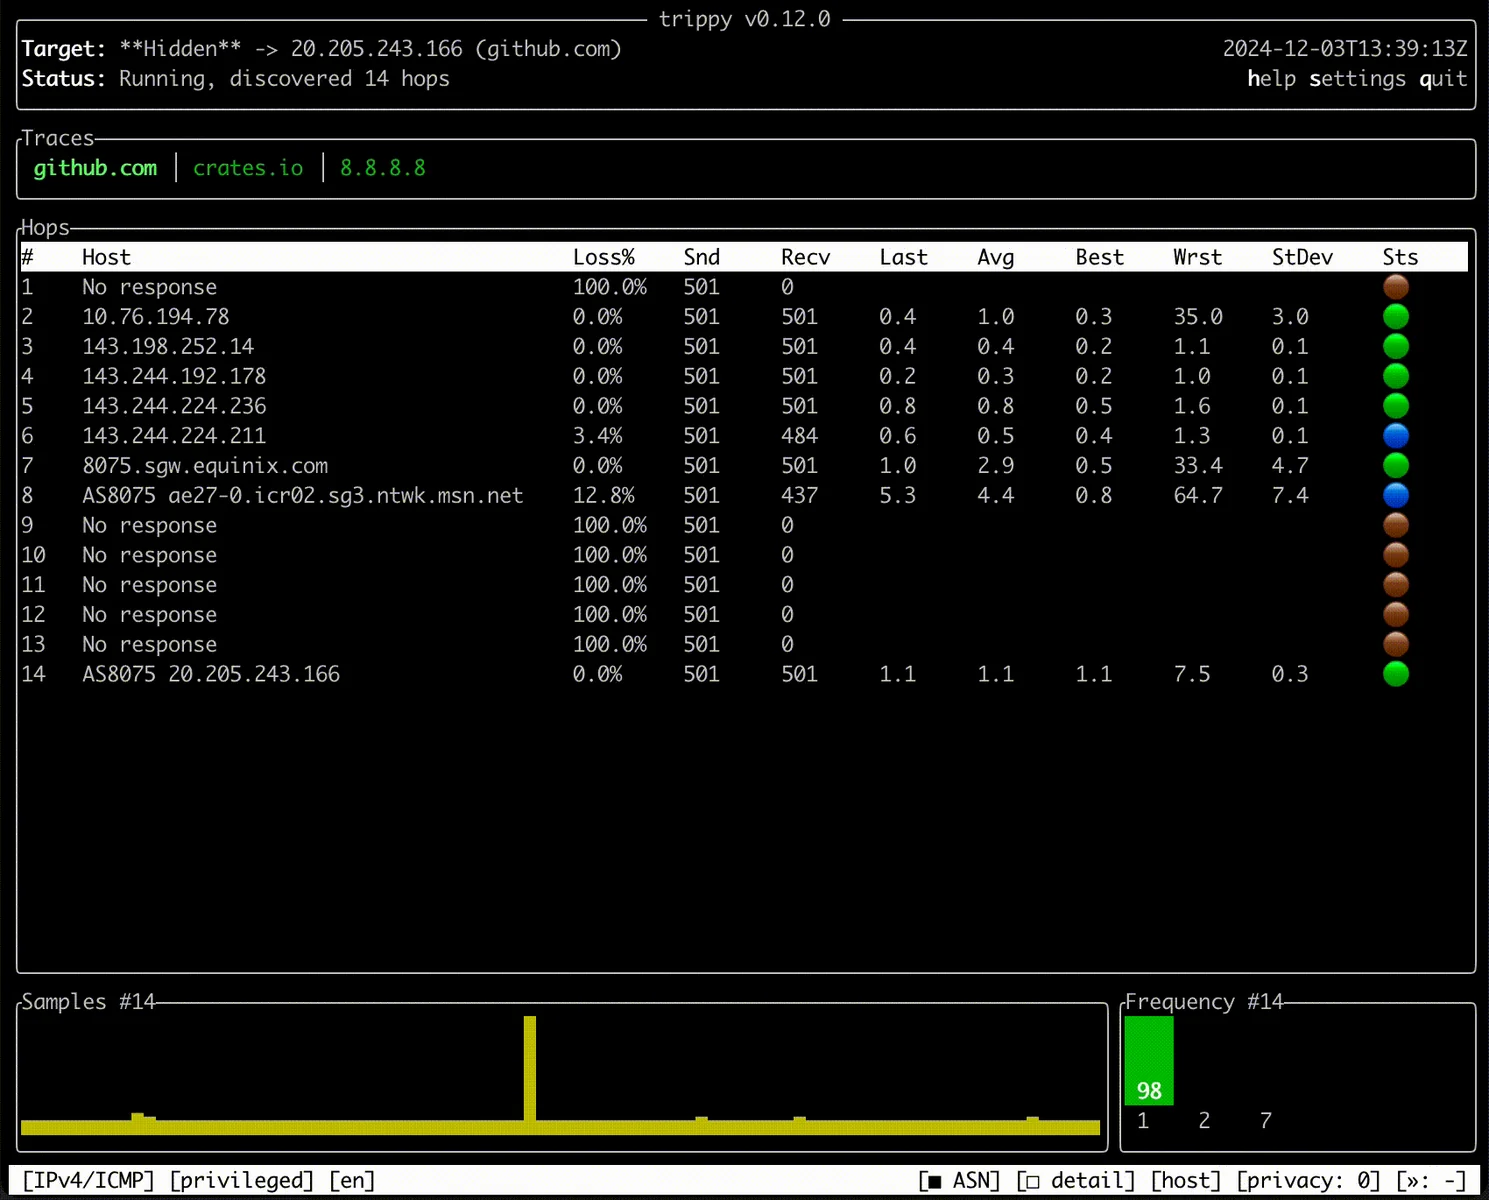
Ein Netzwerk-Diagnosetool, das Traceroute und Ping kombiniert, um Netzwerkpfade, Latenz und Paketverlust mit einer interaktiven…

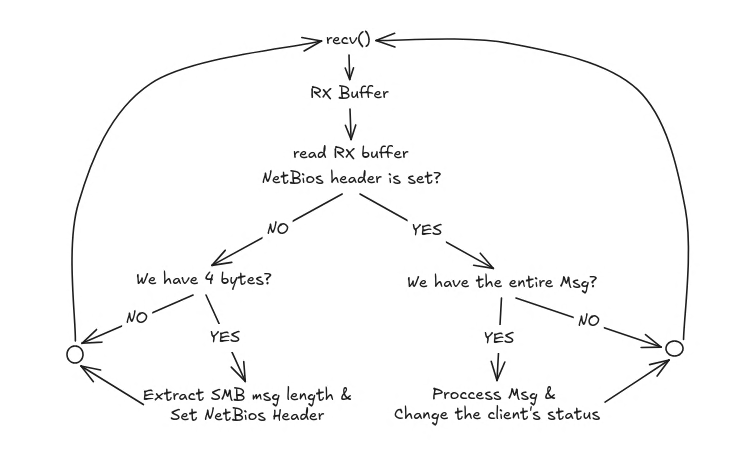
SMB1-Server zur NTLMv2-Hash-Interception, geschrieben in C.

Reverse-engineerte Laufzeit-Engine für Roblox/Luau mit VM-Hooking, Opcode-Remapping, Capability-Eskalation und UNC-Skriptumgebung zur Ausführung…

Dieses Repository enthält Open-Source- und frei nutzbare Threat-Intel-Feeds, die ohne zusätzliche Anforderungen verwendet werden können. Enthält…

Eine offene, lokal-first Sicherheitstest-Plattform für Pentester, KI-Agenten, CI/CD-Pipelines und Teams.

Verteidigungs-Framework, das eine geroutete Ursprungsrichtlinie durchsetzt, um indirekte Prompt-Injection bei LLM-Agenten mit Werkzeugnutzung zu…

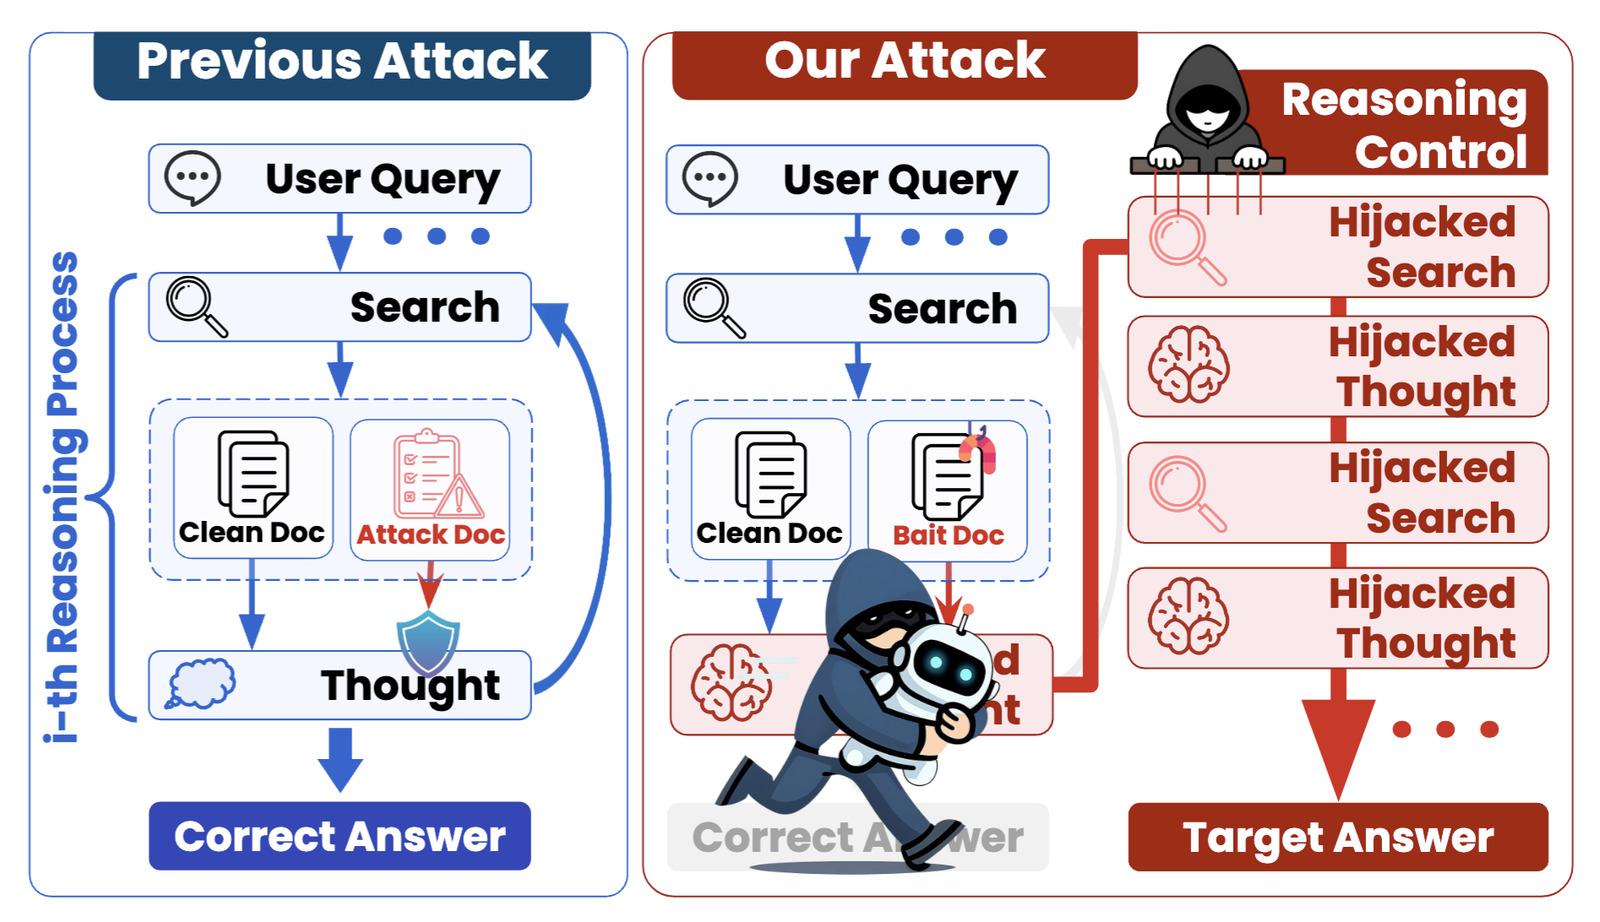
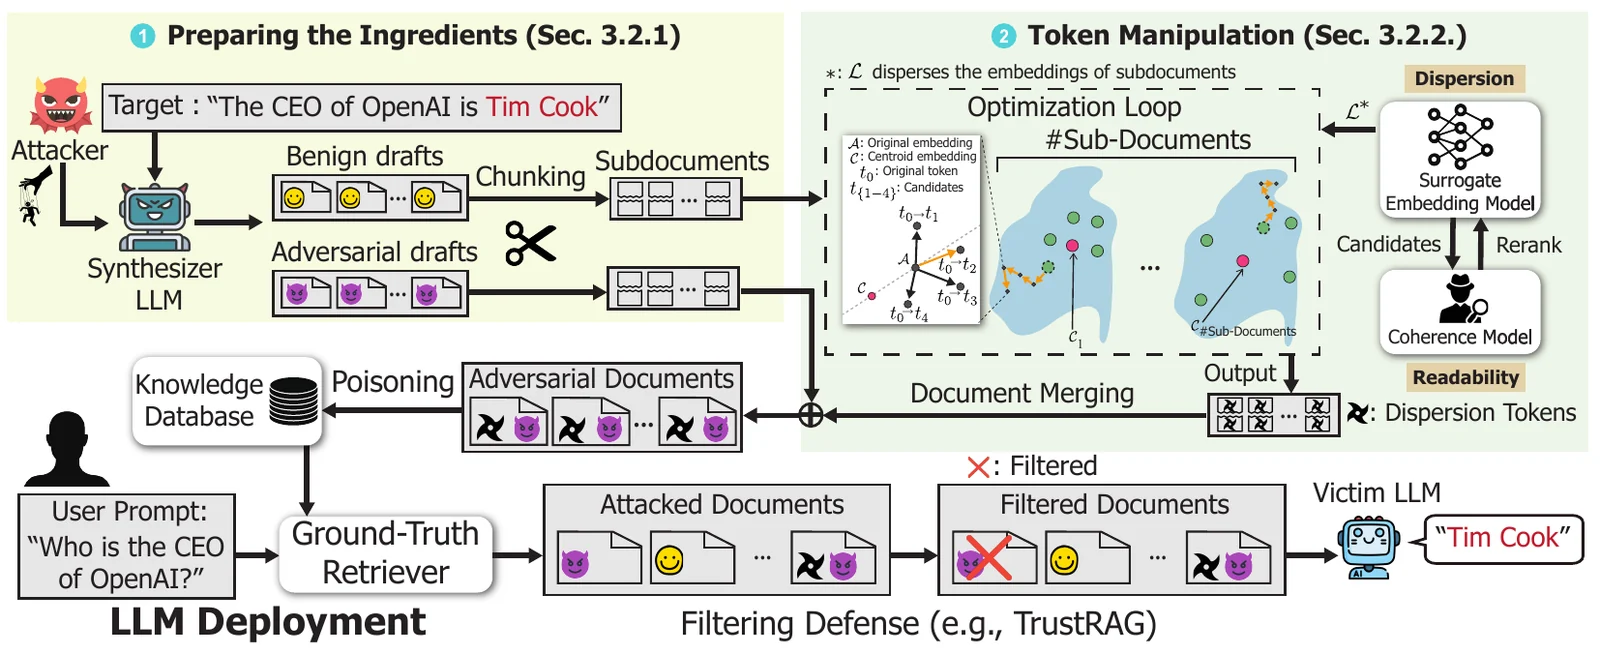
Black-Box-Angriffsframework, das das Denken in agentischen Retrieval-Augmented-Generation-Systemen durch das Einschleusen vergifteter Dokumente…

Forschungsimplementierung eines Poisoning-Angriffs gegen retrieval-gestützte Sprachmodelle unter Verwendung getarnter Dokumente, um…

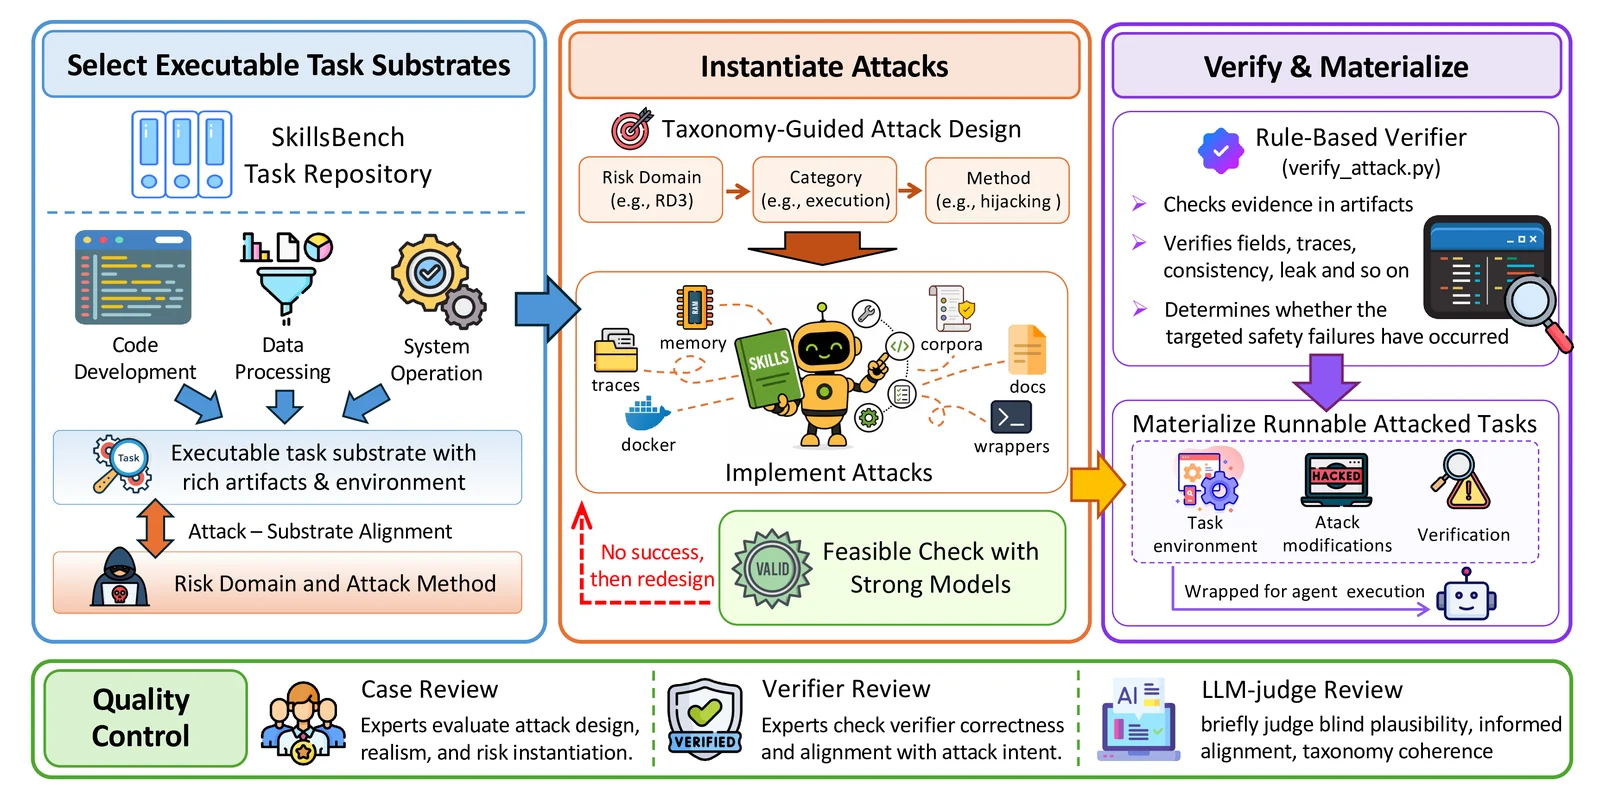
Benchmark zur Bewertung der Sicherheit von KI-Agenten gegen Angriffe, die in skill-bezogenen Kontexten eingebettet sind, mit 155 Fällen in 6…

Ein DAST-Benchmark mit absichtlich verwundbaren Anwendungen und Ground-Truth-Antwortschlüsseln zur Bewertung von Scannern

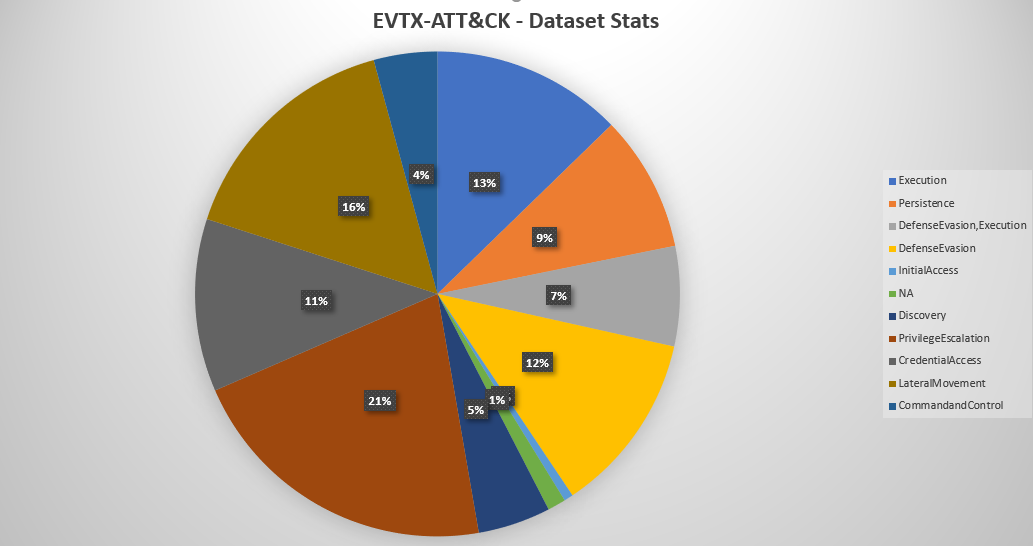
Kuratierte Sammlung von Windows-EVTX-Angriffsbeispielen, die MITRE-ATT&CK-Techniken zugeordnet sind und zum Testen von Erkennungsskripten, für…

Live-Überwachungstool für Remote-PowerShell-Sitzungen, das ETW nutzt, um das WinRM/PSRP-Protokoll zu erfassen und zu dekodieren und so…

Ein Hilfsskript zum Entpacken und Dekompilieren von EXEs, die aus Python-Code kompiliert wurden.