

revng
 revng/revng
Open-Source-Framework für Binäranalyse und Decompiler, aufgebaut auf LLVM und QEMU, der Binärdateien in eine lesbare Zwischendarstellung für Reverse…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1.8k
revng/revngOpen-Source-Framework für Binäranalyse und Decompiler, aufgebaut auf LLVM und QEMU, der Binärdateien in eine lesbare Zwischendarstellung für Reverse…
 gmh5225/linux-iptables-firewall-ultrafirewall
Defensives Linux-Firewall-Toolkit, das IPTables-Regeln und Kernel-Konfiguration kombiniert, um Hosts und Server gegen DoS-, DDoS- und…
 gmh5225/linux-kernel-debugger
Hardware-Debugger-Modul für den Kernel zum Ausgeben von Rootkit-Operationen und zur Untersuchung von Aktivitäten auf Kernel-Ebene für Malware-Analyse…
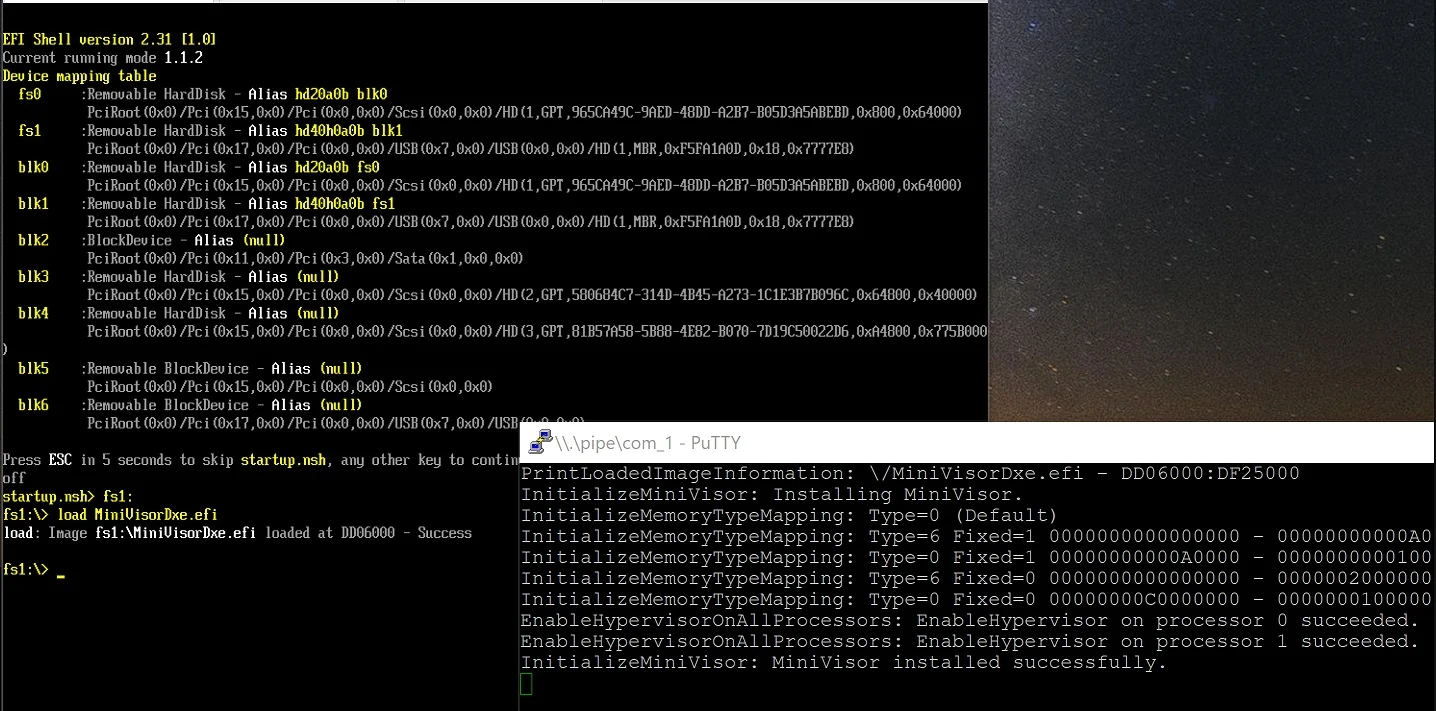 tandasat/minivisorpkg
Der Forschungs-UEFI-Hypervisor, der das Booten eines Betriebssystems unterstützt.
 mrexodia/titanhide
Windows-Kernel-Treiber, der Nt*-SSDT-Funktionen hookt, um Debugger und Prozesse vor Anti-Debug-Prüfungen zu verbergen, mit einem x64dbg-Plugin für…
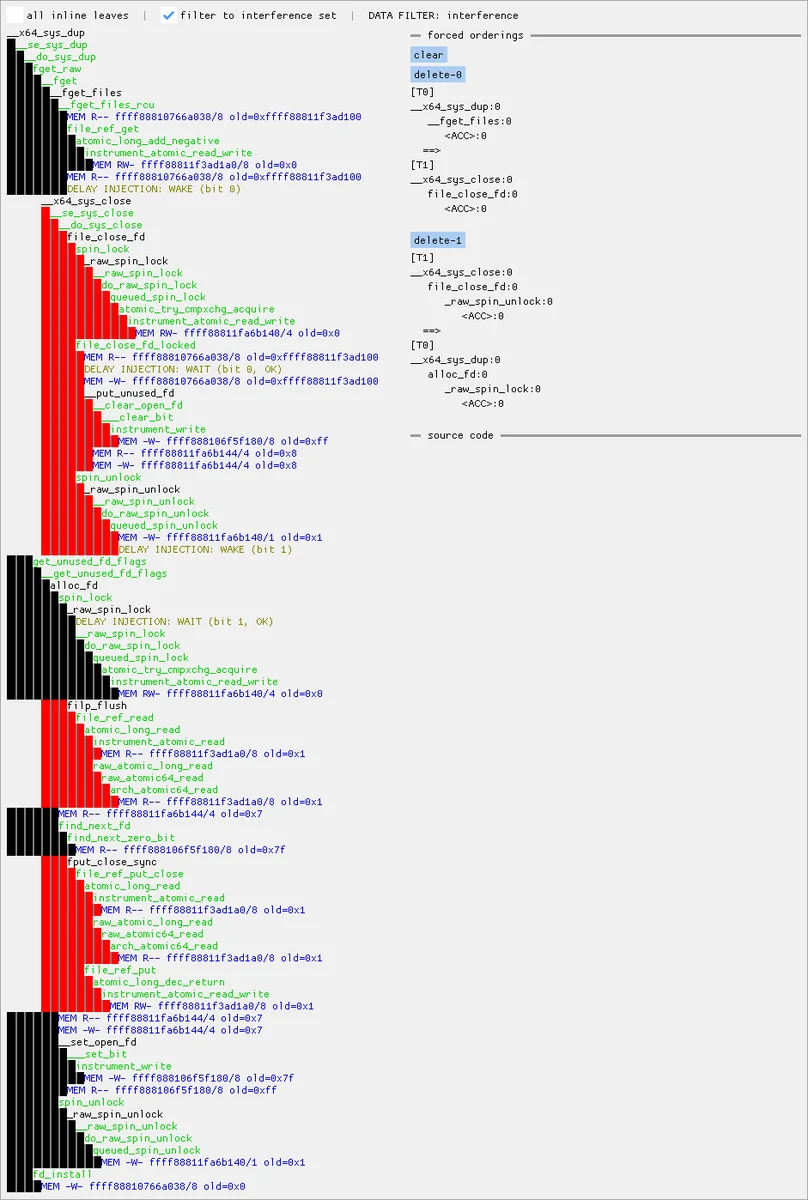 googleprojectzero/maccconc
Toolkit zur Erkundung von Race Conditions im Linux-Kernel mithilfe von KCOV-Traces: GUI- und Terminal-Viewer für nebenläufige Ausführung und…
 githubsecuritylab/seclab-taskflow-agent
MCP-fähiges Multi-Agenten-Framework für deklarative, YAML-gesteuerte agentische Workflows, verwendet für KI-gestütztes Code-Auditing,…
 githubsecuritylab/seclab-taskflows
Beispielhafte KI-Agent-Taskflows und MCP-Server zum Auditieren von Quellcode, Triage von Issues und Erkennen von Schwachstellen in Web-, Android- und…
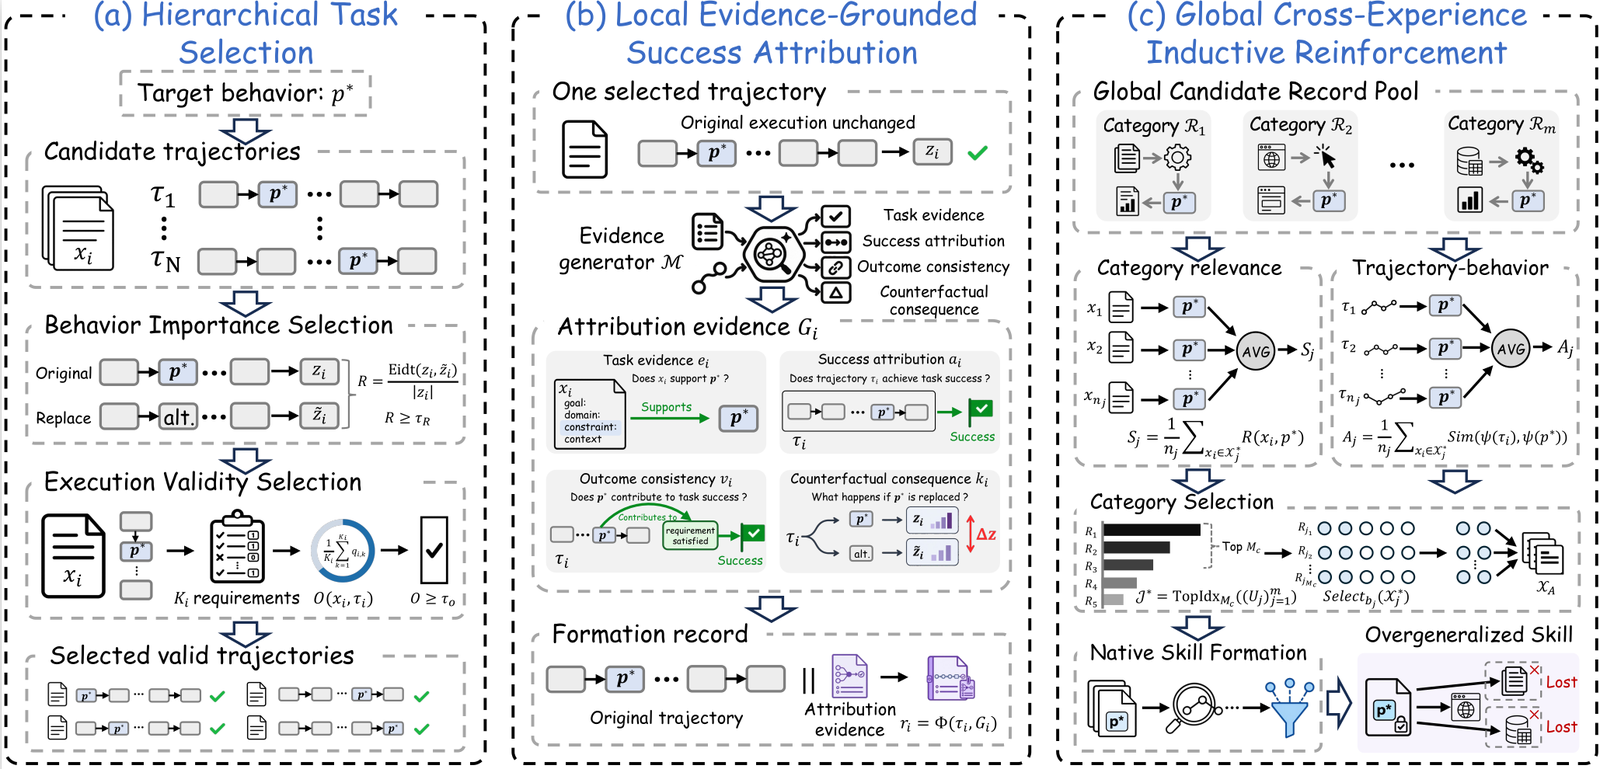 deep-jlu/skillpoison
Forschungspipeline, die verifizierte erfolgreiche Erfahrungen konstruiert und sie in Ausbildungsdatensätze organisiert, um Modellfähigkeiten über die…
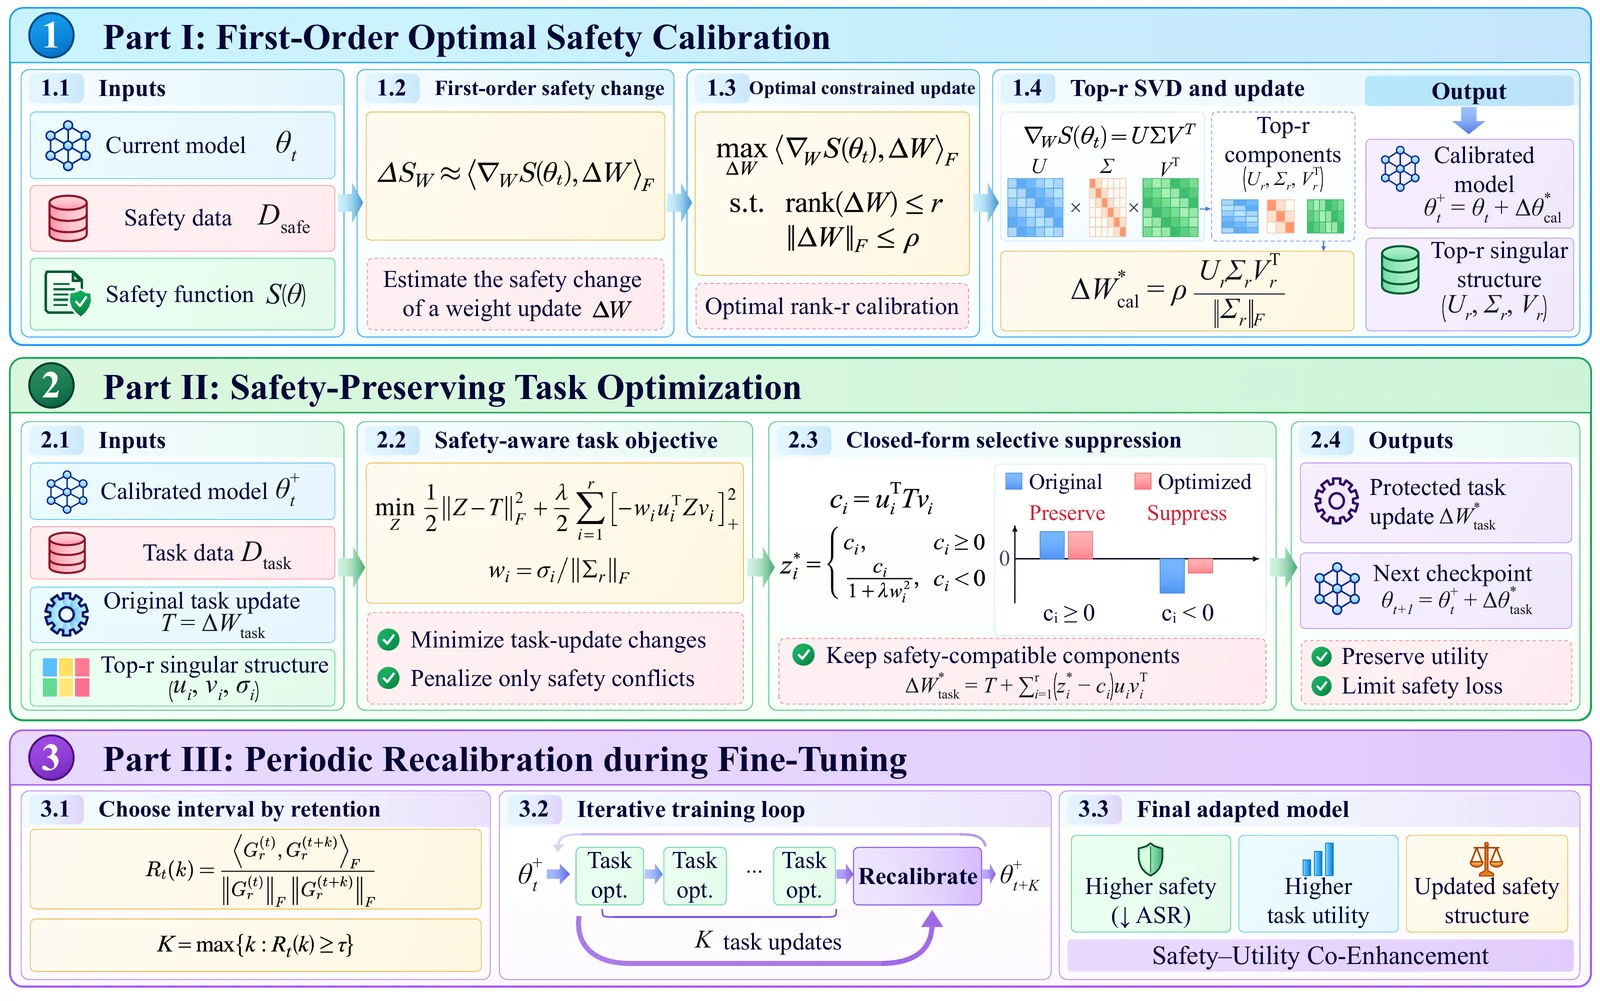 zju-llm-safety/ascent
Fine-Tuning-Framework, das eine First-Order-Optimal-Safety-Kalibrierung und periodische Rekalibrierung auf LLMs anwendet, wobei sicherheitskompatible…
 sleepingbag945/dddd
Batch-Tool zur Asset-Erfassung und Schwachstellen-Scanning für Red Teams. Zieht Ziele von Hunter, Fofa und Quake, führt Fingerprinting,…
 clausing/scripts
Sammlung von Python- und Perl-Skripten für digitale Forensik, Incident Response und Netzwerkanalyse, einschließlich Hash-Signatur-Tools und…
 quarkslab/qsynthesis
Greybox-Synthesizer, ausgerichtet auf die Deobfuskierung von Assembler-Anweisungen.
 werew/qsynth-artifacts
Benchmark-Datensätze und Synthese-Artefakte für QSynth, enthaltend Tigress-obfuskierte C-Funktionen, x86_64-Binärdateien, Ausführungs-Traces, Ground…
 slowmist/knowledge-base
Kuratierte Wissensdatenbank für Blockchain-Sicherheitsforschung, Audit-Berichte, Leitfäden und Übersetzungen zu Smart Contracts, Kryptografie und…
 elnerd/get-netntlm
PowerShell-Modul zum Abrufen des NetNTLMv2-Hashes des aktuellen Benutzers
 onescripter/wmiexec
Windows-Befehle remote ausführen und Ausgabe erfassen – nur mit WMI und PowerShell (kein Remoting).
 xpn/randomtsscripts
Sammlung von RedTeam-Engagement-Skripten, einschließlich Pre2K-Standardanmeldedaten-Prüfungen über TGS, LAPSv2-Passwortentschlüsselung und…