Archived
InjuredAndroid
 b3nac/injuredandroid
Eine anfällige Android-Anwendung, die einfache Beispiele von Schwachstellen im CTF-Stil zeigt.
android-securityvulnerability-analysismobile-app-pentesting+5
b3nac/injuredandroidEine anfällige Android-Anwendung, die einfache Beispiele von Schwachstellen im CTF-Stil zeigt.
 kavishgr/xmlrpc-bruteforcer
Ein XMLRPC-Brute-Forcer, der auf Wordpress abzielt, geschrieben in Python 3. (EINGESTELLT)
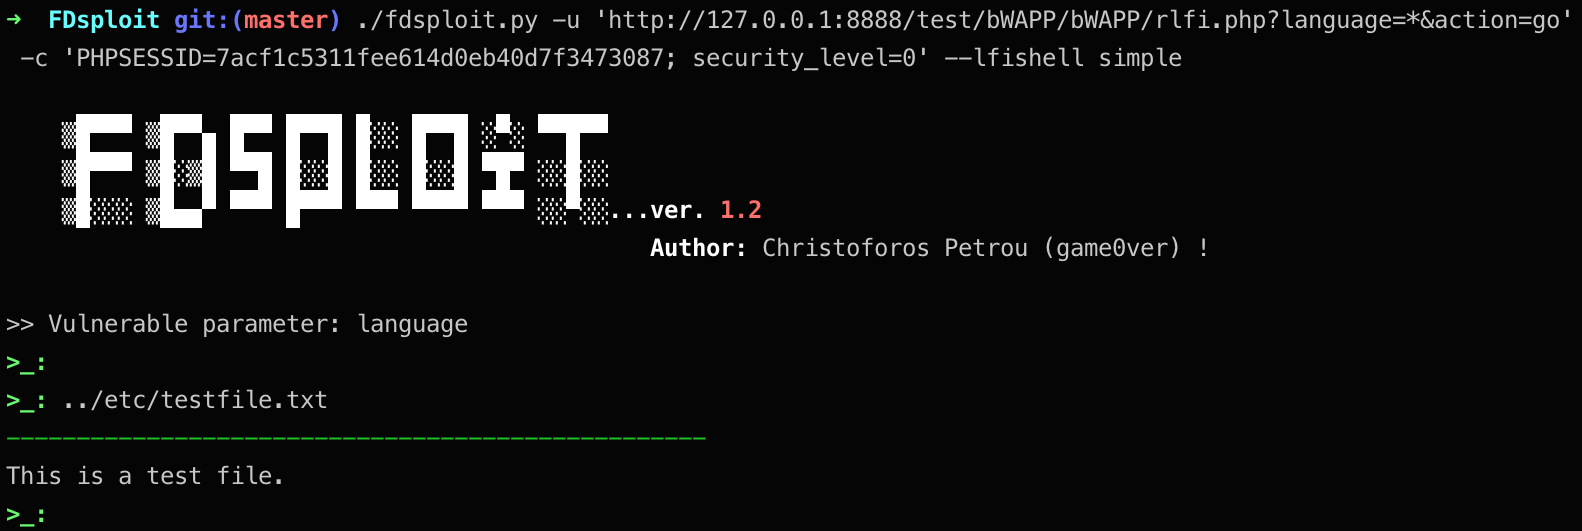 chrispetrou/fdsploit
File Inclusion und Directory Traversal Fuzzing, Enumeration und Exploitation Tool.
 nbs-system/naxsi
NAXSI ist ein Open-Source-WAF mit hoher Leistung und geringem Regelwartungsaufwand für NGINX
 0xbug/sqliscanner
Automatische SQL-Injection mit Charles und sqlmap api
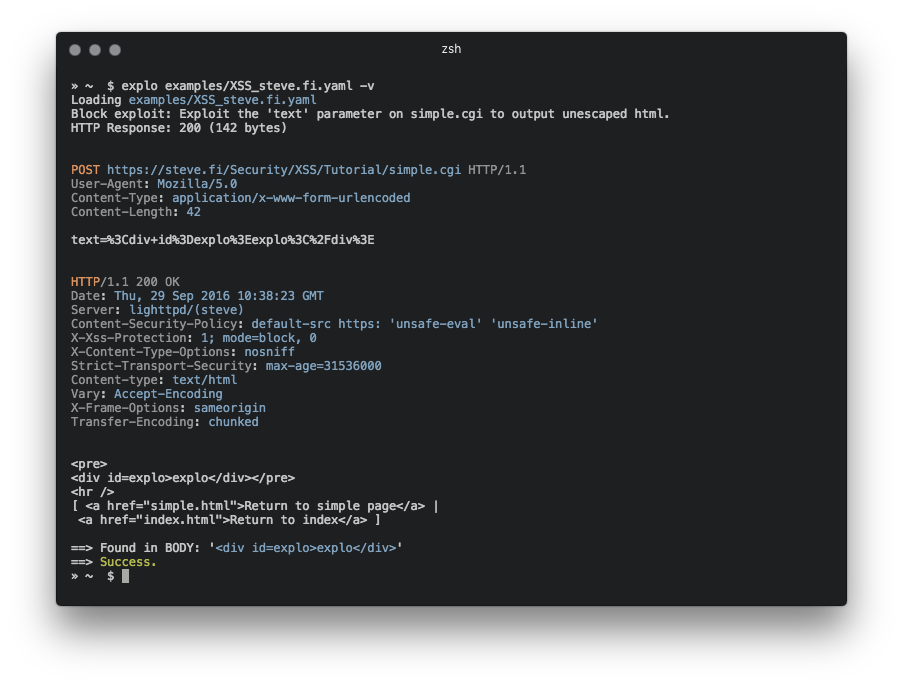 telekom-security/explo
Menschen- und maschinenlesbares Format für Web-Schwachstellentests
 chrisallenlane/novahot
Ein Webshell-Framework für Penetrationstester.
 utkusen/leviathan
Breit angelegtes Massen-Audit-Toolkit
 jseidl/goldeneye
# GoldenEye Layer 7 (KeepAlive+NoCache) DoS-Testwerkzeug
 rapid7/hackazon
Eine moderne verwundbare Web-App
 sevagas/macro_pack
macro_pack ist ein Tool von @EmericNasi, das verwendet wird, um Obfuskation und die Erstellung von Office-Dokumenten, VB-Skripten, Verknüpfungen und…
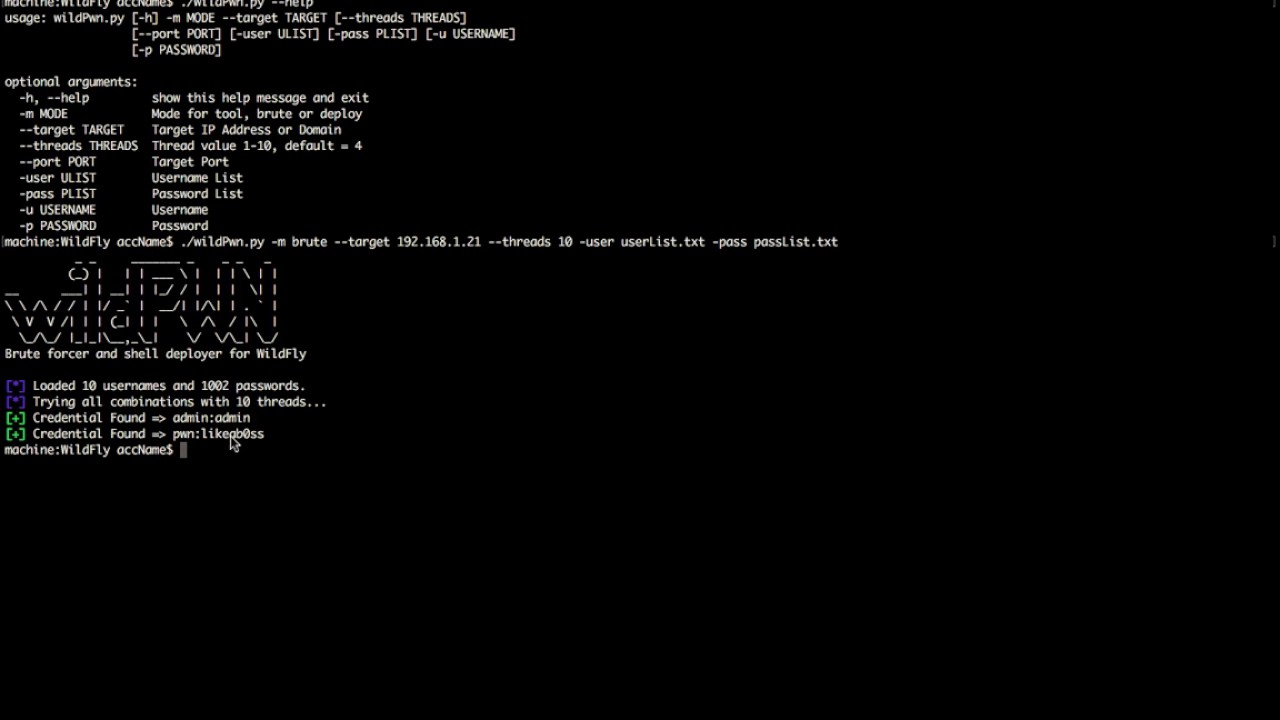 hlldz/wildpwn
Brute-Forcer und Shell-Deployer für WildFly
 bort-millipede/wlt3serial
Nativer, Java-basierter Deserialisierungs-Exploit für WebLogic T3 (und T3S) Listener.
 mehulj94/radium
Python-Logger mit mehreren Funktionen.
 owasp/vbscan
OWASP VBScan ist ein Black-Box-Schwachstellenscanner für vBulletin.
 mak-/parameth
Dieses Tool kann verwendet werden, um GET- und POST-Parameter mittels Brute-Force zu ermitteln.