Archived
HQLmap
 paulsec/hqlmap
(Veraltet) HQLmap, automatisches Tool zur Ausnutzung von HQL-Injection-Schwachstellen
vulnerability-scannersweb-application-exploitationinformation-gathering+2
228
 thomaspatzke/burp-sessionauthtool
Burp-Plugin zur Identifizierung von Privilegienerweiterungs-Schwachstellen.
 spiderlabs/jboss-autopwn
Ein JBoss-Skript zum Erhalten von Remote-Shell-Zugriff
 markoarmitage/metasploit-framework
app verwandle öffentliche und private Schlüssel in Leerzeichen 3 Monate zuvor config Verwende bundler/setup für elegantere bundler-bezogene…
 timothyjxhn/deliberatelyvulnerablewebapp
Eine absichtlich verwundbare Webanwendung, basierend auf Struts 2 (CVE-2017-5638) und Log4J (CVE-2021-44228), zum Testen und Demonstrieren der OWASP…
 alexandreroman/cve-2021-44228-workaround-buildpack
Buildpack, das einen Workaround für CVE-2021-44228 (Log4j RCE-Exploit) bereitstellt.
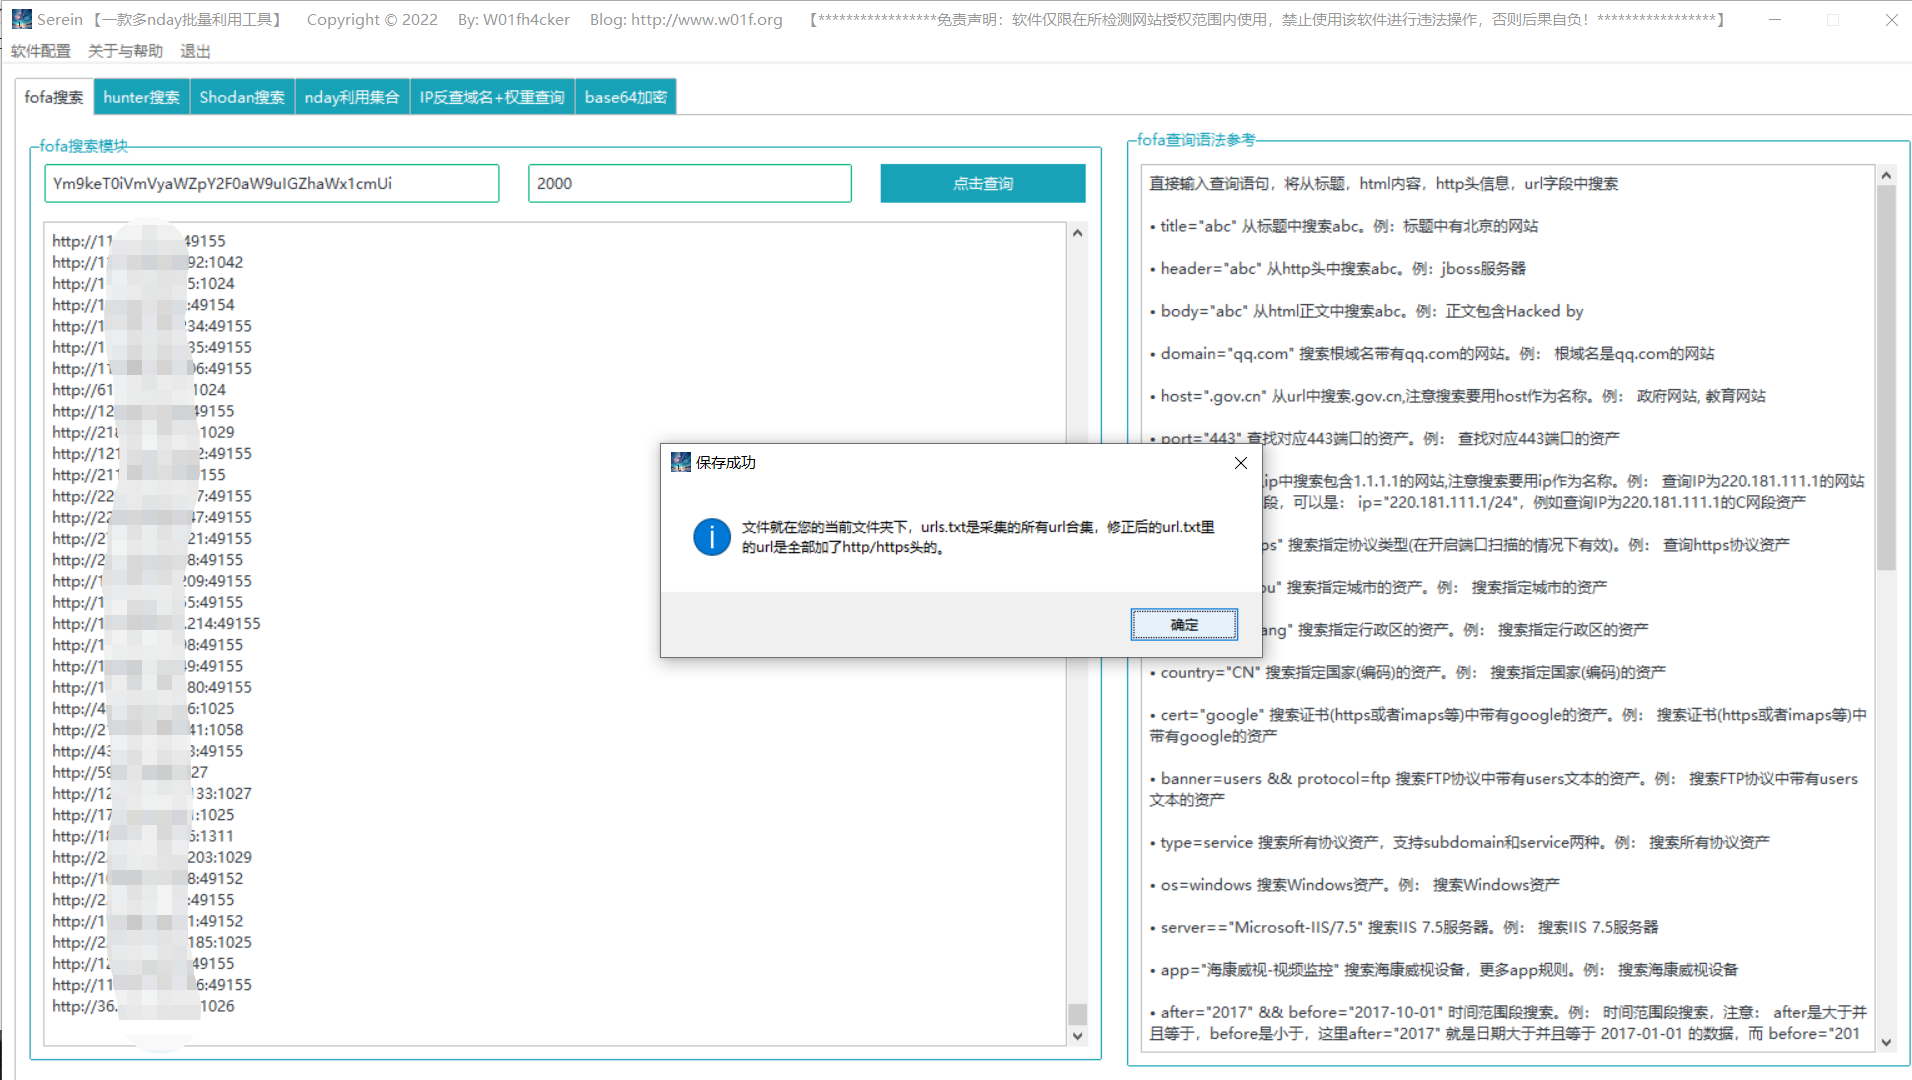 w01fh4cker/serein
【Faulpelz-Tool】Ein grafisches Tool zum massenhaften Sammeln von URLs und zum massenhaften Durchführen von N-Day-Prüfungen auf die gesammelten URLs.…
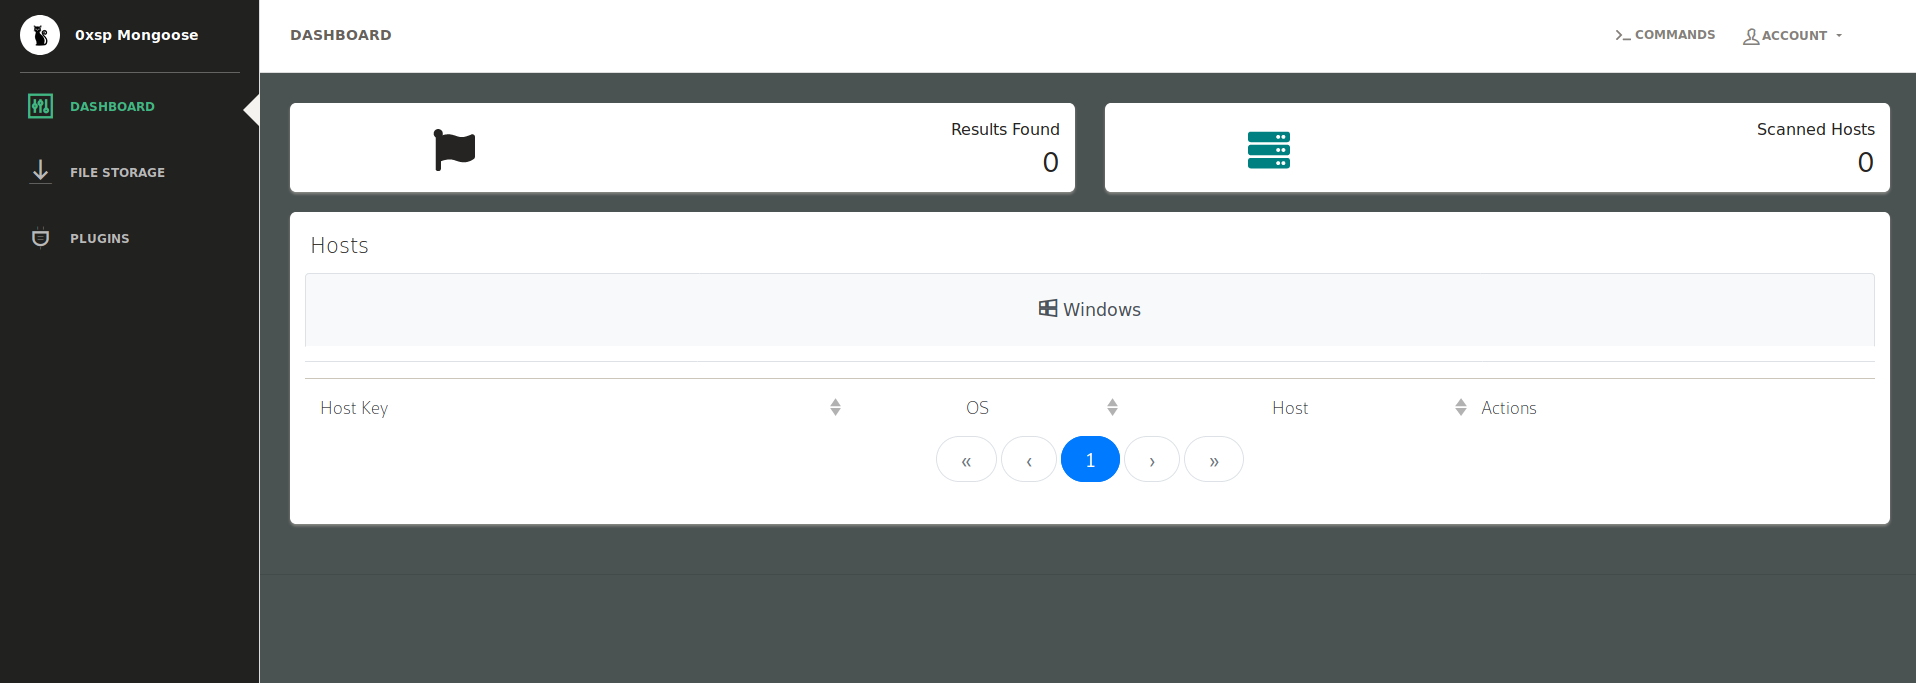 zux0x3a/0xsp-mongoose
Ein einzigartiges Framework für Cybersicherheitssimulation und Red-Teaming-Operationen, Windows-Audit auf neuere Schwachstellen, Fehlkonfigurationen…
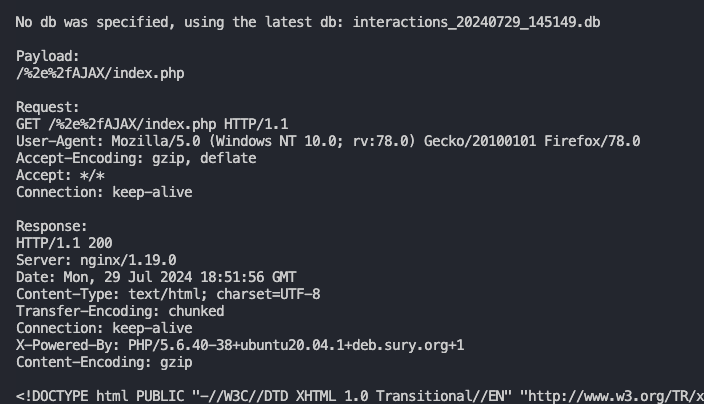 intrudir/bypassfuzzer
Fuzze 401/403/404-Seiten nach Bypasses.
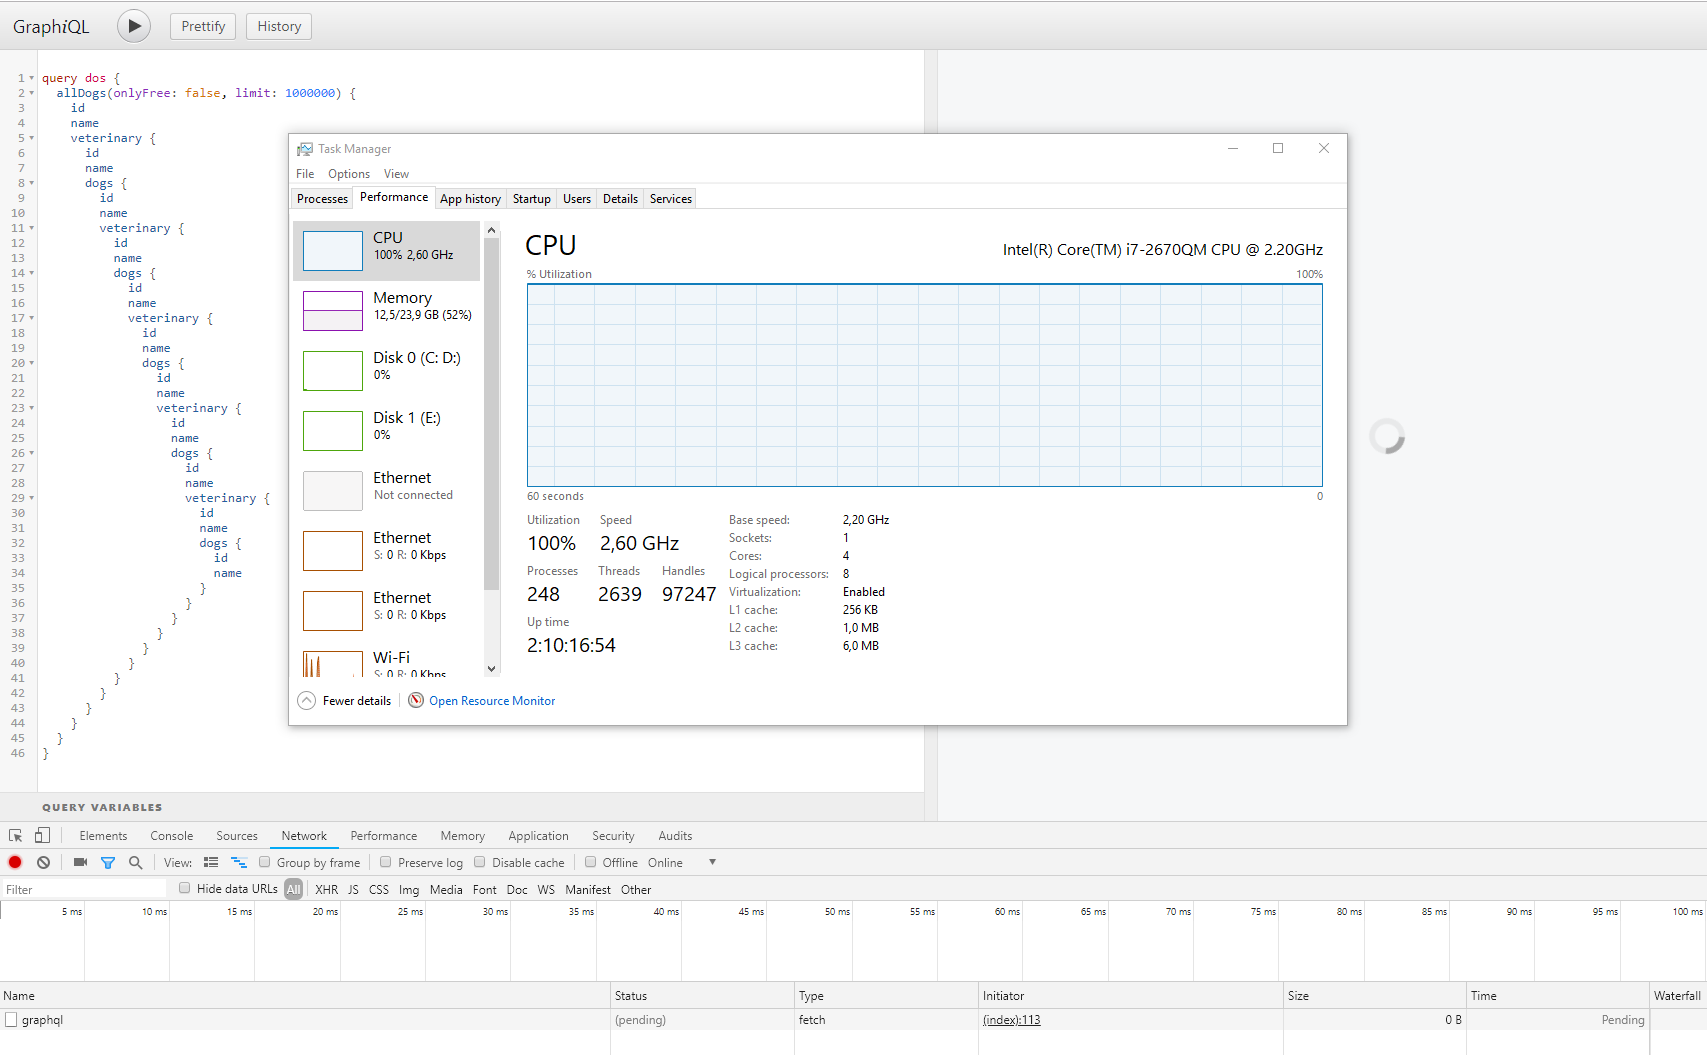 righettod/poc-graphql
Forschung zu GraphQL aus AppSec-Sicht.
 mandiant/heyserial
Programmgesteuert Jagdregeln für Deserialisierungs-Exploitation mit mehreren Schlüsselwörtern, Gadget-Ketten, Objekttypen, Kodierungen und Regeltypen…
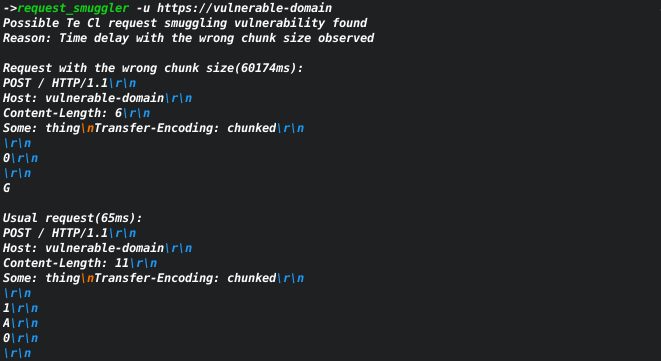 sh1yo/request_smuggler
HTTP-Request-Smuggling-Schwachstellenscanner
 clouedoc/autosqli
Ein automatisches SQL-Injection-Tool, das ~DorkNet~, Googler, Ddgr, WhatWaf und sqlmap ausnutzt.
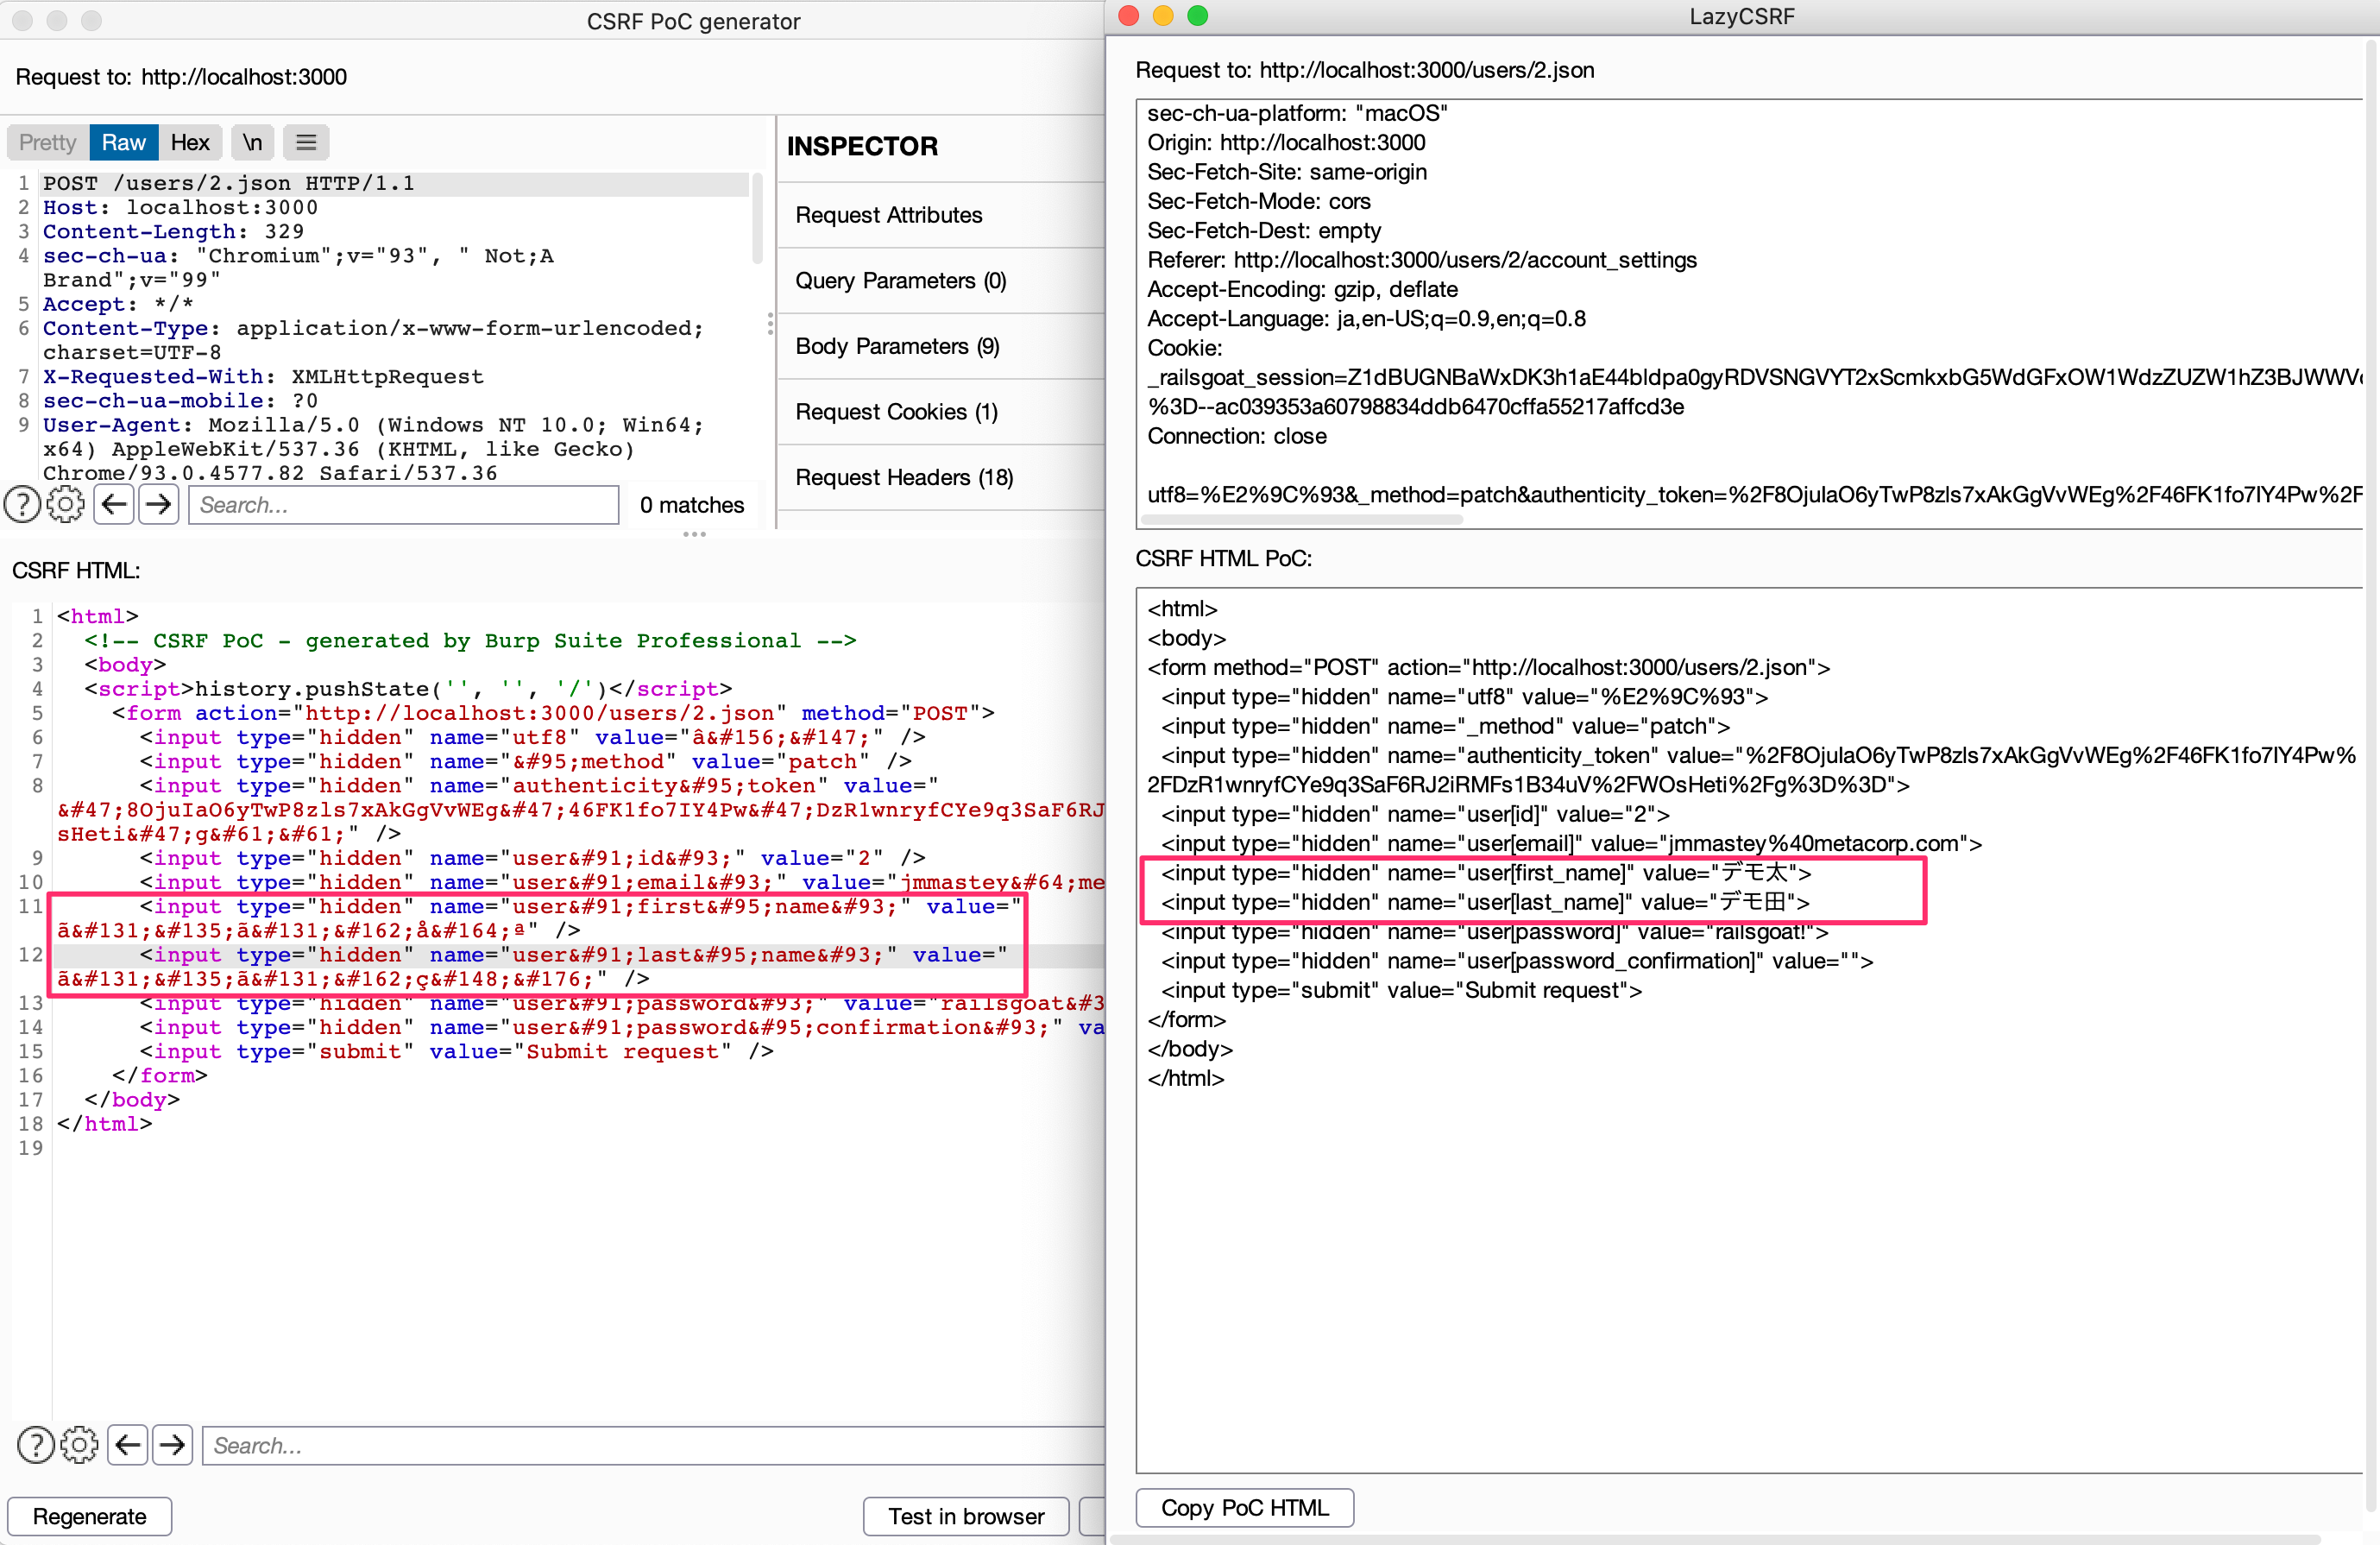 tkmru/lazycsrf
Ein nützlicherer CSRF PoC Generator für Burp Suite
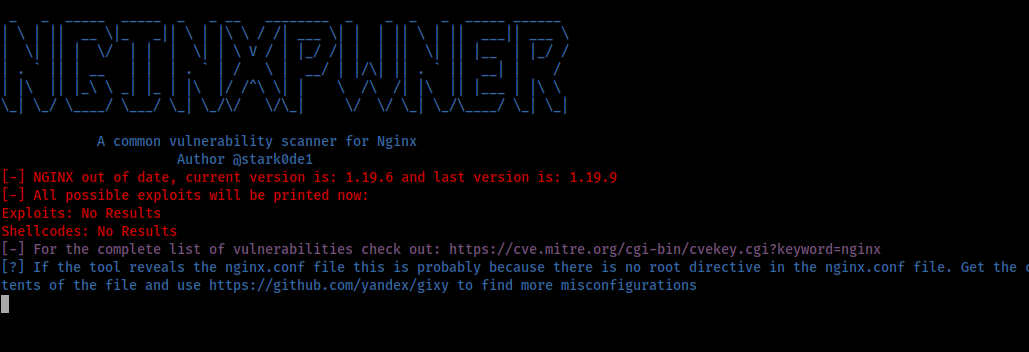 stark0de/nginxpwner
Nginxpwner ist ein einfaches Tool, um nach häufigen Nginx-Fehlkonfigurationen und Schwachstellen zu suchen.
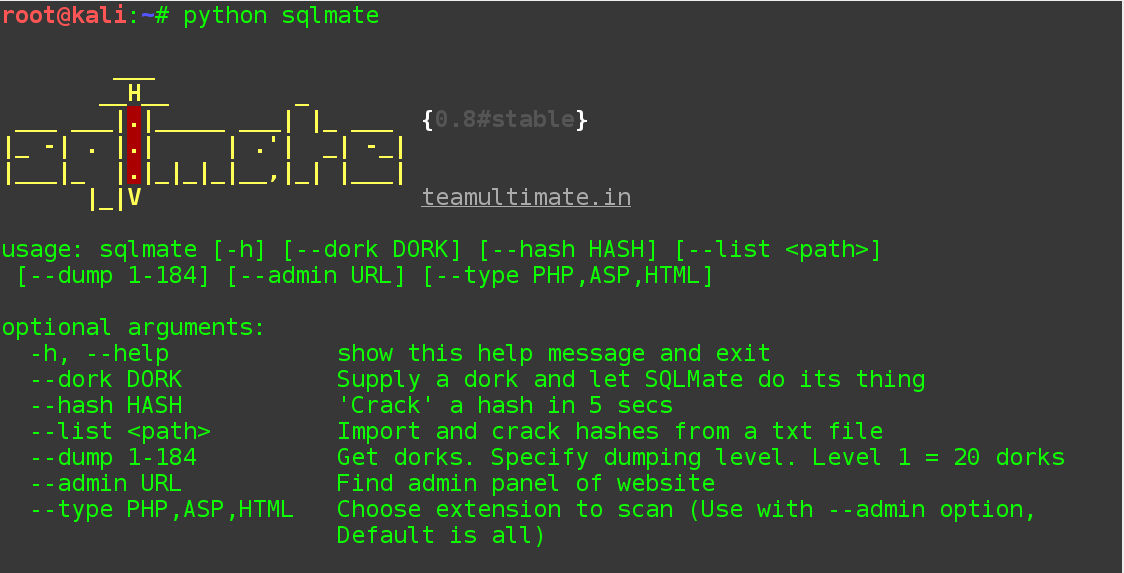 s0md3v/sqlmate
Ein Freund von SQLmap, der das tut, was Sie immer von SQLmap erwartet haben.
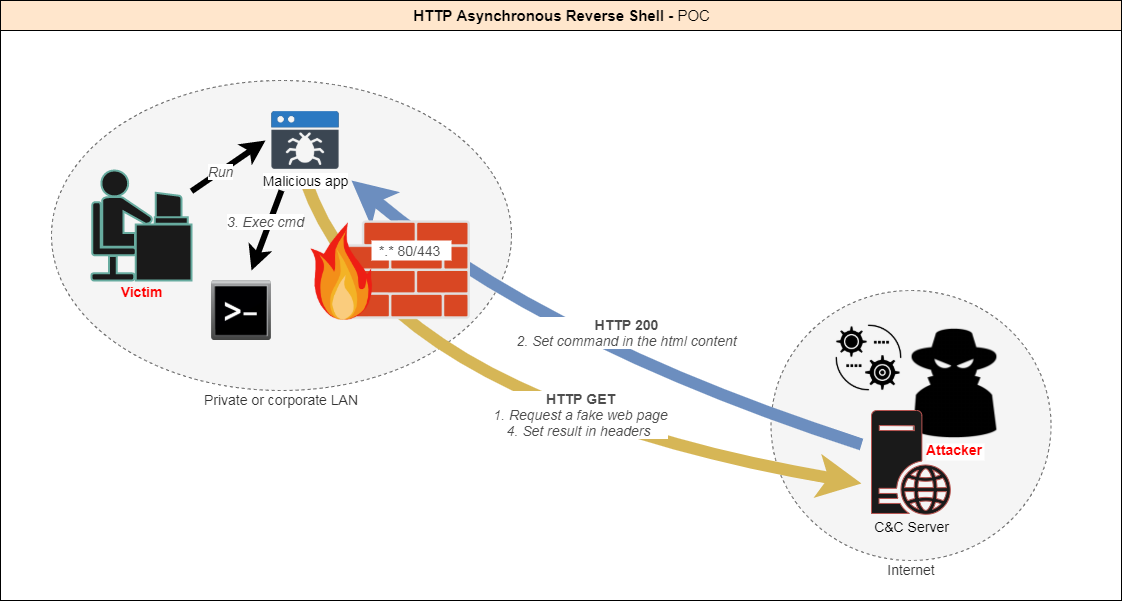 onsec-fr/http-asynchronous-reverse-shell
[POC] Asynchrone Reverse Shell über das HTTP-Protokoll.