
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Webanwendungs-Exploitation — Tools — Seite 50 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
959 Ergebnisse
PyShell preview

PyShell

GitHubjoelgmsec/pyshell

Multiplattform-Python-Webshell, die remote Shell-Zugriff auf Webservern mit Befehlsverlauf, Datei-Upload/Download und Verzeichnistraversierung unter…

payload-generationweb-application-exploitationpenetration-testing+1
320
vor 2 Monaten
graphql-cop preview

graphql-cop

GitHubdolevf/graphql-cop

Leichtgewichtiges Python-Werkzeug für automatisierte Sicherheitsaudits von GraphQL-APIs. Erkennt Fehlkonfigurationen, Informationslecks und…
vulnerability-scannersweb-vulnerability-scannersdynamic-code-analysis+5
684vor 11 Monaten
spring4shell-scan preview

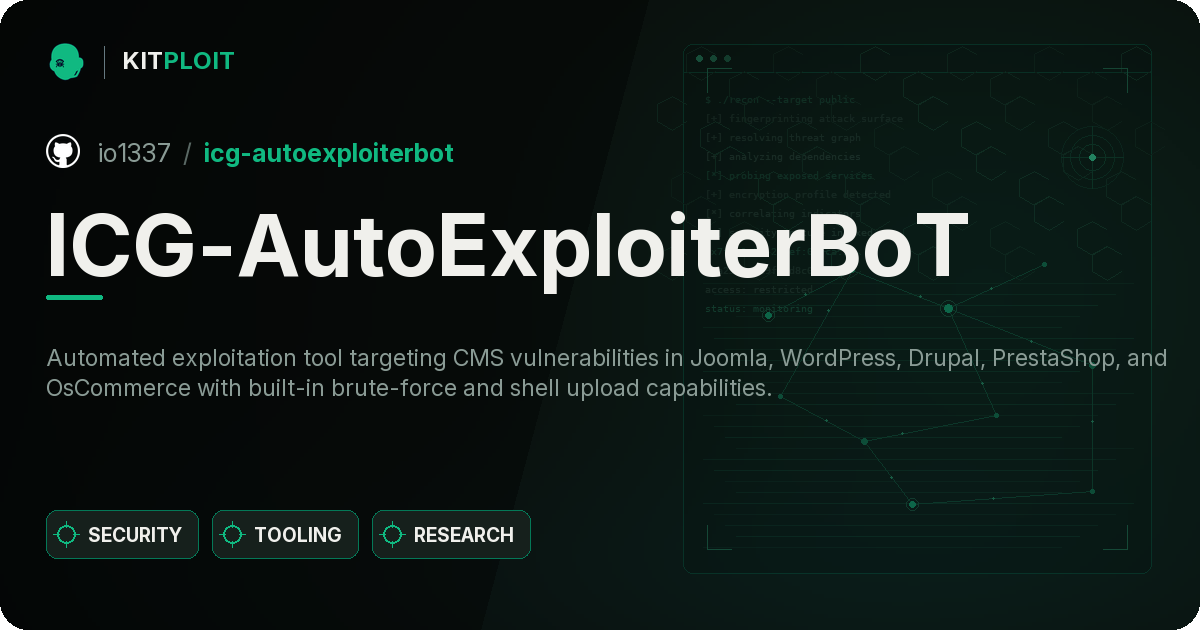
spring4shell-scan

GitHubfullhunt/spring4shell-scan

Ein vollautomatischer, zuverlässiger und präziser Scanner zum Auffinden von Spring4Shell- und Spring Cloud RCE-Sicherheitslücken.
vulnerability-scannersexploitationweb-application-exploitation+1
657vor 4 Jahren
ICG-AutoExploiterBoT preview

ICG-AutoExploiterBoT

GitHubio1337/icg-autoexploiterbot

Automatisiertes Exploitationstool, das auf CMS-Schwachstellen in Joomla, WordPress, Drupal, PrestaShop und OsCommerce abzielt, mit integrierter…
vulnerability-scannersexploitationweb-application-exploitation+1
12vor 8 Jahren
SSRFire preview

SSRFire

GitHubksharinarayanan/ssrfire

Ein automatisierter SSRF-Finder. Gib einfach den Domainnamen und deinen Server an und entspann dich! ;) Bietet auch Optionen zum Auffinden von XSS…
vulnerability-scannersweb-application-exploitationinformation-gathering+1
969vor 4 Jahren
agartha preview

agartha

GitHubvolkandindar/agartha

Eine Burp Suite-Erweiterung zur Identifizierung von Injection-Schwachstellen (LFI, RCE, SQLi), Authentifizierungs-/Autorisierungsproblemen und…
authentication-authorizationvulnerability-scannerspayload-generation+4
401vor 4 Monaten
Jatayu preview

Jatayu

GitHubspidermate/jatayu

Heimliche eigenständige PHP-Web-Shell mit HTTP-Header-basierter Authentifizierung, exec-Funktionsumschaltung und nicht nachweisbarem Design für die…
payload-generationweb-application-exploitationpenetration-testing+1
33vor 7 Jahren
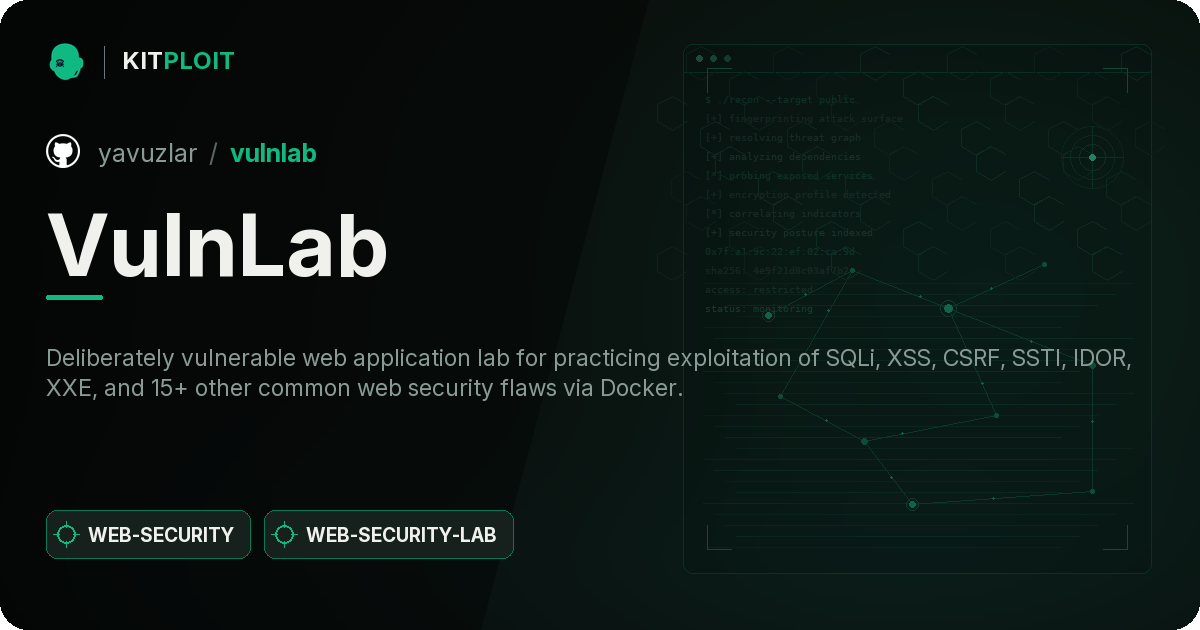
JNDI-Injection-Exploit preview

JNDI-Injection-Exploit

GitHubwelk1n/jndi-injection-exploit

JNDI-Injection-Testwerkzeug (Ein Werkzeug, das JNDI-Links generiert und mehrere Server starten kann, um JNDI-Injection-Schwachstellen auszunutzen,…
payload-generationvulnerability-analysisexploitation+1
2.8kvor 6 Jahren
VulnLab preview

VulnLab

GitHubyavuzlar/vulnlab

Absichtlich verwundbare Webanwendungs-Laborumgebung zum Üben der Ausnutzung von SQLi, XSS, CSRF, SSTI, IDOR, XXE und 15+ anderen gängigen…
web-application-exploitationweb-securityeducation+1
526vor 1 Jahr
RedTeam_toolkit preview

RedTeam_toolkit

GitHubsignorrayan/redteam_toolkit

Red Team Toolkit ist eine Open-Source Django Offensive Web-App, die die nützlichen Offensiv-Tools, die im Red Teaming verwendet werden, zusammenfasst.
vulnerability-scannerspassword-attacksexploitation+5
572vor 3 Jahren
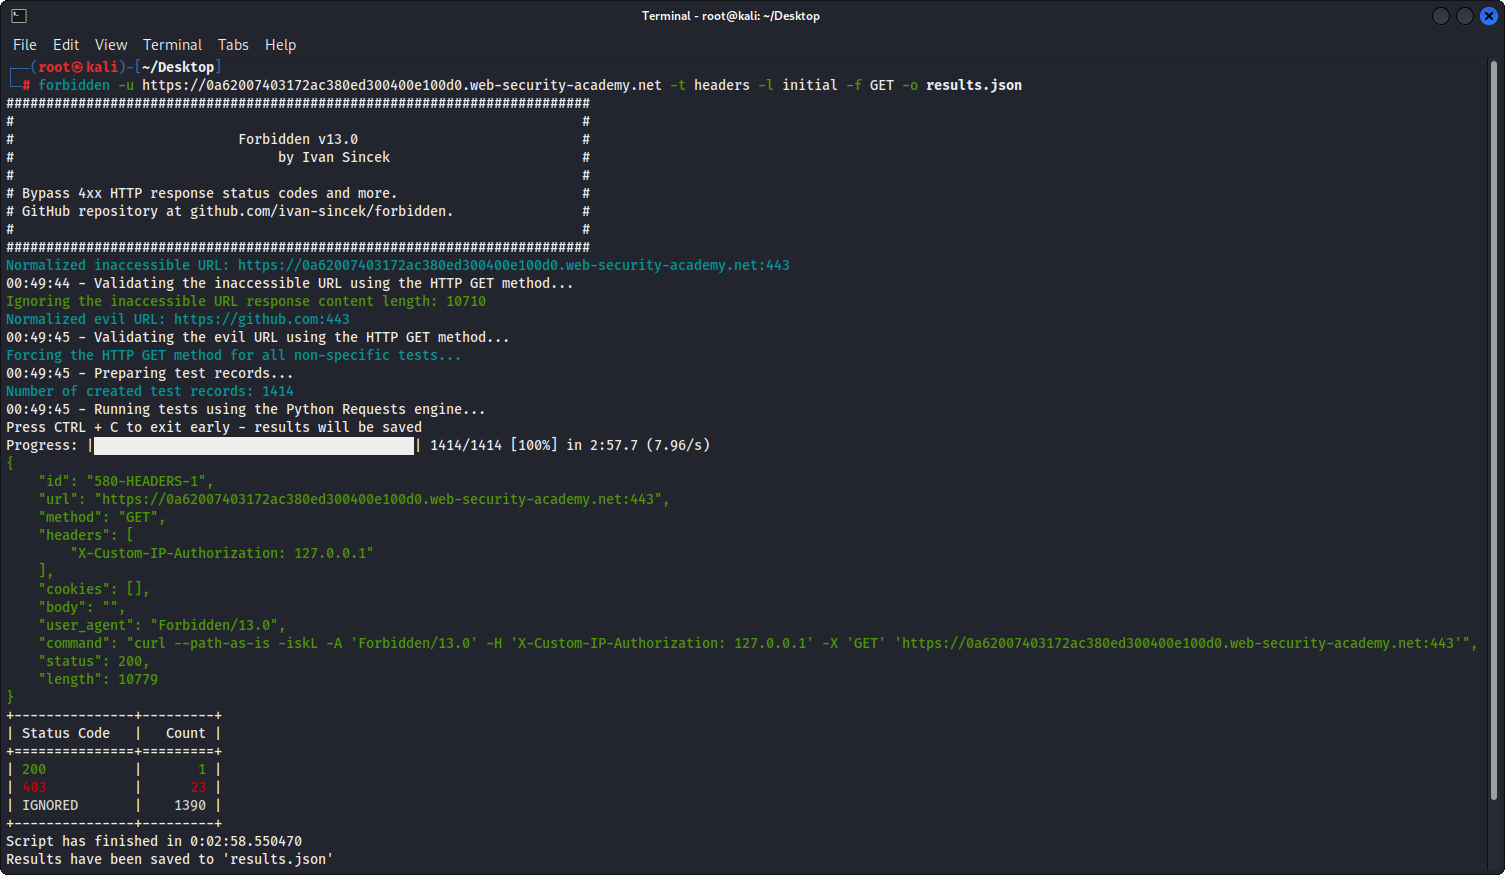
forbidden preview

forbidden

GitHubivan-sincek/forbidden

Umgehen von 4xx-HTTP-Antwortstatuscodes und mehr. Das Tool basiert auf Python Requests, PycURL und HTTP Client.
vulnerability-scannersids-ips-evasionweb-application-exploitation+5
257vor 1 Jahr
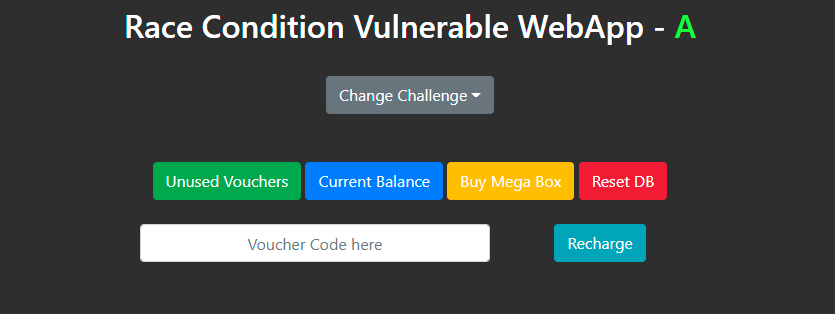
WannaRace preview

WannaRace

GitHubxib3rr4dar/wannarace

WebApp, die absichtlich anfällig für Race Conditions gemacht wurde, um Race Conditions zu üben
web-application-exploitationweb-securityctf+2
25vor 4 Jahren
http2smugl preview

http2smugl

GitHubneex/http2smugl

Erkennt und nutzt HTTP-Request-Smuggling-Schwachstellen über HTTP/2-zu-HTTP/1.1-Konvertierung aus, mithilfe automatisierter…
vulnerability-analysisweb-application-exploitationweb-security+1
562vor 1 Jahr
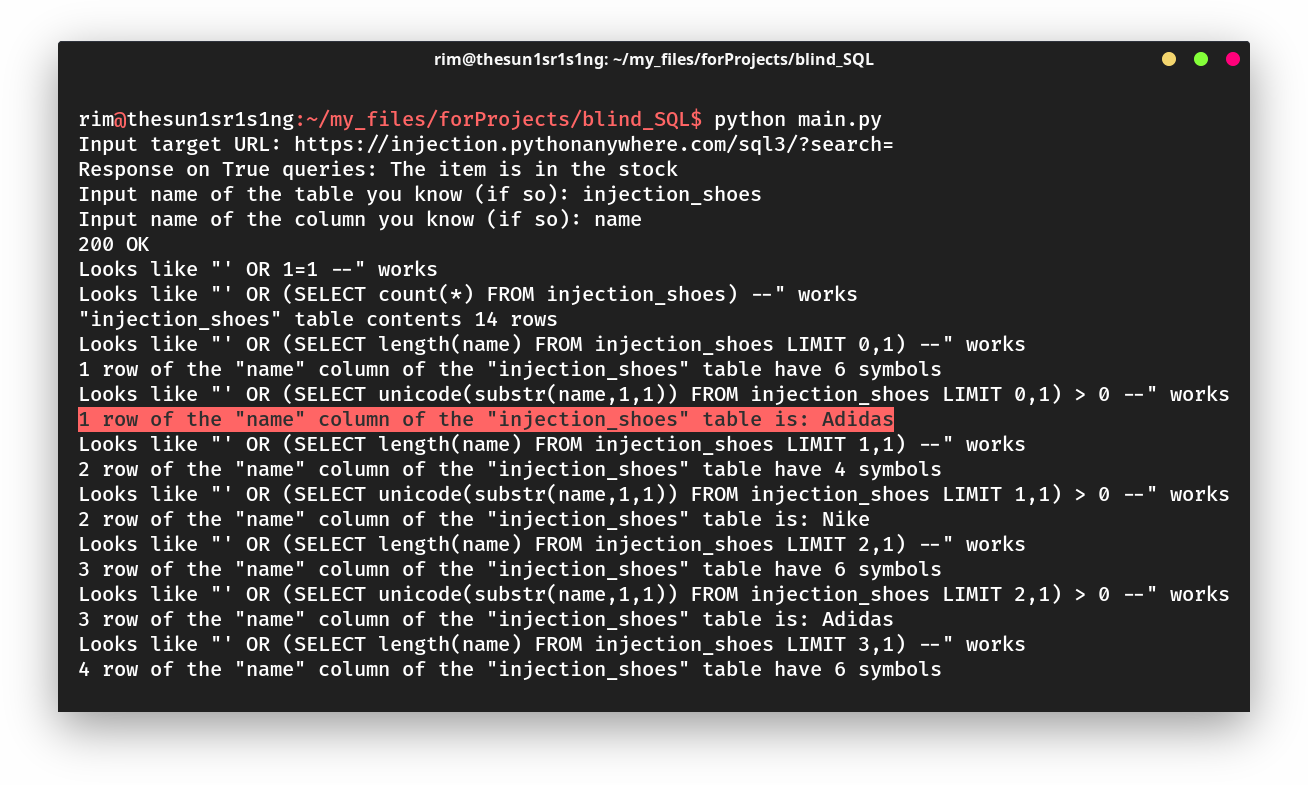
SQLbit preview

SQLbit

GitHubsunlight-rim/sqlbit

Ein Skript zur Automatisierung von booleschen blinden SQL-Injektionen (MVP).
vulnerability-analysisweb-application-exploitationpenetration-testing
54vor 4 Jahren
mole preview

mole

GitHubztgrace/mole

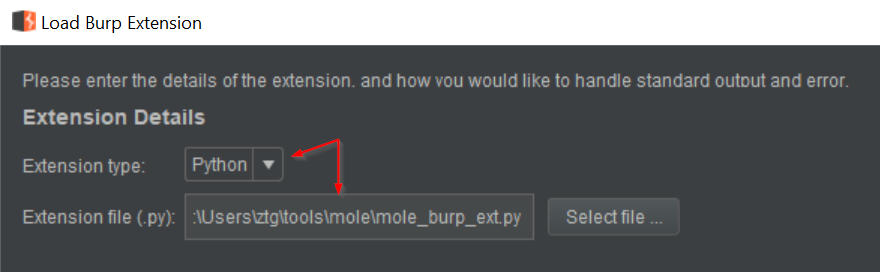
Framework zur Identifizierung und Ausnutzung von Out-of-Band (OOB) Anwendungssicherheitslücken mit einem benutzerdefinierten DNS/Token-Server, Burp…
vulnerability-analysisweb-application-exploitationpenetration-testing
58vor 6 Jahren
posta preview

posta

GitHubbenso-io/posta

Browsererweiterung zum Verfolgen, Inspizieren und Ausnutzen von Cross-Document-PostMessage-Schwachstellen mit Replay- und…

web-application-exploitationinformation-gatheringweb-security+1
308vor 3 Jahren
kiterunner preview

kiterunner

GitHubassetnote/kiterunner

Hochgeschwindigkeits-Tool zur Entdeckung von API- und Webinhalten, das Routen mit kompilierten Swagger-Datensätzen bruteforct und Tiefenscanning,…
reconnaissanceweb-vulnerability-scannersdynamic-code-analysis+5
3.2kvor 5 Jahren
joomscan preview

joomscan

GitHubowasp/joomscan

Perl-basierter Joomla-CMS-Schwachstellenscanner, der die Versionenauflistung, Komponentenerkennung, Exploit-Zuordnung, Firewall-Identifikation und…

vulnerability-scannersweb-application-exploitationinformation-gathering+2
1.2kvor 2 Jahren
Zurück1…495051…54Weiter