
 cappricio-securities/ghostrecon
gh0str3con ist ein All-in-One-Cloud-basiertes Web-Recon-Tool.
 s0md3v/dump
Dinge, die kein eigenes Repository verdienen.
 projectdiscovery/dnsx-action
Schnelles und vielseitiges DNS-Toolkit, das die Ausführung mehrerer DNS-Abfragen ermöglicht.
 projectdiscovery/subfinder-action
Schnelle und passive Subdomain-Enumeration.
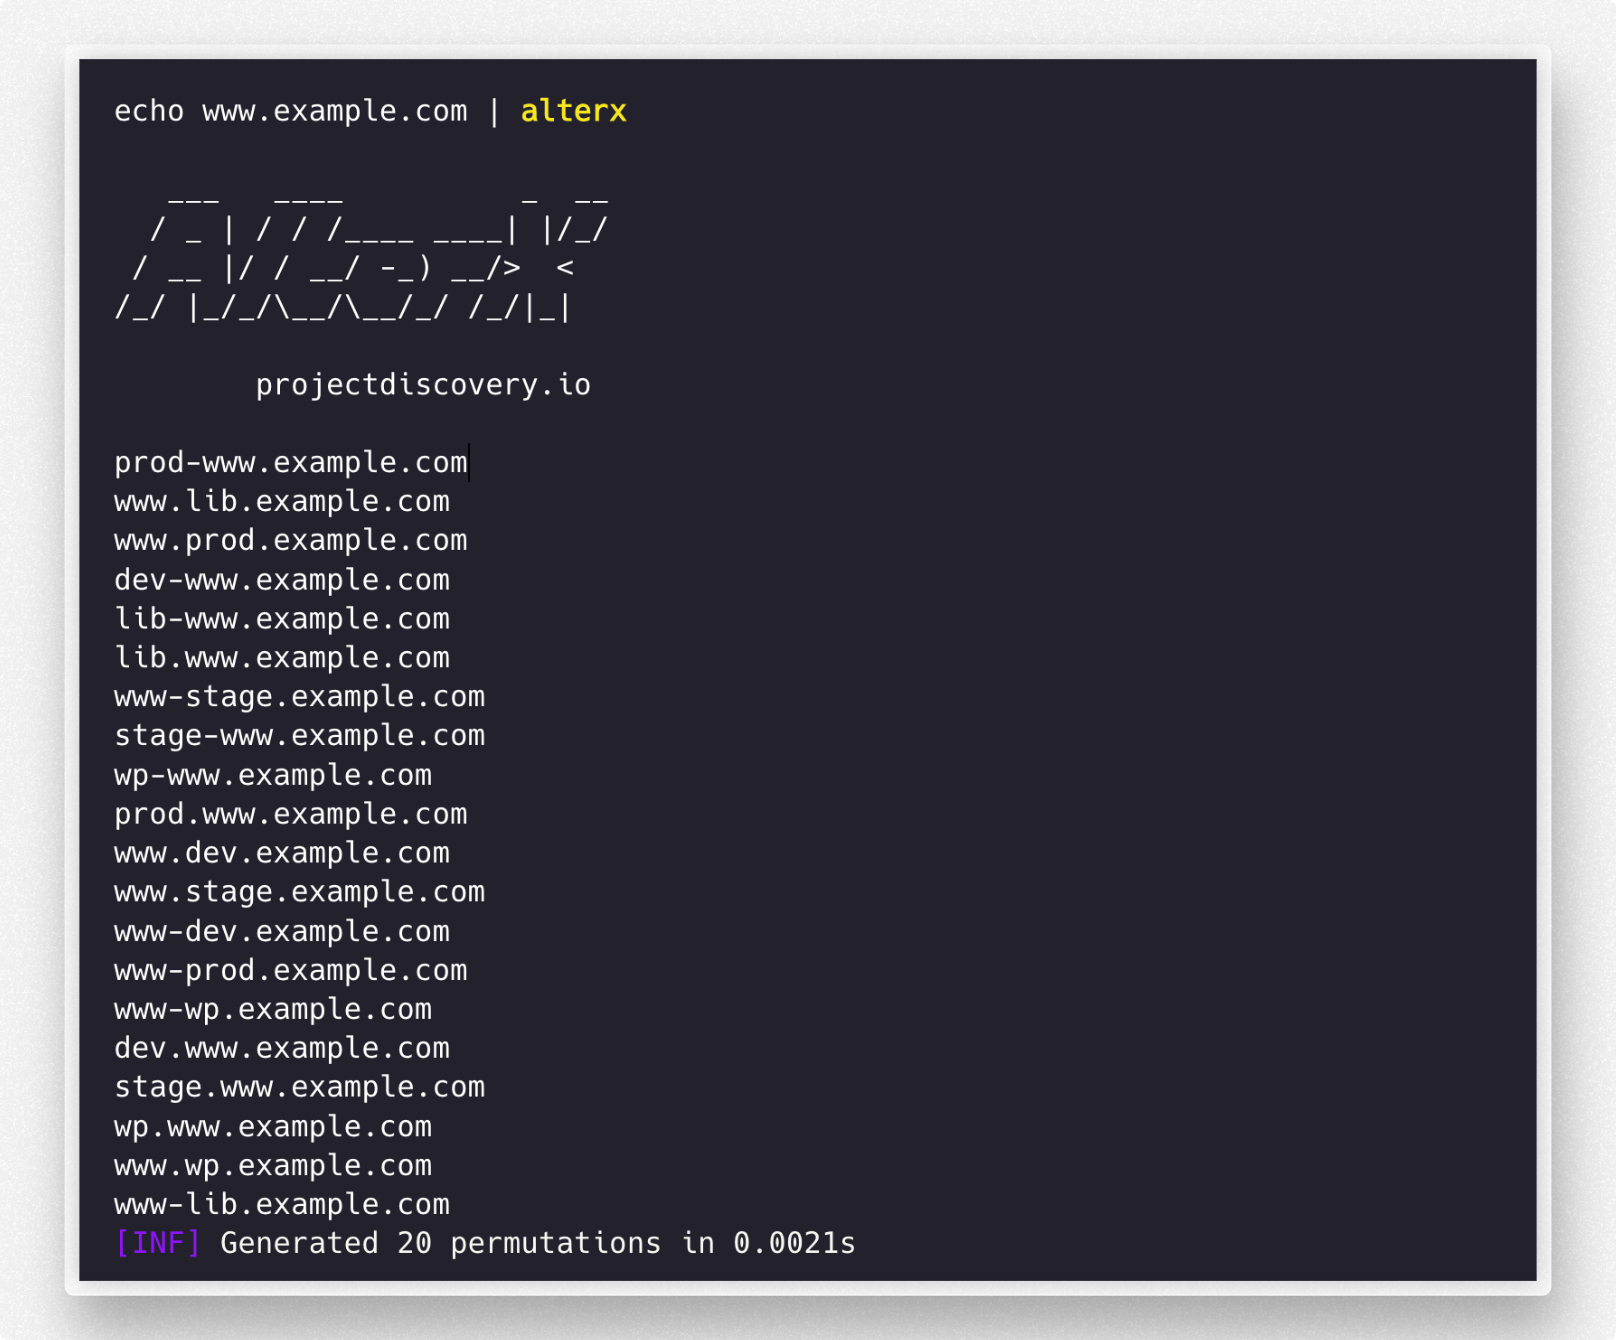 projectdiscovery/alterx
Schneller und anpassbarer Subdomain-Wortlisten-Generator mit DSL
 projectdiscovery/tldfinder
Ein optimiertes Werkzeug zum Entdecken privater TLDs für die Sicherheitsforschung.
 projectdiscovery/urlfinder
Ein Hochgeschwindigkeitstool zum passiven Sammeln von URLs, optimiert für effiziente und umfassende Erkennung von Web-Assets ohne aktives Scannen.
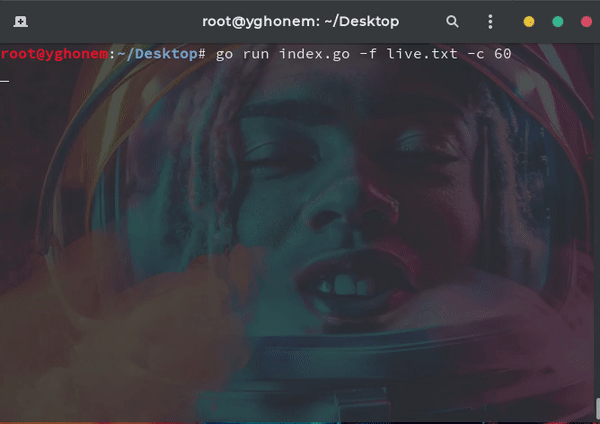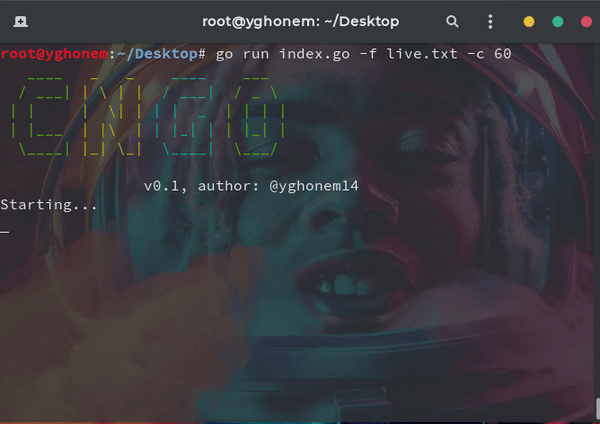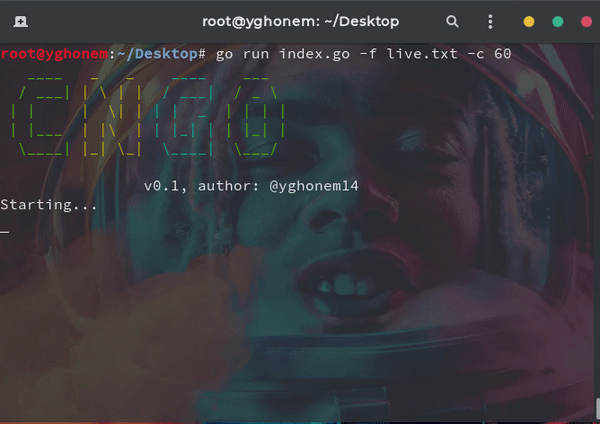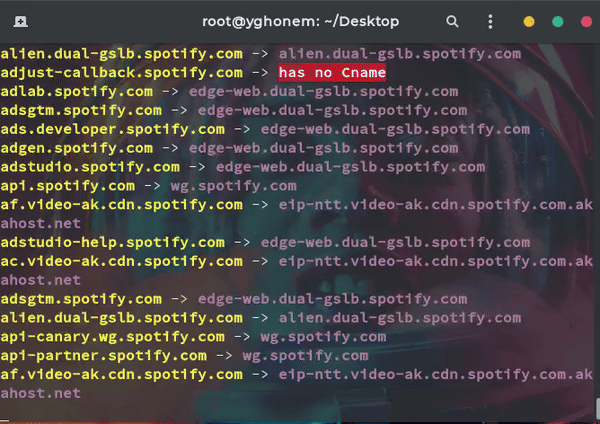 0xsnowmn/cngo
Schnelles Golang-Tool zum Abrufen von Cname für Domains und Subdomains
 netspi/ateam
Python-Reconnaissance-Tool zur Erkennung von Azure-Diensten und zur Zuordnung von Tenant-Besitz via DNS-Validierung, Multi-Service-Sondierung und…
 uphiago/recon-skills
Praxisgeprüftes Offensive-Security-Fähigkeitenpaket mit 169 Techniken für Aufklärung und Penetrationstests. Deckt CORS, SSRF, Subdomain-Übernahme,…
 dwisiswant0/awesome-oneliner-bugbounty
Eine Sammlung großartiger One-Liner-Skripte, insbesondere mit Tipps für Bug Bounty.
 mrharshvardhan/py-log4j-rce-scanner
Mit diesem Tool können Sie mehrere Adressen auf die Remote-Codeausführungsschwachstelle CVE-2021-44228 in Apache Log4j scannen.
 siddolo/knockbleed
CVE-2014-0160 Massentest gegen Subdomains
 moon1705/easy_security
Projekt mit sublist3r, massan, CVE-2018-15473, ssh Brute-Force, ftp Brute-Force und nikto.
 foxvr-sudo/bugbounty-arsenal-resources
Checklisten und Vorlagen für Bug-Bounty-Programme. MIT-lizenziert.
 jhaddix/lazyrecon
Dieses Skript soll Ihren Erkundungsprozess auf organisierte Weise automatisieren.
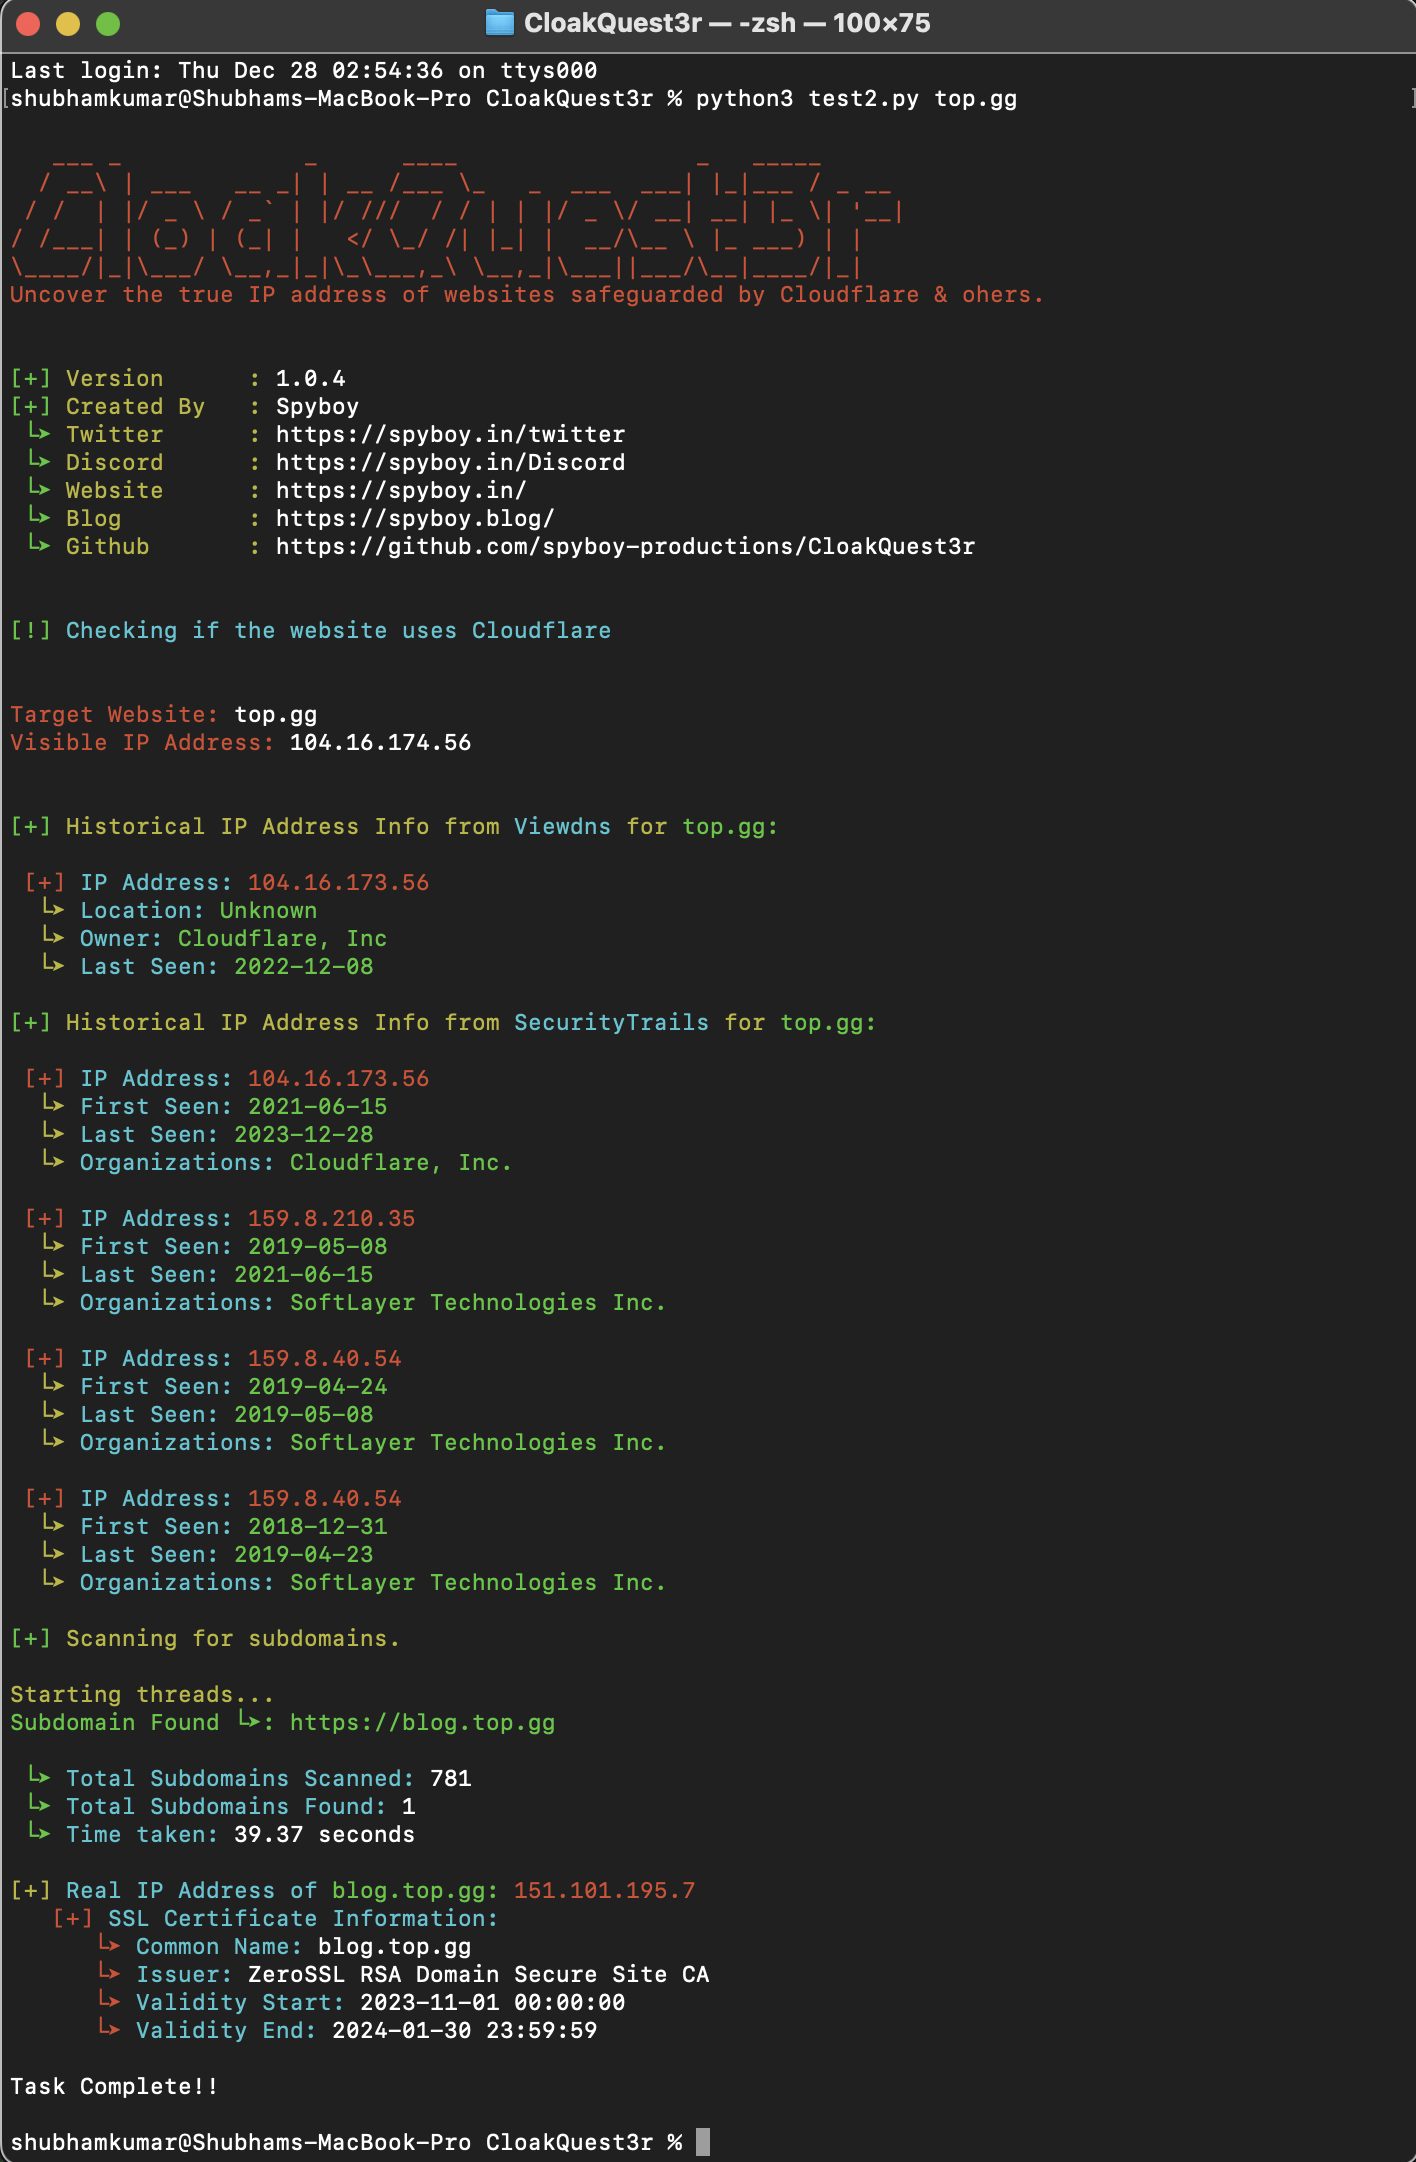 spyboy-productions/cloakquest3r
Open-Source-Sicherheitsforschungstool zur Identifizierung der Offenlegung der Ursprungs-IP von Websites, die durch Cloudflare und ähnliche…