
metasm
 jjyg/metasm
Dies ist das Haupt-Repository für metasm, einen freien Assembler / Disassembler / Compiler, der in Ruby geschrieben ist
code-analysisreverse-engineeringshellcode+2
475vor 7 Monaten
jjyg/metasmDies ist das Haupt-Repository für metasm, einen freien Assembler / Disassembler / Compiler, der in Ruby geschrieben ist
 spiralbl0ck/exploit-starcraft-rop-virtualalloc-eud
Proof-of-Concept-Exploit für StarCraft unter Verwendung von ROP-Chain und VirtualAlloc zur beliebigen Codeausführung über EUD-Trigger.
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Dieses Repository enthält die notwendigen Dateien für den Analyse-Blog, der bald erscheinen wird.
 hussienmisbah/exploits
Repository mit Exploit-Skripten für verschiedene CVEs, die auf Webanwendungen, Binärdateien und Netzwerkdienste abzielen, geeignet für…
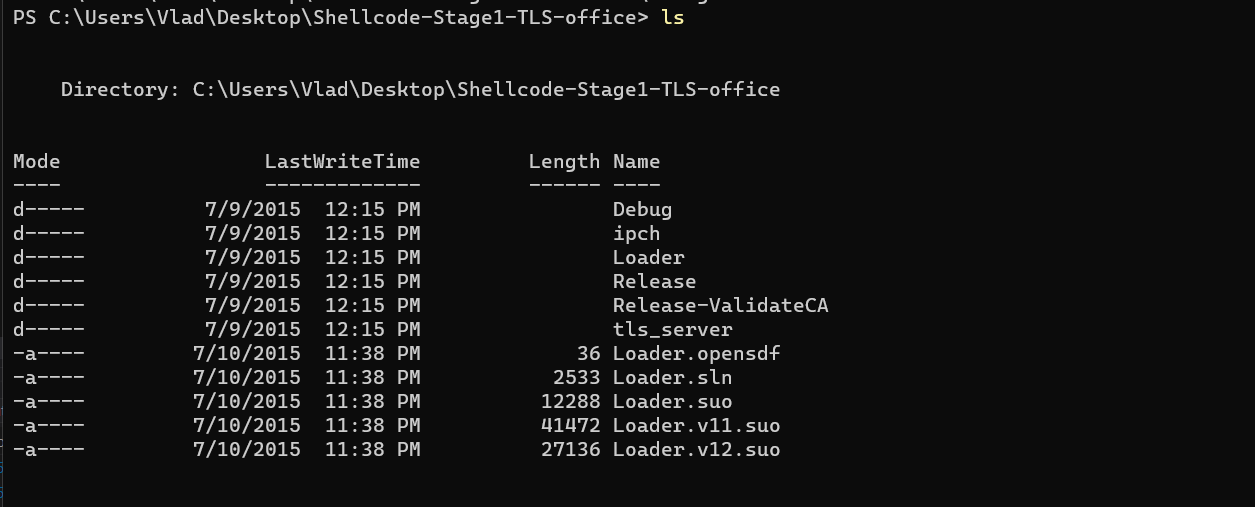 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Analyse für Stage1-Shellcode-Loader aus dem Hacking-Bereich
 hvictor/shellcode-x64
Shellcodes für Windows >= 11 x64
 sunblaze-ucb/exploitgym
ExploitGym ist eine groß angelegte, realistische Benchmark, die auf realen Schwachstellen basiert und dazu dient, die Fähigkeit von KI-Agenten zu…
 5alt/zerorat
ZeroRAT ist ein Einzeiler-Fernsteuerungstool für Windows.
 xdnice/pcshare
PCShare ist eine leistungsstarke Remote-Control-Software, mit der Bildschirm, Registrierung (Registry), Dateisystem usw. des Zielrechners überwacht…
 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Binäre Exploits der Exploit-Database (ehemals im Verzeichnis /sploits enthalten)
 exploit-database/exploitdb
exploitdb // Das offizielle Exploit-Database-Repository
 buffer/pylibemu
Ein Libemu-Cython-Wrapper
 reyammer/shellnoob
Ein Toolkit zum Schreiben von Shellcode
 secretsquirrel/the-backdoor-factory
Patch PE-, ELF- und Mach-O-Binärdateien mit Shellcode. Neue Version in Entwicklung, nur für Sponsoren verfügbar.
 wireghoul/htshells
Eigenständige htaccess-Shells und Angriffe
 mythicagents/medusa
Plattformübergreifender C2-Agent für Mythic mit dynamischem Funktionsladen, SOCKS5-Proxy, Dateioperationen, Shellcode-Injektion sowie…
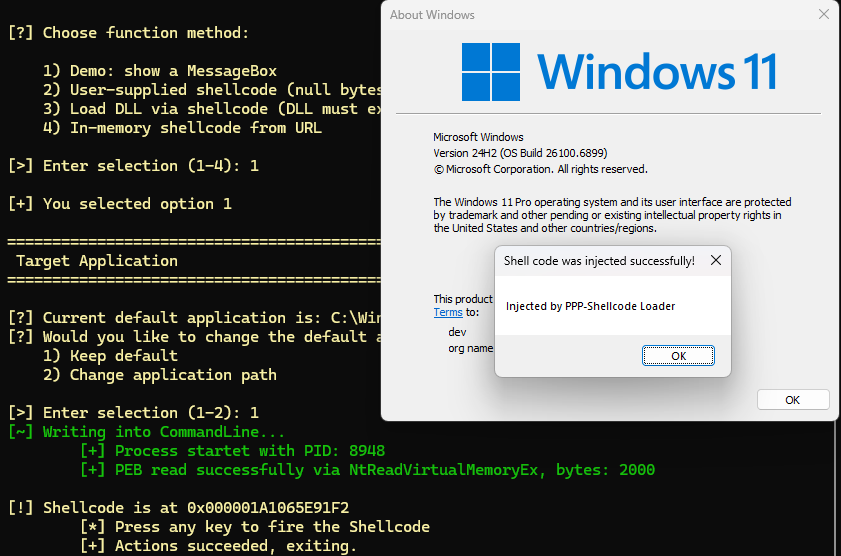 orange-cyberdefense/p3-loader
P³-Shellcode Loader ist ein Loader, der eine Code-Injektionstechnik implementiert, die die Process-Parameters-Struktur als Ausführungs- und…