

linux_injector
 namazso/linux_injector
Ein einfacher ptrace-freier Shared-Library-Injektor für x64-Linux
shellcodepost-exploitationpenetration-testing+3
293vor 3 Jahren
namazso/linux_injectorEin einfacher ptrace-freier Shared-Library-Injektor für x64-Linux
 an00brektn/gopher47
Ein Gopher Assassin eines Drittanbieters für das Havoc Framework.
 kudaes/split
Wenden Sie einen Teile-und-herrsche-Ansatz an, um EDRs zu umgehen.
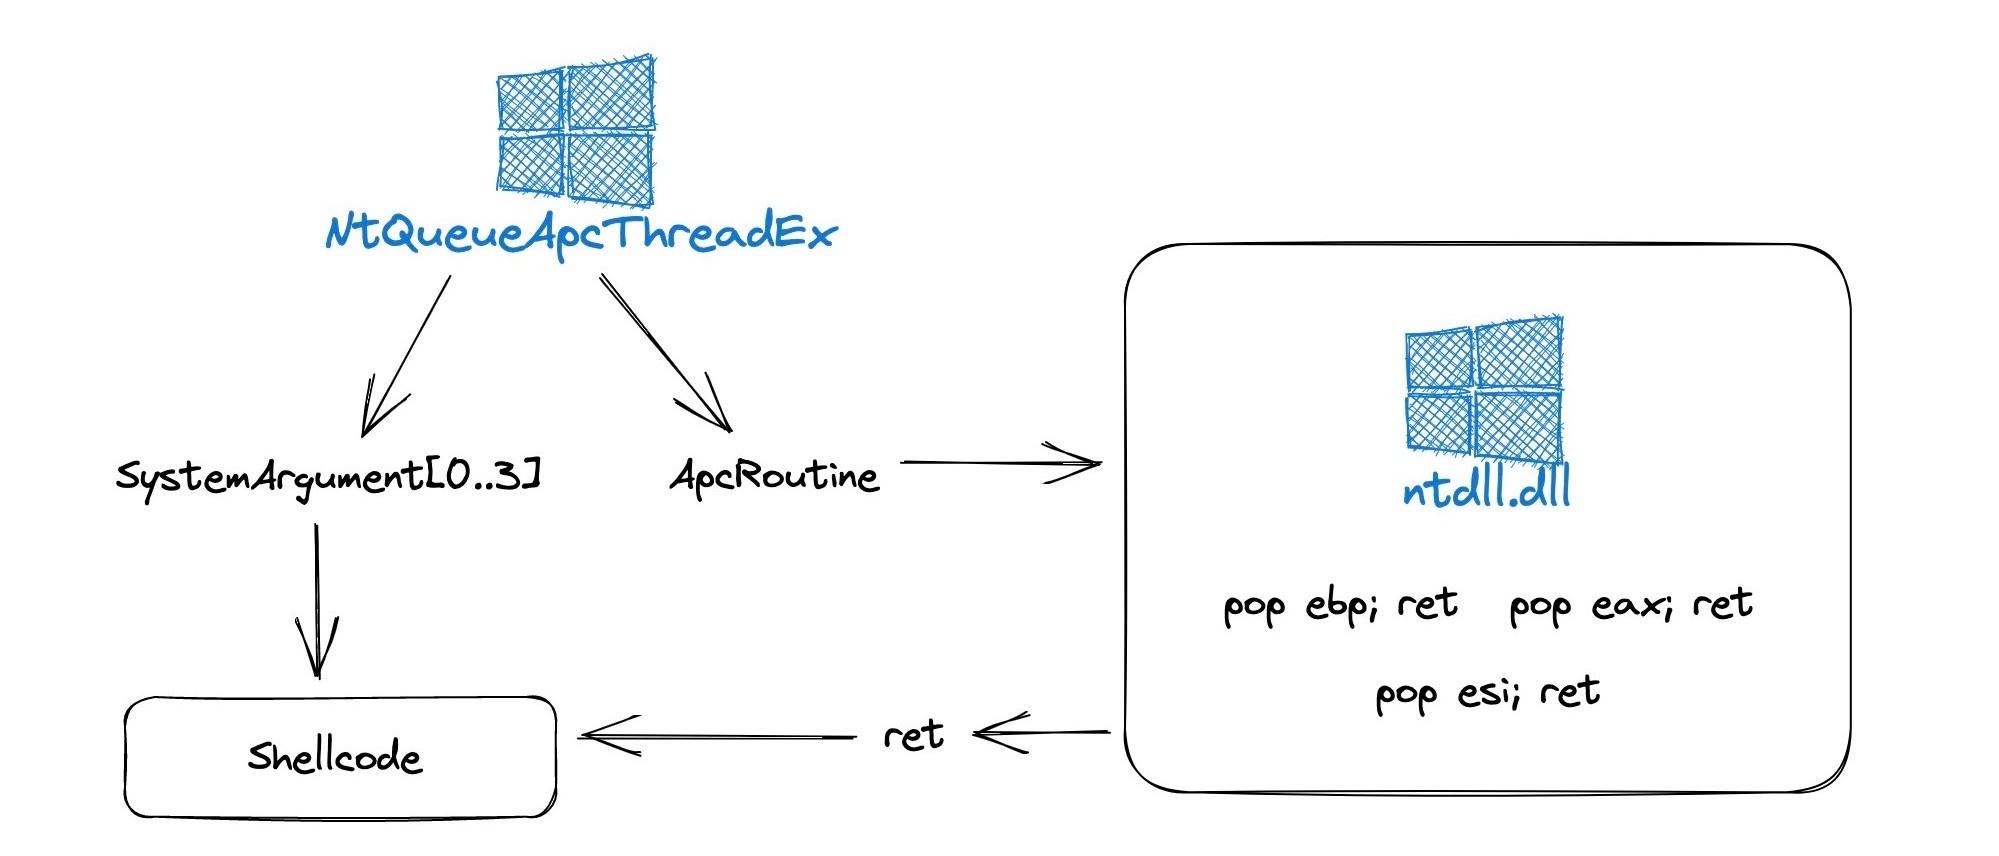 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
Diese neuartige Methode zur Verwendung von NtQueueApcThreadEx durch Missbrauch der ApcRoutine- und SystemArgument[0-3]-Parameter, indem ein…
 netspooky/scare
Ein Multi-Arch-Assembly-REPL und Emulator für deine Kommandozeile.
 saadahla/d1rkldr
Shellcode-Loader mit indirekter dynamischer syscall-Implementierung, Shellcode im MAC-Format, API-Auflösung aus dem PEB, Syscall-Aufruf und Auflösung…
 saadahla/shellcode-hide
Dieses Repo enthält: einfachen Shellcode-Loader, Encoder (base64 - custom - UUID - IPv4 - MAC), Verschlüsselungsmodule (AES), Fileless-Loader…
 ps1337/lastenzug
Socks4a-Proxy, der PIC, Websockets und statische Verschleierung auf Assembly-Ebene nutzt
 lsecqt/offensivecpp
Dieses Repository enthält C/C++-Snippets, die in bestimmten offensiven Szenarien nützlich sein können.
 buzzer-re/shinigami
Ein dynamisches Entpackungswerkzeug
 dump-guy/sc2pe
Einfache dotnet Native AOT-App, die AsmResolver verwendet, um Shellcode in PE zu konvertieren.
 dump-guy/sc2elf
Einfache dotnet Native AOT-App, die LibObjectFile verwendet, um Shellcode in ELF zu konvertieren.
 connormcgarr/eatguard
Implementierung einer Schutzmaßnahme (Mitigation) für die Export-Adresstabelle, wie Export Address Filtering (EAF)
 airbus-cert/yara-ttd
YARA-Regeln auf Time-Travel-Debugging-Traces anwenden
 yo-yo-yo-jbo/msf_shellcode_analysis
Statische Analyse eines Metasploit-Windows-Shellcodes: PowerShell-Payload-Dekodierung, XOR-Obfuskation, PEB-Walking und Auflösung der Export Address…
 virtualalllocex/defcon-31-syscalls-workshop
Enthält das gesamte Material des DEF CON 31 Workshops "(In)direct Syscalls: A Journey from High to Low".

 lleon1435/kernel_vadinjector
Windows 10 DLL-Injektor über Treiber, der VAD nutzt und den geladenen Treiber versteckt