

asmsense
 krxi/asmsense
Kleines Sprachmodell, das Funktionen in gestrippten x86-64-Binärdateien benennt und beschreibt, mit einem offenen Datensatz, Baselines und…
static-analysisreverse-engineeringbinary-analysis+6
7
krxi/asmsenseKleines Sprachmodell, das Funktionen in gestrippten x86-64-Binärdateien benennt und beschreibt, mit einem offenen Datensatz, Baselines und…
 greatscottgadgets/facedancer
Implementieren Sie Ihr eigenes USB-Gerät in Python, unterstützt durch ein Hardware-Peripheriegerät wie Cynthion oder GreatFET
 itm4n/pentest-windows
Sammlung von Windows-Internals-Forschung und Exploitation-Techniken zu Privilegieneskalation, Token-Missbrauch und Post-Exploitation-Tricks für Red…
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 komimoe/arkari
Noch ein weiterer LLVM-basierter Obfuscator auf Basis von goron.
 burrowers/garble
Verschleiert Go-Builds durch Umhüllen der Go-Toolchain, Ersetzen von Bezeichnern, Paketpfaden und Positionsdaten durch Hashes und Entfernen von…
 luftwaffe66/gobfuscator
Verschleiert Go-Quellcode durch AES-256-String-Verschlüsselung mit Laufzeitentschlüsselung, Umbenennung von Bezeichnern und Entfernung von…
 google/kernel-research
Linux-Kernel-Exploitation-Toolkit, das eine Bibliothek zum Erstellen von Exploits, Generatoren für ROP-Ketten und Stack-Pivots, Kernel-Image-Runner…
 mrphrazer/msynth
Code-Deobfuskierungs-Framework zur Vereinfachung von Mixed Boolean-Arithmetic (MBA)-Ausdrücken
 googleprojectzero/p0tools
Sammlung von Google Project Zero Schwachstellenforschungsdokumenten und kleinen eigenständigen Sicherheitstools, einschließlich Exploitation- und…
 neurosaki987/qvm-tool
Statisches Analyse- und Strukturwiederherstellungs-Toolkit für ACE .qvm0-geschützte PE-Images
 icicle-emu/icicle-python
Python-Bindings für den Icicle-Emulator, die Grey-Box-Firmware-Fuzzing, Binäremulation und Reverse-Engineering-Workflows für x64- und ARM64-Ziele…
 lifting-bits/sleigh
CMake-Build von Ghidras SLEIGH-Prozessorspezifikationsbibliothek, die eigenständige Disassemblierungs- und P-Code-Lifting-Engines für…
 llvmparty/striga
Experimenteller x86-64-zu-LLVM-IR-Lifter in Python, der Maschinencode in analysierbare IR für Reverse Engineering, Optimierung und VM-Handler-Analyse…
 revng/revng
Open-Source-Framework für Binäranalyse und Decompiler, aufgebaut auf LLVM und QEMU, der Binärdateien in eine lesbare Zwischendarstellung für Reverse…
 gmh5225/linux-kernel-debugger
Hardware-Debugger-Modul für den Kernel zum Ausgeben von Rootkit-Operationen und zur Untersuchung von Aktivitäten auf Kernel-Ebene für Malware-Analyse…
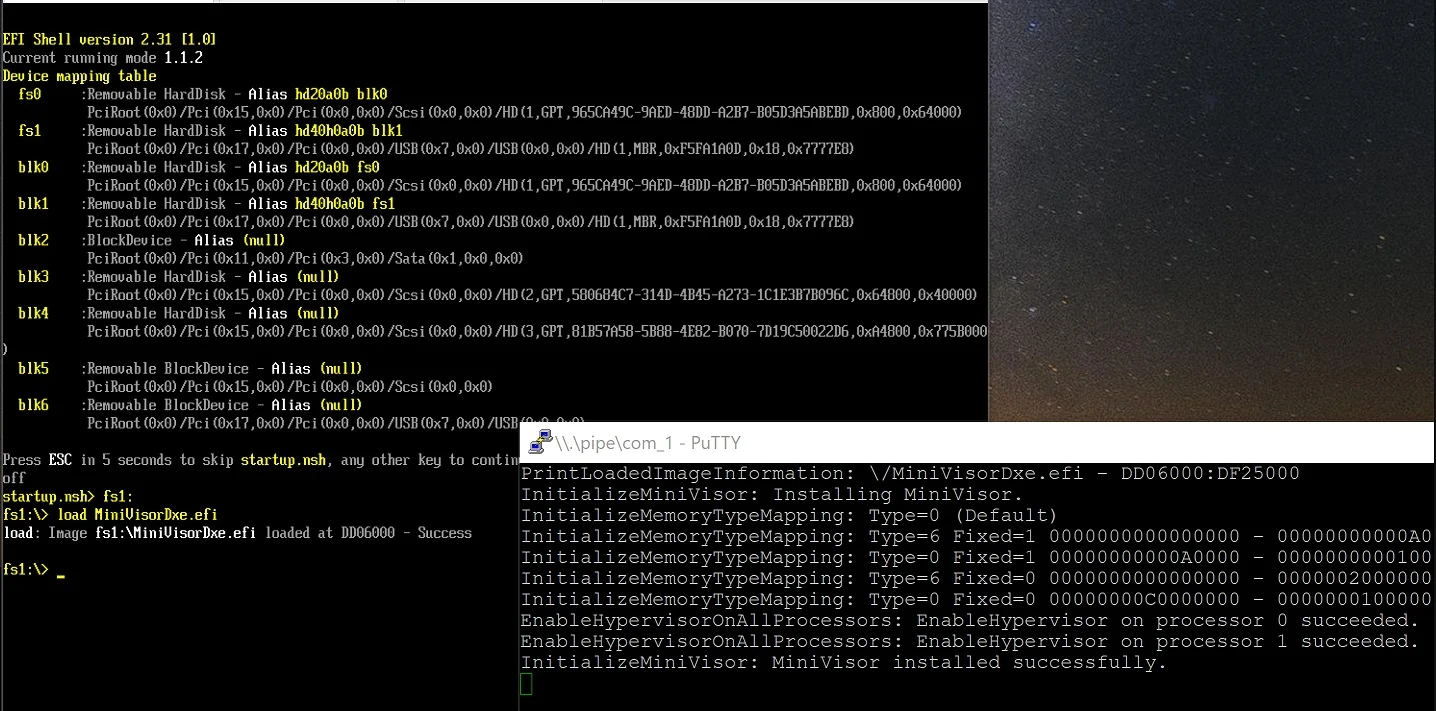 tandasat/minivisorpkg
Der Forschungs-UEFI-Hypervisor, der das Booten eines Betriebssystems unterstützt.
 mrexodia/titanhide
Windows-Kernel-Treiber, der Nt*-SSDT-Funktionen hookt, um Debugger und Prozesse vor Anti-Debug-Prüfungen zu verbergen, mit einem x64dbg-Plugin für…