
SteaLinG
 de3vil/stealing
The SteaLinG ist ein Open-Source-Penetrationstest-Framework, das für Social Engineering entwickelt wurde.
penetration-testing-frameworksphishing-toolspayload-generation+4
246
de3vil/stealingThe SteaLinG ist ein Open-Source-Penetrationstest-Framework, das für Social Engineering entwickelt wurde.
 cryst4linqq/turkorat
Vollständig unerkannter Grabber (sammelt Wallets, Passwörter, Cookies, modifiziert Discord-Client usw.)
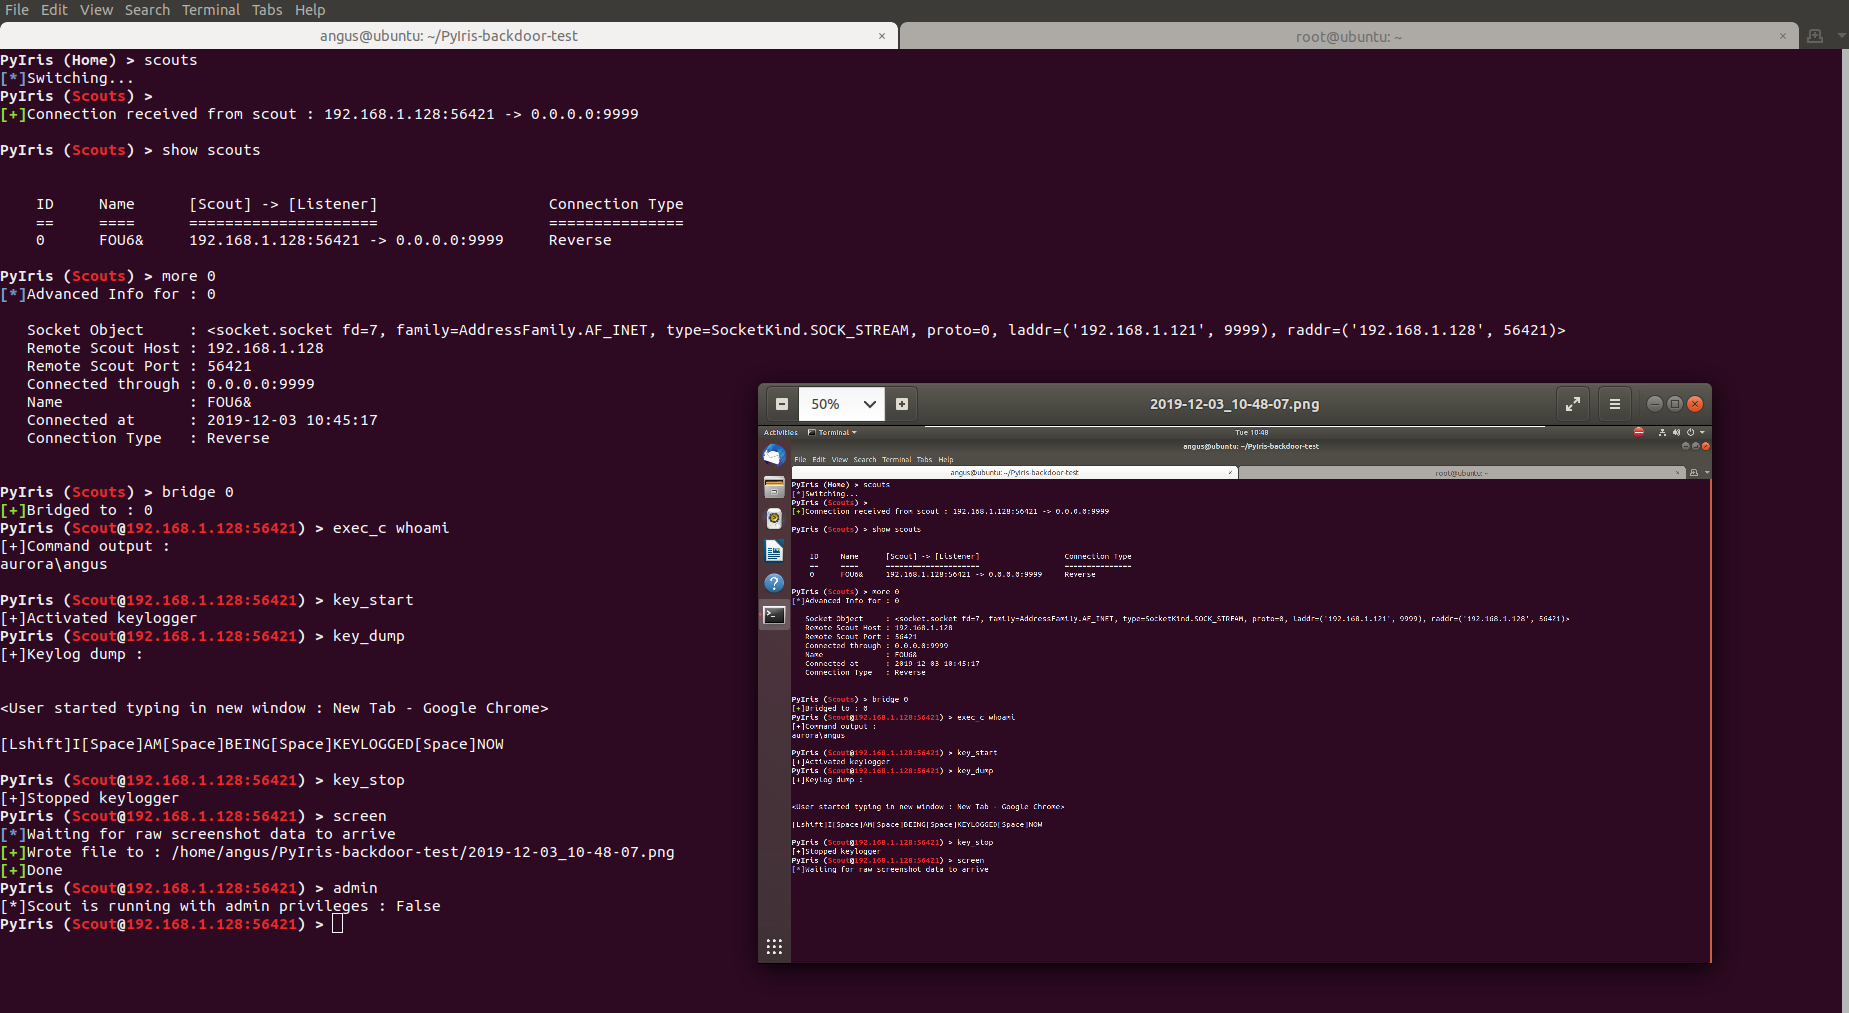 not-sekiun/pyiris
PyIris ist ein modulares Toolkit für Remote-Access-Trojaner, geschrieben in Python, das auf Windows- und Linux-Systeme abzielt.
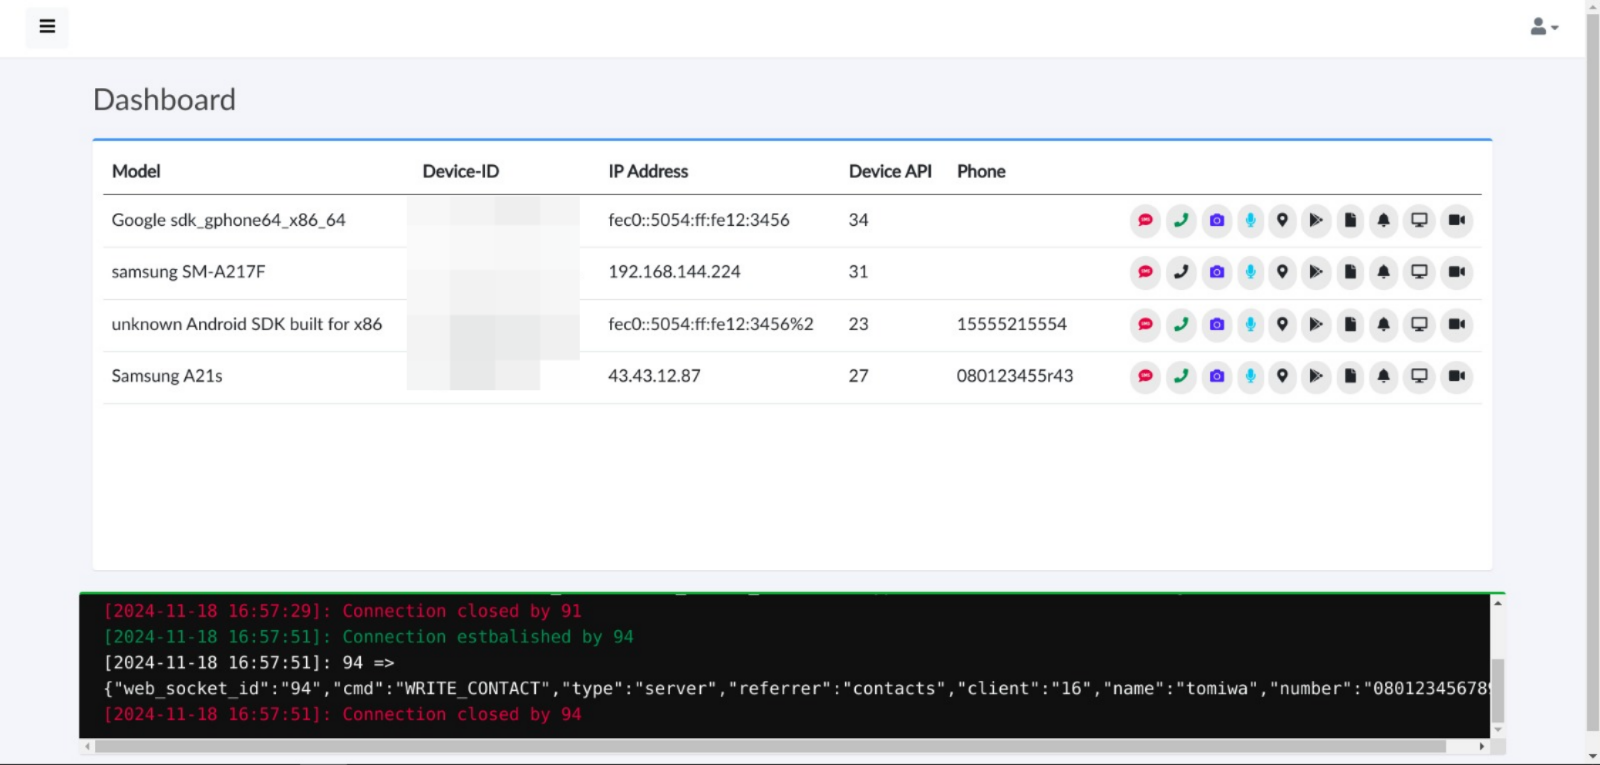 tomiwa-ot/moukthar
Android-Fernverwaltungstool
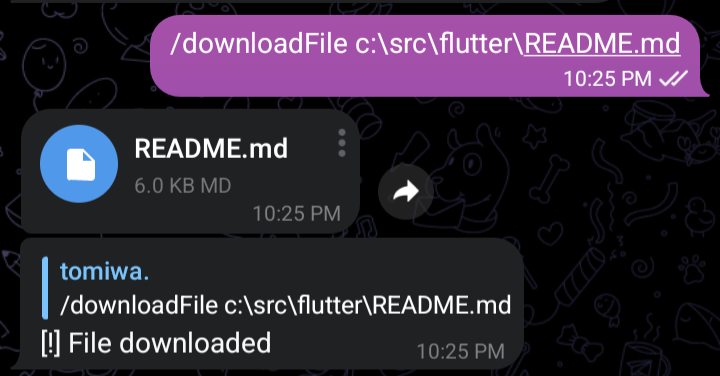 tomiwa-ot/telegram-c2
Steuern Sie ein System aus der Ferne über telegram.
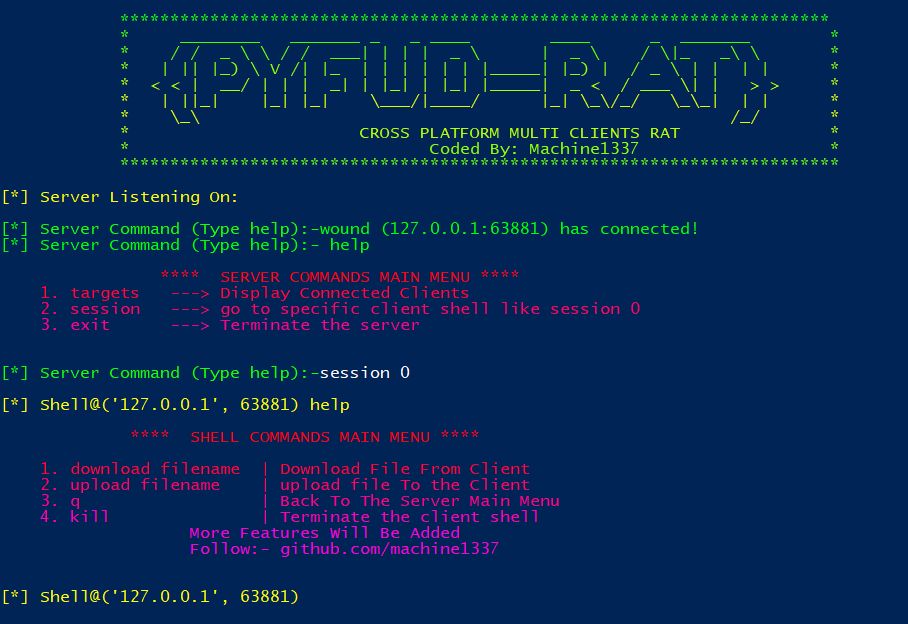 machine1337/pyfud
PLATTFORMÜBERGREIFENDER TROJANER FÜR FERNZUGRIFF (RAT)
 machine1337/telegramrat
Plattformübergreifender Telegram-basierter RAT, der über Telegram kommuniziert, um Netzwerkbeschränkungen zu umgehen.
 fortra/impacket
Python-Bibliothek für die Manipulation von Netzwerkprotokollen auf niedriger Ebene, mit Implementierungen von SMB, MSRPC, Kerberos und WMI sowie…
 cyberark/kubesploit
Kubesploit ist ein plattformübergreifender Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, geschrieben in Golang, ausgerichtet auf…
 its-a-feature/mythic
Ein kollaboratives, plattformübergreifendes Red-Teaming-Framework
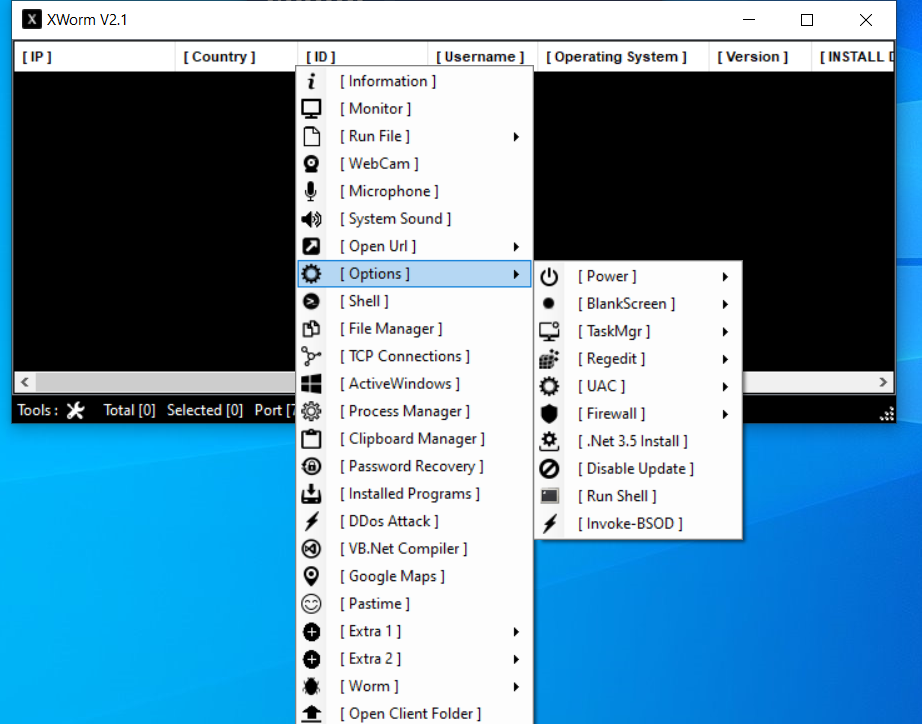
 manturever/xworm-rat
⭐️Das berühmte XWorm RAT, Version 2.1. Nur zu Bildungszwecken.
 rapid7/metasploit-javapayload
Veraltete Java-Payload-Bibliothek für Metasploit, die mit Maven erstellte Java- und Android-Meterpreter-Agents bereitstellt. In metasploit-payloads…
 dobin/antnium
Ein C2-Framework für den Erstzugriff in Go
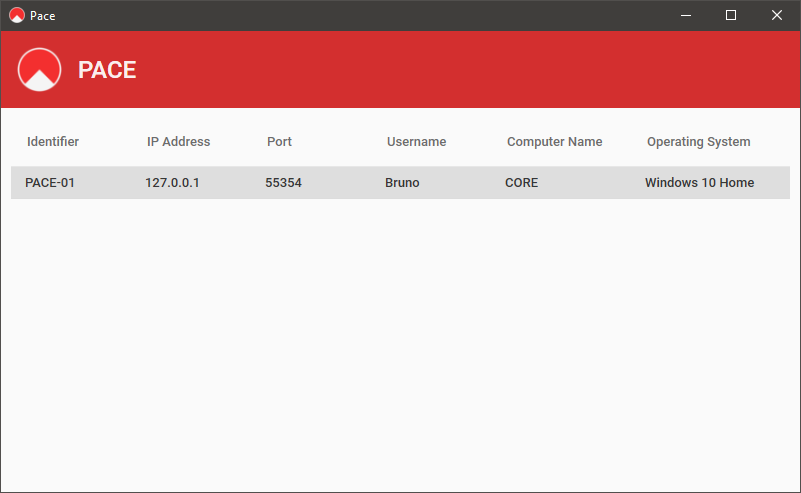 typetrait/pace
Remote-Zugriffstool für Windows.
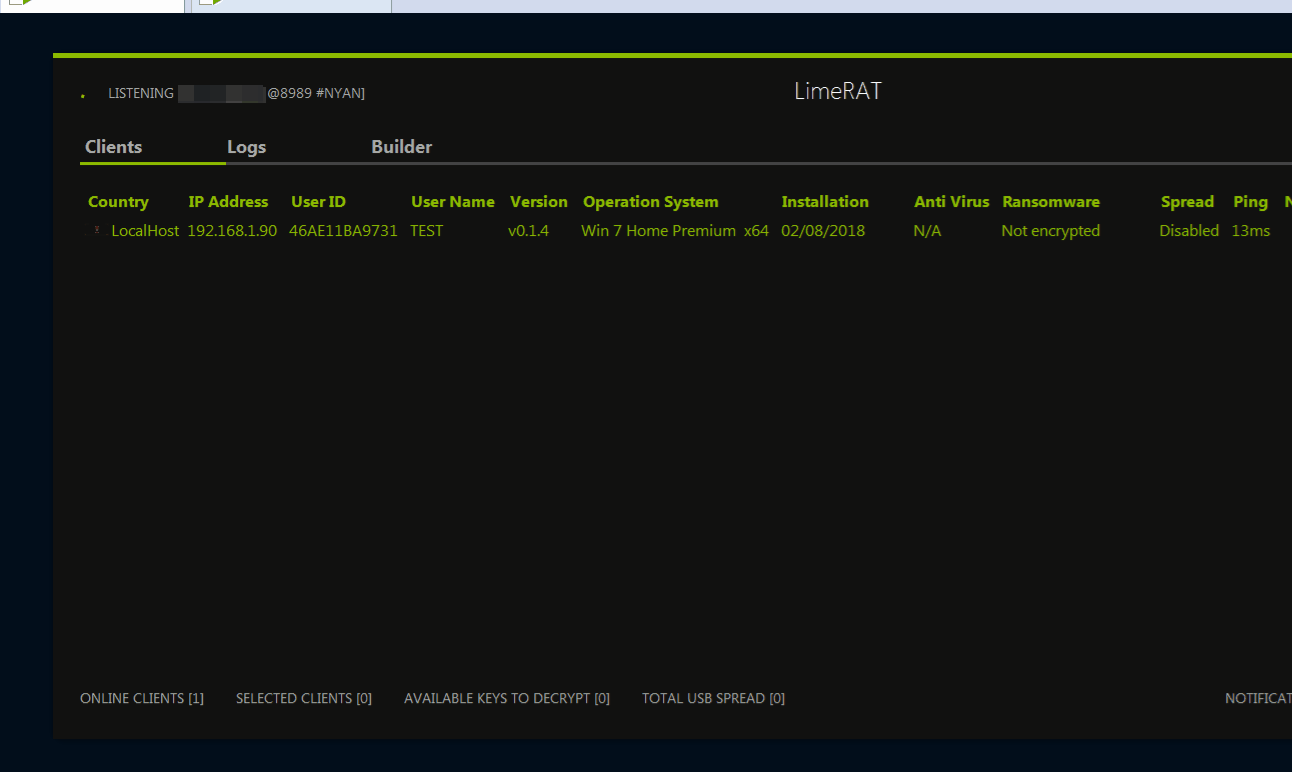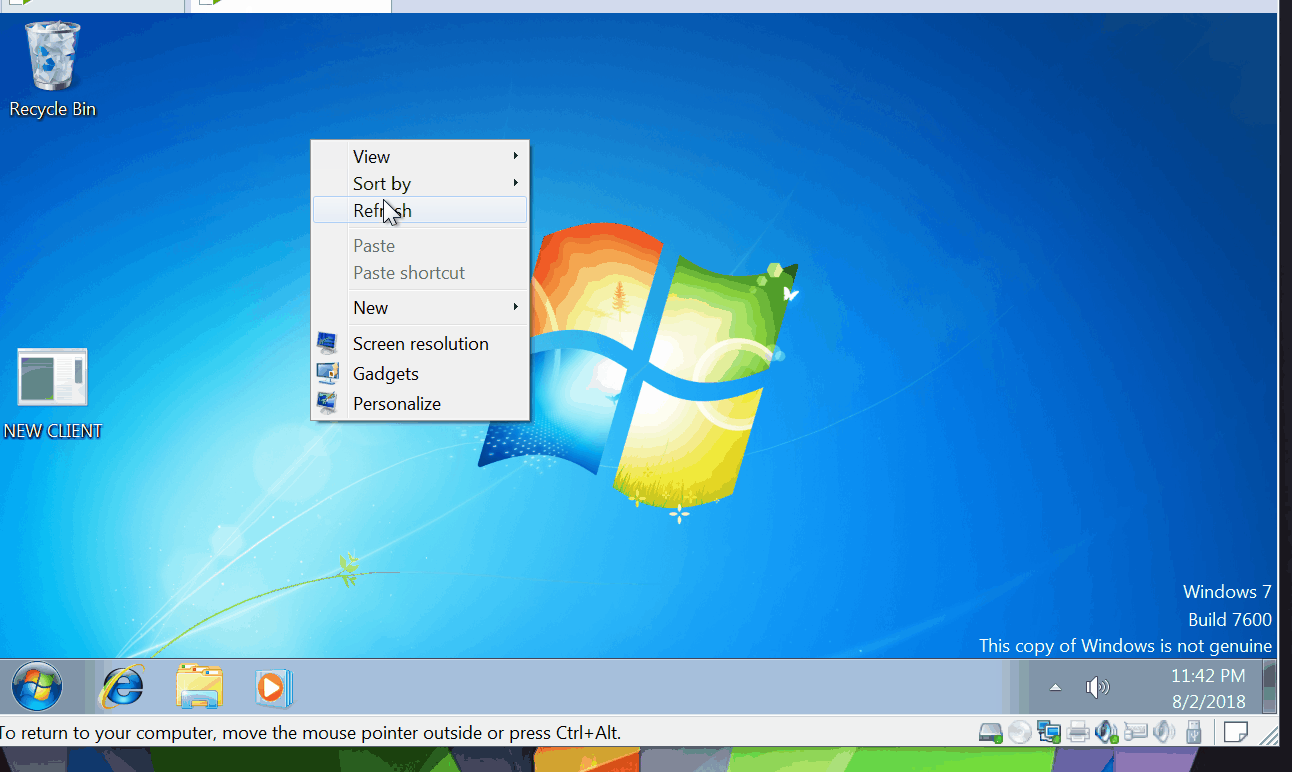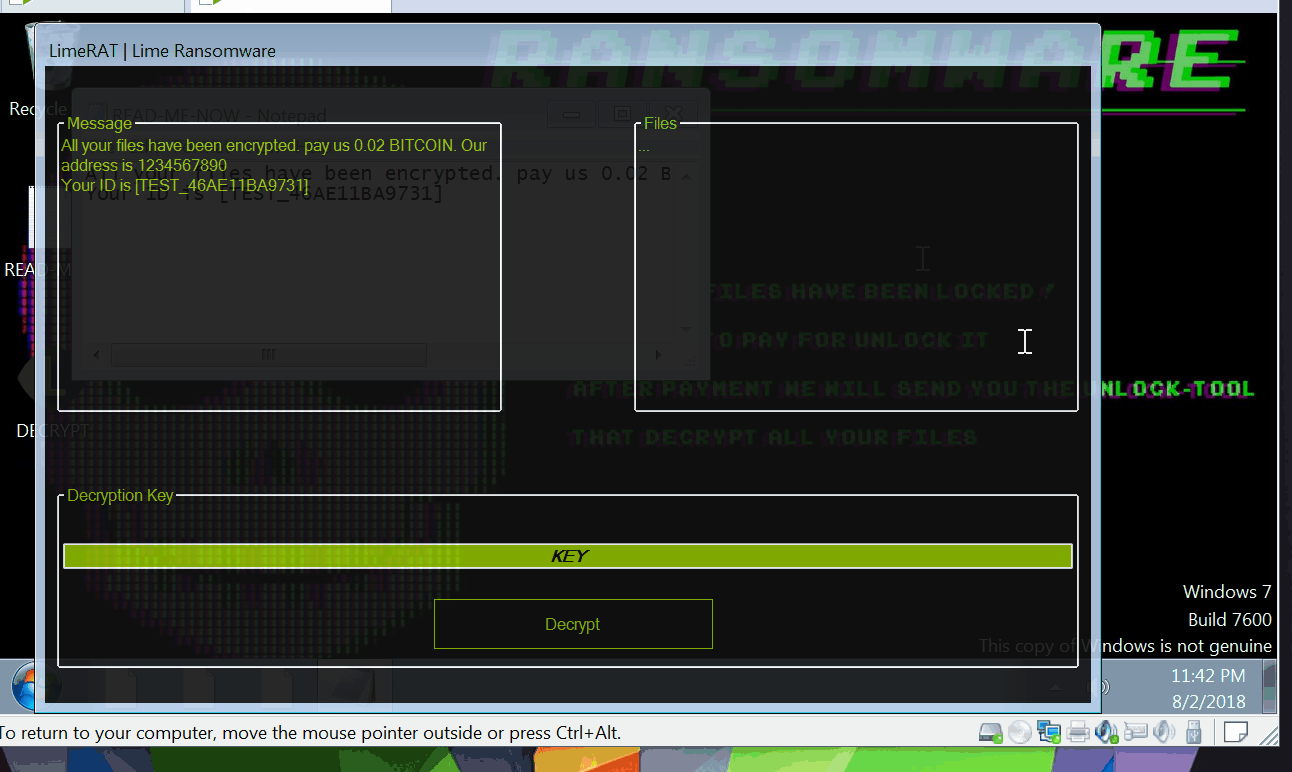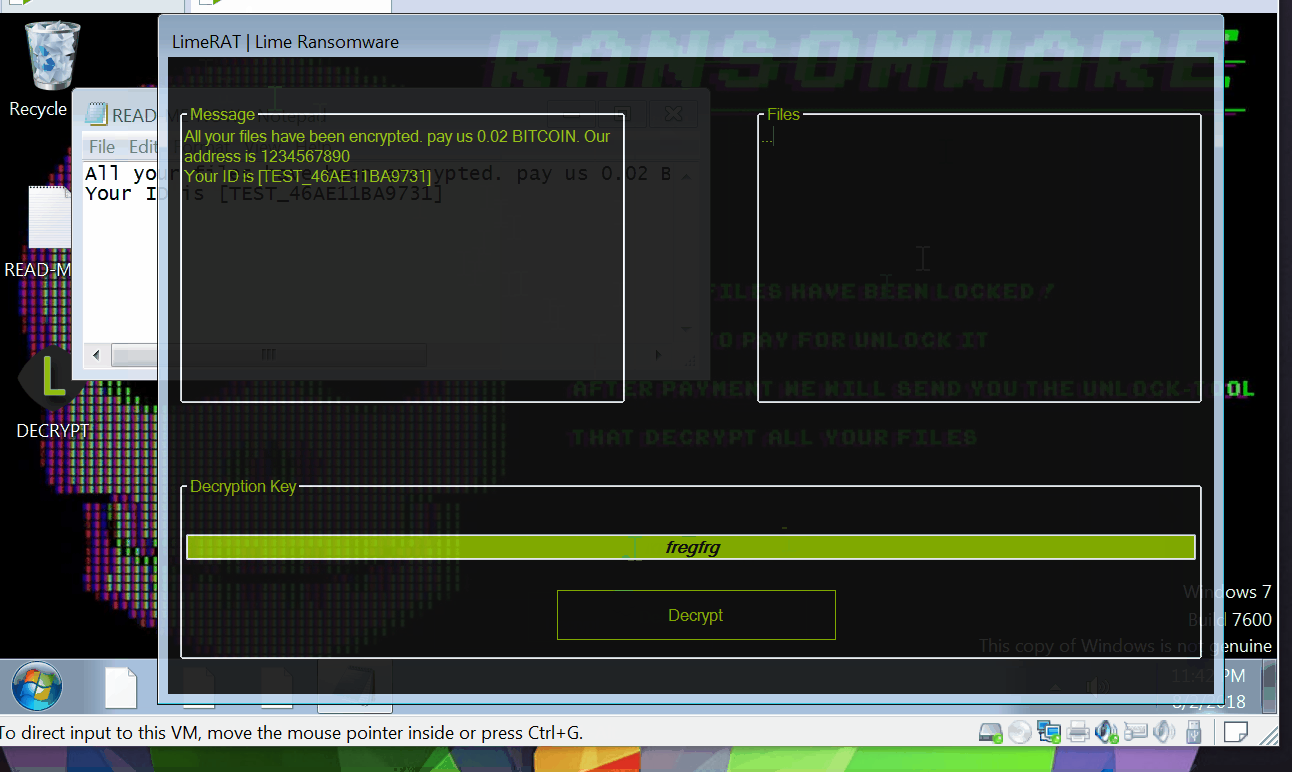 nyan-x-cat/lime-rat
LimeRAT | Einfaches, aber leistungsstarkes Remote-Verwaltungstool für Windows (RAT)
 mitre/caldera-crater
C#-Remote-Access-Trojan (RAT)-Implant für das Caldera-Adversary-Emulation-Framework, das Post-Exploitation-Command-and-Control auf Windows-Systemen…
 cisco-talos/remcos-decoder
Talos Decryptor POC für Remcos RAT Version 2.0.5 und früher