pomerium
Identitätsbewusster Reverse-Proxy, der durch kontextbezogene Richtlinien, kontinuierliche Verifizierung und ohne VPN Zero-Trust-Zugriff auf interne…

Identitätsbewusster Reverse-Proxy, der durch kontextbezogene Richtlinien, kontinuierliche Verifizierung und ohne VPN Zero-Trust-Zugriff auf interne…

Bietet verteilte Enterprise-VPN-Konnektivität mit OpenVPN, einschließlich zentralisierter Verwaltung, Authentifizierung und verschlüsselten Tunneln…

Einfache, Pythonic Remote-Ausführung und Bereitstellung.

Einfaches PHP-Reverse-Shell-Skript zum Einrichten einer Remote-Befehlsausführung auf Zielsystemen. Ideal für Penetrationstests und…

PS5-Homebrew-Enabler-Payload mit Post-Exploitation-Funktionen: benutzerdefiniertes Plugin-/Payload-Laden, Unterstützung für unsignierte fself/fpkg,…

Python-Implementierung von OpenPsPipeJack

Proof-of-Concept-Tool zur Post-Exploitation unter macOS, geschrieben in Swift. Konzipiert als POC für Blue Teams, um macOS-Erkennungen zu entwickeln.…

Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.

Datenbankkomponenten für das RCS-Backend

Eine grundlegende Emulation eines „RPC-Backdoors“

SubSeven Legacy Offizielles Quellcode-Repository

A cross platform C2/post-exploitation framework.

Einfacher PoC-Python-Agent zur Demonstration der benutzerdefinierten Agent-Schnittstelle von Havoc C2. Nicht betriebssicher oder stabil.…

Asynchroner RDP-Client für Python (headless)

Unser freundliches Gmail wird als Server fungieren und der Implant wird Daten per SMTP exfiltrieren und Befehle vom C2 (Gmail) über das…

Nutze dropbear über wireguard.

Meine python3-Implementierung einer Forward-Shell

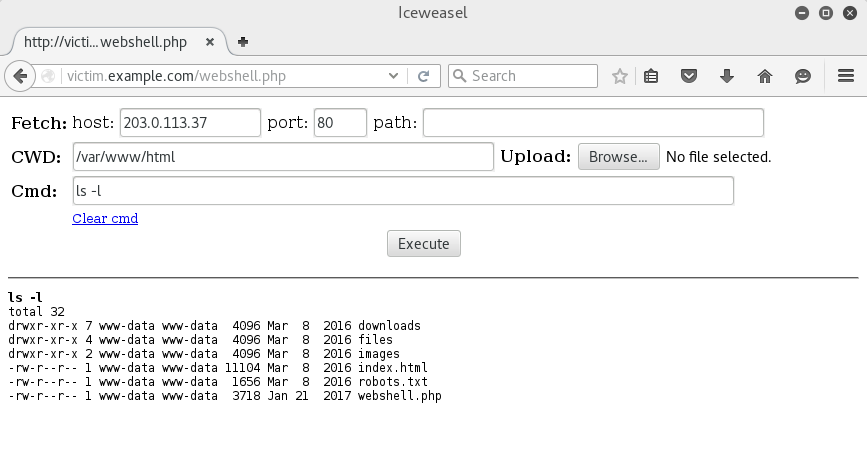
WhiteWinterWolfs PHP-Webshell