
UACME
 hfiref0x/uacme
Umgehung der Windows-Benutzerkontensteuerung
privilege-escalationexploitationeducation+1
hfiref0x/uacmeUmgehung der Windows-Benutzerkontensteuerung
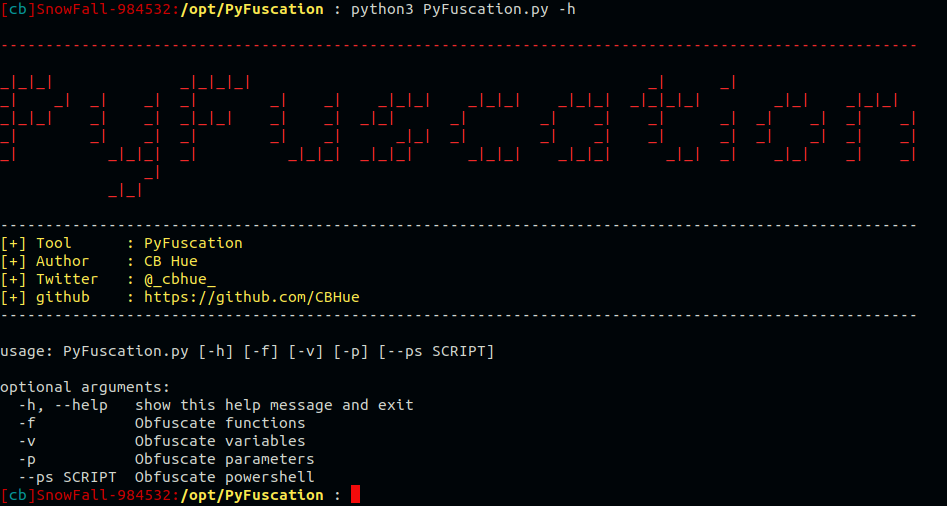 cbhue/pyfuscation
Verschleiern Sie PowerShell-Skripte, indem Sie Funktionsnamen, Variablen und Parameter ersetzen.
 fkasler/dolos_cloak
Automatisierter 802.1x-Bypass
 watersalesman/aura-botnet
Ein super portables Botnet-Framework mit einem Django-basierten C2-Server. Der Client ist in C++ geschrieben, mit alternativen Clients in Rust, Bash…
 cobbr/covenant
Covenant ist ein kollaboratives .NET C2-Framework für Red Teamer.
 ziconius/fudgec2
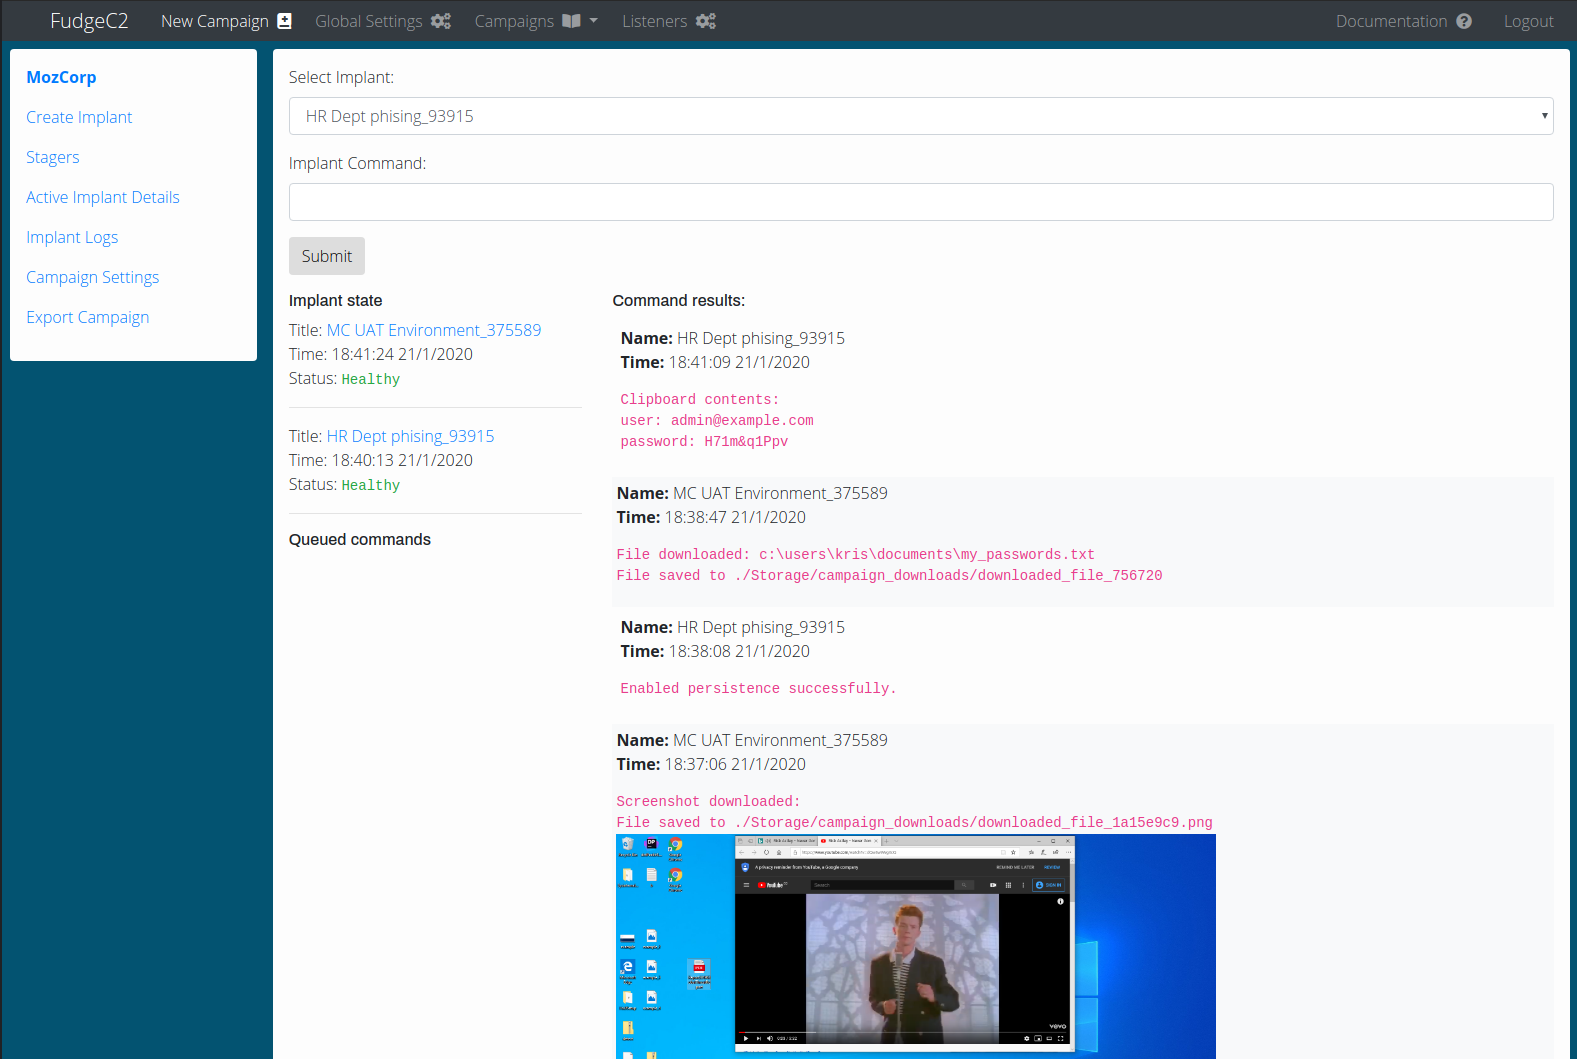
FudgeC2 - ein Command-and-Control-Framework, das für Teamzusammenarbeit und Post-Exploitation-Aktivitäten entwickelt wurde.
 sf197/telegra_csharp_c2
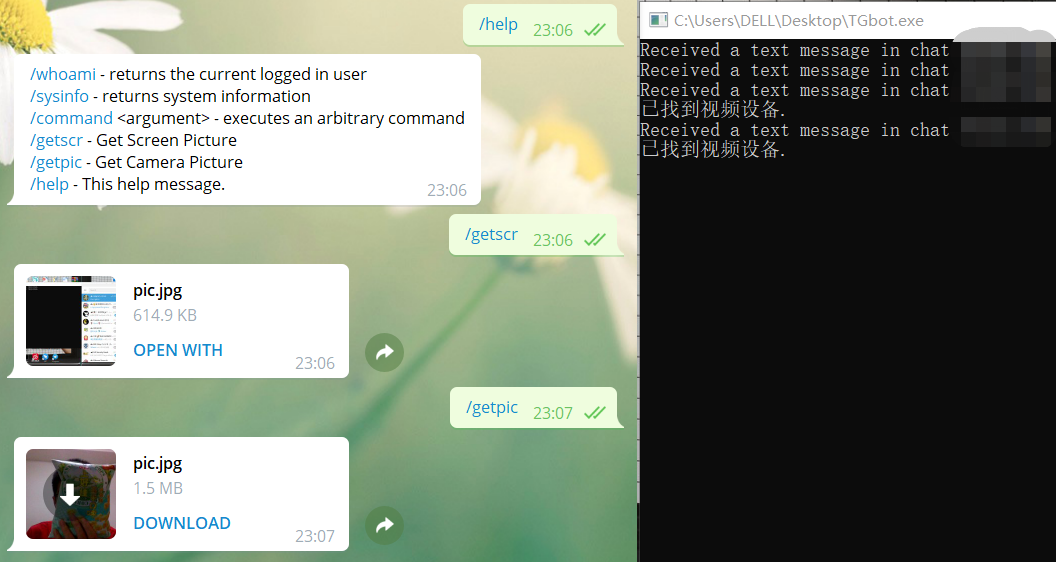
Befehls- und Kontrollsystem für das Schreiben in C#
 safebreach-labs/pinjectra
Pinjectra ist eine C/C++-Bibliothek mit OOP-ähnlichem Ansatz, die Techniken zur Prozessinjektion implementiert (mit Fokus auf Windows 10 64-Bit).
 trustedsec/social-engineer-toolkit
Das Social-Engineer Toolkit (SET) Repository von TrustedSec – Alle neuen Versionen von SET werden hier bereitgestellt.
 dsnezhkov/zombieant
Zombie Ant Farm: Primitive und offensive Werkzeuge zur Umgehung von Linux-EDR
 t0thkr1s/revshellgen
Reverse-Shell-Generator geschrieben in Python 3.
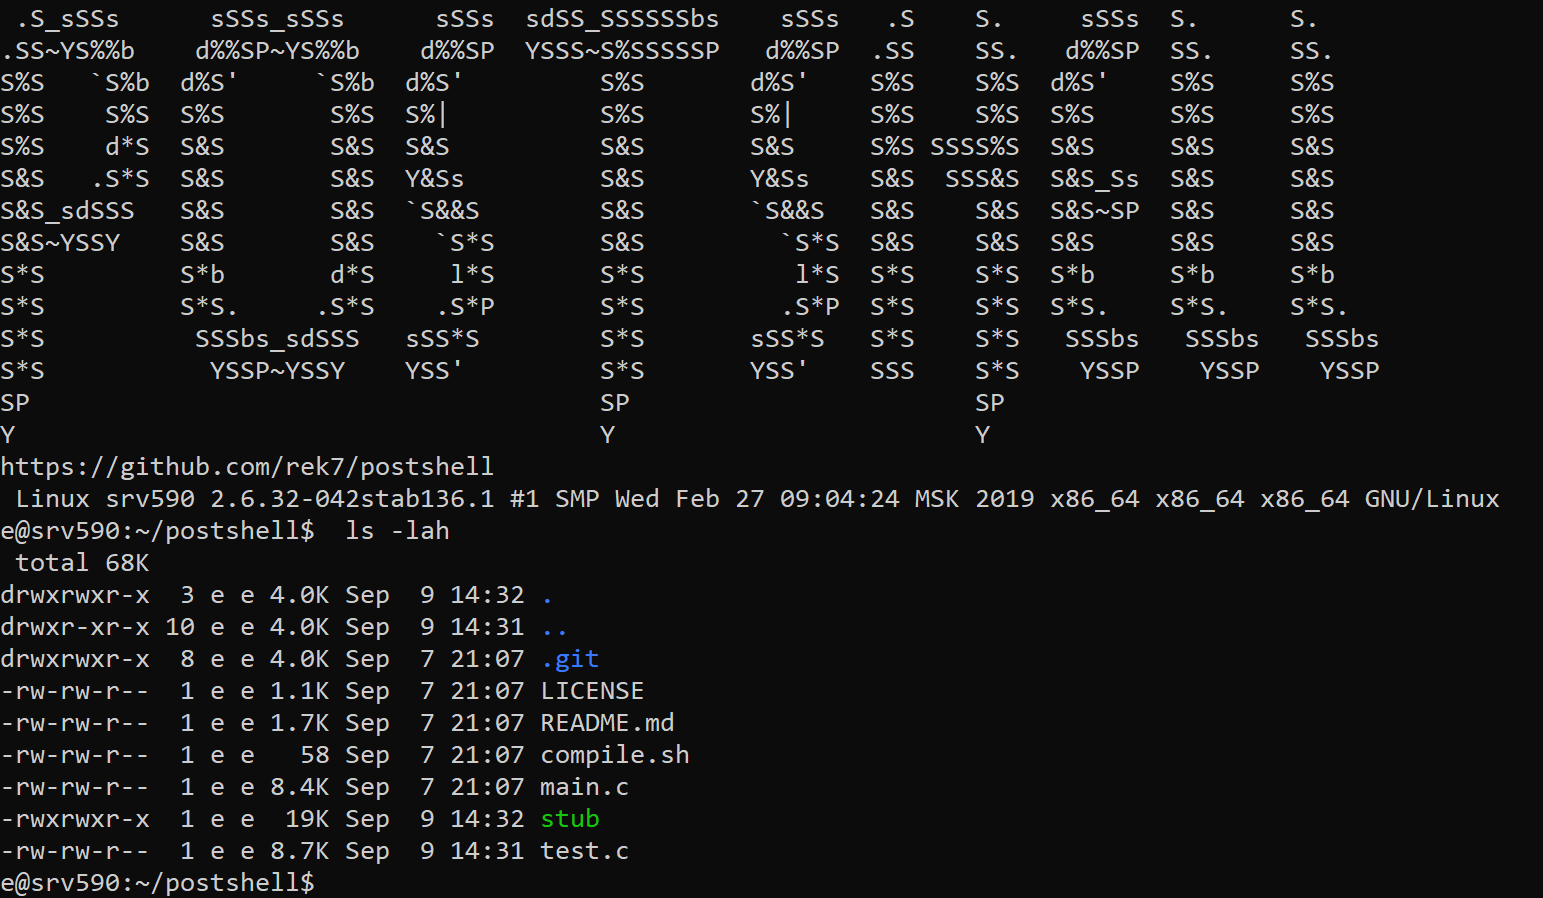 rek7/postshell
PostShell - Post-Exploitation-Bind/Backconnect-Shell
 p3nt4/nuages
Ein modulares C2-Framework
 ahhh/reverse_dns_shell
Ein Python-Reverse-Shell, die DNS als C2-Kanal verwendet.
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) und Bibliothek für Python mit der Möglichkeit, Verbindungen live oder im Nachhinein zu überwachen
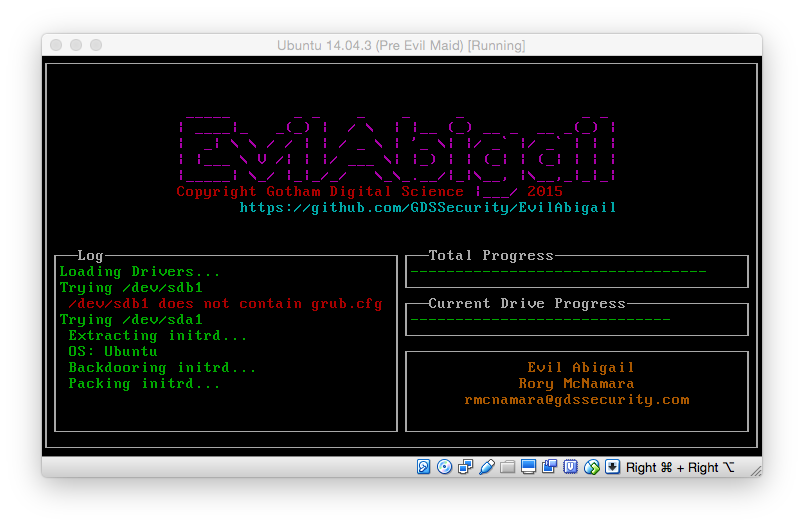 strozfriedberg/evilabigail
Automatisierter Linux-Evil-Maid-Angriff
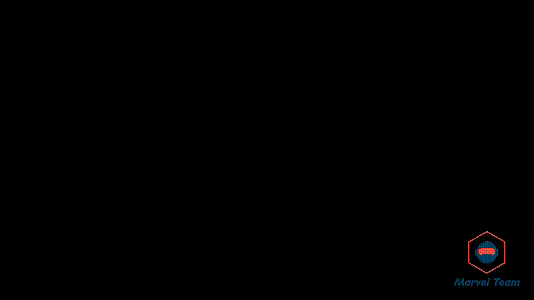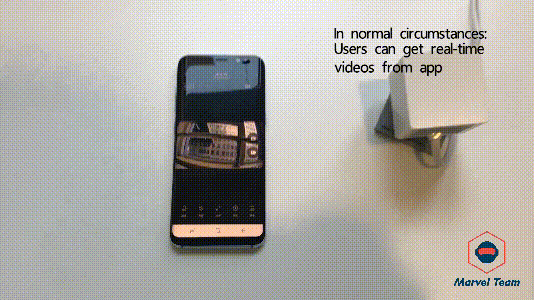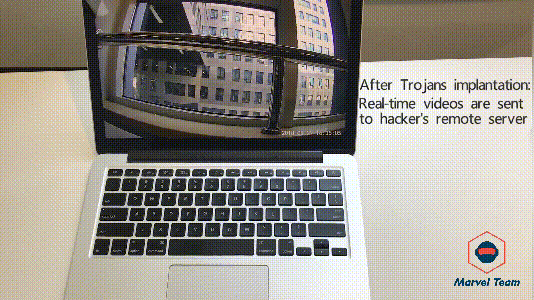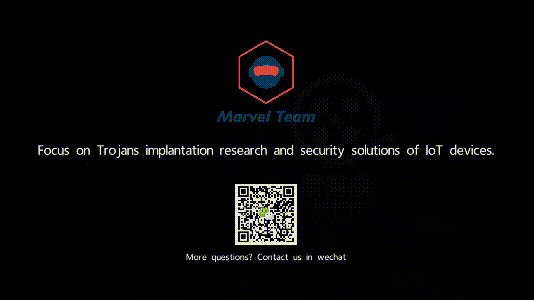 arthastang/iot-implant-toolkit
Toolkit für Implantat-Angriffe auf IoT-Geräte
 elevenpaths/evilfoca
Werkzeug zur Analyse und Prüfung der Sicherheit in IPv4- und IPv6-Datennetzwerken