
class_struggle
 artur-augustyniak/class_struggle
Autoencoder-basierte Anomalieerkennung zur Identifizierung von Phishing-Domains anhand der CERT-Polska-Warnlistendaten, mit Jupyter-Notebooks für…
phishingthreat-intelligencemachine-learning+4
2
artur-augustyniak/class_struggleAutoencoder-basierte Anomalieerkennung zur Identifizierung von Phishing-Domains anhand der CERT-Polska-Warnlistendaten, mit Jupyter-Notebooks für…
 s0ld13rr/claude-code-backdoor
Einbau einer Backdoor in Claude Code über Hooks in settings.json. Nur für autorisierte Nutzung!
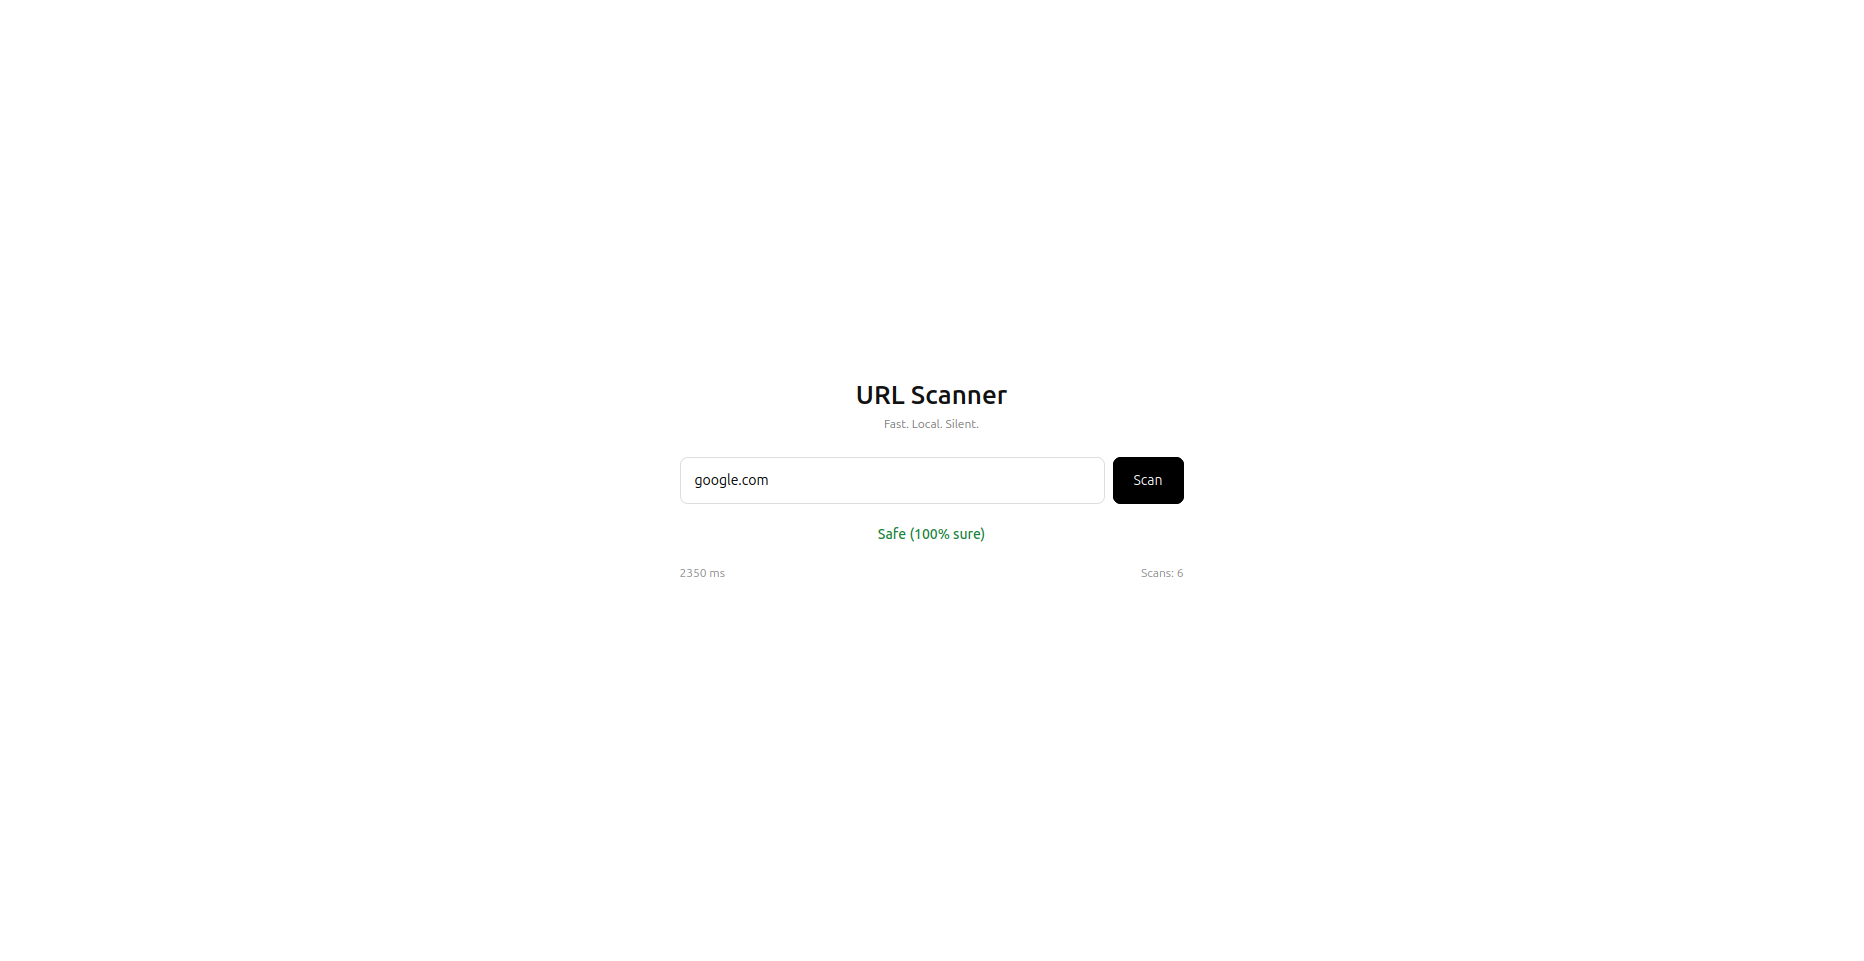 mannansainicyber/url_checker
Hybrider, auf ML und Heuristik basierender URL-Phishing-Detektor mit Echtzeitanalyse, erklärbaren Konfidenzwerten und REST-API für programmatische…
 ilianazz/young-domain-guard
Browser-Erweiterung, die Nutzer vor kürzlich registrierten Domains warnt, um Phishing-Angriffe zu verhindern. Fragt RDAP ab, um das Alter der Domain…
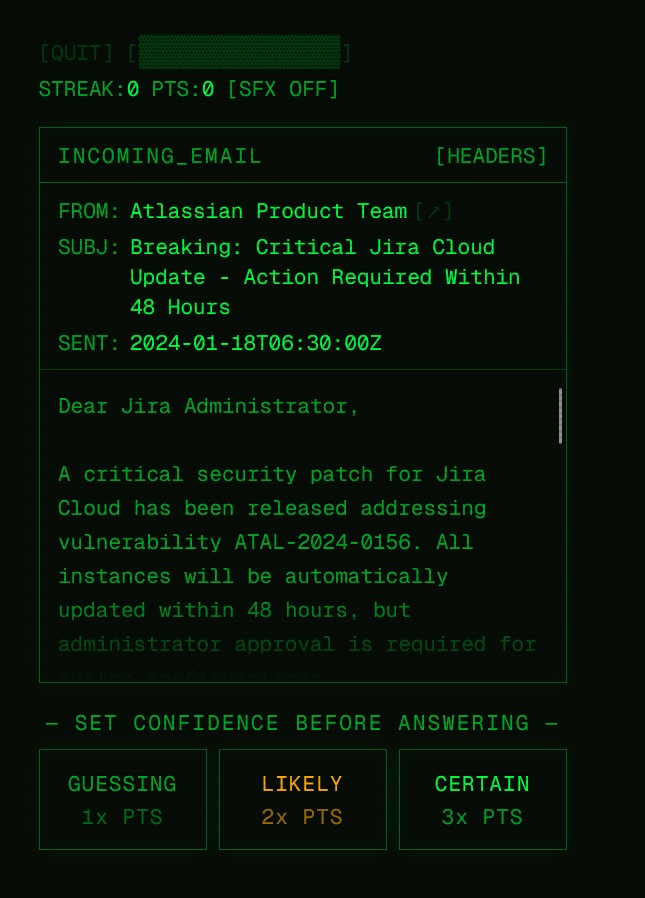 scottalt/ai-email-threat-research
Ein Cybersicherheits-Forschungsspiel, das misst, wie Menschen KI-generierte Phishing-E-Mails erkennen. Entwickelt als Retro-Terminal-Erlebnis.
 brmkit/toastnotify-bof
Missbrauch von Windows-Toast-Benachrichtigungen für Spaß und Benutzermanipulation
 brodsbytes/cyberpup
Eine kostenlose, quelloffene Cybersicherheits-App für nicht technisch versierte Personen.
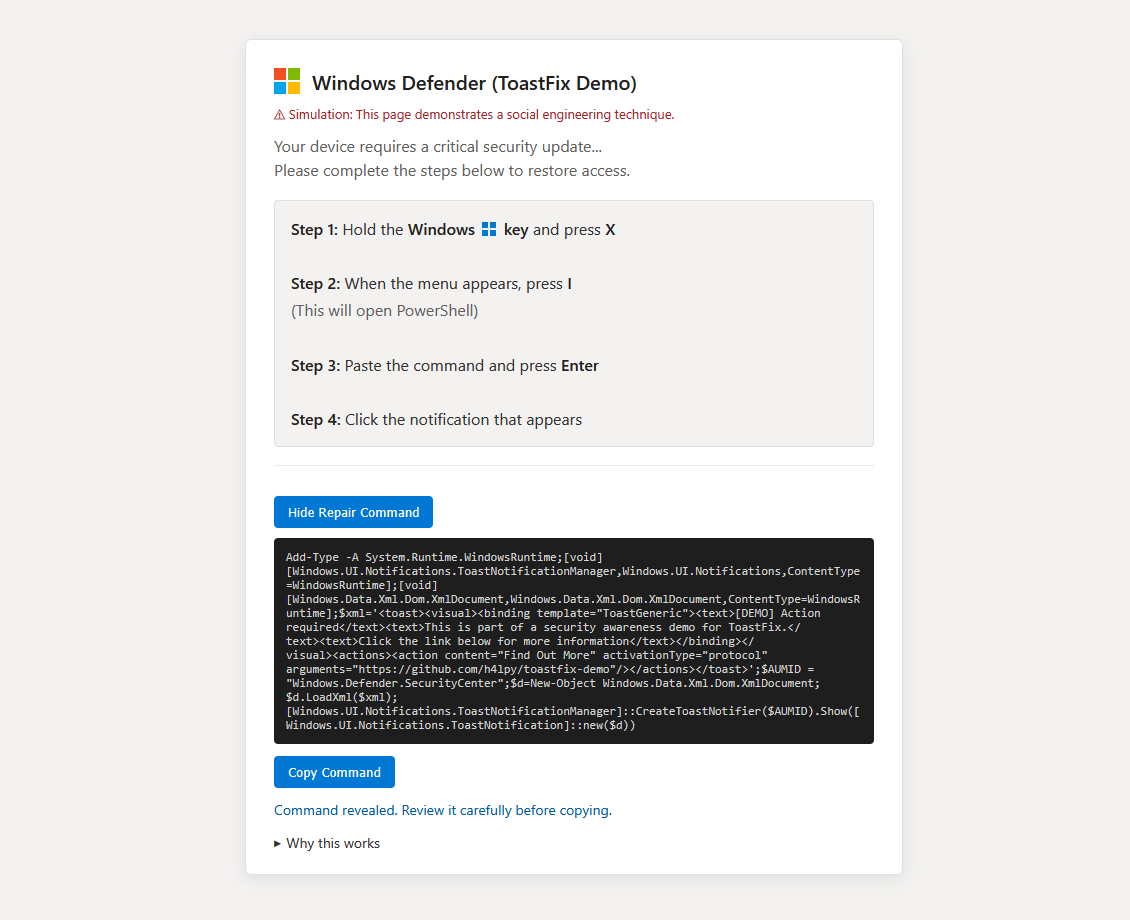 h4lpy/toastfix-demo
Proof-of-Concept-Sicherheitsdemo, die veranschaulicht, wie PowerShell vertrauenswürdig aussehende Windows-Toast-Benachrichtigungen erstellen kann,…
 certtools/intelmq
IntelMQ ist eine Lösung für IT-Sicherheitsteams zum Sammeln und Verarbeiten von Sicherheits-Feeds mithilfe eines Message-Queuing-Protokolls.
 rderaison/bromure
Angemessenes Sandboxing für agentisches Codieren und Web-Browsing
 sublime-security/ics-phishing-toolkit
Open-Source-Tooling zur Bekämpfung von ICS-Phishing (bösartige Kalendereinladungen)
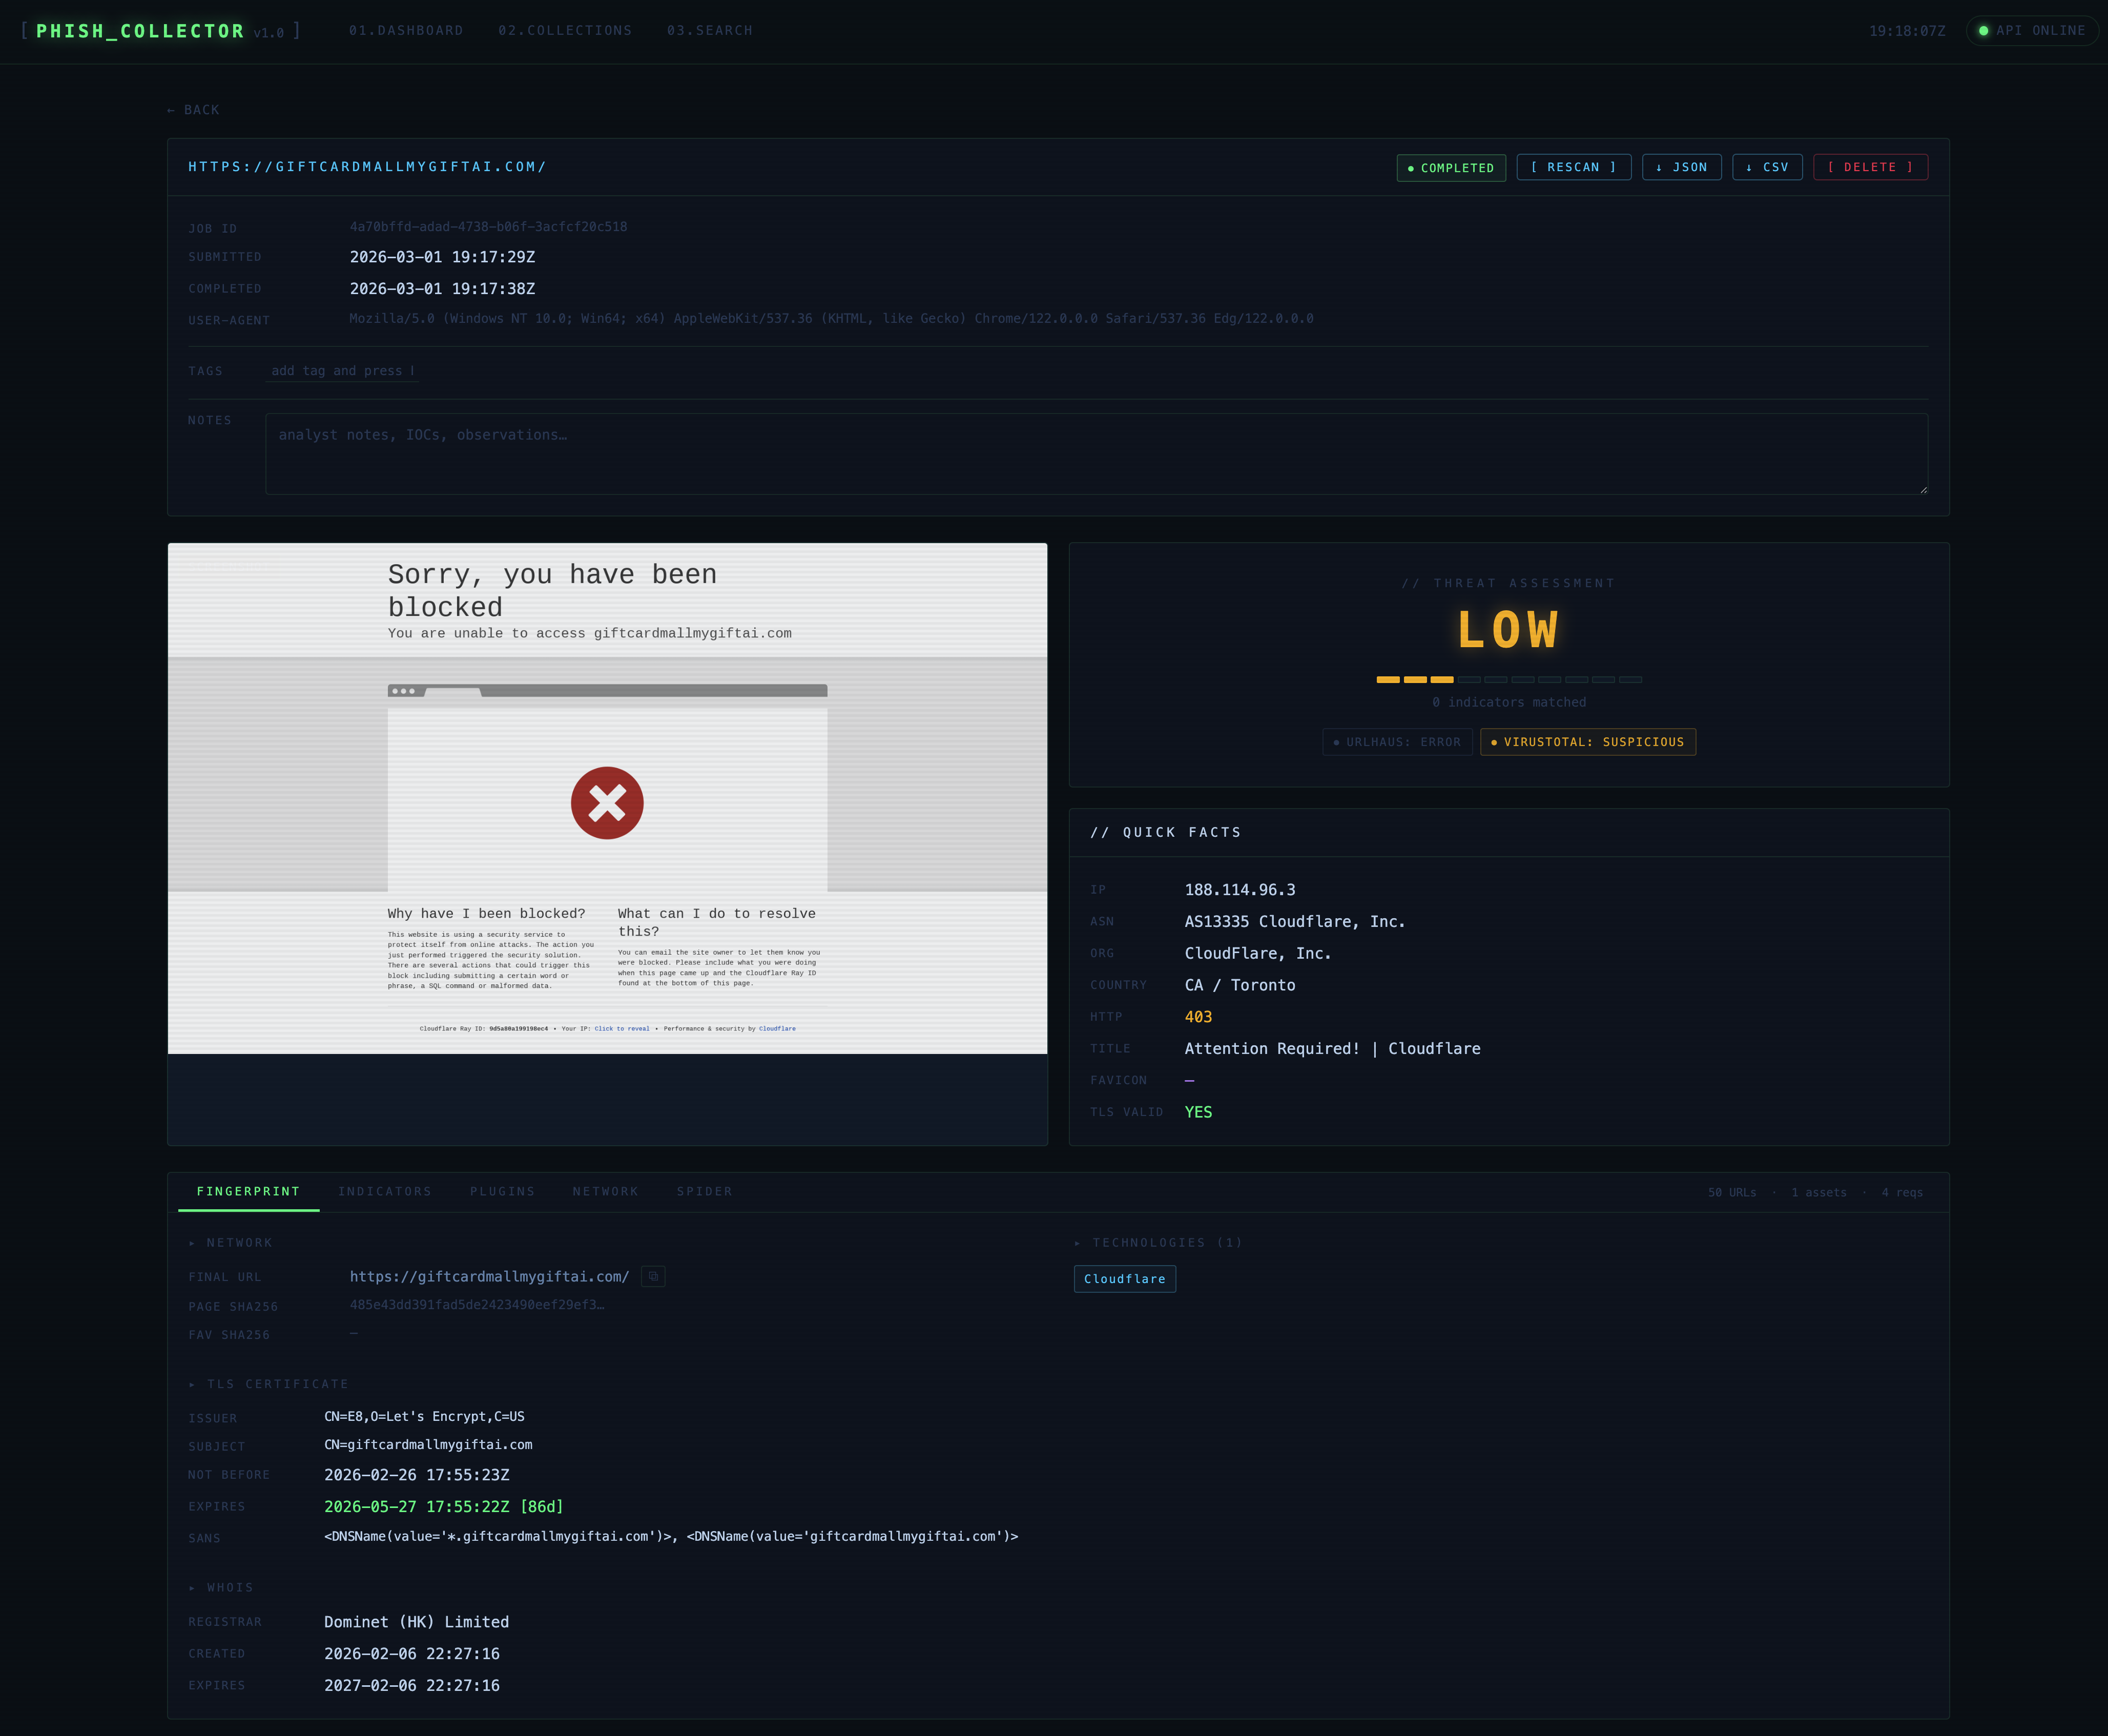 olizimmermann/phishcollector
PhishCollector ist ein Forschungsframework zum Sammeln, Analysieren und Verfolgen von Phishing-Websites.
 redbyte1337/credspy
Entra ID-Benutzerenumeration und Authentifizierungsmethoden-Entdeckung über die öffentliche GetCredentialType-API
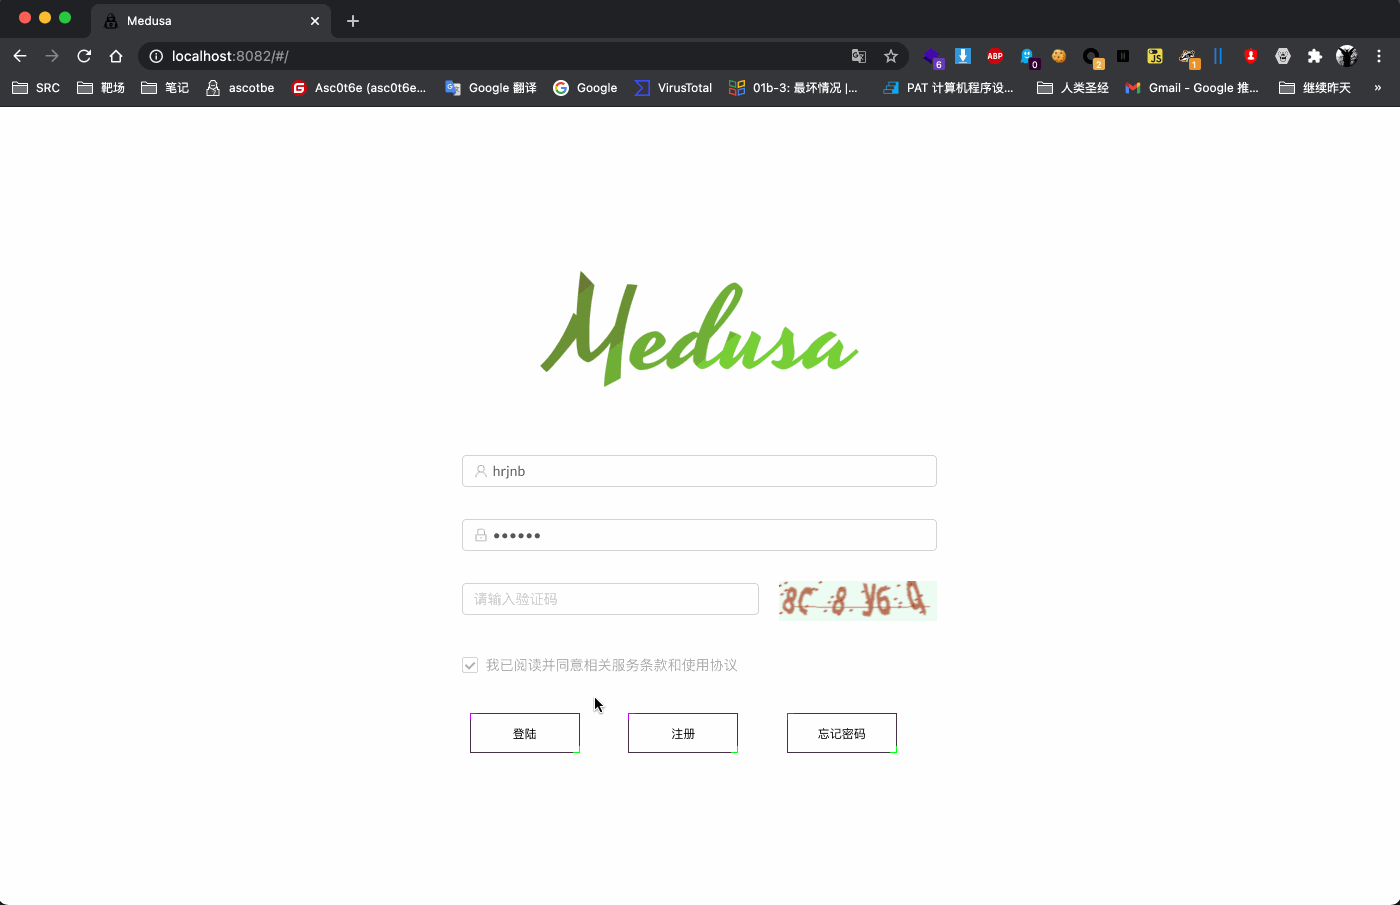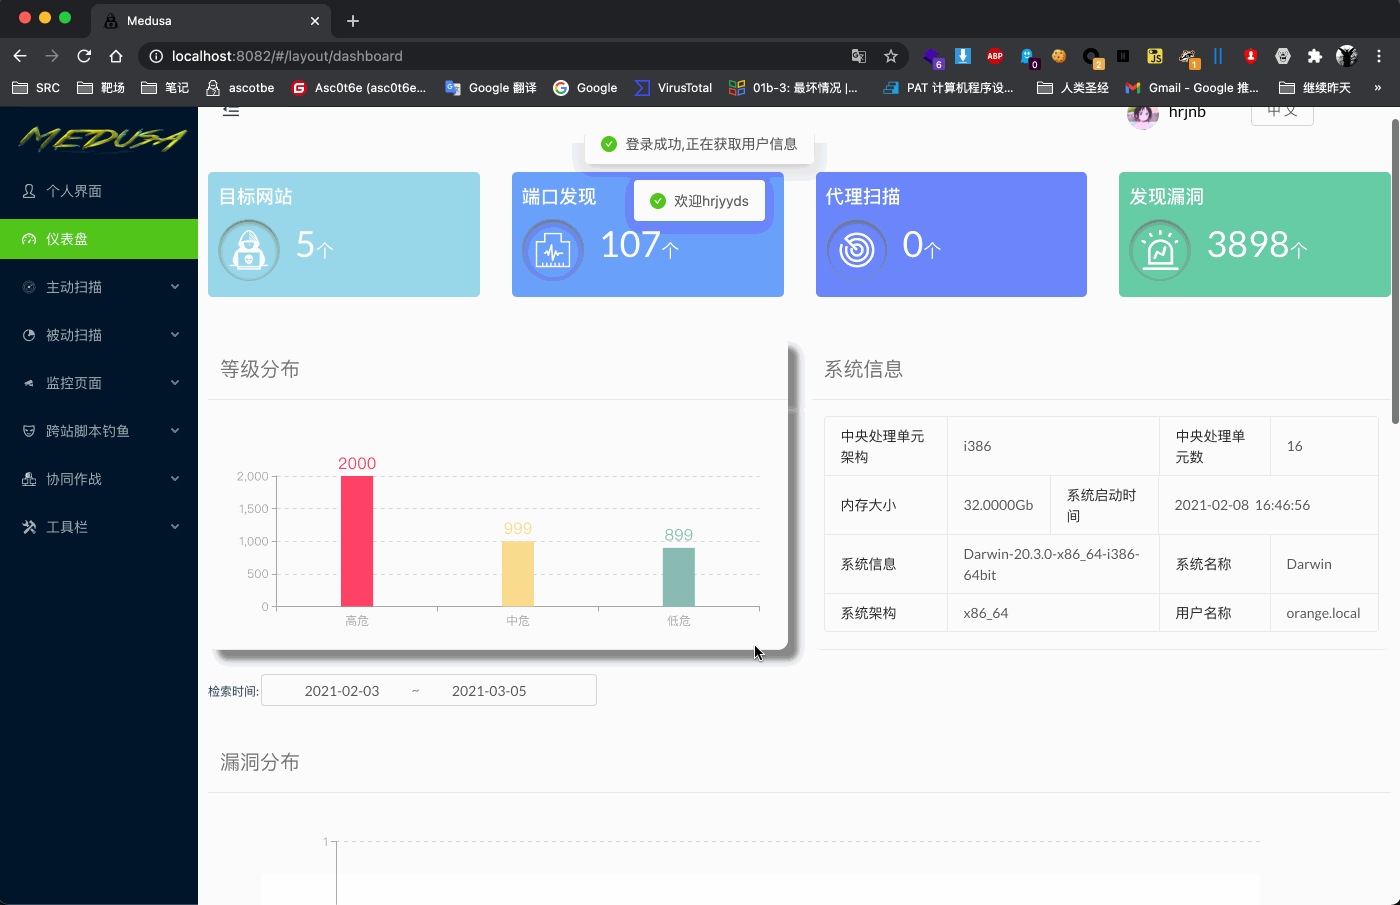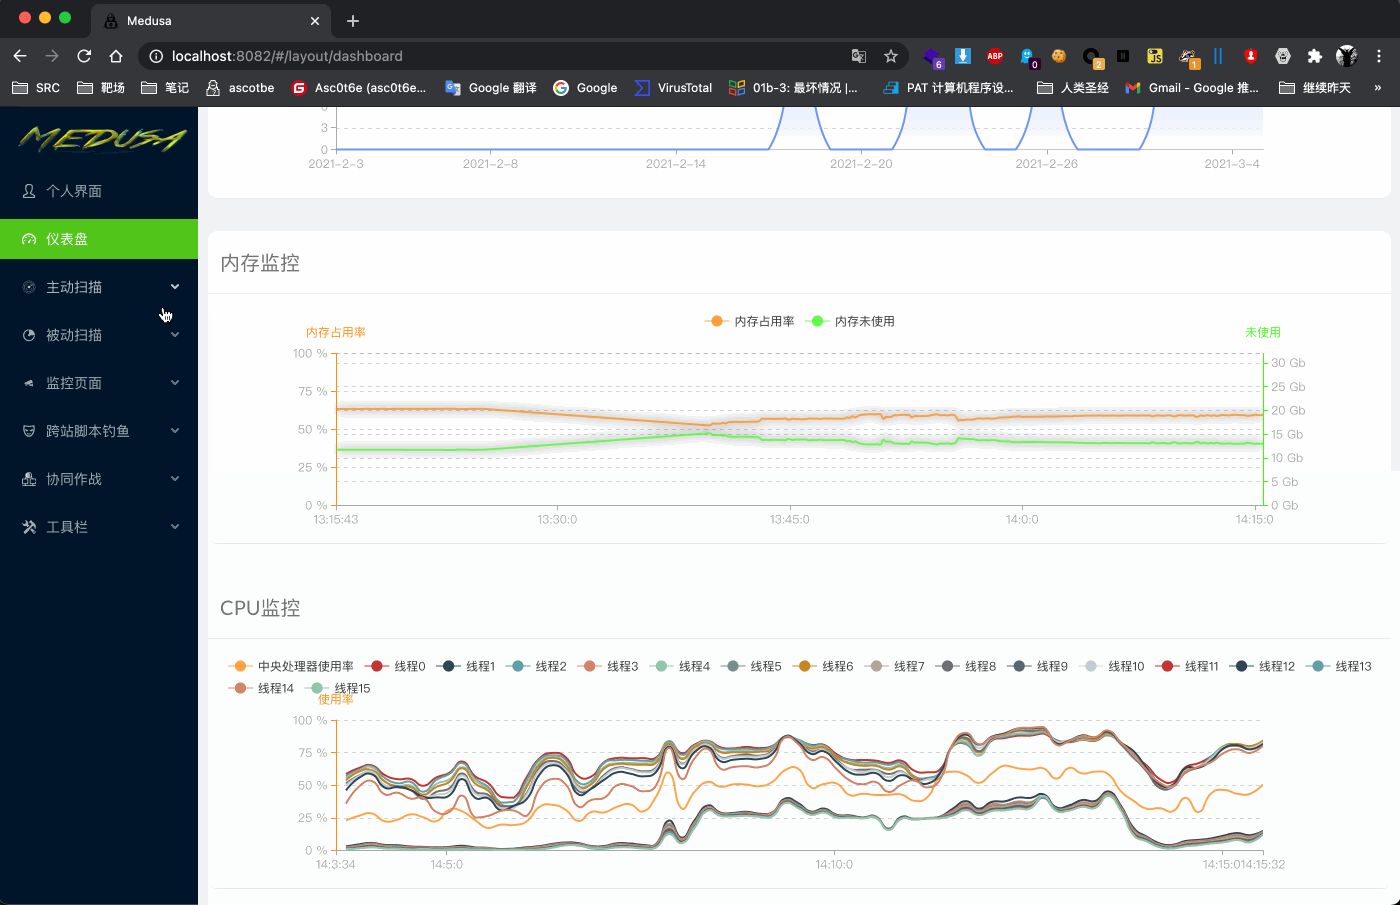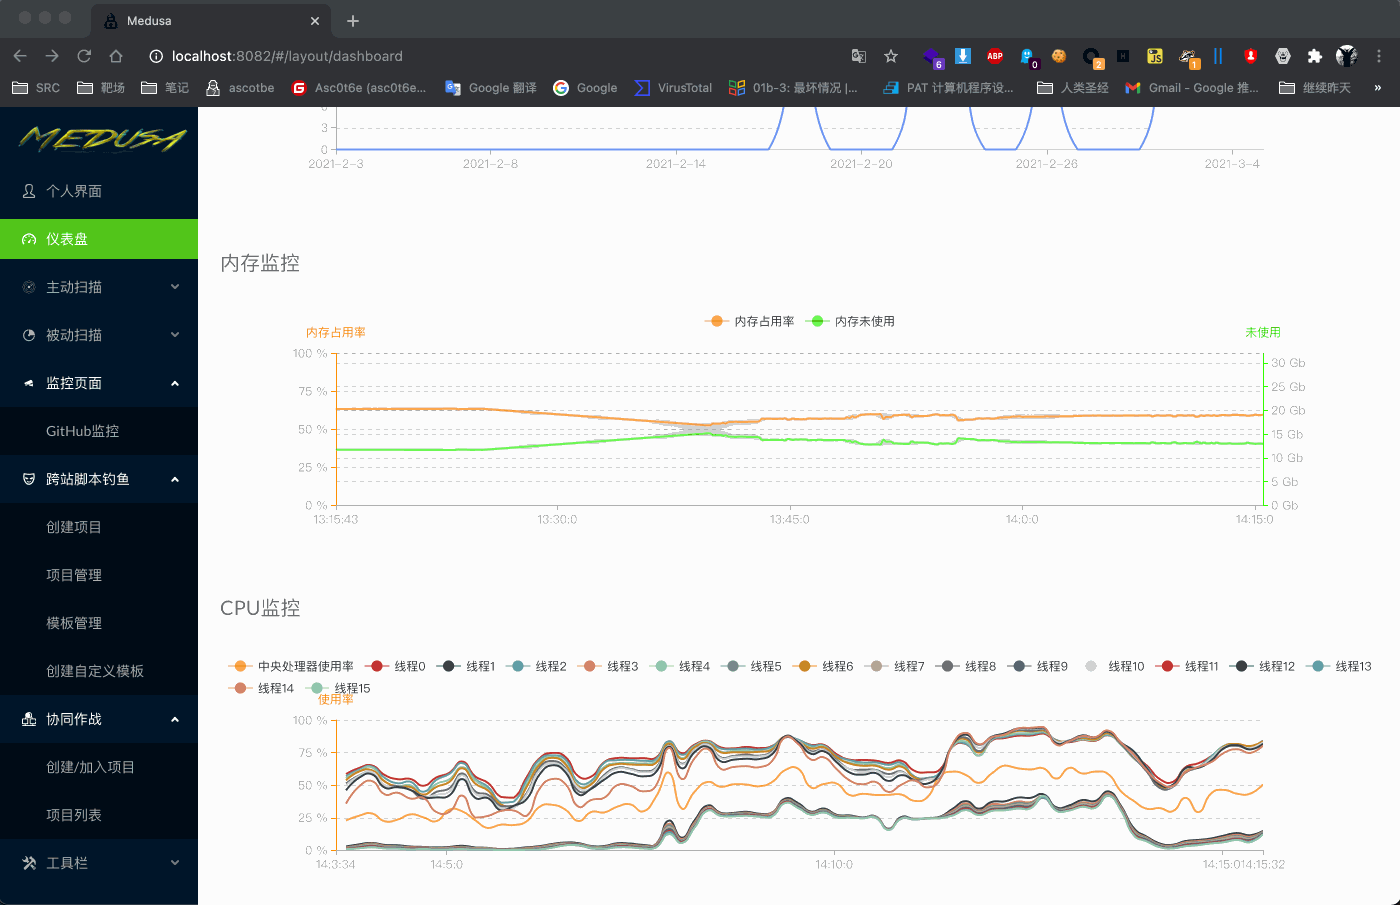 ascotbe/medusa
🐈Medusa ist eine Waffenarsenal-Plattform für Red Teams. Sie umfasst derzeit Funktionen wie XSS-Plattform, Kollaborationsplattform, CVE-Überwachung,…
 pushsecurity/browser-identity-attacks-matrix
Offensive Sicherheit treibt defensive Sicherheit an. Wir teilen eine Sammlung von SaaS-Angriffstechniken, um Verteidigern zu helfen, die Bedrohungen…
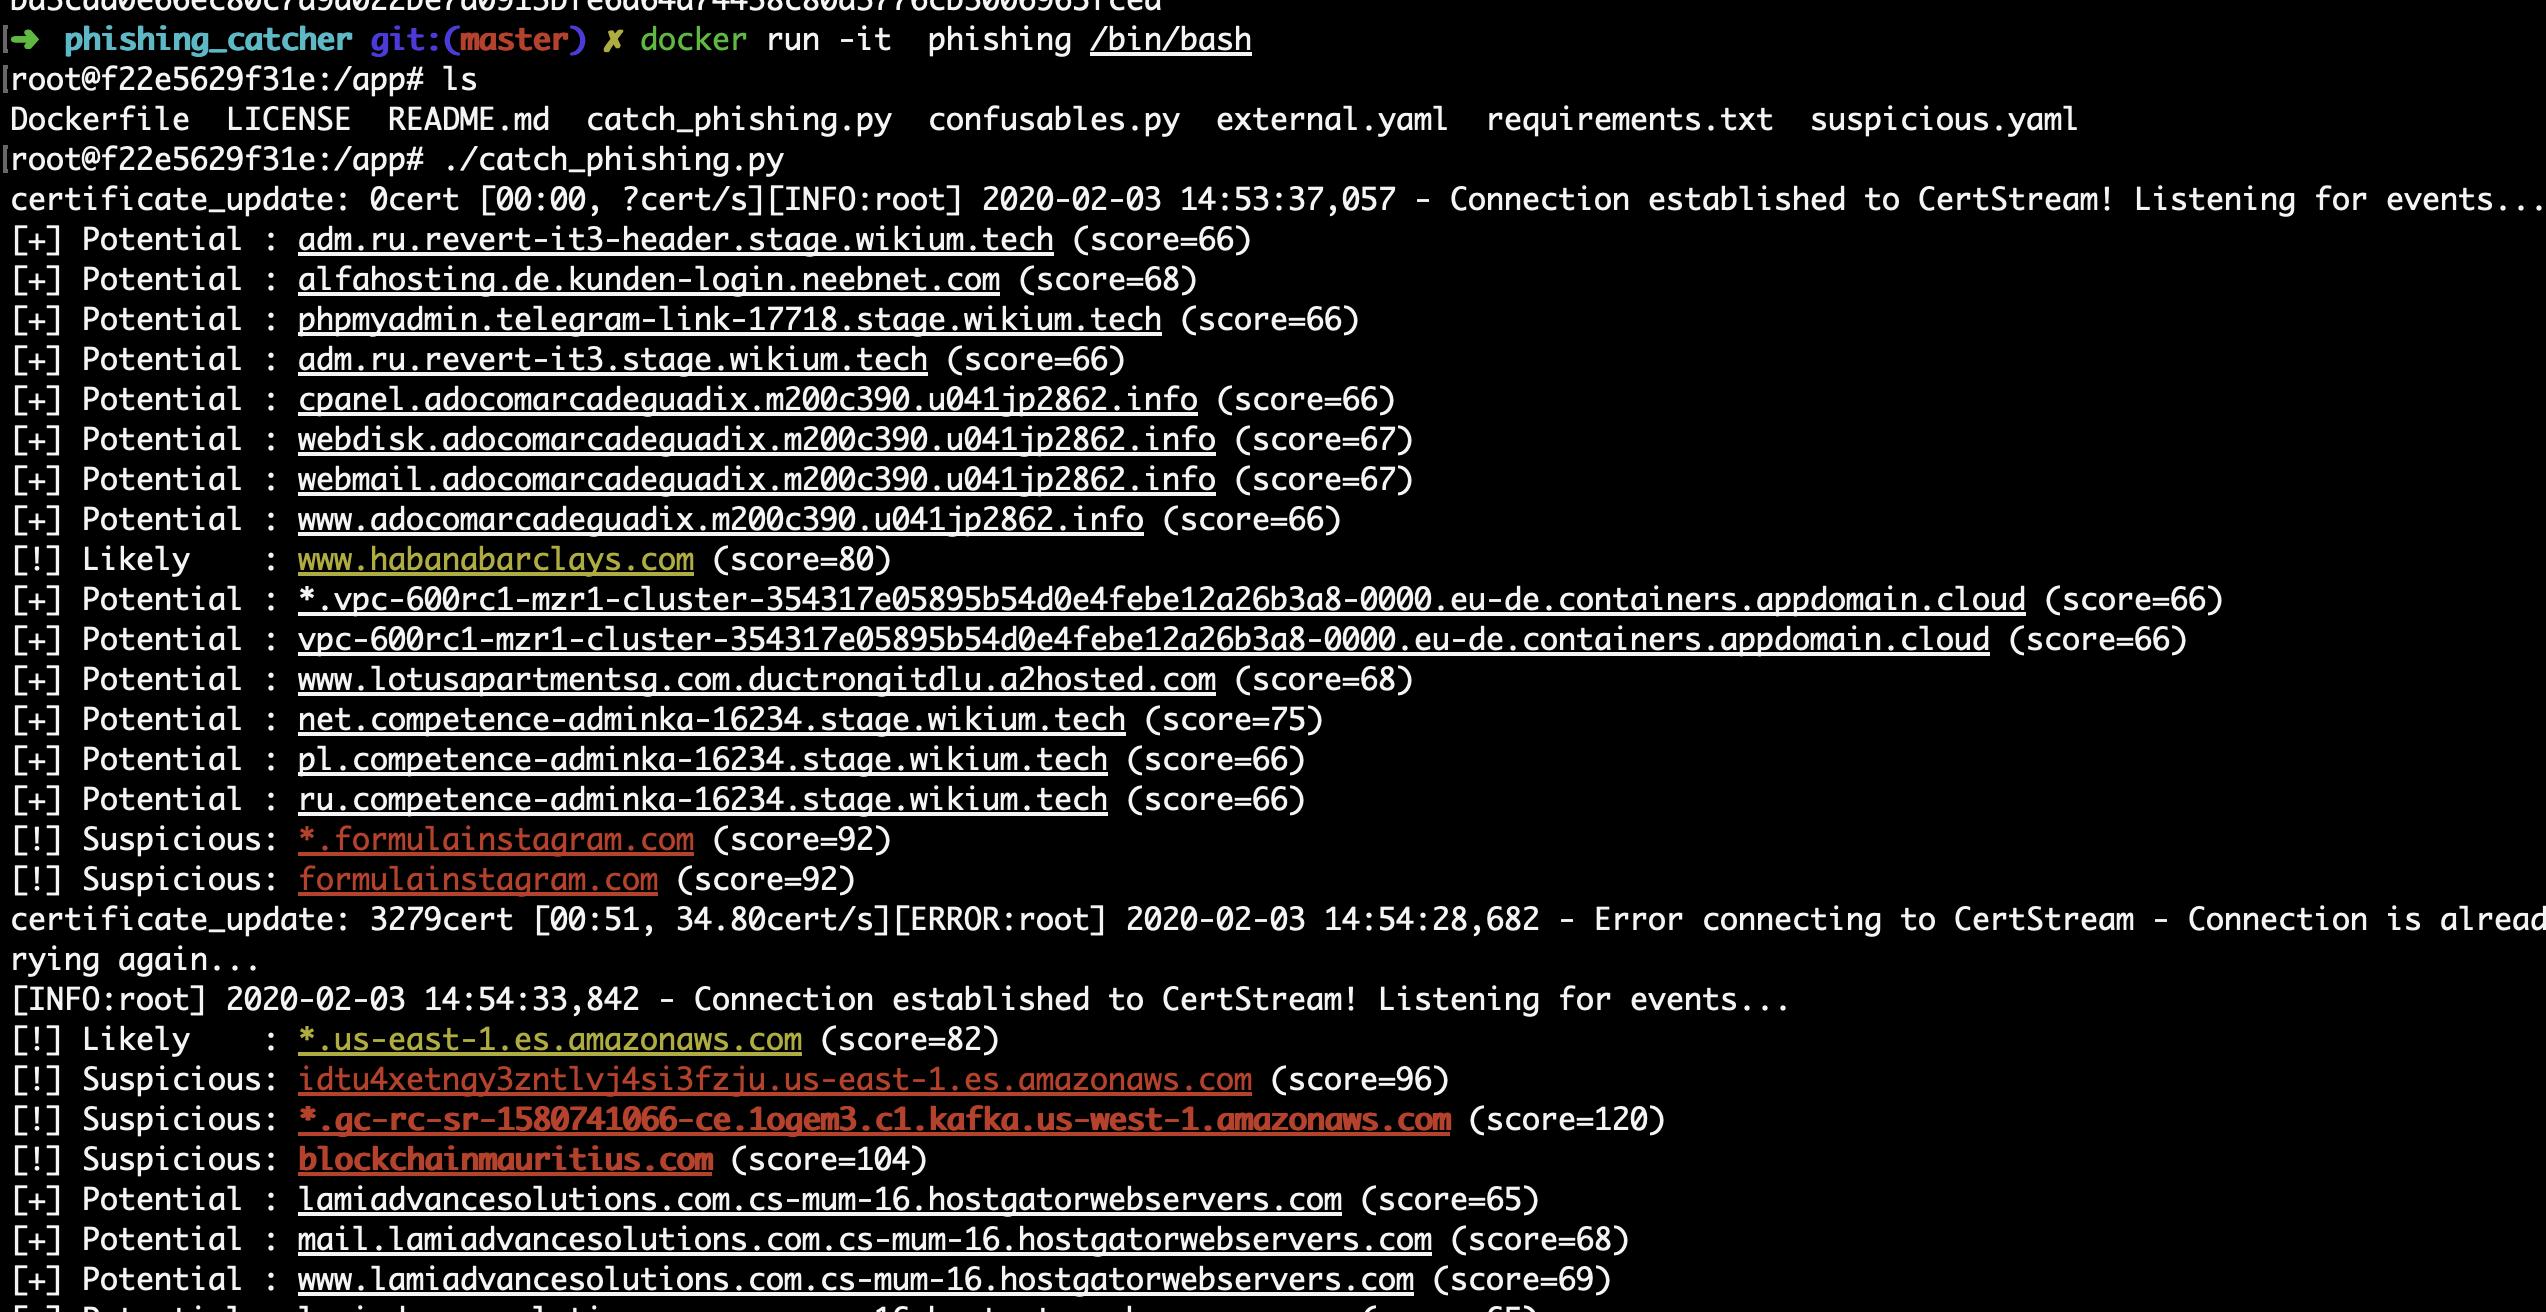 x0rz/phishing_catcher
Phishing-Fänger mit Certstream
 infosecn1nja/red-teaming-toolkit
Dieses Repository enthält hochmoderne Open-Source-Sicherheitstools (OST) für Red Teamer und Threat Hunter.
 wifiphisher/wifiphisher
Rogue Access Point Framework für Red-Team-Einsätze und Wi-Fi-Sicherheitstests. Führt Evil-Twin-, KARMA- und Known-Beacons-Angriffe durch, um eine…