

amass
 owasp-amass/amass
Tiefgehende Angriffsflächenkartierung und Asset-Erkennung
osintreconnaissancenetwork-mapping+10
owasp-amass/amassTiefgehende Angriffsflächenkartierung und Asset-Erkennung
 shmilylty/oneforall
Multi-Source-Subdomain-Enumerationstool mit über 50 Sammlungsmodulen, DNS-Brute-Force, passiver DNS-Analyse, Zertifikatstransparenz,…
 six2dez/reconftw
reconFTW ist ein Tool, das entwickelt wurde, um automatisiertes Recon auf einer Zieldomäne durchzuführen, indem es die beste Auswahl an Tools zum…
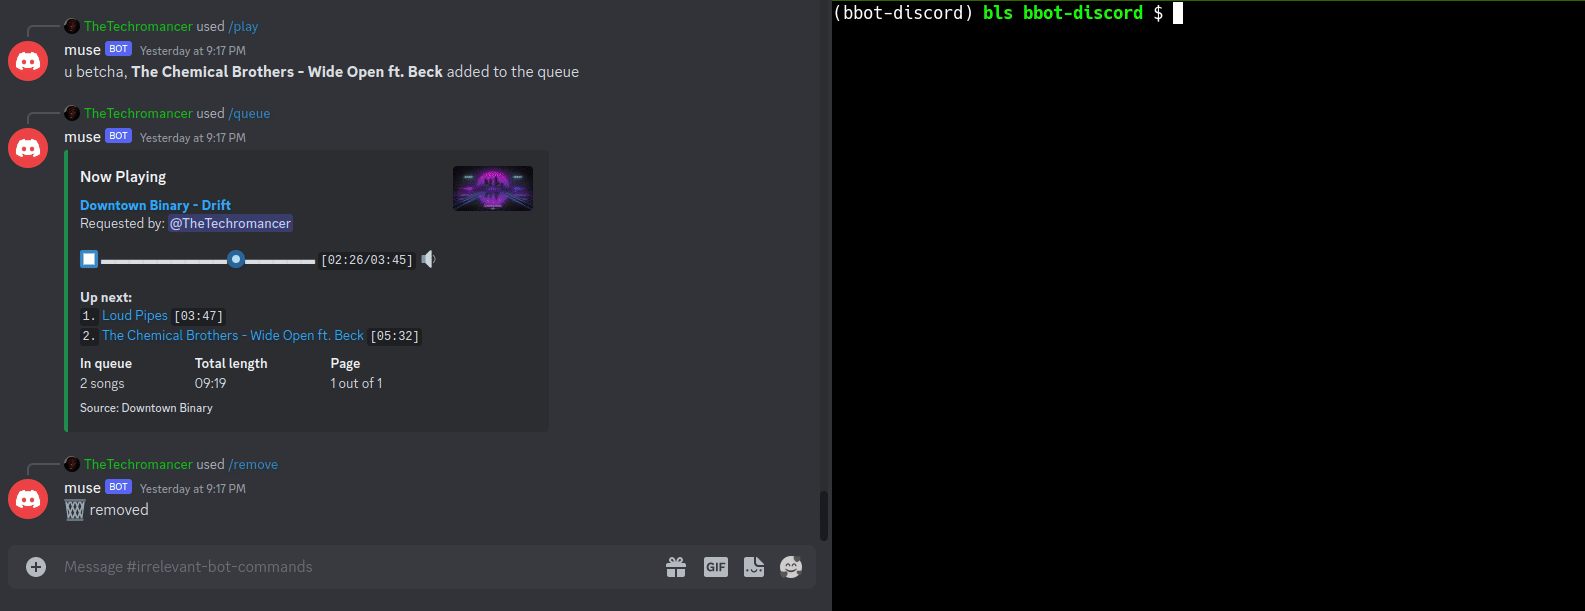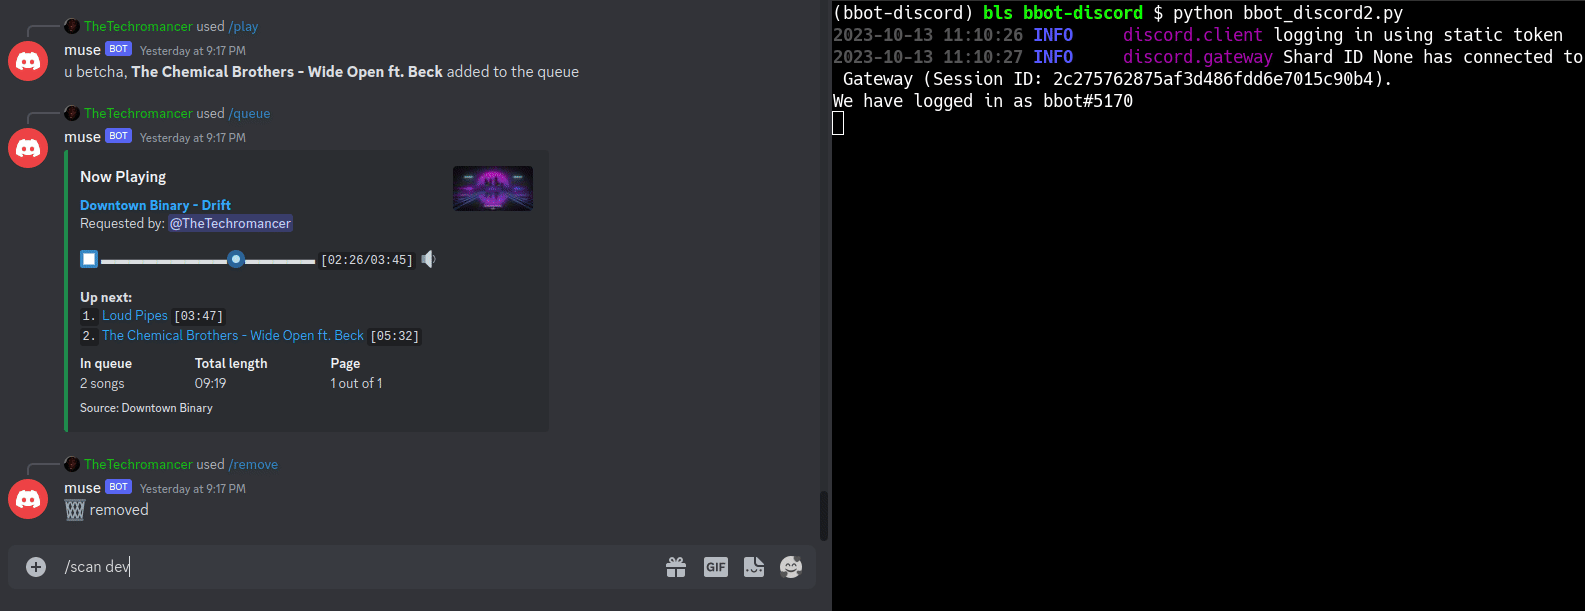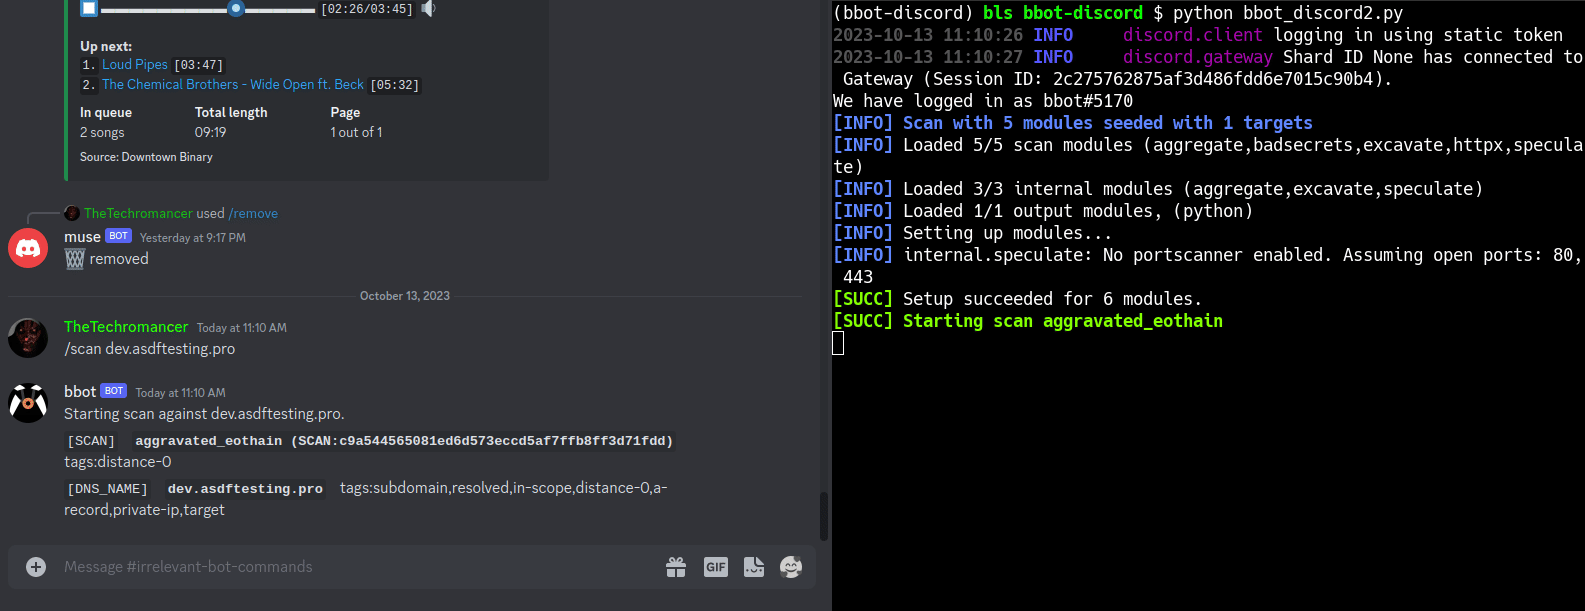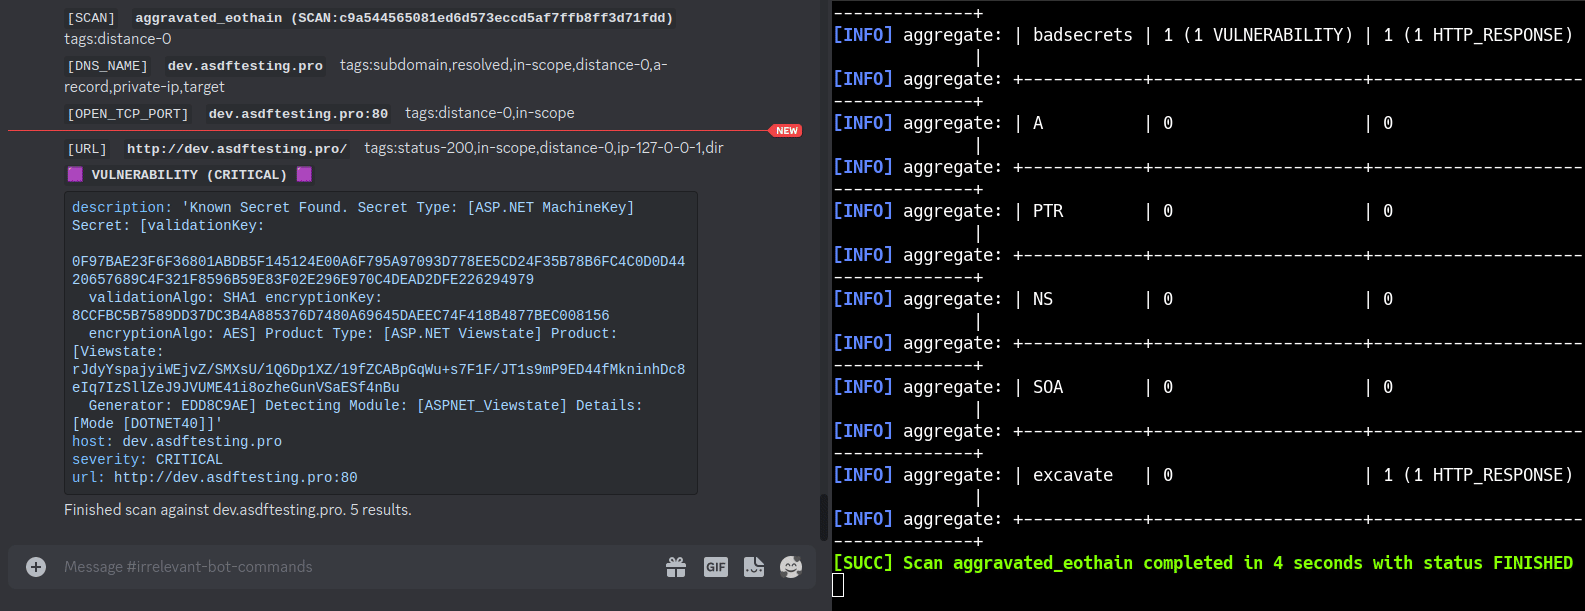 blacklanternsecurity/bbot
Der rekursive Internet-Scanner für Hacker. 🧡
 astrosp/awesome-osint-list
📡 Umfassende Sammlung von OSINT-Tools für Cybersicherheitsexperten, Forscher und Bug-Bounty-Jäger. Themen: Informationssammlung, umgekehrte Suche,…
 laramies/theharvester
E-Mails, Subdomains und Namen Harvester - OSINT
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
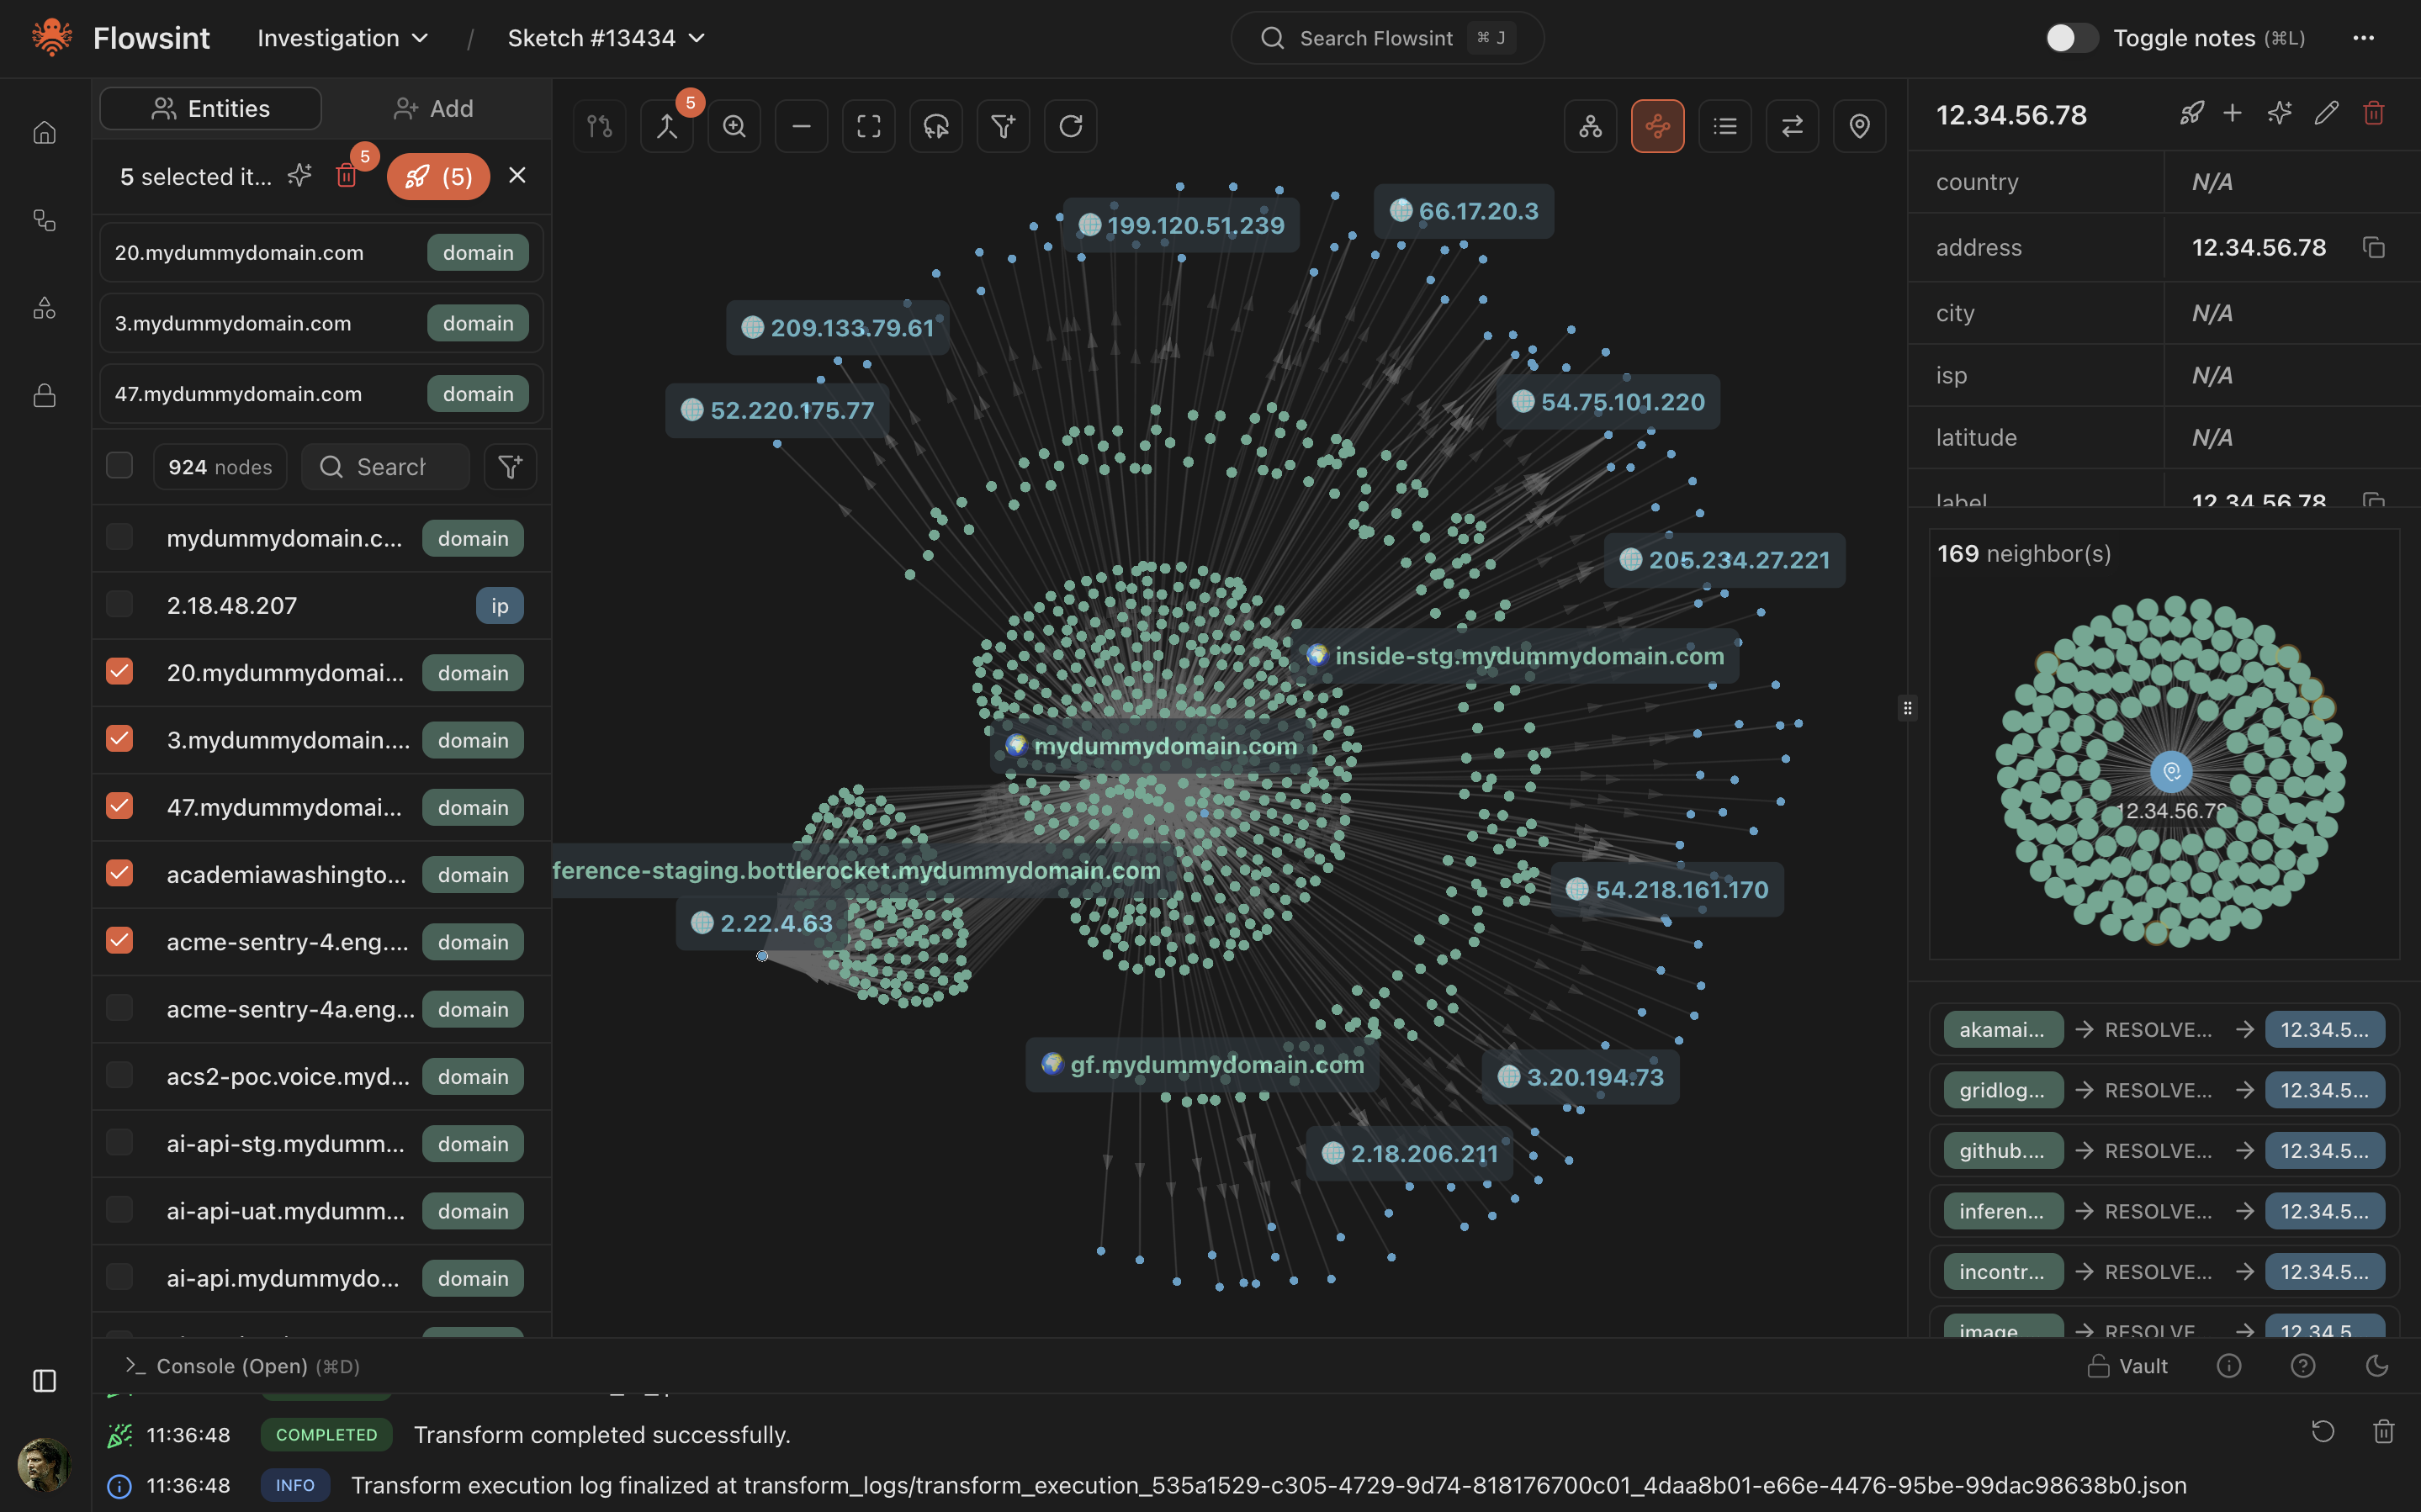 reconurge/flowsint
Eine moderne Plattform für visuelle, flexible und erweiterbare graphbasierte Untersuchungen. Für Cybersicherheitsanalysten und Ermittler.
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 tomnomnom/assetfinder
Finde Domains und Subdomains, die mit einer gegebenen Domain zusammenhängen.
 gwen001/pentest-tools
Eine Sammlung von benutzerdefinierten Sicherheitswerkzeugen für schnelle Anforderungen.
 khast3x/h8mail
E-Mail-OSINT- und Passwort-Leck-Suchwerkzeug, lokal oder mit Premium-Diensten. Unterstützt das Aufspüren verwandter E-Mails.
 infobyte/emploleaks
Ein OSINT-Tool, das dabei hilft, Mitglieder eines Unternehmens mit durchgesickerten Zugangsdaten zu erkennen.
 deepfield/public-research
DDoS-Botnet-Forschung und Indikatoren für Kompromittierung von Nokia Deepfield ERT
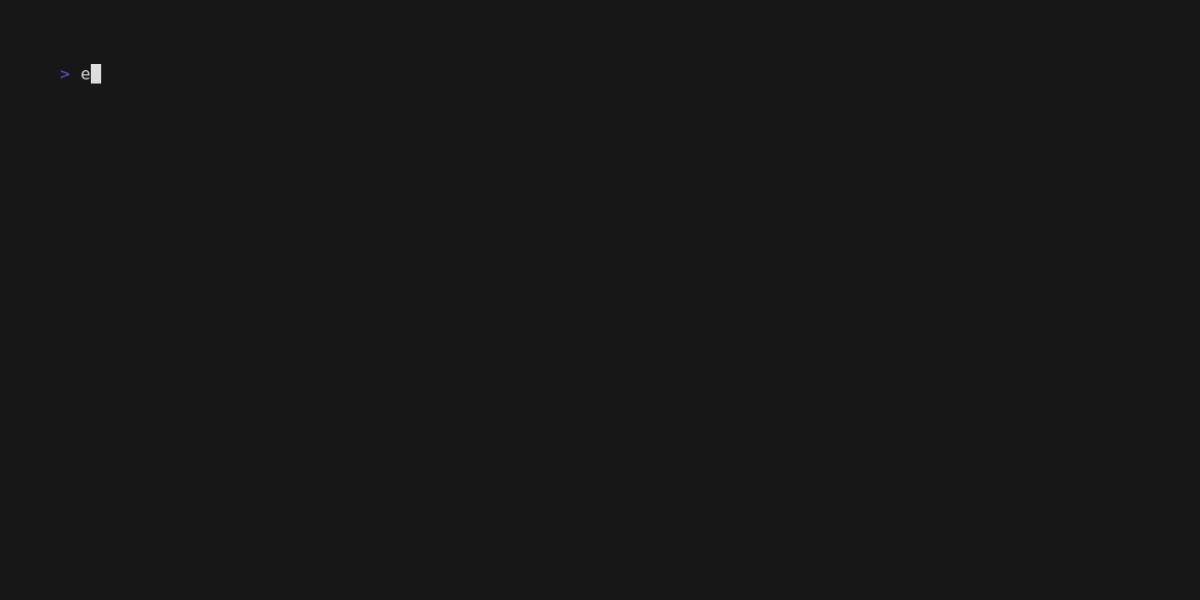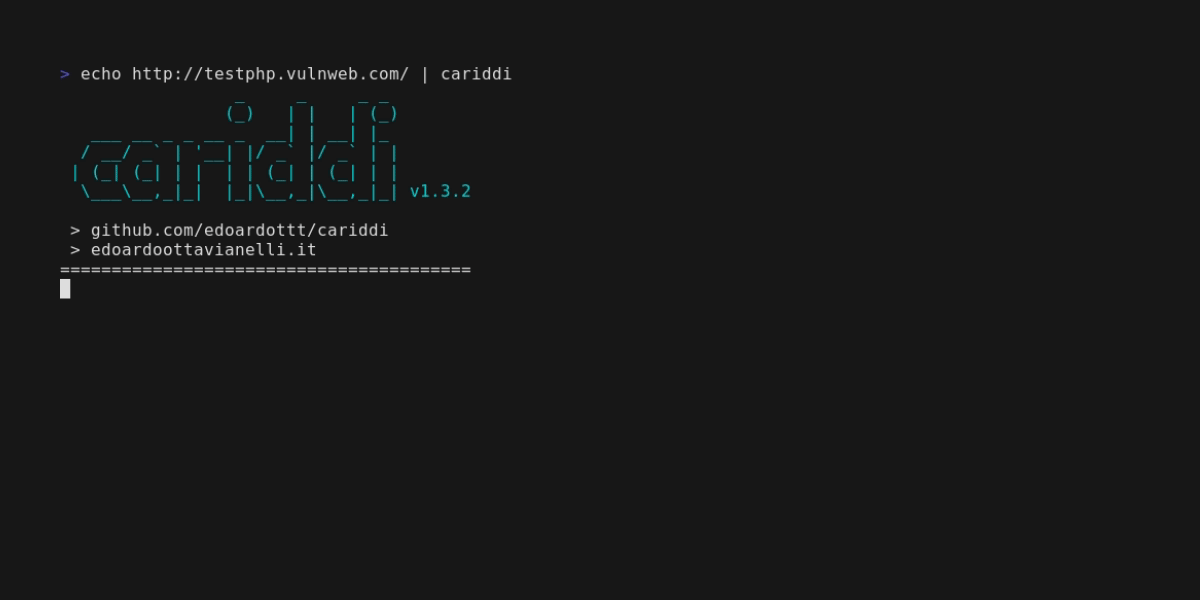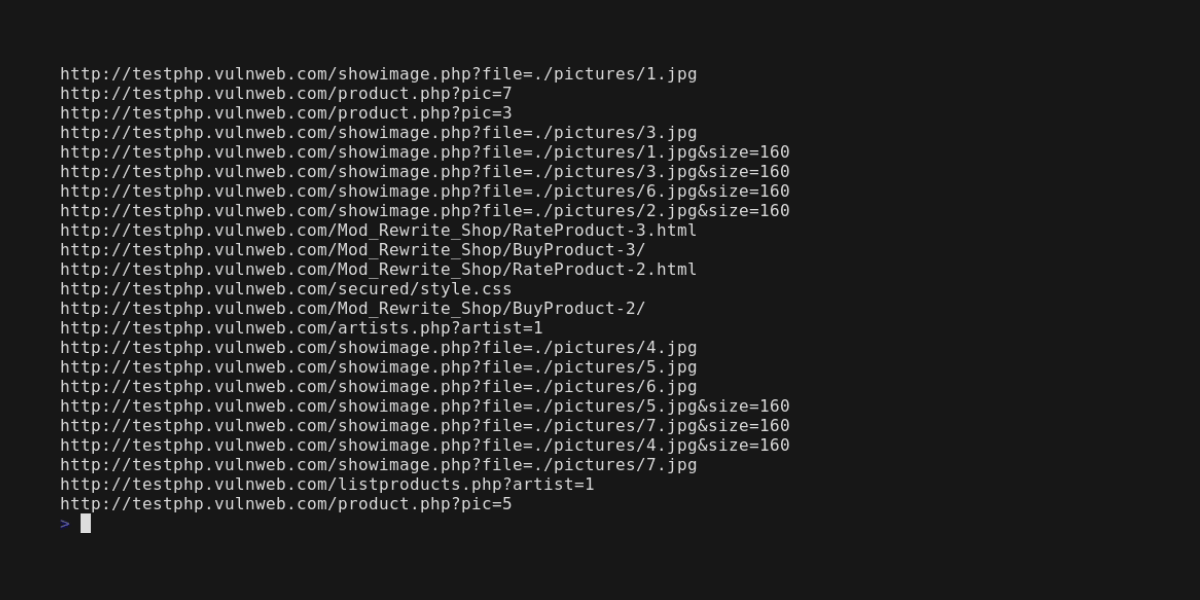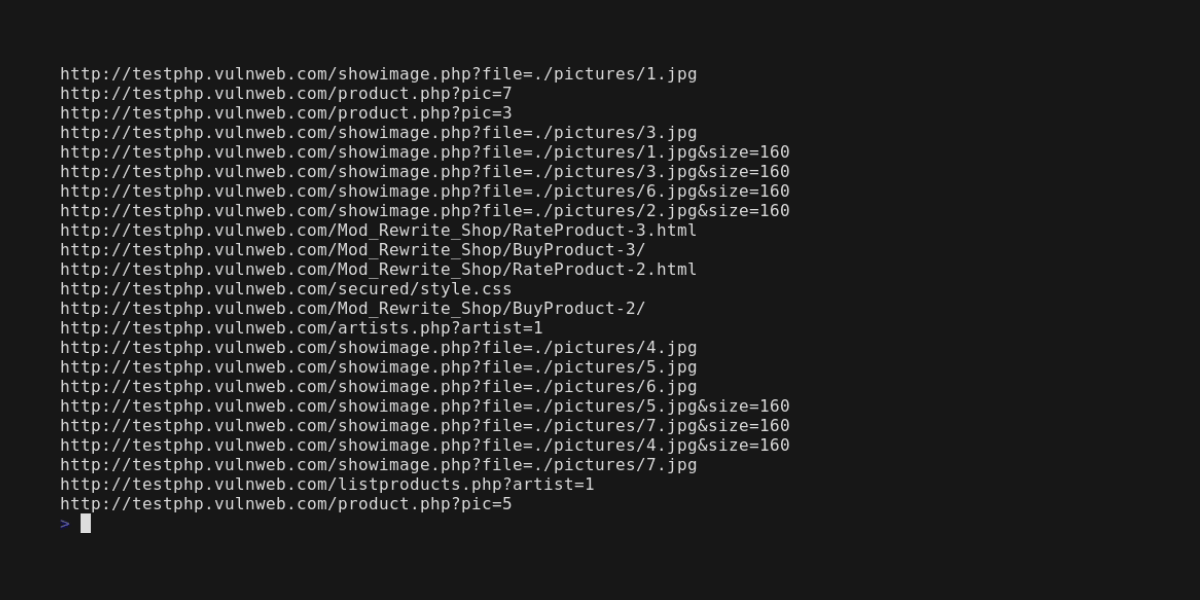 edoardottt/cariddi
Nimm eine Liste von Domains, crawle URLs und scanne nach Endpunkten, Geheimnissen, API-Schlüsseln, Dateierweiterungen, Tokens und mehr
 synthient/public-research
Open-Source-Forschung und Vorträge zu Threat Intelligence, Fingerprinting und Betrugserkennung.
 pnwcomputers/ultimate-cybersecurity-master-guide
Dieses Repository bietet eine zentrale Ressource für operative Cyber-Verteidigung und -Angriff und fasst Theorien, Werkzeuge, Betriebsabläufe und…
 davidbuchanan314/tweetable-polyglot-png
Pack bis zu 3MB Daten in eine tweetbare PNG-Polyglot-Datei.