
PyExfil
 ytisf/pyexfil
PyExfil — Python 3 Toolkit zum Erforschen und Stress-Testen von Datenexfiltrationstechniken über Netzwerk-, physische und steganografische Kanäle.…
data-exfiltrationnetwork-securitysteganography+1
808
ytisf/pyexfilPyExfil — Python 3 Toolkit zum Erforschen und Stress-Testen von Datenexfiltrationstechniken über Netzwerk-, physische und steganografische Kanäle.…
 projectdiscovery/nuclei
Schneller YAML-basierter Schwachstellenscanner mit vorlagenbasierter Erkennungs-Engine für automatisierte Sicherheitstests in Web-Apps, APIs,…
 g0tmi1k/kippo-g0tmi1k
SSH-Honeypot mit mittlerer Interaktion, der Brute-Force-Angriffe und vollständige Shell-Interaktionen von Angreifern protokolliert, mit…
 oisf/libhtp
Sicherheitsbewusste HTTP-Protokoll-Parser-Bibliothek, die von IDS/IPS-Engines verwendet wird, um HTTP-Verkehr zur Bedrohungserkennung zu inspizieren…
 dev-sec/ansible-ssh-hardening
Diese Ansible-Rolle bietet zahlreiche sicherheitsbezogene SSH-Konfigurationen und gewährleistet einen umfassenden Basisschutz.
 coldzer0/reversesock5proxy
Ein winziger Reverse-Sock5-Proxy, geschrieben in C :V
 yosangwon/arp-dns-spoof
Beispielcode für DNS-Spoofing mit ARP-Poisoning.
 cyanitol/netgear-telenetenable
Telenet Enable für Netgear-Router aus dem SVN-Checkout http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only
 kolya5544/bearftp
Honeypot-FTP-Server, geschrieben in .NET Core (C#) für Linux und Windows.
 vmware-archive/lightwave
Identitätsdienste für traditionelle Infrastruktur, Anwendungen und Container.
 takeshixx/ip-https-tools
Werkzeuge für das IP-over-HTTPS-Tunneling-Protokoll (IP-HTTPS)
 oblique/create_ap
[NICHT MEHR GEPFLEGT] Dieses Skript erstellt einen NATed- oder Bridged-WLAN-Access-Point.
 ayrx/tlsenum
Ein Kommandozeilen-Tool zum Auflisten der TLS-Chiffresuiten, die von einem Server unterstützt werden.
 mellow-hype/c2finder
Suchen Sie in Ihren Bro-Logs nach nicht gesinkholten C&C-IPs (aus der C&C-Masterliste von Bambanek Consulting).
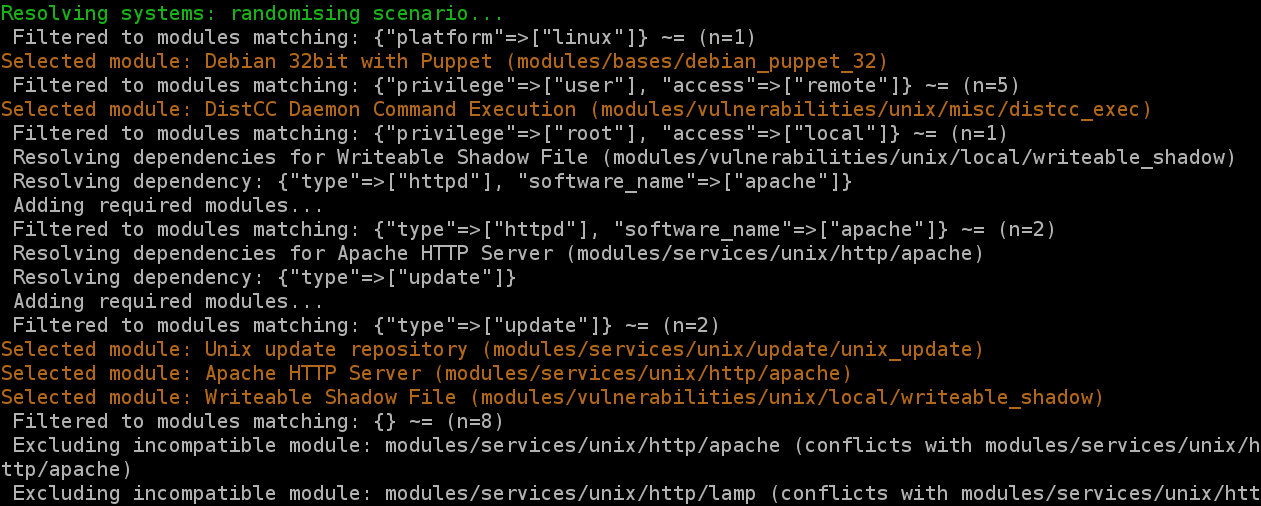 secgen/secgen
Generieren Sie verwundbare virtuelle Maschinen im laufenden Betrieb (die aktuelle Teamentwicklung findet im cliffe/SecGen-Fork statt)
 diverto/nse-log4shell
Nmap NSE-Skripte zur Überprüfung auf log4shell- oder LogJam-Sicherheitslücken (CVE-2021-44228)
 wneessen/smbcompscan
Scanner-Skript zur Identifizierung von Hosts, die für CVE-2020-0796 anfällig sind
 rancher/externalip-webhook
CVE-2020-8554: Man-in-the-Middle mithilfe von LoadBalancer oder ExternalIPs