
ghes-cve-scanner
Scannt GitHub-Enterprise-Server-Instanzen nach CVE-2026-3854 und CVE-2026-4821 und bietet versionsbasierte Erkennung mit Batch-Scanning und mehreren…

Scannt GitHub-Enterprise-Server-Instanzen nach CVE-2026-3854 und CVE-2026-4821 und bietet versionsbasierte Erkennung mit Batch-Scanning und mehreren…

Dies ist ein proaktives Werkzeug für Sicherheitsaudits. Für Ihr GitHub-Repository möchten Sie eine Beschreibung, die seine Sicherheit…

Nur-Lese-Audit-Tooling für CVE-2026-0300 (PAN-OS User-ID-Authentifizierungsportal-Exposition)

Minimaler Redis-Honeypot zur Erkennung von RediShell-Exploits (CVE-2025-49844).

Einmalige Erkennung und Behebung für über CVE-2026-41940 kompromittierte cPanel/WHM-Server, einschließlich IOC-Prüfungen, Malware-Bereinigung,…

Passives Reconnaissance- und Fingerprinting-Tool zur Erkennung von FreeScout-Bereitstellungen und zur Analyse der Exposition im Zusammenhang mit…

Scannt Active-Directory-Domänencontroller nach CVE-2021-42287 und CVE-2021-42278, indem es DNS nach allen DCs abfragt und PAC-Strukturen auf den Typ…

# Prüft AWS ElastiCache Redis/Valkey-Cluster auf Netzwerkexposition und überprüft VPC-, Subnetz- und Internet-Gateway-Routen über mehrere Konten und…

Automatisiertes Mitigationstool für CVE-2026-32746, das atomares Rollback, Multi-Firewall-Unterstützung (UFW, firewalld, nftables, iptables) und…

Passiver Schwachstellen-Scanner für CVE-2026-1731 — BeyondTrust RS/PRA Pre-Auth RCE (CVSS 9.9). Nur für Bildungs- und Verteidigungszwecke.

Produktionsreifes Tool zur Erkennung und Behebung von CVE-2026-0622 (Ghost Admin-Privilegienerweiterung und Offenlegung des Master-Keys in…

BPF-LSM-Mitigation für CVE-2026-31431 (Copy Fail) — verweigert die Erstellung von AF_ALG-Sockets clusterweit

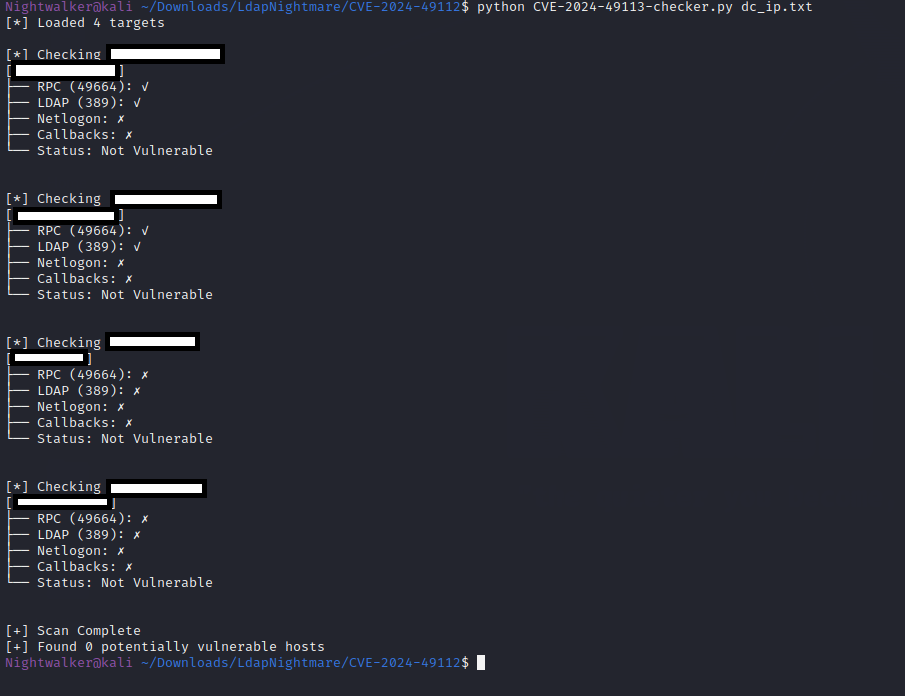
Prüft, ob ein System potenziell anfällig für CVE-2024-49113 (LDAP Nightmare) ist, indem die RPC-Konnektivität, LDAP-Ports, der Netlogon-Dienst und…

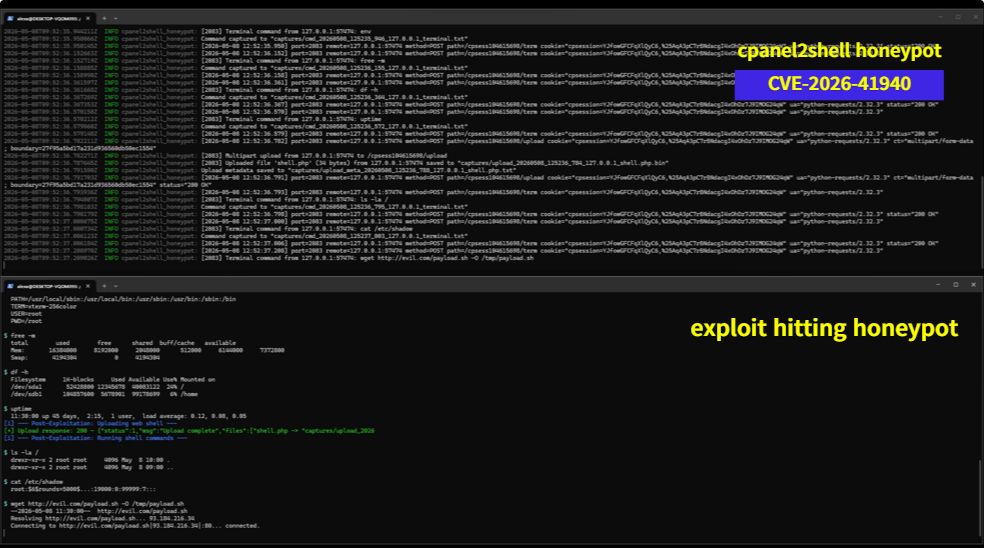
Ein Rust-Honeypot, der eine verwundbare cPanel/WHM-Instanz für CVE-2026-41940 simuliert.

Cisco SD-WAN-Exposition & Scanner für potenzielle Schwachstellen (Passives Fingerprinting) 2026

Defensives Bewertungstool für die Exposition, das extern zugängliche cPanel-, WHM- und Webmail-Verwaltungsoberflächen im Zusammenhang mit…

Defensives PoC-Täuschungsziel für CVE-2025-59287 (WSUS) – emuliert WSUS-Endpunkte, erfasst Anforderungstexte und Metadaten, speichert Beweise für…

Automatisierter Scanner und Patch-Helfer für CVE-2026-31431, der verwundbare Linux-Hosts über SSH erkennt, Kernel-Versionen verifiziert und…