

zeek-quic
 corelight/zeek-quic
Bro-Analysator, der Googles QUIC-Protokoll erkennt.
packet-sniffing-analysisnetwork-forensicsnetwork-security+2
11vor 5 Jahren
corelight/zeek-quicBro-Analysator, der Googles QUIC-Protokoll erkennt.
 corelight/zeek-spicy-ipsec
Ein Zeek-IPSec-Protokollanalysator auf Basis von Spicy.
 corelight/zeek-spicy-ospf
Ein Zeek-OSPF-Paketanalysator auf Basis von Spicy.
 corelight/zeek-spicy-stun
Ein Zeek-STUN-Protokollanalysator basierend auf Spicy.
 corelight/zeek-spicy-wireguard
Ein Zeek-Wireguard-Protokollanalysator basierend auf Spicy.
 camp0/aiengine
AIEngine ist ein interaktives/programmierbares NIDS (Netzwerk-Intrusion-Detection-System) der nächsten Generation für Python/Ruby/Java/Lua und Go.
 jgoyd/fourteen_endpoints
Briefkastenfirmen in Apples Privacy Relay
 lpefferkorn/ipdecap
Dekapsuliert Datenverkehr, der in GRE-, IPIP-, 6in4- und ESP- (IPsec-) Protokollen gekapselt ist, und kann ebenfalls den IEEE-802.1Q-Header…
 simsong/bulk_extractor
Dies ist der Entwicklungsbaum. Produktionsdownloads befinden sich unter:
 appliedsec/forensicscanner
Forensischer Scanner
 kcreyts/plugxdecoder
Dekodiert PlugX-Datenverkehr und verschlüsselte/komprimierte Artefakte
 nao-sec/ramnit_traffic_parser
Parsen von Ramnits Datenverkehr
 r3mrum/loki-parse
Ein Python-Skript, das Netzwerkverkehr im Zusammenhang mit loki-bot (Malware) erkennen und parsen kann. Dieses Skript kann für DFIR-Analysten und…
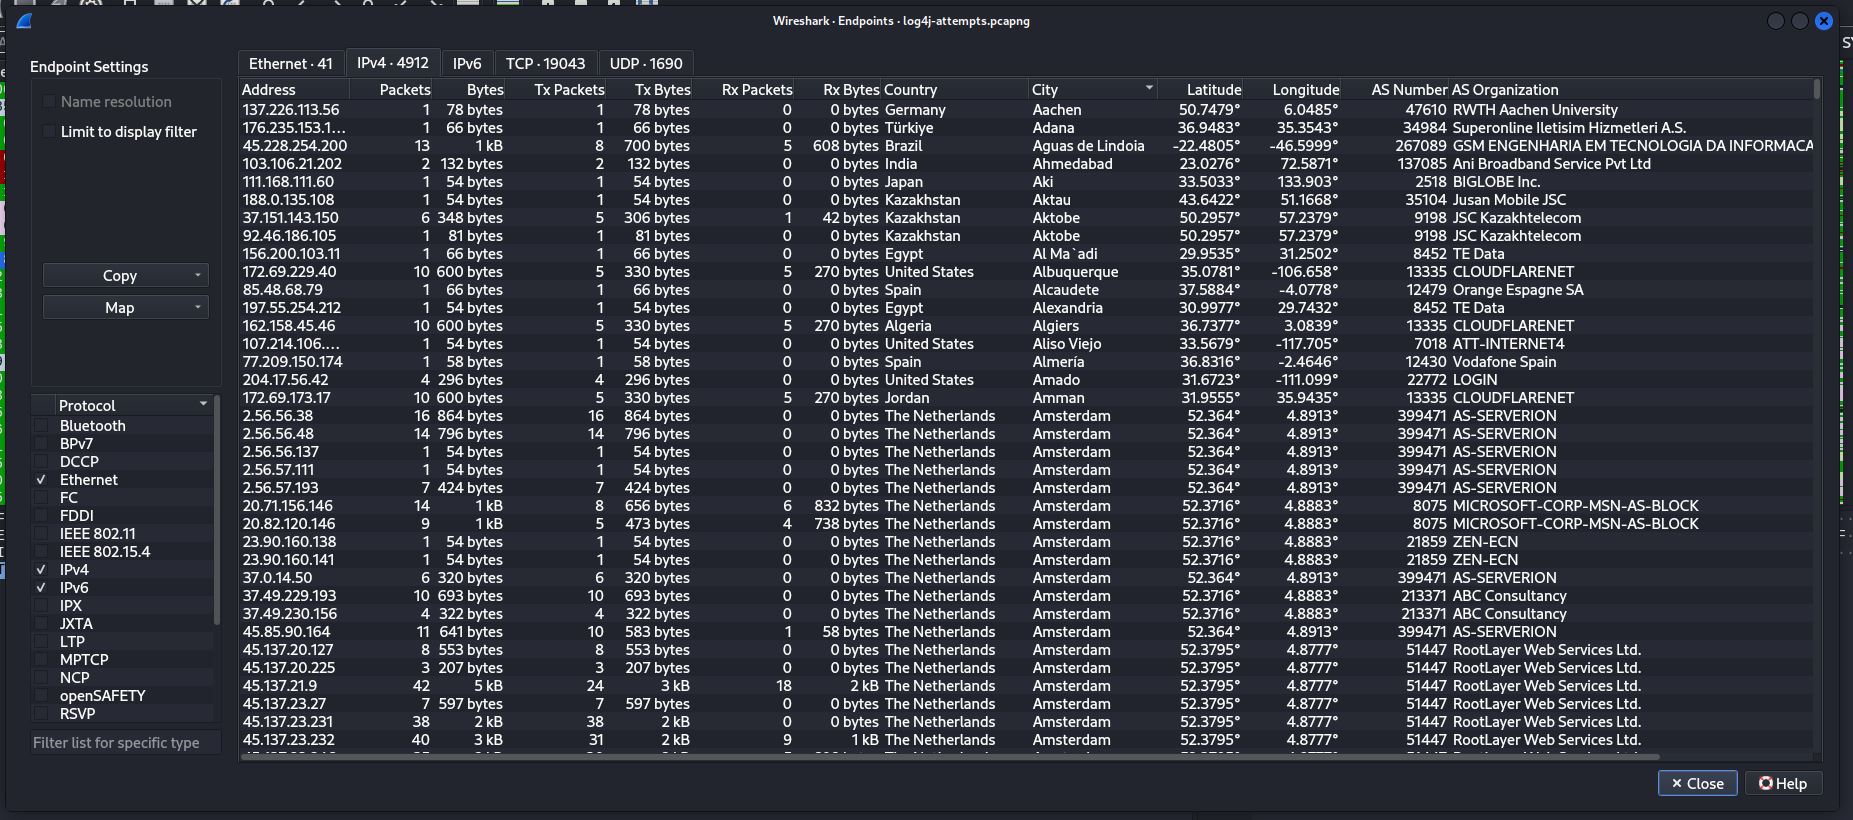 kirkdjohnson/wireshark
Eine Paketaufzeichnungsdatei (.pcapng) von malware-traffic-analysis.net heruntergeladen, die ein Beispiel für einen versuchten Angriff auf einen…
 ic3-512/linux-root-kit
Ende-zu-Ende-Simulation eines Python-Abhängigkeitsverwirrungsangriffs, sudo-Privilegieneskalation (CVE-2025-32463) und rootkit-basierte Persistenz –…
 stevehenderson/lab_xz_backdoor
Einige Labore untersuchen die xz-Hintertür-Sicherheitslücke (CVE-2024-3094)
 nicholasc03/dns-poisoning-triage-lab
Forensische Triage von DNS-Cache-Poisoning bei Legacy-Hardware. Beinhaltet PCAP-Analyse von 839-Byte unaufgeforderten Record-Injektionen,…
 tsale/awesome-dfir-skills
Eine kuratierte Sammlung von DFIR-Fähigkeiten und Arbeitsabläufen für InfoSec-Praktiker.