

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Fehlkonfiguration — Tools — Seite 2 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
496 Ergebnisse
conftest preview

conftest

GitHubopen-policy-agent/conftest

Schreibe Tests gegen strukturierte Konfigurationsdaten mithilfe der Open Policy Agent Rego-Abfragesprache.

cloud-infrastructure-securitystatic-analysisconfiguration-auditing+2
3.3k
vor 3 Tagen
opa preview

opa

GitHubopen-policy-agent/opa

Deklarative Policy-Engine, die Autorisierung und Durchsetzung von Richtlinien über verschiedene Dienste, Kubernetes, Terraform, Docker und APIs…

authentication-authorizationcloud-infrastructure-securitycontainer-security+10
12.4kvor 3 Tagen
Bad secure rails app preview

Bad secure rails app

GitLabvivian.maes/bad-secure-rails-app

Absichtlich unsichere Ruby-on-Rails-Anwendung, die zum Studium der OWASP-Top-10-Schwachstellen und zum Üben von Sicherheitstesttechniken für…
vulnerability-analysiscode-analysisweb-security+3
vor 2 Monaten
ESCepcion preview

ESCepcion

GitHubhackwarts12/escepcion

Passiver AD CS-Auditor, der ESC1–ESC16 und Shadow Credentials über schreibgeschützte LDAP-/ACL-/Registry-Prüfungen erkennt, mit priorisierten…
defensive-toolsprivilege-escalationvulnerability-scanners+4
2vor 3 Monaten
context-aware-offensive-intelligence preview

context-aware-offensive-intelligence

GitHubindoushka/context-aware-offensive-intelligence

Forschungsframework, das Post-Exploitation durch Entscheidungsintelligenz neu definiert.
privilege-escalationvulnerability-analysisconfiguration-auditing+4
vor 8 Monaten
sentrymcp preview

sentrymcp

GitHubzaydmulani09/sentrymcp

Ein statischer + Laufzeit-Sicherheitsscanner für MCP-Server (Model Context Protocol)
static-analysisvulnerability-scannerssecret-detection+3
vor 2 Monaten
DB_Audit_Research preview

DB_Audit_Research

GitHubmthamil107/db_audit_research

Self-Defeating Audits: reproduzierbares Lab, das zeigt, wie eine PostgreSQL-Rolle mit geringen Rechten einen triggerbasierten Auditor reversibel…
defensive-toolsexploitationpapers-research+4
vor 2 Monaten
CVE-2024-40275_Scanner preview

CVE-2024-40275_Scanner

GitHubburjoy/cve-2024-40275_scanner

Scanner für CVE-2024-40725 Apache HTTP Server Quellcode-Offenlegung; prüft direkte und Subrequest-Pfade, identifiziert betroffene Versionen anhand…
vulnerability-scannersweb-vulnerability-scannersvulnerability-analysis+2
vor 2 Monaten
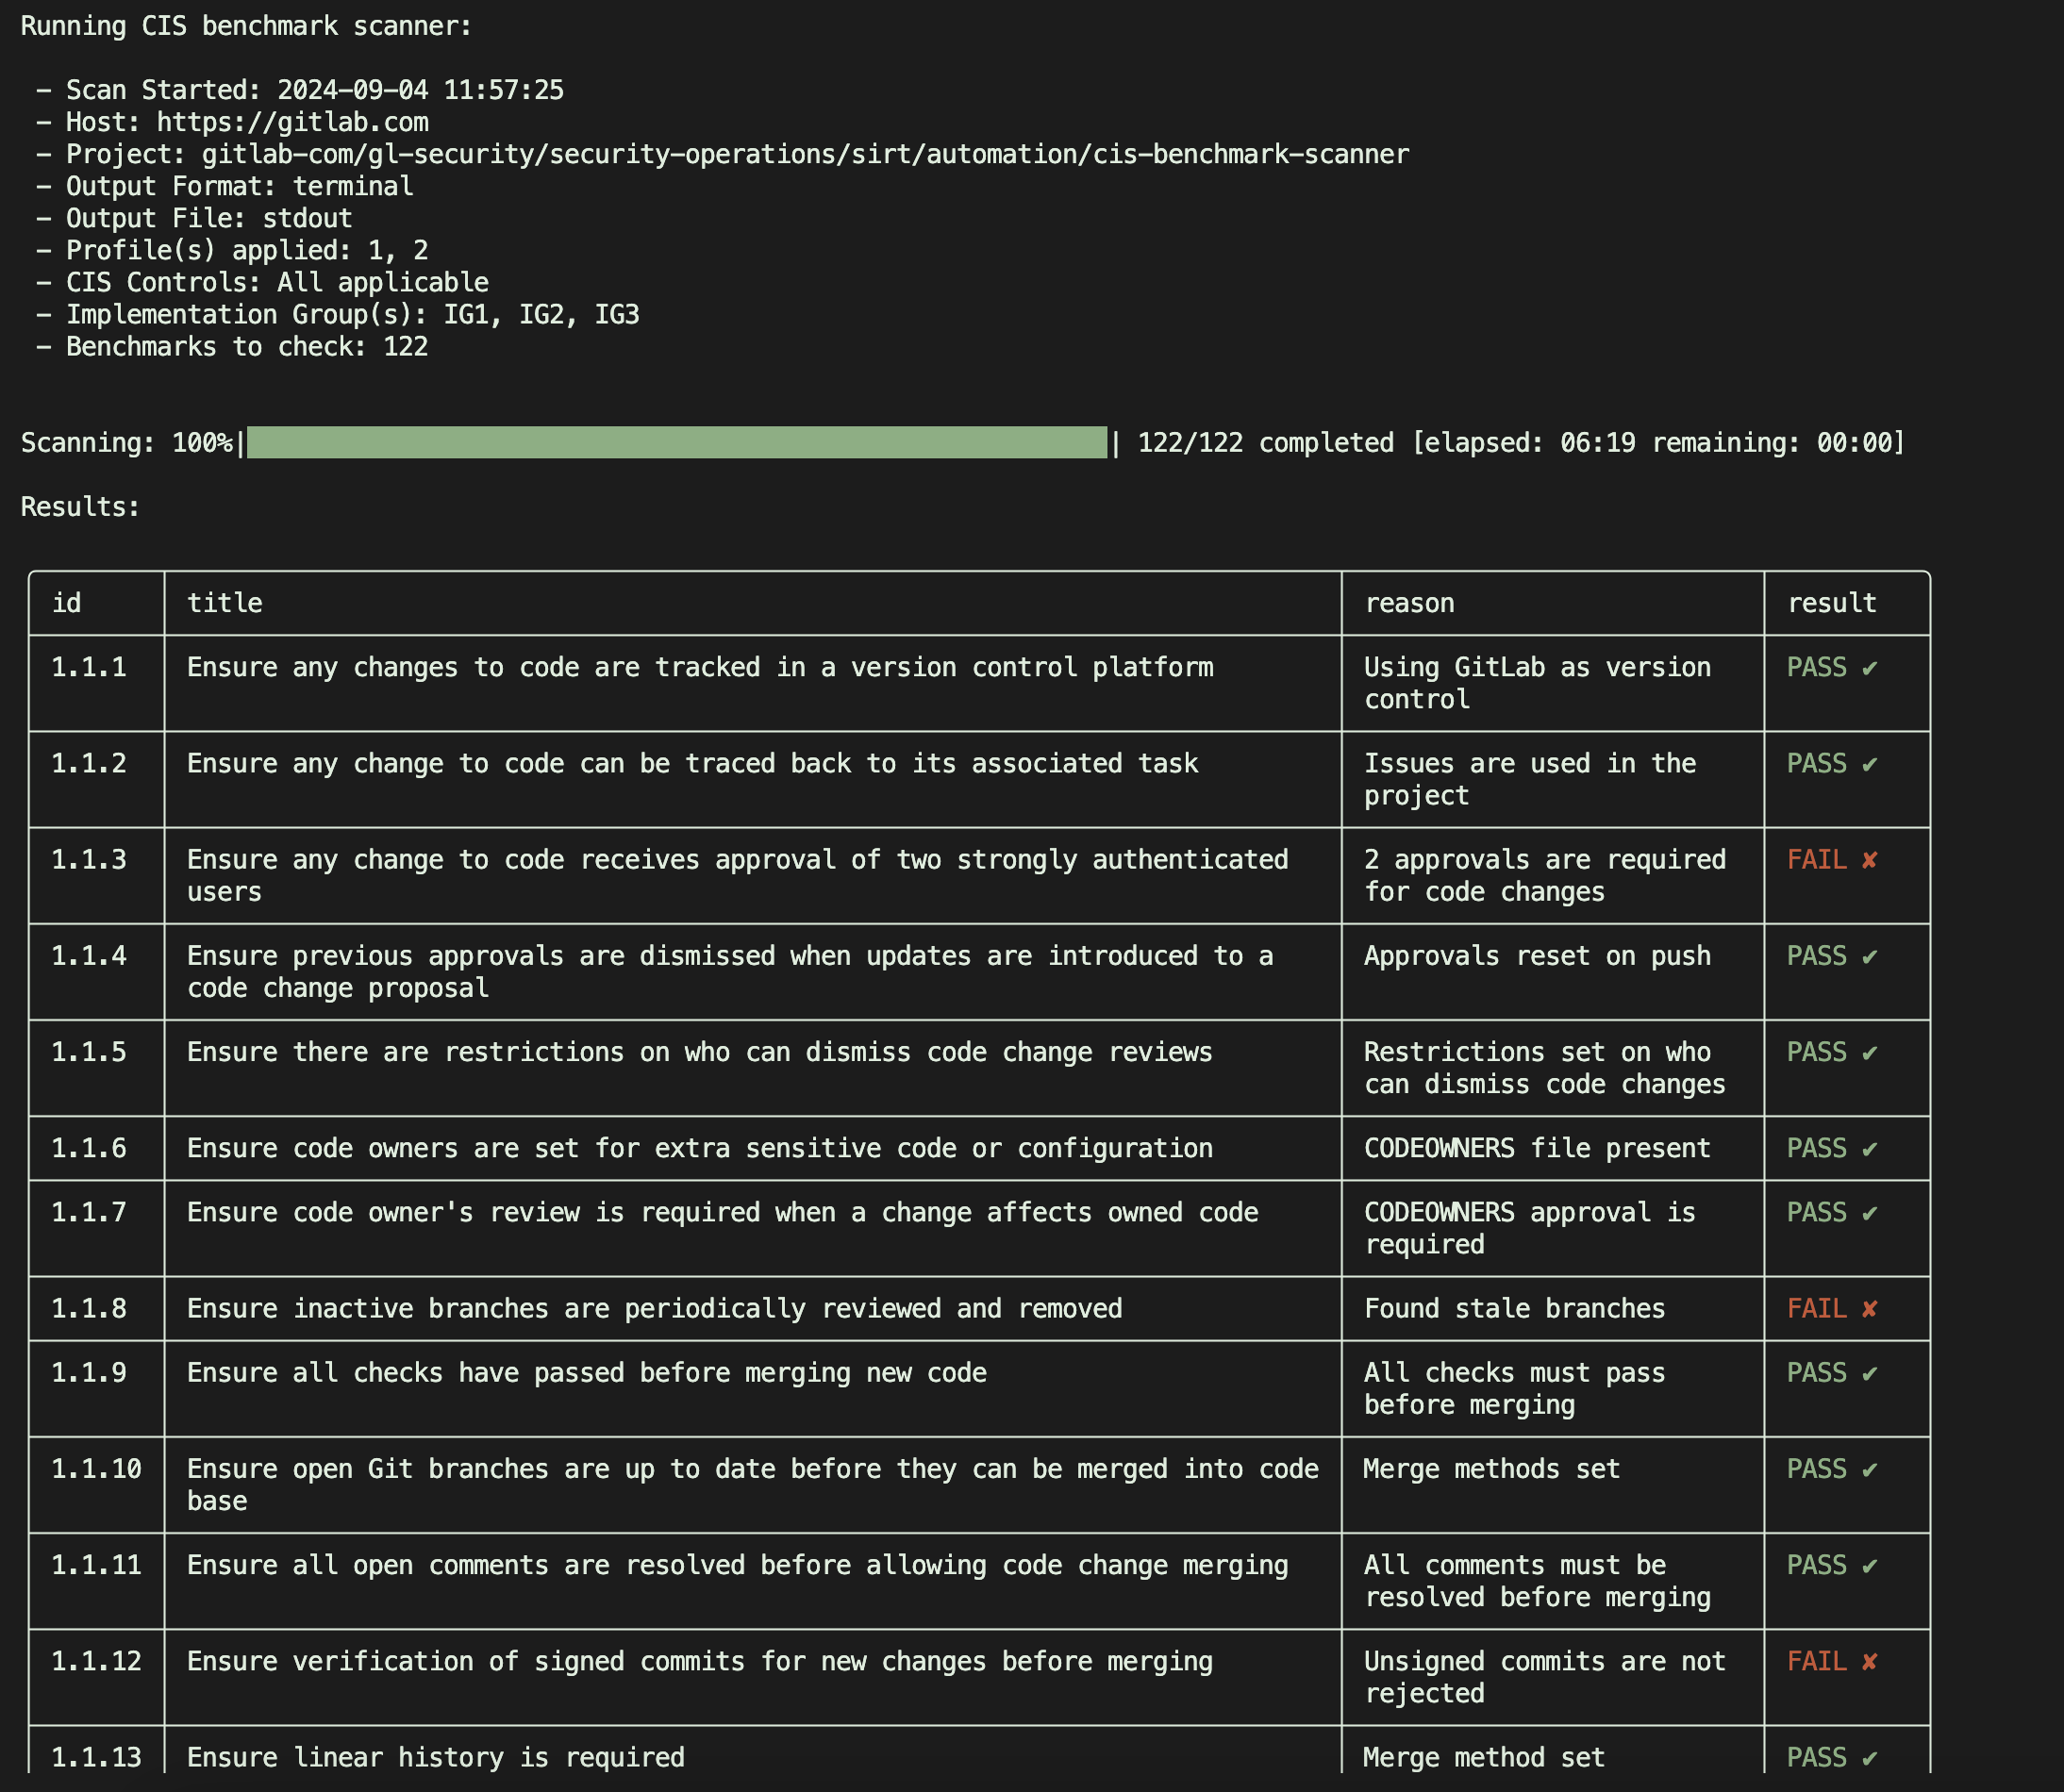
CIS GitLab Benchmark Scanner preview

CIS GitLab Benchmark Scanner

GitLabgitlab-security-oss/cis/gitlabcis

Prüft GitLab-Projekte gegen den CIS GitLab Benchmark mittels schreibgeschützter API-Checks und erzeugt JSON-Berichte zu Compliance- und…
vulnerability-analysisconfiguration-auditingdevsecops+2
15vor 1 Monat
Windows-Defender-Security-Auditor-CVE-2026-50656- preview

Windows-Defender-Security-Auditor-CVE-2026-50656-

GitHubeh-amish/windows-defender-security-auditor-cve-2026-50656-

Schreibgeschützter PowerShell-Sicherheitsauditor für Windows-Endpunkte und -Server: prüft die Defender-Konfiguration, den Patch-Status,…
defensive-toolsioc-managementpersistence-mechanisms+8
1vor 2 Monaten
azure-security-auditor preview

azure-security-auditor

GitHubneelkotnis/azure-security-auditor

CLI-Tool zur Auditierung der Azure-Sicherheitslage, RBAC, NSGs, Speicher, Identität und Verschlüsselung.

cloud-infrastructure-securitydefensive-toolsconfiguration-auditing+5
1vor 2 Monaten
semgrep-rules preview

semgrep-rules

GitHubelttam/semgrep-rules

Sicherheitsregeln für die statische Analyse zur Erkennung von Schwachstellen und für auditorientierte Code-Reviews in Java, Go, Python, C#, Kotlin,…
cloud-infrastructure-securitystatic-analysiscontainer-security+6
246vor 2 Monaten
AD-description-password-finder preview

AD-description-password-finder

GitHubassurancemaladiesec/ad-description-password-finder

AD-Kontenbeschreibungen abrufen und darin nach Passwörtern suchen
defensive-toolspassword-crackingpassword-attacks+5
81vor 4 Jahren
MDE-AuditCheck preview

MDE-AuditCheck

GitHubolafhartong/mde-auditcheck

MDE ist darauf angewiesen, dass einige der Audit-Einstellungen aktiviert sind.
defensive-toolsconfiguration-auditingmisconfiguration
101vor 4 Jahren
HardeningKitty preview

HardeningKitty

GitHubscipag/hardeningkitty

# HardeningKitty – Prüft und härtet Ihre Windows-Konfiguration

authentication-authorizationdefensive-toolsvulnerability-analysis+2
1.8kvor 3 Monaten
google-dorks preview

google-dorks

GitHubproviesec/google-dorks

Nützliche Google Dorks für WebSecurity und Bug Bounty

osintreconnaissancevulnerability-analysis+5
1.3kvor 3 Tagen
OAUTHScan preview

OAUTHScan

GitHubakabe1/oauthscan

Burp Suite-Erweiterung zur Überprüfung der OAUTHv2- und OpenID-Sicherheit
authentication-authorizationvulnerability-scannersapi-security-testing+6
178vor 1 Jahr
DEFCON-CICD-pipelines-workshop preview

DEFCON-CICD-pipelines-workshop

GitHubwavestone-cdt/defcon-cicd-pipelines-workshop

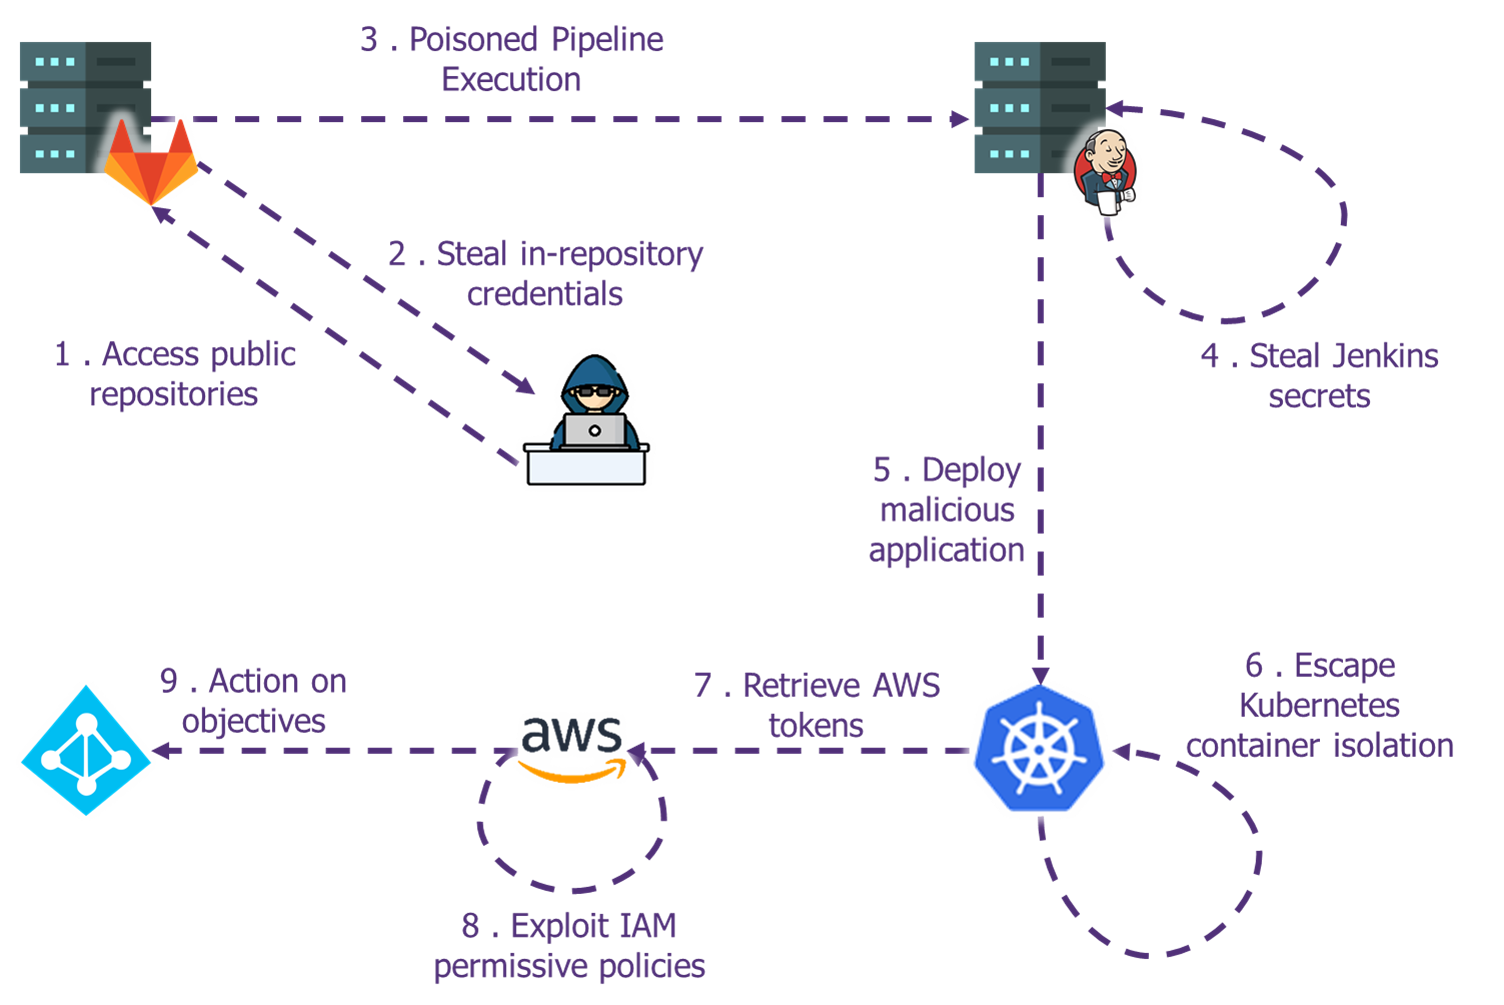
Praktischer CI/CD-Pipeline-Sicherheitsworkshop mit Terraform-Lab, AWS-Exploitation, Kubernetes-Escape und Artifact-Backdooring-Übungen für das…

privilege-escalationcontainer-securitylateral-movement+8
94vor 4 Jahren
Zurück123…28Weiter