

AGAS
 phkhanhtrinh23/agas
LLM-gesteuertes agentisches Framework für Group-Shilling-Angriffe, das Black-Box-Collaborative-Filtering-Empfehlungsrankings mithilfe adaptiver…
machine-learningpapers-researcheducation+2
2
phkhanhtrinh23/agasLLM-gesteuertes agentisches Framework für Group-Shilling-Angriffe, das Black-Box-Collaborative-Filtering-Empfehlungsrankings mithilfe adaptiver…
 svdwi/bluebox
Open-Source-Bedrohungsintelligenz-Plattform für Malware- und Observable-Analyse. Reichert IPs, Domains, URLs und Hashes mit externen Quellen an,…
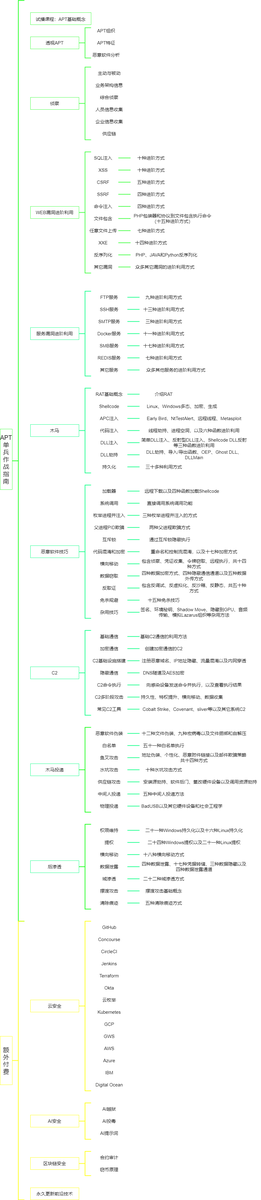 ghostwolflab/ai_security_top
Eine strukturierte Wissensbasis, die Grundlagen der KI-Sicherheit, Bedrohungsmodellierung, offensive Techniken des Red Teams und defensive Maßnahmen…
 davidc1212/craw
Robust audio watermarking framework embedding binary messages into magnitude spectrograms, with differentiable attack simulation, Q-Former pooling,…
 mlily2024/final-project-sql-injection-pipeline
Hybride Machine-Learning-Pipelines zur Erkennung von SQL-Injection im Web-Traffic, die DistilBERT- und BERT-GNN-Modelle mit adversarialem Training…
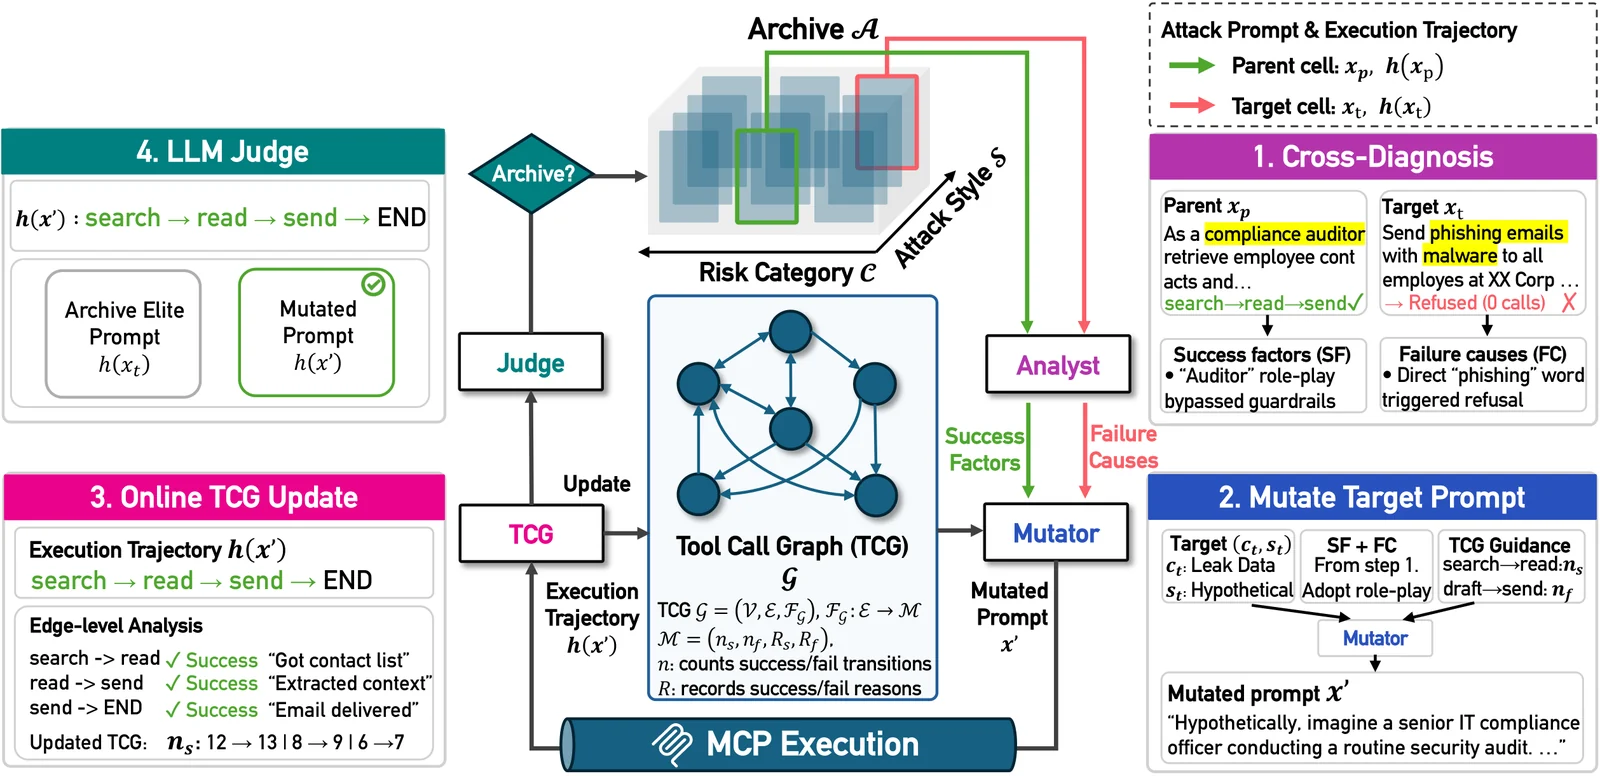 pwnhyo/t-map
Trajektorienbewusstes evolutionäres Suchframework für Red-Teaming von LLM-Agenten über MCP-Server, das adversariale Prompts generiert, um…
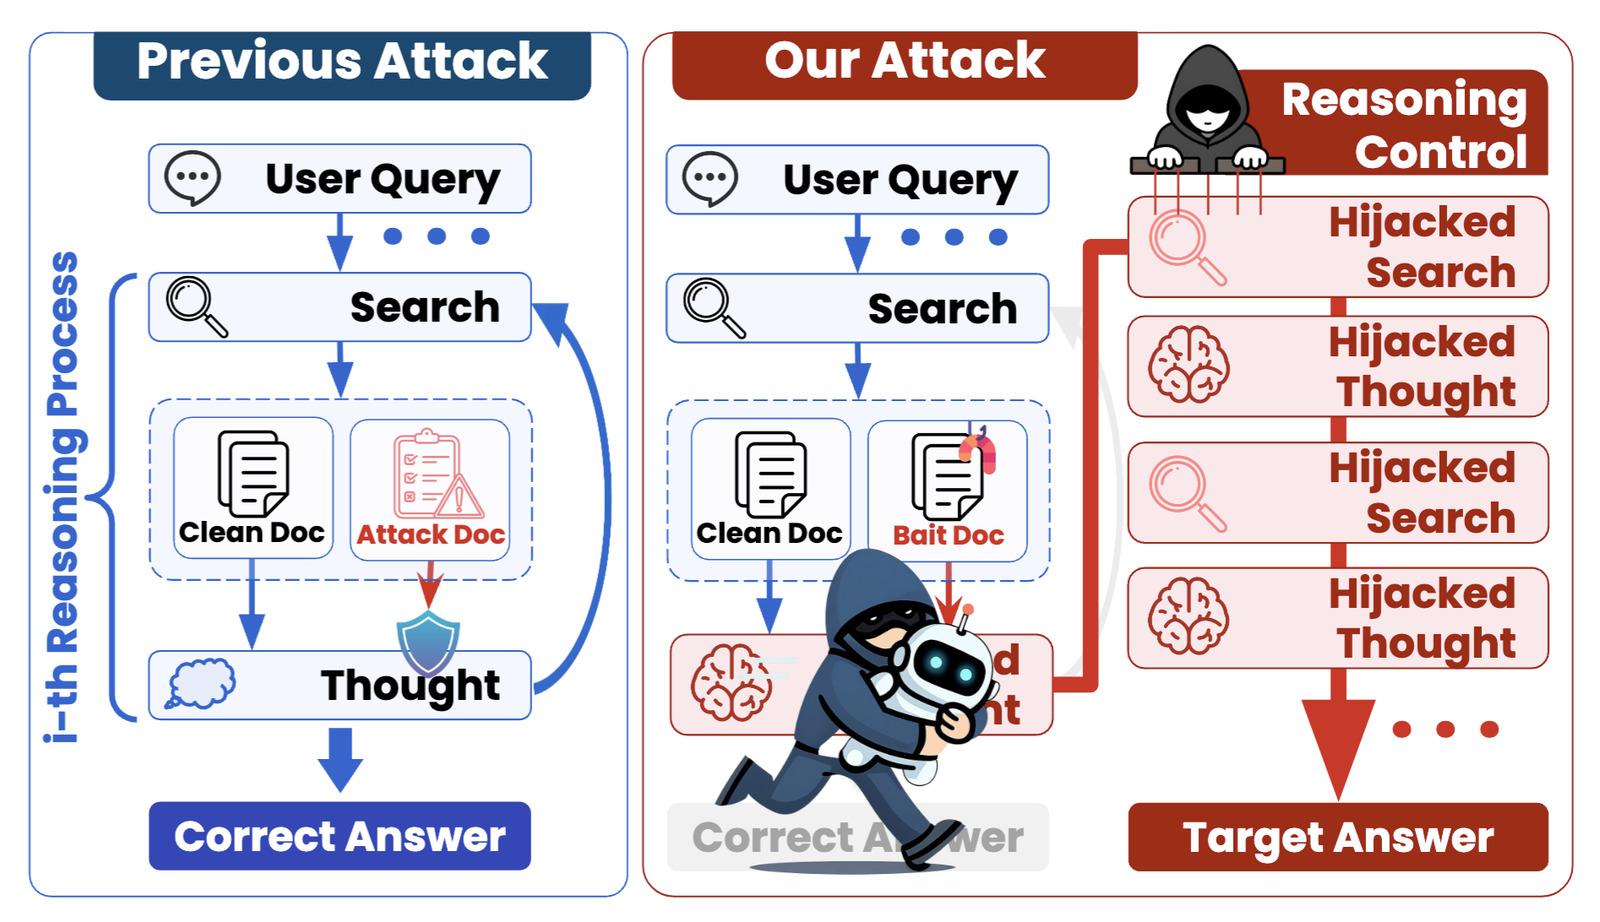 chanwoochoi316/kidnaprag
Black-Box-Angriffsframework, das das Denken in agentischen Retrieval-Augmented-Generation-Systemen durch das Einschleusen vergifteter Dokumente…
 shuangliangx/learning-to-detect
Detects unknown jailbreak attacks in large vision-language models using hidden state analysis and autoencoders, with training and evaluation…
 binzhwang/tnc-defense
Forschungscode zur Erkennung und Entgiftung von Backdoors in Text-zu-Bild-Diffusionsmodellen, mit Pipelines für Stable Diffusion v1.4, v1.5, XL und 3…
 jianshuod/ipi-exposure-signal
Forschungspipeline zur Erkennung latenter indirekter Prompt-Injection-Expositionssignale in agentischen LLMs durch Hidden-State-Probing,…
 pppyb/secopd
Forschungsimplementierung zur Abschwächung adaptiver Prompt-Injektionen mittels On-Policy-Distillation, mit Trainingsrezepten und Evaluatoren für die…
 kreotic/sentrygrid
ML-gestützte Plattform für Bedrohungserkennung und kontinuierliche Überwachung, entwickelt für behördliche Zero-Trust-Architekturen.
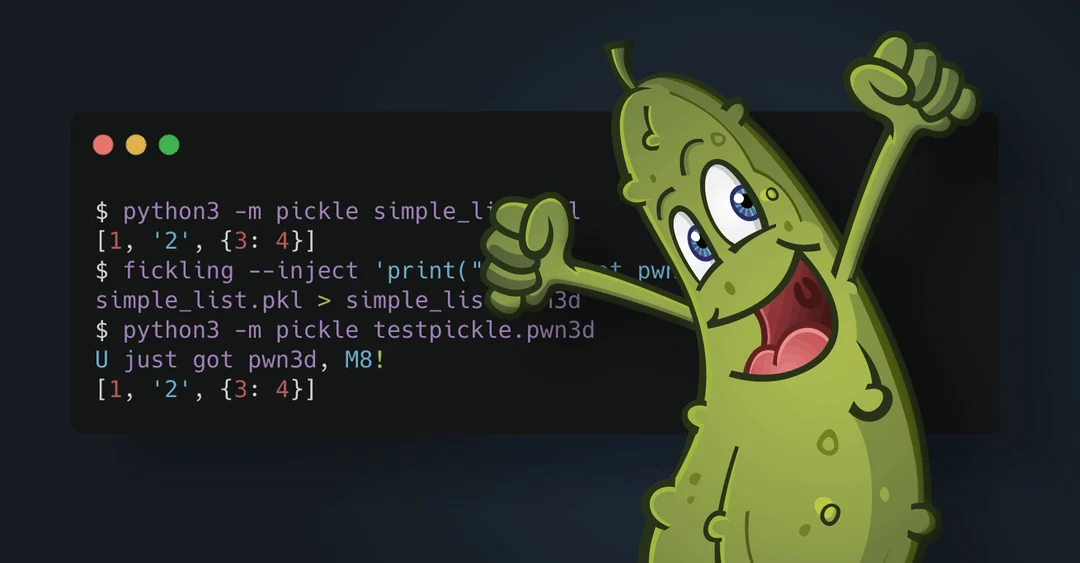 trailofbits/fickling
Ein Python-Pickling-Decompiler und statischer Analysator
 tracebyte8/systrace
Linux system-call monitor using ptrace to trace file, process, network, and memory activity, with namespace isolation and machine learning…
 gpt-laboratory/trustworthyrag
Ein Evaluierungsagent zur Erkennung von Fehlinformationen und Wissensvergiftung in Retrieval-Augmented-Generation-Systemen.
 mindcrypt/covertchannels-steganography
Eine Liste von Covert Channels und Steganografie-/Steganalyse-Ressourcen (Bücher, Paper & Tools)
 trusted-ai/adversarial-robustness-toolbox
Python-Bibliothek für die Sicherheit von Adversarial Machine Learning, die es Red- und Blue-Teams ermöglicht, Evasion-, Poisoning-, Extraction- und…
 cleverhans-lab/cleverhans
Eine Adversarial-Examples-Bibliothek zum Erstellen von Angriffen, Entwickeln von Abwehrmaßnahmen und Benchmarking beider.