
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Log-Analyse — Tools — Seite 30 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
599 Ergebnisse
reportly preview

reportly

GitHubsap8899/reportly

AzureAD/EntraID-Benutzeraktivitätsmelder für Blue Teams. Geben Sie einen verdächtigen Benutzer und einen Zeitrahmen ein, um einen detaillierten…
information-gatheringcloud-securityidentity-access-management+2
96
vor 3 Jahren
OSSEM preview

OSSEM

GitHubotrf/ossem

Gemeinschaftsgetriebenes Projekt zur Dokumentation, Standardisierung und Modellierung von Sicherheitsereignisprotokollen, um die Erkennungsanalytik…
threat-intelligenceeducationcurated-resources+1
1.3kvor 3 Jahren
LinuxCatScale preview

LinuxCatScale

GitHubwithsecurelabs/linuxcatscale

Skripte zur Sammlung und Verarbeitung von Incident-Response-Daten mit automatisierten Berichtsskripten
scripting-automationforensicsdigital-forensics+2
338vor 2 Jahren
ssl-certificate-expiry-date-checker preview

ssl-certificate-expiry-date-checker

GitHubpassword123456/ssl-certificate-expiry-date-checker

Scannt SSL/TLS-Zertifikate auf Ablaufdaten, Ausstellerdetails und OCSP-Status. Sendet Benachrichtigungen per Webhook, Telegram oder Slack.…
vulnerability-scannersconfiguration-auditingnetwork-security+2
12vor 3 Jahren
dnsmonster preview

dnsmonster

GitHubfenkohq/dnsmonster

Passives DNS-Capture- und Monitoring-Toolkit
packet-sniffing-analysisinformation-gatheringnetwork-security+3
360vor 1 Monat
cloud-audit preview

cloud-audit

GitHubal0ne/cloud-audit

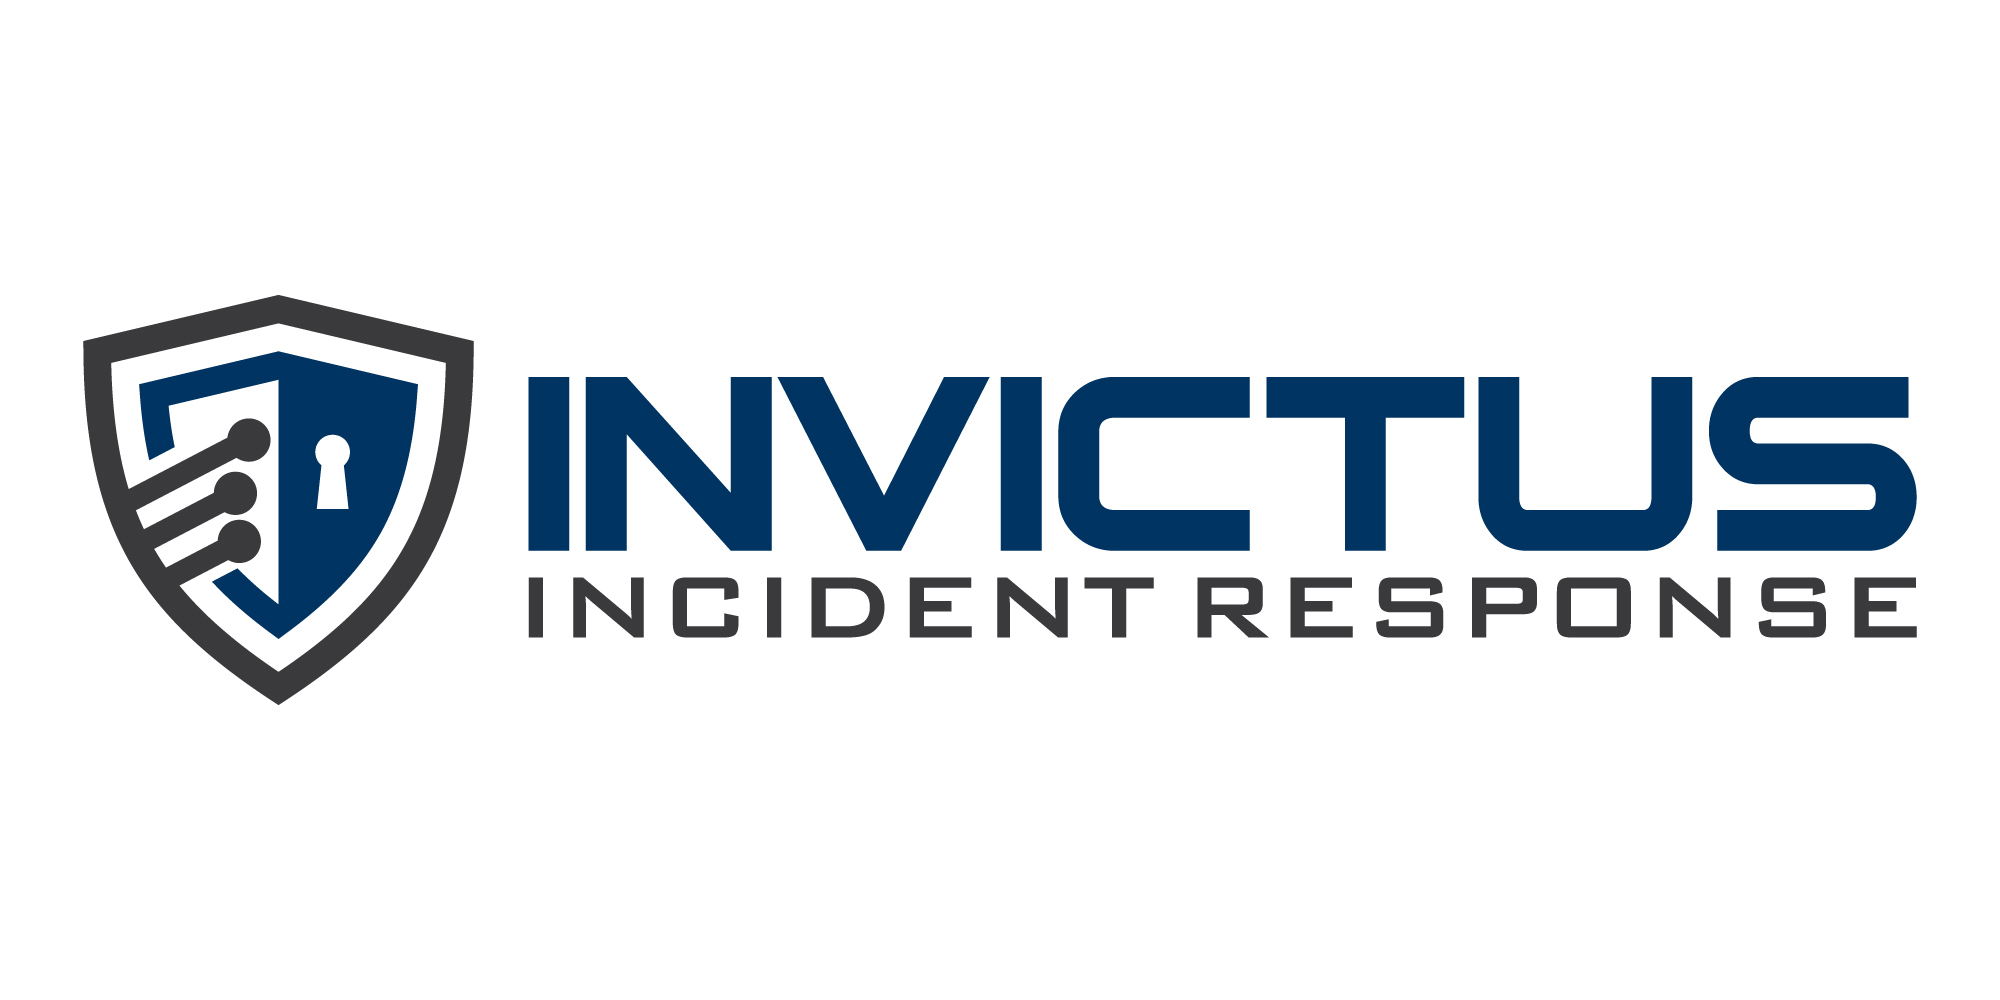
Automatisiertes Cloud-Sicherheitsprüfungstool, das den Missbrauch von AK/SK-Anmeldedaten durch regelmäßige Prüfung von Cloud-Plattformprotokollen…
cloud-securitythreat-intelligenceincident-response+2
44vor 2 Jahren
Microsoft-Extractor-Suite preview

Microsoft-Extractor-Suite

GitHubinvictus-ir/microsoft-extractor-suite

Ein PowerShell-Modul zur Erfassung von Daten aus Microsoft 365 und Azure für Incident Response und Cybersicherheitszwecke.
information-gatheringdigital-forensicscloud-security+3
837vor 3 Monaten
NginxHunter preview

NginxHunter

GitHubemrekybs/nginxhunter

Analysiert Nginx-Zugriffsprotokolle, um SQL injection, scanner tools, webshells und exploitation attempts zu erkennen, und unterstützt…
defensive-toolsvulnerability-analysisweb-security+2
5vor 2 Jahren
CloudGrappler preview

CloudGrappler

GitHubpermiso-io-tools/cloudgrappler

Führen Sie hochpräzise Cloud-Erkennungen für bekannte Bedrohungsakteure in AWS, Azure und GCP durch, indem Sie CloudTrail-Logs und benutzerdefinierte…

defensive-toolscloud-securitythreat-intelligence+2
267vor 11 Monaten
kunai preview

kunai

GitHubkunai-project/kunai

eBPF-basierter Linux-Sicherheitsmonitor und Bedrohungsjäger, der chronologisch geordnete, containerbewusste Ereignisse mit On-Host-Korrelation für…
defensive-toolscontainer-securityforensics+3
1.1kvor 22h 13m
ALFA preview

ALFA

GitHubinvictus-ir/alfa

Automatisiertes forensisches Analysetool für Google Workspace-Überwachungsprotokolle. Erfasst alle Protokolltypen, ordnet Ereignisse dem MITRE ATT&CK…
forensicsdigital-forensicscloud-security+3
183vor 1 Monat
MrHandler preview

MrHandler

GitHubemrekybs/mrhandler

SSH-basiertes Linux-Incident-Response-Tool, das Diagnosebefehle ausführt, um Netzwerkkonfigurationen, Protokolle, Benutzerkonten und Prozesse zu…

forensicsdigital-forensicsincident-response+1
86vor 6 Monaten
tenzir preview

tenzir

GitHubtenzir/tenzir

Sammeln, parsen, normalisieren, aggregieren, speichern, abfragen und weiterleiten von Sicherheitstelemetriedaten in großem Maßstab unter Verwendung…
network-securitythreat-intelligenceincident-response+1
754vor 16h 49m
BTPS-SecPack preview

BTPS-SecPack

GitHubosbornepro/btps-secpack

PowerShell-basiertes Sicherheitstoolkit für kleine bis mittelständische Unternehmen, das automatisierte Warnmeldungen, Active Directory-Härtung,…
defensive-toolsconfiguration-auditingintrusion-detection+3
52vor 1 Monat
awesome-soc-analyst preview

awesome-soc-analyst

GitHubletsdefend/awesome-soc-analyst

Nützliche Ressourcen für SOC Analyst und SOC Analyst Kandidaten.

phishingmalware-analysisdigital-forensics+6
986vor 3 Jahren
z9 preview

z9

GitHubsh1n0g1/z9

Erkennt auf PowerShell basierende Malware-Artefakte aus Ereignisprotokollen und führt statische Analysen von PowerShell-Skripten durch, um bösartige…
static-analysisforensicsmalware-analysis+2
68vor 2 Jahren
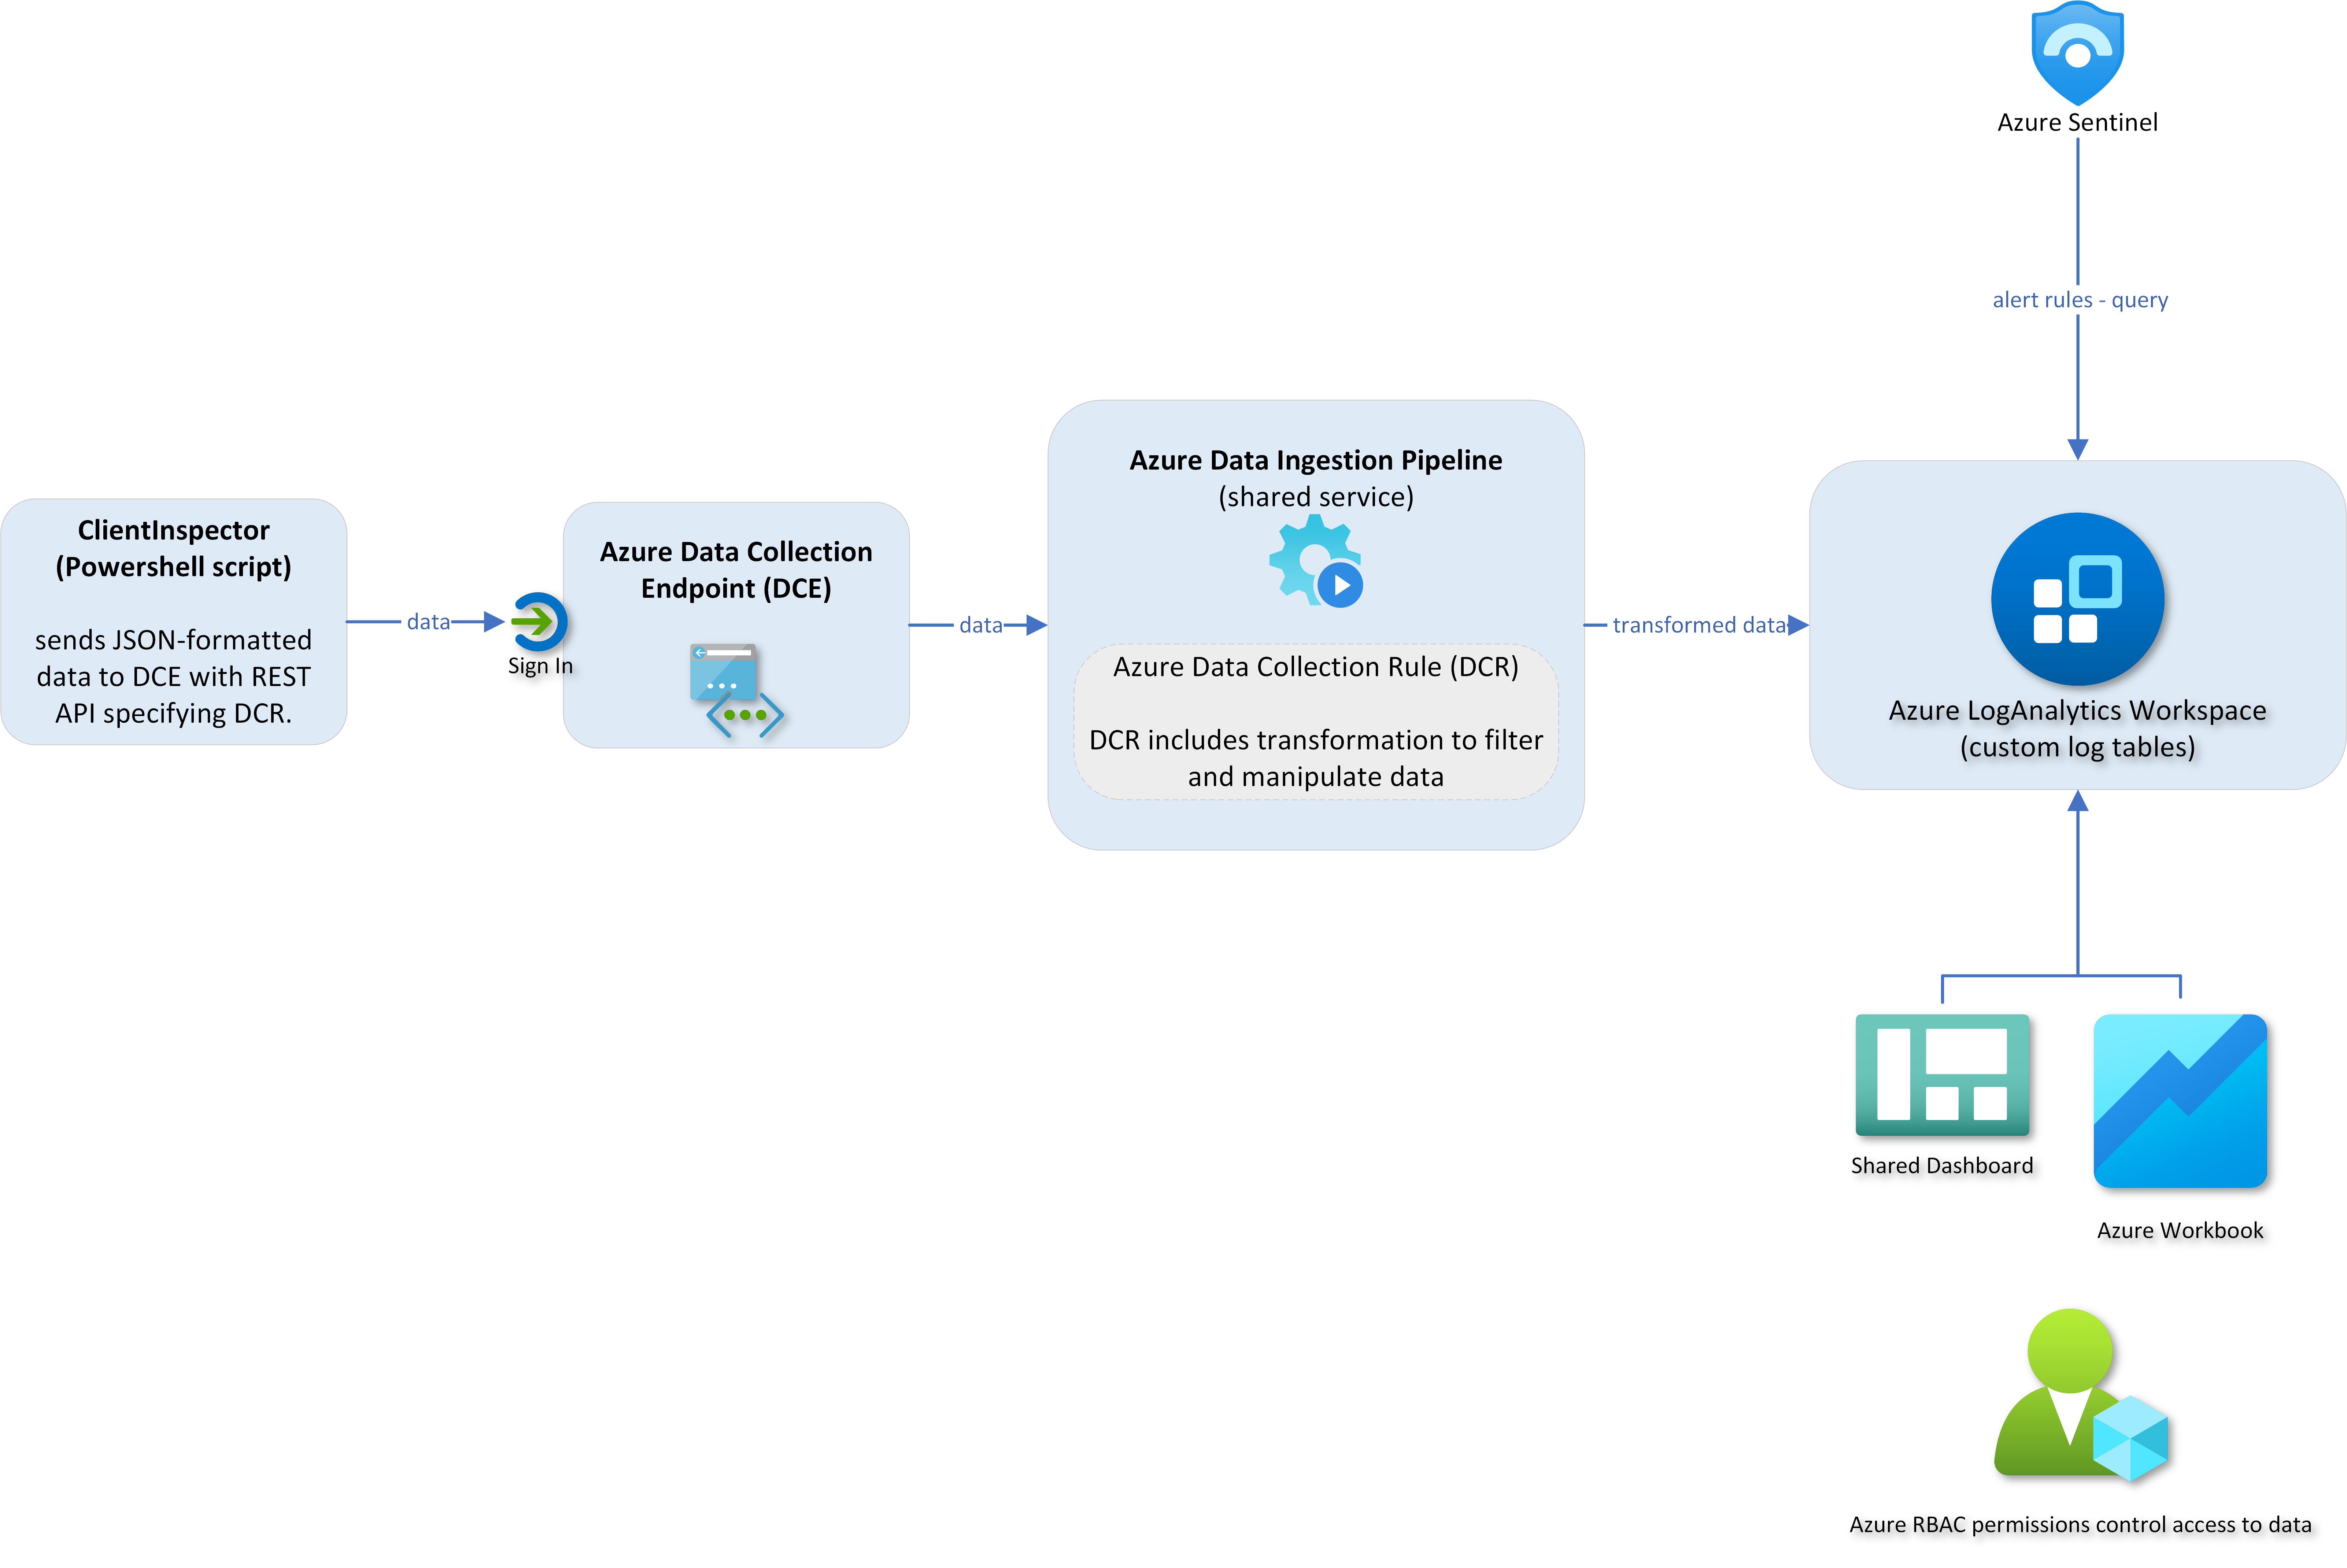
ClientInspectorV2 preview

ClientInspectorV2

GitHubknudsenmorten/clientinspectorv2

Azure-basiertes Client-Inventar- und Drift-Erkennungstool, das Windows-Konfigurationsdaten (Antivirus, Patchen, Bitlocker) in LogAnalytics sammelt,…
defensive-toolsconfiguration-auditingcloud-security+2
27vor 3 Jahren
SysmonSimulator preview

SysmonSimulator

GitHubscarredmonk/sysmonsimulator

Sysmon-Event-Simulationsprogramm, das verwendet werden kann, um Angriffe zu simulieren und Sysmon-Ereignisprotokolle zu generieren, um…

defensive-toolsincident-responselog-analysis
868vor 4 Jahren
Zurück1…293031…34Weiter